Cyberprzestępcy uzyskali nieuprawniony dostęp do Systemu Obsługi Programów Ministerstwa Kultury i Dziedzictwa Narodowego. Resort potwierdził incydent, zablokował dostęp do systemu i przyznał, że dane użytkowników mogły trafić w niepowołane ręce. Problem w tym, że nie potrafi jeszcze określić, jakie informacje zostały ujawnione ani jak duża jest skala naruszenia. Zamiast konkretnych odpowiedzi użytkownicy otrzymali ogólne zalecenie, aby zachować ostrożność wobec podejrzanych wiadomości i telefonów. Tymczasem mówimy o rządowym systemie, w którym przetwarzane są między innymi dane identyfikacyjne, dokumentacja dotycząca dotacji i informacje finansowe. Trudno nie odnieść wrażenia, że obywatel musi wiedzieć o sobie wszystko, gdy wypełnia urzędowy formularz, ale gdy dochodzi do cyberataku, instytucja państwowa ma mu do przekazania zaskakująco niewiele.
Cyberatak 6 października. Ministerstwo poinformowało o nim trzy dni później
Do naruszenia bezpieczeństwa doszło 6 października 2026 roku, natomiast oficjalny komunikat Ministerstwa Kultury i Dziedzictwa Narodowego opublikowano 9 października. Z przekazanych informacji wynika, że nieuprawniona osoba uzyskała dostęp do Systemu Obsługi Programów, w skrócie SOP. Resort zdecydował o zablokowaniu dostępu do platformy oraz jej odizolowaniu, aby ograniczyć potencjalne skutki incydentu i uniemożliwić dalsze działania napastnika.
Sama decyzja o odizolowaniu zaatakowanego środowiska jest zrozumiała i zgodna z podstawowymi zasadami reagowania na incydenty cyberbezpieczeństwa. Jeżeli istnieje podejrzenie, że osoba nieuprawniona może nadal dysponować dostępem do systemu, priorytetem powinno być jego skuteczne odcięcie i zabezpieczenie materiału dowodowego. Wyłączenie zaatakowanej usługi nie jest jednak sukcesem, którym należałoby się szczególnie chwalić. To elementarny obowiązek administratora, który właśnie odkrył, że ktoś dostał się do jego infrastruktury.
Znacznie więcej wątpliwości budzi zakres informacji przekazanych opinii publicznej. Resort przyznaje, że dane użytkowników mogły zostać udostępnione osobie nieuprawnionej, a analiza potencjalnie pozyskanych informacji nadal trwa. Nie ujawniono liczby kont, których mogło dotyczyć naruszenie, kategorii potencjalnie skompromitowanych danych, sposobu uzyskania dostępu ani tego, czy napastnik rzeczywiście skopiował jakiekolwiek informacje. Nie wiadomo również, jak długo osoba nieuprawniona mogła mieć dostęp do systemu, kiedy wykryto podejrzaną aktywność oraz czy użytkownicy otrzymali indywidualne zawiadomienia.
Trzy dni po incydencie opinia publiczna dowiedziała się więc przede wszystkim tego, że doszło do incydentu. Pozostała część komunikatu sprowadza się do przyznania, że jego skutki są nadal ustalane. Oczywiście analiza śledcza może wymagać czasu, a ujawnianie szczegółów technicznych trwającego postępowania nie zawsze jest właściwe. Nie oznacza to jednak, że resort nie powinien możliwie szybko przedstawić użytkownikom konkretnych informacji o ryzyku, które ich dotyczy.
Czym jest SOP? To nie zwykły formularz kontaktowy
System Obsługi Programów służy do elektronicznej obsługi programów realizowanych przez Ministerstwo Kultury i Dziedzictwa Narodowego. Korzystają z niego podmioty ubiegające się o dofinansowanie przedsięwzięć kulturalnych, w tym instytucje kultury, fundacje, organizacje pozarządowe, przedsiębiorcy, a w określonych programach także osoby fizyczne. SOP pozwala między innymi zakładać konta, składać wnioski, aktualizować dokumentację, obsługiwać przyznane dotacje oraz rozliczać zrealizowane zadania.
Za pośrednictwem platformy prowadzona jest obsługa takich programów jak „Kultura cyfrowa”, „Muzyka”, „Teatr”, „Infrastruktura kultury” czy „Ochrona zabytków”. Są to przedsięwzięcia obejmujące wydatkowanie publicznych pieniędzy, realizację projektów i dokumentowanie poniesionych kosztów. SOP nie jest więc jedynie stroną, na której użytkownik podaje adres poczty elektronicznej, aby zapisać się do newslettera. To rozbudowany system administracyjny wykorzystywany do obsługi dokumentów, informacji o beneficjentach i rozliczeń finansowych.
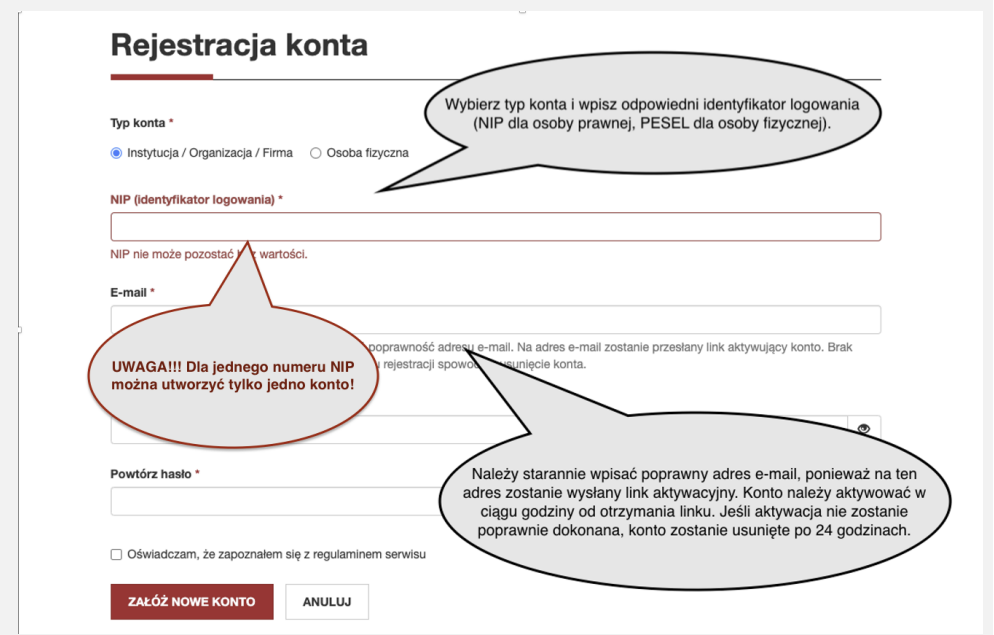
Co szczególnie istotne, oficjalna instrukcja obsługi SOP wskazuje, że podczas zakładania konta osoba fizyczna posługuje się numerem PESEL, natomiast instytucja, organizacja lub firma wykorzystuje numer NIP. Rejestracja obejmuje również adres poczty elektronicznej oraz ustanowienie hasła. Sam system obsługuje następnie informacje o wnioskodawcach, kosztorysach, zawartych umowach, aneksach, dokumentach finansowych i sprawozdaniach z wykorzystania dotacji.
Nie oznacza to automatycznie, że wszystkie wymienione informacje zostały wykradzione. Ministerstwo nie potwierdziło dotychczas zakresu ewentualnego wycieku. Jednak już sam charakter platformy pokazuje, że potencjalne konsekwencje incydentu mogą być znacznie poważniejsze niż ujawnienie kilku adresów e-mail. Jeżeli nieuprawniona osoba uzyskała dostęp nie tylko do podstawowych danych kont, ale również do dokumentacji składanych wniosków lub rozliczeń, materiał ten mógłby zostać wykorzystany do znacznie bardziej przekonujących oszustw.
Ministerstwo nie mówi, co wyciekło. Ale wie, że trzeba uważać
Najbardziej uderzający fragment rządowego komunikatu dotyczy zaleceń kierowanych do użytkowników. Ministerstwo ostrzega, że ujawnione informacje mogą posłużyć do podszywania się pod inne osoby, nawiązywania kontaktu, przeprowadzania prób oszustwa lub pozyskiwania dodatkowych danych. Zaleca przy tym szczególną ostrożność w przypadku wiadomości e-mail, SMS-ów oraz połączeń telefonicznych związanych z danymi użytkowników systemu.
Problem polega na tym, że są to zalecenia tak ogólne, iż można je opublikować praktycznie po każdym cyberataku. Uważaj na podejrzane wiadomości, nie ufaj nieznanym rozmówcom, zachowaj czujność. Wszystko się zgadza, ale jak użytkownik ma ocenić rzeczywisty poziom zagrożenia, skoro instytucja odpowiedzialna za system nie mówi mu, jakie informacje mogły zostać ujawnione? Czy zagrożone są wyłącznie dane kontaktowe? Czy napastnik mógł zobaczyć numery PESEL? Czy uzyskał dostęp do danych finansowych albo dokumentacji dotyczącej realizowanych projektów? Czy mógł wykraść informacje uwierzytelniające? Na żadne z tych pytań ministerialny komunikat nie udziela odpowiedzi.
To zasadnicza różnica. Użytkownik, którego adres e-mail znalazł się w niepowołanych rękach, powinien przede wszystkim spodziewać się zwiększonej liczby wiadomości phishingowych. Osoba, której ujawniono numer PESEL i dodatkowe dane identyfikacyjne, musi rozważyć inne środki ostrożności. Z kolei organizacja, której dokumentacja finansowa dostała się do przestępców, może stać się celem precyzyjnie przygotowanych prób wyłudzenia płatności lub przejęcia korespondencji dotyczącej dotacji. Bez wiedzy o charakterze naruszenia trudno dopasować działania ochronne do rzeczywistego ryzyka.
Powstaje więc dość absurdalna sytuacja. Państwowa instytucja wymaga od obywatela podawania szczegółowych informacji w urzędowych formularzach, a kiedy ktoś uzyska nieuprawniony dostęp do jej systemu, potrafi przekazać mu jedynie ogólne ostrzeżenie. Nie sposób nie zauważyć tej asymetrii: obywatel ma obowiązek ujawnić instytucji niemal wszystko, czego wymagają przepisy i procedury, natomiast instytucja po cyberataku nie potrafi jeszcze powiedzieć obywatelowi, co mogło stać się z jego danymi.
Oszuści mogą wykorzystać nie tylko dane osobowe, ale również kontekst dotacji
W przypadku SOP szczególnie niebezpieczny może okazać się phishing ukierunkowany, czyli atak przygotowany pod konkretną osobę lub organizację. Cyberprzestępcy nie muszą ograniczać się do masowego wysyłania wiadomości o niedopłaconej przesyłce czy rzekomej blokadzie konta bankowego. Jeżeli zdobędą informacje dotyczące realizowanych programów, danych kontaktowych beneficjentów albo składanych dokumentów, mogą wykorzystać je do stworzenia znacznie bardziej wiarygodnej korespondencji.
Wyobraźmy sobie wiadomość, w której osoba podszywająca się pod pracownika ministerstwa informuje o konieczności ponownego zalogowania się do SOP po zakończeniu prac związanych z incydentem. Podaje nazwę programu, w którym uczestniczy organizacja, i prosi o pilne potwierdzenie danych. W innym wariancie oszust może poinformować o konieczności uzupełnienia dokumentacji, podpisania aneksu albo ponownego przesłania informacji finansowych. Jeszcze groźniejszy scenariusz dotyczyłby prób przekierowania płatności poprzez fałszywe wezwania do aktualizacji numeru rachunku bankowego.
Są to przykładowe scenariusze możliwych oszustw, a nie potwierdzone przypadki wykorzystania danych z SOP. Pokazują jednak, dlaczego potencjalne ujawnienie informacji przechowywanych w systemie administracyjnym wymaga szczególnie poważnego potraktowania. Najskuteczniejsze oszustwa często nie polegają na przekonaniu ofiary do czegoś całkowicie absurdalnego, lecz na podsunięciu jej czynności, która w danym kontekście wydaje się normalna. Jeżeli użytkownik rzeczywiście czeka na decyzję dotyczącą dotacji, wiadomość o konieczności korekty wniosku może wzbudzić znacznie mniej podejrzeń niż przypadkowy SMS o wygranym iPhonie.
Dlatego samo ostrzeżenie przed podejrzanymi wiadomościami jest niewystarczające. Ministerstwo powinno jasno wskazać, jakimi kanałami będzie kontaktowało się z użytkownikami w związku z incydentem, jakich czynności nie będzie od nich wymagało i jak można bezpiecznie zweryfikować autentyczność otrzymanych poleceń.
RODO nie kończy się na wysłaniu pisma do UODO
Ministerstwo poinformowało, że o zdarzeniu zawiadomiono CSIRT GOV, prowadzony przez Szefa Agencji Bezpieczeństwa Wewnętrznego, oraz Prezesa Urzędu Ochrony Danych Osobowych. To istotna informacja, jednak samo powiadomienie odpowiednich instytucji nie oznacza jeszcze, że wszystkie obowiązki związane z naruszeniem ochrony danych osobowych zostały wypełnione.
Zgodnie z art. 33 RODO administrator powinien zgłosić naruszenie organowi nadzorczemu bez zbędnej zwłoki, w miarę możliwości nie później niż w ciągu 72 godzin od jego stwierdzenia, chyba że jest mało prawdopodobne, aby zdarzenie powodowało ryzyko naruszenia praw lub wolności osób fizycznych. Z kolei art. 34 przewiduje obowiązek zawiadomienia samych zainteresowanych bez zbędnej zwłoki, jeżeli naruszenie może powodować wysokie ryzyko dla ich praw lub wolności, z uwzględnieniem wyjątków przewidzianych w przepisach.
Warto przy tym odróżnić datę wystąpienia incydentu od momentu jego wykrycia i stwierdzenia naruszenia. To drugie zdarzenie ma znaczenie dla biegu terminu wynikającego z RODO. Fakt, że publiczny komunikat pojawił się trzy dni po ataku, nie dowodzi automatycznie przekroczenia 72-godzinnego terminu zgłoszenia do UODO. Resort potwierdził zawiadomienie organu, lecz nie podał jego daty ani godziny. Nie ma więc podstaw, aby na tym etapie zarzucać ministerstwu naruszenie terminu ustawowego. Można natomiast oczekiwać przejrzystej informacji o chronologii reakcji i sposobie powiadamiania osób potencjalnie poszkodowanych.
Co szczególnie ważne, nie wszystkie ustalenia muszą być gotowe już w chwili pierwszego zgłoszenia. RODO dopuszcza stopniowe uzupełnianie informacji, gdy nie można przedstawić ich jednocześnie. Nieznajomość pełnej skali incydentu nie musi więc oznaczać konieczności czekania z każdą formą powiadomienia. Ochrona danych osobowych nie polega przecież wyłącznie na terminowym przesłaniu dokumentu do urzędu. Jej rzeczywistym celem jest ochrona ludzi przed konsekwencjami utraty kontroli nad ich informacjami.
Czy ktoś odpowie za cyberatak? Najpierw trzeba ustalić, jak do niego doszło
Sam fakt skutecznego włamania nie przesądza jeszcze o zaniedbaniach administratora. Nawet dobrze zabezpieczone systemy mogą zostać zaatakowane, a zaawansowane techniki stosowane przez cyberprzestępców potrafią przełamywać kolejne warstwy ochrony. Nie znamy przyczyny incydentu w SOP, dlatego nie można odpowiedzialnie twierdzić, że wykorzystano niezałataną podatność, skradzione hasło administratora, błędną konfigurację infrastruktury lub brak odpowiednich zabezpieczeń.
Nie zmienia to faktu, że każdy tak poważny incydent w systemie administracji publicznej powinien prowadzić do rzetelnego ustalenia nie tylko sposobu działania napastnika, lecz również tego, czy zastosowane zabezpieczenia były adekwatne do rodzaju i ilości przetwarzanych informacji. Należy zbadać sposób zarządzania dostępem, zakres uprawnień poszczególnych kont, aktualność oprogramowania, możliwości wykrywania nieautoryzowanych działań oraz jakość procedur reagowania. Szczególnie istotne będzie ustalenie, czy napastnik miał możliwość przeglądania i kopiowania danych innych użytkowników, a jeżeli tak, to jak szeroki był ten dostęp.
Nie chodzi o publiczne ujawnianie konfiguracji systemów bezpieczeństwa ani szczegółów, które mogłyby pomóc kolejnym napastnikom. Chodzi o odpowiedzialność i możliwość oceny, czy instytucja państwowa właściwie chroniła powierzone jej informacje. Podatność może zostać wykorzystana nawet w dobrze zarządzanej organizacji. Zaniedbanie ujawnione podczas analizy incydentu wymaga już jednak konkretnych działań naprawczych i wyciągnięcia konsekwencji. Dopiero wyniki postępowania pozwolą ocenić, z którą sytuacją mieliśmy do czynienia.
Co powinni zrobić użytkownicy SOP?
Osoby i organizacje korzystające z Systemu Obsługi Programów powinny w najbliższym czasie zachować szczególną ostrożność wobec wszelkiej korespondencji związanej z ministerialnymi dotacjami, aktualizacją danych, rozliczeniami projektów oraz przywróceniem dostępu do platformy. Dotyczy to również wiadomości sprawiających wrażenie oficjalnych i zawierających prawidłowe nazwy programów lub instytucji. Takie informacje nie stanowią dowodu, że nadawcą rzeczywiście jest pracownik ministerstwa.
Nie należy logować się do systemu za pośrednictwem odnośników przesyłanych w nieoczekiwanych wiadomościach ani podawać haseł osobom kontaktującym się telefonicznie. Wszelkie wezwania do przesłania dokumentów, zmiany numerów rachunków bankowych czy dokonania płatności należy niezależnie potwierdzać, korzystając z oficjalnych danych kontaktowych instytucji. Jeżeli hasło używane do SOP zostało wykorzystane również w innych serwisach, warto niezwłocznie zmienić je w tych serwisach na unikalne i włączyć uwierzytelnianie wieloskładnikowe wszędzie, gdzie jest dostępne. Nie wiadomo obecnie, czy dane uwierzytelniające SOP zostały naruszone, dlatego jest to środek ostrożności, a nie reakcja na potwierdzony wyciek haseł.
Użytkownicy będący osobami fizycznymi mogą również rozważyć zastrzeżenie numeru PESEL, między innymi za pośrednictwem aplikacji mObywatel. Jest to bezpłatny mechanizm ograniczający możliwość wykorzystania danych do określonych nadużyć, choć nie stanowi ochrony przed wszystkimi rodzajami oszustw. Warto jednocześnie śledzić kolejne komunikaty ministerstwa i domagać się indywidualnych informacji o zakresie potencjalnego naruszenia, jeżeli dotyczyło ono własnego konta.
Państwo powinno wymagać od siebie przynajmniej tyle, ile wymaga od obywateli
Cyberataki stały się codziennością i nie istnieje infrastruktura informatyczna, której można zagwarantować stuprocentową odporność. Nie oznacza to jednak, że kolejne naruszenia bezpieczeństwa w instytucjach publicznych należy przyjmować wzruszeniem ramion. Wręcz przeciwnie. Państwo, które coraz szerzej cyfryzuje administrację, centralizuje informacje i zobowiązuje obywateli do korzystania z określonych systemów, powinno wyznaczać wysokie standardy ich ochrony oraz komunikacji w sytuacjach kryzysowych.
Trudno uznać za wystarczające rozwiązanie, w którym po uzyskaniu nieuprawnionego dostępu do rządowej platformy publikowany jest kilkuzdaniowy komunikat informujący o trwającej analizie i zalecający ostrożność. To może być pierwszy krok, ale nie powinien być ostatnim. Użytkownicy mają prawo oczekiwać ustalenia liczby potencjalnie zagrożonych kont, wskazania kategorii danych, informacji o ewentualnym ich skopiowaniu, przejrzystych zasad indywidualnego powiadamiania oraz przedstawienia działań zapobiegających powtórzeniu podobnego incydentu.
Ministerstwo Kultury i Dziedzictwa Narodowego powinno również wyjaśnić, kiedy dokładnie wykryto naruszenie, jak długo napastnik mógł dysponować dostępem do SOP, czy zagrożona była cała baza danych, czy jedynie wybrane jej elementy, oraz kiedy i na jakich warunkach planowane jest bezpieczne przywrócenie usługi. Jeżeli niektóre odpowiedzi nie są jeszcze znane, należy o tym otwarcie informować i publikować kolejne aktualizacje wraz z postępem analizy. Przejrzysta komunikacja nie musi oznaczać ujawniania tajemnic technicznych.
Największą porażką w tego rodzaju sytuacjach nie musi być samo przełamanie zabezpieczeń. Może nią być również utrata zaufania do instytucji, która nie potrafi przekazać zainteresowanym zrozumiałej informacji o zagrożeniu. A zaufanie do administracji cyfrowej jest zasobem, którego nie da się przywrócić poprzez ponowne uruchomienie serwera.
W całej sprawie szczególnie ironiczne jest to, że resort zarządzający systemem obsługującym szczegółowe wnioski, kosztorysy, dokumenty finansowe i rozliczenia wielotysięcznych dotacji sam opublikował komunikat tak oszczędny w informacje. Użytkownik starający się o publiczne pieniądze musi szczegółowo uzasadniać każdą pozycję kosztorysu. Gdy jednak w grę wchodzi bezpieczeństwo jego danych, otrzymuje informację, że analiza trwa i powinien zachować ostrożność.
Obywatel ma być transparentny wobec państwa. Najwyższy czas, aby państwo wykazywało podobną transparentność wobec obywatela — szczególnie wtedy, gdy dochodzi do naruszenia bezpieczeństwa powierzonych mu danych.