Przed kilkoma dniami opublikowaliśmy poradnik Czy moje dane wyciekły? Jak to sprawdzić. Niniejszy felieton jest jego naturalnym rozwinięciem, idącym w nieco głębsze rozważania na temat legalności samego serwisu, który jest jednym z jego bohaterów.
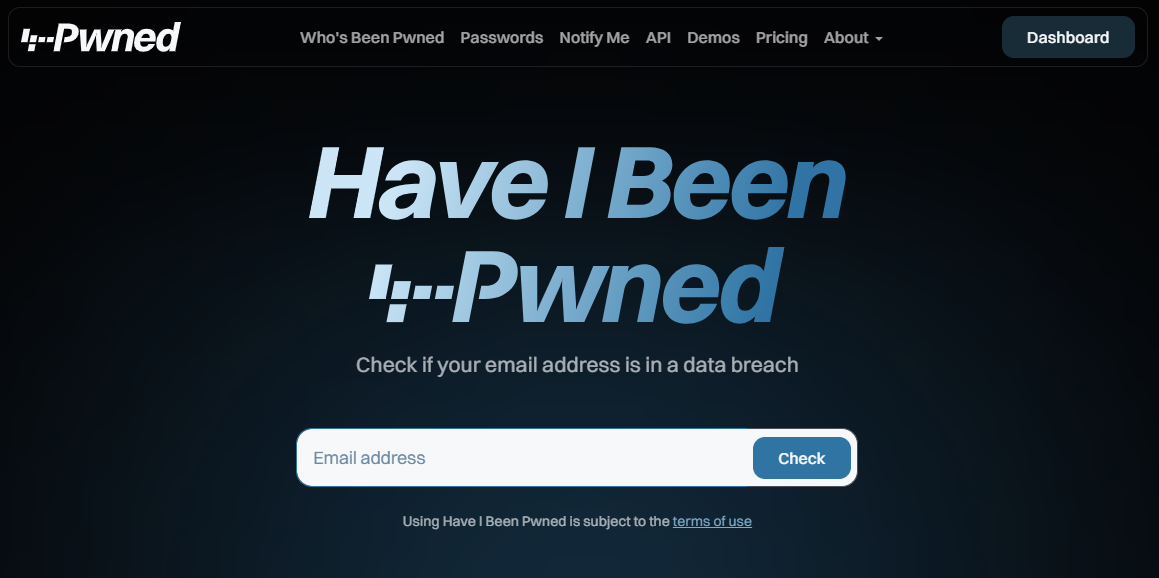
Have I Been Pwned jest jednym z najbardziej cenionych narzędzi związanych z bezpieczeństwem w internecie. Wpisujemy swój adres e-mail i po kilku sekundach możemy dowiedzieć się, czy pojawił się w którymś ze znanych wycieków danych. Dzięki temu miliony osób zmieniły hasła, włączyły uwierzytelnianie wieloskładnikowe albo przynajmniej dowiedziały się, że ich dane od dawna krążą poza systemem, któremu je kiedyś powierzyły. Jest jednak jeden niewygodny szczegół: Have I Been Pwned może nas ostrzec przed skradzionymi danymi właśnie dlatego, że sam wszedł w posiadanie danych pochodzących z wycieków.
Oczywiście HIBP nie dokonuje włamań i nie wykrada baz. Otrzymuje je z różnych źródeł, analizuje i wykorzystuje do budowania własnej bazy wiedzy o naruszeniach. Jego twórca Troy Hunt nigdy specjalnie tego paradoksu nie ukrywał i już przed laty pisał, że serwis funkcjonuje w pewnej etycznej „szarej strefie”, ponieważ jego istnienie jest konsekwencją wcześniejszej działalności przestępczej. Dziś projekt jest znacznie bardziej dojrzały, posiada rozbudowaną politykę prywatności, procedury usuwania danych i usługi wykorzystywane również przez duże organizacje, ale sam problem nie zniknął. Powstaje więc ciekawe pytanie: dlaczego ktoś może wejść w posiadanie bazy danych pochodzącej z przestępstwa, zachować jej część, stworzyć na jej podstawie usługę i robić to legalnie? Czy fakt, że działa w dobrej wierze, rzeczywiście powinien cokolwiek zmieniać?
Skradzione dane nie stają się automatycznie „zakazane”
Na początku trzeba rozdzielić dwie zupełnie różne czynności. Jedną rzeczą jest włamanie do systemu i kradzież informacji, a drugą późniejsze wejście w posiadanie danych, które zostały już ujawnione, i ich dalsze przetwarzanie. To, że pierwotne pozyskanie informacji przez hakera było przestępstwem, nie oznacza automatycznie, że każda osoba, która później zetknie się z tymi informacjami, sama popełnia dokładnie to samo naruszenie. Gdyby tak było, poważny problem mieliby również badacze cyberbezpieczeństwa, organy ścigania, dziennikarze czy same firmy analizujące opublikowaną bazę w celu ustalenia, co zostało wykradzione.
Nie oznacza to jednak, że z opublikowanymi danymi można zrobić wszystko. Prawo ochrony danych koncentruje się przede wszystkim na tym, kto, po co, w jakim zakresie i na jakiej podstawie przetwarza informacje. RODO wymaga istnienia jednej z podstaw legalności określonych w art. 6. Jeżeli administrator chce powołać się na prawnie uzasadniony interes, musi wykazać rzeczywisty cel, niezbędność przetwarzania oraz przeprowadzić test równowagi pomiędzy własnym interesem a prawami i wolnościami osób, których dane dotyczą. Właśnie dlatego samo stwierdzenie „robimy coś dobrego” nie wystarcza. Dobra intencja może być elementem uzasadnienia, ale nie jest odrębną podstawą prawną.
HIBP nie jest europejską firmą
Dodatkową komplikacją jest jurysdykcja. Have I Been Pwned jest prowadzone przez australijską spółkę Superlative Enterprises Pty Ltd z Queensland, a sam serwis wskazuje, że jest własnością i jest zarządzany z Australii. Podstawowym lokalnym reżimem pozostaje więc australijskie prawo ochrony prywatności, które również wymaga, aby organizacje zbierały dane osobowe tylko wtedy, gdy jest to racjonalnie niezbędne do prowadzonej działalności, i nakłada na nie obowiązki związane z proporcjonalnością oraz minimalizacją zakresu danych.
Nie znaczy to jednak, że europejskie RODO jest całkowicie poza dyskusją. Serwis świadczy usługi globalnie, także użytkownikom i przedsiębiorstwom znajdującym się w Unii Europejskiej, a RODO może mieć zastosowanie także do podmiotów spoza UE, jeżeli spełnione są przesłanki jego terytorialnego stosowania. Sam HIBP w swojej dokumentacji dotyczącej przetwarzania danych uwzględnia zresztą GDPR, brytyjski UK GDPR i inne reżimy prywatności. To jednak nadal nie daje prostej odpowiedzi na pytanie o legalność każdej operacji wykonywanej na danych pochodzących z wycieków, bo trzeba odróżnić choćby sytuację, w której spółka działa jako procesor danych dla klienta, od sytuacji, w której sama decyduje o zaimportowaniu nowego wycieku do własnego systemu.
Co właściwie HIBP przechowuje?
I tutaj dochodzimy do szczegółu, który mocno zmienia obraz sytuacji. HIBP nie wrzuca całych skradzionych baz do publicznej wyszukiwarki. Według aktualnej dokumentacji w podstawowej bazie dotyczącej naruszeń przechowywane są adresy e-mail wraz z informacją o tym, w których wyciekach wystąpiły. Serwis przechowuje również metadane opisujące kategorie danych ujawnionych w danym incydencie – na przykład informację, że wyciek obejmował telefony, daty urodzenia czy hasła. Nie oznacza to jednak, że użytkownik HIBP otrzymuje konkretny numer telefonu, datę urodzenia czy hasło przypisane do konkretnego adresu.
Hasła są dodatkowo obsługiwane przez osobny system Pwned Passwords. Przechowywane tam skróty haseł nie są powiązane z adresami e-mail, a mechanizm sprawdzania został zaprojektowany tak, aby serwis nie musiał otrzymywać pełnej wartości wpisywanego przez użytkownika hasła. To nie jest kosmetyczna różnica. Gdyby HIBP oferowało usługę w rodzaju: „wpisz adres Kowalskiego, a pokażemy Ci jego nazwisko, numer telefonu, adres zamieszkania i hasło wykradzione z serwisu X”, mielibyśmy do czynienia z usługą o zupełnie innym charakterze. HIBP mówi w zasadzie: „ten adres występował w bazie wykradzionej z serwisu X, a wyciek obejmował takie i takie kategorie danych”. To nadal jest przetwarzanie danych osobowych, ale zakres ingerencji w prywatność jest nieporównywalnie mniejszy.
Jest jednak druga baza, o której łatwo zapomnieć
Sprawa robi się ciekawsza, gdy zajrzymy głębiej do polityki prywatności. HIBP przyznaje, że źródłowe zbiory wykorzystywane do sprawdzania autentyczności naruszeń mogą być po przetworzeniu archiwizowane oddzielnie. Dostęp do nich ma być ograniczony, a dane mogą być później wykorzystywane między innymi do ponownej weryfikacji wycieku albo odpowiedzi na uzasadnione zapytania. Polityka bezpieczeństwa wspomina również o szyfrowanych nośnikach wykorzystywanych do bezpiecznej archiwizacji offline.
I właśnie tutaj pojawia się najtrudniejsze pytanie. Jeżeli źródłowa baza zawiera nie tylko adres e-mail, ale także imię, adres zamieszkania, telefon, historię zakupów albo inne informacje, HIBP może mieć kontakt ze znacznie większym zbiorem niż ten, który finalnie trafia do publicznego indeksu. Sam serwis podkreśla, że nie dąży do zbierania informacji wrażliwych, ale źródłem są przecież prawdziwe bazy pochodzące z włamań, a ich zawartości nie zawsze można przewidzieć przed otrzymaniem pliku. To ważna różnica pomiędzy stwierdzeniem „HIBP nie publikuje danych wrażliwych” a stwierdzeniem „HIBP nigdy nie znajduje się w posiadaniu zbioru zawierającego dane wrażliwe”. Drugiego stwierdzenia na podstawie dostępnej dokumentacji powiedzieć nie można.
A co, jeżeli wyciek zdradza bardzo intymną informację?
Historia HIBP zna przypadki wycieków z serwisów randkowych, stron dla dorosłych czy usług mogących ujawniać wyjątkowo prywatne informacje. W takich sytuacjach problem jest znacznie poważniejszy niż przy zwykłym wycieku ze sklepu internetowego. Załóżmy, że wpisanie czyjegoś adresu e-mail pokazywałoby publicznie jego obecność w określonym serwisie seksualnym. Samo zestawienie „adres + nazwa serwisu” mogłoby ujawnić bardzo intymną informację, nawet jeśli HIBP nie pokazywałoby żadnych dodatkowych pól z oryginalnej bazy.
Serwis próbuje rozwiązać ten problem poprzez kategorię sensitive breaches. Tak oznaczone naruszenia nie pojawiają się podczas zwykłego publicznego wyszukiwania. Aby zobaczyć wynik dotyczący własnego adresu, użytkownik musi wykazać kontrolę nad nim. To rozsądne zabezpieczenie, ale pokazuje jednocześnie coś ważnego: sam HIBP swoim projektem systemu przyznaje, że nawet informacja o występowaniu adresu w konkretnym wycieku może być informacją bardzo wrażliwą. A skoro tak, pytanie o podstawę jej dalszego przechowywania i sposób zarządzania nią jest całkowicie zasadne.
RODO jest jeszcze bardziej restrykcyjne w przypadku danych szczególnych kategorii
Europejskie przepisy wprowadzają dla szczególnych kategorii danych dodatkową barierę. Informacje dotyczące między innymi zdrowia, poglądów politycznych, przekonań religijnych, życia seksualnego czy orientacji seksualnej objęte są zasadniczym zakazem przetwarzania, od którego istnieją określone wyjątki. W takiej sytuacji nie wystarczy więc powiedzieć: „mamy uzasadniony interes”. Jeżeli przetwarzanie rzeczywiście dotyczy danych z art. 9 RODO, potrzebna jest również odpowiednia podstawa pozwalająca uchylić zakaz dotyczący szczególnych kategorii danych.
Właśnie dlatego projekt HIBP polegający na nieprzenoszeniu pełnej zawartości takich pól do zwykłego indeksu i ograniczaniu widoczności wrażliwych naruszeń ma tak duże znaczenie. Im mniej danych serwis rzeczywiście przetwarza w swojej podstawowej, publicznej usłudze, tym łatwiej argumentować proporcjonalność całego rozwiązania. Nie rozwiązuje to automatycznie wszystkich wątpliwości, ale zdecydowanie zmniejsza zakres ingerencji w prywatność.
Najbardziej kontrowersyjny element? Można sprawdzić cudzy e-mail
Jest jednak część HIBP, która od lat wywołuje interesującą dyskusję etyczną. Do podstawowej wyszukiwarki można wpisać nie tylko własny adres, ale praktycznie dowolny adres e-mail. Jeżeli nie został wyłączony z publicznych wyników i nie chodzi o naruszenie oznaczone jako sensitive, HIBP może pokazać, w jakich wyciekach ten adres występował. Troy Hunt sam opisywał dylemat związany z publiczną dostępnością wyszukiwarki i argumentował, że natychmiastowy dostęp do informacji ma ogromną wartość dla ofiar naruszeń.
Ale odwróćmy sytuację. Pracodawca może sprawdzić pracownika, partner – drugiego partnera, dziennikarz – polityka, a sąsiad – sąsiada. Nie zobaczą najbardziej wrażliwych naruszeń ani skradzionych haseł, ale mogą uzyskać pewną informację dotyczącą cyfrowej historii konkretnego adresu. To jeden z tych przypadków, w których ta sama funkcja jest jednocześnie użyteczna i potencjalnie ingerująca w prywatność. HIBP pozwala zainteresowanej osobie skorzystać z mechanizmu opt-out, a więc ukryć adres przed publicznym wyszukiwaniem albo usunąć powiązania z naruszeniami. To kolejny element odróżniający HIBP od typowego serwisu handlującego wykradzionymi bazami, ale nie zmienia faktu, że domyślna publiczna wyszukiwalność może budzić uzasadnione pytania.
Czy nie jest to po prostu „janosikowa sprawiedliwość”?
W pewnym sensie – tak. Ktoś ukradł dane, HIBP przejmuje informacje pochodzące z tej kradzieży i wykorzystuje je przeciwko skutkom działania złodzieja. Nie udaje, że informacji nie widział, ale zachowuje część danych i tworzy z nich narzędzie mające pomagać ofiarom. To rzeczywiście przypomina pewien rodzaj cyfrowego Janosika, tyle że analogia przestaje działać w jednym ważnym miejscu: prawo nie zna ogólnej zasady, zgodnie z którą dobre intencje pozwalają pominąć przepisy o ochronie danych.
Cel HIBP może być społecznie korzystny i może przemawiać na jego korzyść w teście uzasadnionego interesu. Może wpływać na ocenę proporcjonalności, a także uzasadniać konkretne rozwiązania techniczne. Nie zastępuje jednak podstawy prawnej. To samo dotyczy Australii, gdzie również obowiązuje zasada, że nawet informacje publicznie dostępne w internecie nie mogą być automatycznie zbierane i wykorzystywane w dowolnym celu. Liczy się konieczność, proporcjonalność i związek z uzasadnioną działalnością organizacji.
Ciekawy szczegół: australijski regulator sam wskazywał HIBP jako narzędzie bezpieczeństwa
Cała dyskusja robi się jeszcze ciekawsza, gdy spojrzymy na stanowisko australijskiego regulatora ochrony prywatności. Office of the Australian Information Commissioner w swoich materiałach dotyczących ograniczania ryzyka przejęcia danych logowania wymieniał między innymi usługi takie jak Have I Been Pwned jako narzędzia służące do wykrywania skompromitowanych kont.
Nie jest to oczywiście orzeczenie stwierdzające, że cały model prawny HIBP został oficjalnie zatwierdzony, ale jest to znaczący sygnał. Trudno twierdzić, że serwis funkcjonuje gdzieś na internetowym półświatku i jest jedynie tolerowany przez organy państwowe, skoro sam regulator ochrony prywatności wskazuje tego typu usługę jako element praktyki bezpieczeństwa. To dobrze pokazuje różnicę pomiędzy akceptacją praktycznej wartości rozwiązania a formalnym rozstrzygnięciem każdej podstawy prawnej jego działalności.
Co gdyby dokładnie to samo zrobił ktoś, komu nie ufamy?
I tu pojawia się eksperyment myślowy, który chyba najlepiej pokazuje sedno problemu. Wyobraźmy sobie nową polską firmę o nazwie WyciekAlert.pl, której właściciel ogłasza: „Pobraliśmy z forów hakerskich 200 skradzionych baz Polaków. Przechowujemy je na naszych serwerach. Dzięki temu możecie sprawdzić, czy ktoś ukradł wasze dane. Robimy to wyłącznie dla waszego bezpieczeństwa”.
Czy automatycznie uznalibyśmy takie działanie za prawidłowe? Raczej pojawiłyby się natychmiast pytania o to, skąd dokładnie firma ma te dane, kto posiada do nich dostęp, dlaczego przechowywane są całe pliki, jak długo mają być archiwizowane, czy występują tam PESEL-e albo informacje medyczne, czy można zażądać usunięcia danych, czy firma zarabia na bazie i co stanie się wtedy, gdy ktoś włamie się również do niej. I byłyby to bardzo dobre pytania.
Fakt, że Have I Been Pwned zdobyło ogromne zaufanie branży bezpieczeństwa przez ponad dekadę działalności, nie powinien powodować, że przestajemy je zadawać. Reputacja ma ogromne znaczenie praktyczne, ale sama w sobie nie stanowi podstawy prawnej i nie zastępuje kontroli nad tym, co dzieje się z cudzymi informacjami.
Czy HIBP samo może kiedyś wyciec?
Oczywiście. Nie istnieje baza danych, której można zagwarantować stuprocentowe bezpieczeństwo, więc paradoks byłby wyjątkowo bolesny: serwis ostrzegający świat o wyciekach sam staje się źródłem kolejnego wycieku. HIBP deklaruje jednak szereg zabezpieczeń, w tym szyfrowaną komunikację, limity zapytań do API, ochronę infrastruktury, wykorzystanie usług chmurowych oraz szyfrowaną archiwizację offline. Podstawowa baza znajdująca się online została dodatkowo zaprojektowana tak, aby przechowywać znacznie mniej informacji niż źródłowe zbiory.
To właśnie minimalizacja jest tutaj prawdopodobnie najważniejszym zabezpieczeniem. Jeżeli ktoś uzyska dostęp do bazy, w której znajduje się relacja adres e-mail → Adobe, LinkedIn, Dropbox, nadal mamy do czynienia z problemem, ale jego ciężar jest nieporównywalnie mniejszy niż w sytuacji, w której baza zawiera imię, nazwisko, PESEL, adres, telefon, e-mail, hasło i dokumentację medyczną. Nie da się więc uczciwie powiedzieć, że dane przechowywane przez HIBP są „bezpieczne” w sensie absolutnym. Można natomiast powiedzieć, że konstrukcja usługi świadomie ogranicza konsekwencje potencjalnego kolejnego naruszenia.
Jest jeszcze problem informacji o osobach, które nigdy nie poprosiły HIBP o pomoc
To chyba najmocniejszy argument krytyczny. Większość osób znajdujących się w bazie Have I Been Pwned nigdy nie przekazała swoich danych Troyowi Huntowi, nie zaakceptowała regulaminu i nie poprosiła o umieszczenie adresu w HIBP. Ich dane znalazły się tam dlatego, że ktoś wcześniej włamał się do innego przedsiębiorstwa. W praktyce serwis otrzymuje więc dane o osobach z całkowicie zewnętrznego źródła i samodzielnie decyduje, że będzie je dalej przetwarzał w określonym celu.
RODO specjalnie przewiduje sytuacje, w których dane pozyskiwane są nie od osoby, której dotyczą. Artykuł 14 nakłada wtedy na administratora obowiązki informacyjne, choć rozporządzenie przewiduje również określone wyjątki. To jeden z powodów, dla których działalność serwisów opartych na ogromnych zbiorach pozyskanych z innych źródeł jest prawnie znacznie bardziej skomplikowana niż zwykła usługa, w której użytkownik sam zakłada konto. Sam fakt, że HIBP rozwiązuje realny problem bezpieczeństwa, nie powoduje zniknięcia tych zagadnień.
Czy zatem Have I Been Pwned łamie prawo?
Nie ma podstaw, żeby na podstawie samego faktu przechowywania informacji pochodzących z wycieków stwierdzić, że HIBP działa nielegalnie. Pochodzenie danych z wcześniejszego przestępstwa nie powoduje automatycznie, że każde ich późniejsze przetwarzanie jest bezprawne. Liczy się cel, podstawa prawna, zakres informacji, konieczność ich wykorzystania, proporcjonalność, sposób zabezpieczenia oraz prawa przysługujące osobom, których dane dotyczą.
Jednocześnie byłoby błędem odwrócić argument i powiedzieć: „HIBP pomaga ludziom, więc wszystko, co robi z wyciekami, z definicji jest legalne”. Tak również prawo nie działa. Najbardziej naturalnym uzasadnieniem podobnej usługi w realiach RODO byłby silny prawnie uzasadniony interes związany z ochroną użytkowników przed skutkami naruszeń danych. Taka podstawa wymagałaby jednak przejścia pełnego testu konieczności i równowagi praw. W przypadku rzeczywistego przetwarzania szczególnych kategorii danych pojawiłaby się dodatkowo konieczność znalezienia podstawy wynikającej z art. 9 RODO.
Warto zauważyć, że aktualna polityka prywatności HIBP bardzo dokładnie opisuje cele, rodzaje gromadzonych informacji, zabezpieczenia i mechanizmy opt-out, ale nie przedstawia podstawowej działalności polegającej na indeksowaniu wycieków jako prostego równania „art. 6 ust. 1 lit. f RODO i koniec dyskusji”. I dobrze, bo taka dyskusja wcale nie jest prosta.
Czy stworzyliśmy niebezpieczny precedens?
Raczej nie precedens prawny. Have I Been Pwned nie dostało od świata specjalnego przywileju pozwalającego legalnie przechowywać wszystko, co wcześniej ukradli hakerzy. Powstał natomiast ciekawy precedens społeczny. Zaakceptowaliśmy, że istnieją sytuacje, w których dalsze wykorzystanie informacji pochodzących z przestępstwa może przynieść osobom poszkodowanym więcej korzyści niż ich całkowite zignorowanie. Co więcej, wokół takiego wykorzystania można stworzyć rozwiązanie wykorzystujące minimalizację danych, ograniczanie dostępu, mechanizmy weryfikacji oraz możliwość rezygnacji.
Granica jest jednak niezwykle cienka. Serwis, który wykorzystuje wycieki do ostrzegania ofiar, znajduje się po jednej jej stronie, a serwis, który sprzedaje możliwość wyszukania czyjegoś numeru telefonu, adresu, hasła i innych informacji pochodzących z tych samych wycieków, znajduje się po zupełnie innej. Surowiec jest ten sam. Różnią się cel, zakres przetwarzania i sposób wykorzystania danych.
Janosik, ale pod nadzorem prawa
Dlatego określenie HIBP mianem „janosikowej sprawiedliwości” nie jest całkowicie nietrafione. Serwis bierze rezultat działalności przestępców i obraca go przeciwko skutkom tej działalności. Pozwala ofierze dowiedzieć się czegoś, czego w przeciwnym razie mogłaby nigdy nie wiedzieć. Ale Janosikowi z tej historii nie wolno wszystkiego. Musi minimalizować przechowywane informacje, zabezpieczać bazę, ograniczać dostęp do danych, których ujawnienie mogłoby wyrządzić dodatkową krzywdę, i respektować prawa osób, których dane przetwarza.
Fakt, że jego działalność jest społecznie pożyteczna, powinien być elementem oceny legalności, a nie zamiennikiem legalności. I chyba właśnie to jest najciekawszy wniosek z historii Have I Been Pwned. Problemem nie jest bowiem samo pytanie: „czy wolno przechowywać skradzione dane?”. Znacznie lepsze brzmi: „czy po wycieku wolno zachować minimum informacji potrzebnych do ochrony jego ofiar – nawet jeśli te osoby nigdy nie wyraziły na to zgody?”
Have I Been Pwned od ponad dekady odpowiada na to pytanie praktycznie: tak, ale trzeba zbudować wokół tego bardzo wysokie bariery. Prawo natomiast dodaje ważne zastrzeżenie: dobre intencje mogą być częścią uzasadnienia, ale nigdy nie powinny być blankietowym pozwoleniem na przetwarzanie cudzych danych.