Kupujesz nowy smartfon, wyciągasz go z pudełka, uruchamiasz i konfigurujesz. Nie pobierałeś podejrzanych aplikacji, nie otwierałeś fałszywych SMS-ów ani nie klikałeś żadnych podejrzanych linków. Mimo to Twój telefon może być już zainfekowany, a cyberprzestępcy mogą wykorzystywać go do zarabiania pieniędzy. Brzmi absurdalnie? Badacze Bitdefendera ujawnili właśnie kampanię Midnight Mimosa, w której złośliwe oprogramowanie jest umieszczane bezpośrednio w oprogramowaniu fabrycznym urządzeń z Androidem. Malware może samodzielnie instalować kolejne aplikacje, generować fałszywe kliknięcia reklamowe, przechwytywać ruch sieciowy i zamieniać smartfony w elementy botnetu. Zagrożenie wykryto na tysiącach urządzeń w ponad 150 krajach, w tym również w Polsce. Co gorsza, standardowe przywrócenie ustawień fabrycznych może nie wystarczyć, aby pozbyć się infekcji.
Smartfon zainfekowany jeszcze przed sprzedażą. Jak to możliwe?
8 października 2026 roku badacze firmy Bitdefender opublikowali wyniki analizy kampanii, którą nazwali Midnight Mimosa. Odkryto ją na stosunkowo tanich urządzeniach z systemem Android, wykorzystujących platformy sprzętowe MediaTek i sprzedawanych pod różnymi markami. Najbardziej niepokojące nie jest jednak samo działanie złośliwego oprogramowania, ale sposób, w jaki trafia ono na telefony. W przeciwieństwie do typowych trojanów, które użytkownik instaluje nieświadomie wraz z fałszywą aplikacją, tutaj szkodliwy komponent jest już obecny w oprogramowaniu systemowym urządzenia. Oznacza to, że kupujący może otrzymać telefon z gotową infekcją, zanim jeszcze zdąży połączyć go z internetem.
To całkowite odwrócenie zasad, na których opiera się większość porad dotyczących bezpieczeństwa smartfonów. Zwykle słyszymy, aby nie pobierać aplikacji z nieznanych źródeł, nie przyznawać podejrzanych uprawnień i korzystać z oficjalnych sklepów. Tymczasem w przypadku Midnight Mimosa użytkownik nie musi popełnić żadnego błędu. Złośliwy program nie potrzebuje naszej zgody na instalację, ponieważ działa jako element systemu operacyjnego. Co więcej, został wyposażony w uprawnienia, których zwykła aplikacja instalowana ze sklepu Google Play nie mogłaby samodzielnie uzyskać.
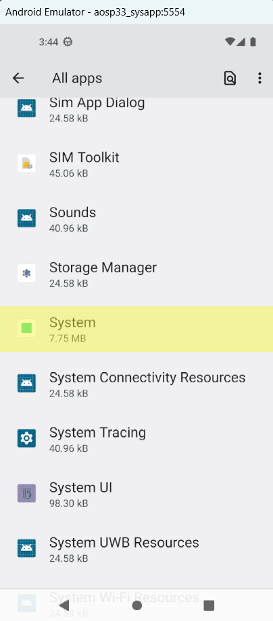
Początkiem dochodzenia było wykrycie nietypowego zachowania aplikacji o identyfikatorze com.android.system.lite. Na pierwszy rzut oka wyglądała ona jak zwyczajny składnik Androida. Posługiwała się nazwą „System”, nie miała widocznej ikony i działała w tle. Jej obecność mogłaby nie wzbudzić podejrzeń nawet u bardziej zaawansowanego użytkownika. Analiza zachowania wykazała jednak, że rzekomy element systemowy samodzielnie przyznawał uprawnienia, instalował nieznane aplikacje, usuwał je i ponownie pobierał kolejne. Było to zachowanie zupełnie niepasujące do zwykłej usługi Androida.
Malware ma uprawnienia systemowe. Może instalować aplikacje bez wiedzy właściciela
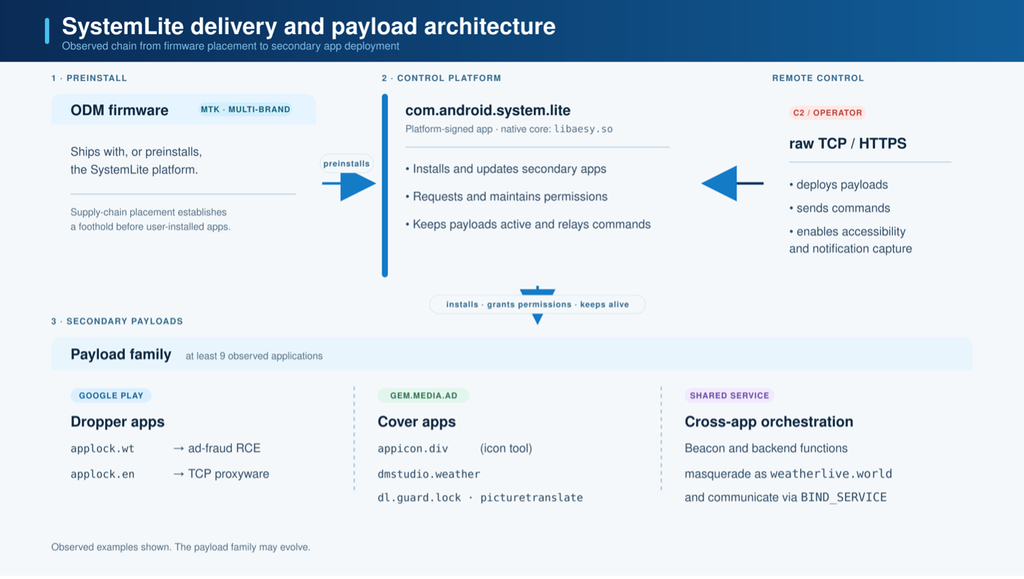
Najważniejszy element Midnight Mimosa to tzw. enabler, czyli komponent umożliwiający uruchamianie i obsługę pozostałych modułów złośliwego oprogramowania. Jest on podpisany kluczem platformowym i uruchamiany z uprawnieniami użytkownika systemowego Androida. Daje mu to bardzo szeroką kontrolę nad urządzeniem. Potrafi instalować i usuwać aplikacje bez wyświetlania komunikatu, przydzielać im uprawnienia, zmieniać wybrane ustawienia systemowe i pobierać kod wykonywalny z zewnętrznych serwerów. W praktyce operatorzy malware mogą zdalnie zmieniać sposób wykorzystania zainfekowanego telefonu, bez konieczności ponownego instalowania głównego szkodliwego komponentu.
Badacze ustalili, że właściwy mechanizm działania został ukryty w bibliotece libeasy.so. Podczas uruchamiania odszyfrowuje ona dodatkowe środowisko programistyczne, które następnie pobiera kolejne moduły z infrastruktury kontrolowanej przez operatorów kampanii. Część plików jest maskowana rozszerzeniami typowymi dla grafik, inne udają zwykłe biblioteki. Sama aplikacja systemowa pozostaje relatywnie niewielkim i niepozornym elementem całego przedsięwzięcia. Taka wielowarstwowa konstrukcja utrudnia analizę, ponieważ najbardziej szkodliwe funkcje mogą zostać pobrane dopiero po pewnym czasie, a nie znajdować się bezpośrednio w fabrycznej aplikacji.
Co istotne, badacze wykryli nie tylko com.android.system.lite, ale również odmiany działające pod identyfikatorami com.android.sys.prot, com.android.sys.gmsprot i com.android.sys.bcprot. Poszczególne wersje różnią się nazwami oraz podpisami cyfrowymi, ale wykorzystują wspólny mechanizm działania. Oznacza to, że samo dodanie jednego szkodliwego identyfikatora do bazy programu antywirusowego może być niewystarczające. Operatorzy potrafią bowiem zmieniać opakowanie swojego oprogramowania, pozostawiając tę samą ukrytą funkcjonalność.
Twój telefon ogląda reklamy, klika w nie i zarabia pieniądze. Tyle że nie dla Ciebie
Pierwszym z głównych zastosowań Midnight Mimosa jest oszustwo reklamowe, czyli ad fraud. Złośliwe oprogramowanie instaluje aplikacje udające normalne narzędzia, takie jak prognozy pogody, blokady aplikacji, menedżery plików, edytory dźwięku czy programy do rozpoznawania tekstu ze zdjęć. Niektóre rzeczywiście oferują deklarowane funkcje, inne są jedynie atrapami. Ich prawdziwym zadaniem jest jednak uczestnictwo w mechanizmie generowania przychodów reklamowych. Wykorzystują przy tym prawdziwe systemy reklamowe i ich legalne biblioteki, przez co sztucznie wywoływane odsłony mogą na pierwszy rzut oka przypominać zwyczajne działania użytkowników.
Mechanizm jest sprytny. Malware może wyświetlać reklamy w ukrytych warstwach, uruchamiać je w momentach, gdy właściciel wcale nie korzysta z danej aplikacji, a następnie symulować kliknięcia, których użytkownik nigdy nie wykonał. Analiza kodu wykazała istnienie parametrów regulujących prawdopodobieństwo automatycznego kliknięcia, odstępy pomiędzy kolejnymi interakcjami oraz ich dzienne limity. Nie chodzi więc o przypadkowe otwieranie reklam, ale o mechanizm zaprojektowany tak, aby produkowany ruch wyglądał możliwie naturalnie. W określonych sytuacjach system potrafi również raportować zdarzenia przypominające konwersje reklamowe, mimo braku rzeczywistej aktywności człowieka.
Dla właściciela telefonu nie musi to oznaczać bezpośredniej utraty pieniędzy z rachunku bankowego. Nie oznacza jednak, że pozostaje on bez szkody. Telefon zużywa zasoby procesora, energię akumulatora i transfer danych, a jego działanie jest podporządkowywane interesom osób trzecich. Poszkodowanymi są również reklamodawcy, którzy mogą płacić za ruch pozbawiony realnej wartości. W takiej sytuacji telefon staje się po prostu narzędziem służącym do wyłudzania pieniędzy z rynku reklamowego. Im więcej urządzeń kontroluje operator malware, tym większą skalę oszustwa może osiągnąć.
Jeszcze groźniejsza funkcja: smartfon zmienia się w serwer proxy dla przestępców
Oszustwa reklamowe nie wyczerpują możliwości Midnight Mimosa. Badacze zidentyfikowali także moduł com.mobile.applock.en, który działa jako narzędzie typu proxyware. W uproszczeniu zamienia ono zainfekowany telefon w pośrednika w komunikacji sieciowej. Operatorzy mogą wykorzystać łącze internetowe użytkownika do przekazywania ruchu pomiędzy innymi urządzeniami i serwerami. Z punktu widzenia zewnętrznych usług część takiego ruchu może wyglądać tak, jakby pochodziła z prywatnego telefonu oraz zwyczajnego domowego lub komórkowego połączenia internetowego.
Tego rodzaju infrastruktura jest szczególnie cenna dla cyberprzestępców. Dostęp do adresów IP należących do zwykłych gospodarstw domowych pozwala ukrywać faktyczne pochodzenie połączeń, omijać niektóre ograniczenia i rozpraszać ruch pomiędzy dużą liczbą urządzeń. Tak powstają sieci określane mianem residential proxy, które mogą być wykorzystywane zarówno do legalnych zastosowań, jak i działań przestępczych. W przypadku Midnight Mimosa właściciel urządzenia nie ma jednak świadomości, że jego łącze może być udostępniane osobom trzecim. Infrastruktura tego typu może też stanowić zaplecze dla botnetów wykorzystywanych do ataków DDoS, choć sama możliwość techniczna nie oznacza, że potwierdzono wykorzystanie każdego zainfekowanego telefonu do takich ataków.
Warto przy tym zwrócić uwagę na jeden szczegół. Użytkownik może przez długi czas nie zauważyć niczego niepokojącego. Malware nie musi wyświetlać natarczywych komunikatów, żądać okupu ani blokować ekranu. Jego operatorom bardziej opłaca się utrzymywać urządzenie w dobrym stanie, aby mogło ono pracować przez kolejne miesiące. To właśnie dlatego najbardziej opłacalna infekcja może być jednocześnie najmniej widoczną infekcją.
Malware potrafi nawet wyłączyć Google Play Protect, żeby zainstalować kolejne aplikacje
Jednym z najbardziej niepokojących ustaleń badaczy jest sposób obchodzenia mechanizmów bezpieczeństwa Androida. Midnight Mimosa wykorzystuje uprawnienia systemowe do tymczasowego wyłączania komponentu Sklepu Google Play odpowiedzialnego za działanie ochrony Play Protect. Następnie instaluje wybrane aplikacje bez pytania użytkownika o zgodę, po czym ponownie włącza wcześniej wyłączony komponent. Cały proces może odbywać się automatycznie, a właściciel telefonu nie otrzymuje standardowego komunikatu dotyczącego instalacji nowego oprogramowania.
Dodatkowo w części przeanalizowanych próbek wykryto manipulowanie informacją o źródle instalacji. Złośliwe aplikacje mogły być oznaczane w systemie jako pochodzące z Google Play, choć w rzeczywistości zostały umieszczone na urządzeniu przez szkodliwy komponent. To szczególnie istotne, ponieważ informacja o pochodzeniu aplikacji przestaje być w takim przypadku wiarygodnym dowodem jej bezpieczeństwa. Badacze wykazali różnicę pomiędzy deklarowanym źródłem instalacji a rzeczywistymi podpisami cyfrowymi analizowanych plików.
To nie oznacza, że Google Play Protect jest bezużyteczny. Ochrona ta nadal wykrywa i blokuje wiele zagrożeń, również pochodzących spoza oficjalnego sklepu. Problem polega na tym, że w Midnight Mimosa to złośliwe oprogramowanie posiada systemowe uprawnienia, pozwalające mu ingerować w mechanizmy ochronne. Zabezpieczenia, które zwykle ograniczają możliwości zwykłych aplikacji, okazują się znacznie mniej skuteczne wobec komponentu traktowanego przez Androida jako część własnego systemu.
13 aplikacji z Google Play powiązanych z kampanią. Jedna przekroczyła 100 tys. pobrań
Niebezpieczeństwo nie ogranicza się wyłącznie do telefonów sprzedawanych z zainfekowanym systemem. Bitdefender zidentyfikował również 13 aplikacji udostępnionych w oficjalnym sklepie Google Play, które zawierały kod powiązany z oszustwami reklamowymi i komunikowały się z tą samą infrastrukturą. W przeciwieństwie do komponentów fabrycznych aplikacje te nie posiadały automatycznie pełnych uprawnień systemowych. Nie były zatem równie uprzywilejowane, ale nadal mogły uczestniczyć w oszustwach reklamowych i wykonywać niepożądane działania w tle.
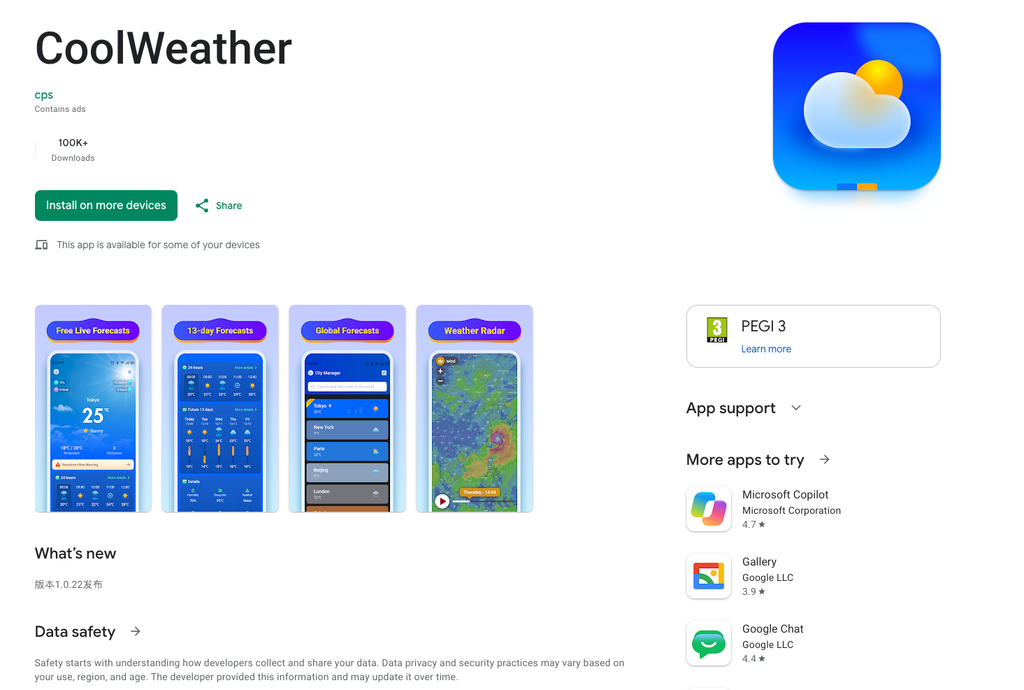
Wśród wykrytych programów znalazły się między innymi aplikacje pogodowe, narzędzia do edycji ikon, zabezpieczania programów, odczytywania kodów QR i odzyskiwania wiadomości. Przykładem jest CoolWeather, którego karta w Google Play, utrwalona na zrzucie ekranu wykorzystanym przez Bitdefendera, wskazywała ponad 100 tysięcy pobrań. Jest to liczba dotycząca tej konkretnej aplikacji, a nie całej kampanii. Program sprawiał wrażenie zwyczajnej aplikacji meteorologicznej, oferując prognozy pogody i mapy, a jednocześnie zawierał mechanizmy powiązane z wykrytą infrastrukturą reklamową.
Badacze wskazali następujące identyfikatory pakietów aplikacji dystrybuowanych przez Google Play: com.audify.editor.wavrge, appicon.diy.tools.prop, com.audify.editor.pro, com.prorestore.qr, com.message.recovery.prorestore, com.go.weather.mot, com.cool.weather.yl, com.dmstudio.weather, com.dl.guard.lock, picturetranslate.extractor.text.lite, com.notemaster.record.mark, com.arabmusic.tap.aghani_tamerhosny oraz org.life.goal.tools. Zestawienie pochodzi z analizy opublikowanej w październiku 2026 roku i nie przesądza o aktualnej dostępności tych aplikacji w sklepie.
Podróbki Samsungów i iPhone’ów. Wyglądają jak flagowce, kosztują ułamek ceny
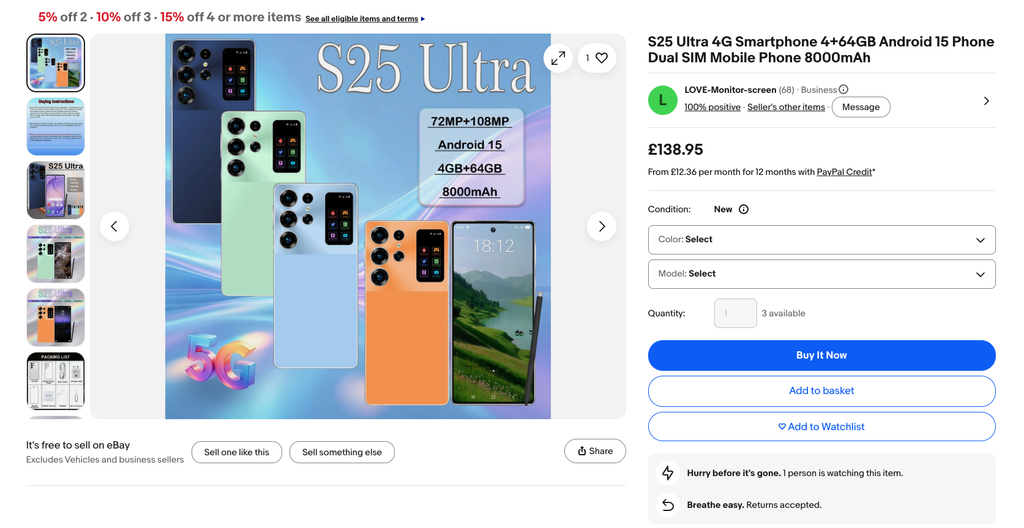
Kolejnym interesującym wątkiem dochodzenia jest rodzaj urządzeń, na których wykryto szkodliwe oprogramowanie. Znaczną część stanowią tanie smartfony sprzedawane pod mniej znanymi markami oraz urządzenia podszywające się pod popularne modele flagowe. W danych pojawiają się oznaczenia takie jak „S24 Ultra”, „S25 Ultra”, „S26 Ultra”, a nawet nazwy nawiązujące do iPhone’ów, między innymi „i17 Pro Max” i „17_Pro_Max”. Nie oznacza to jednak, że autentyczne telefony Samsunga lub Apple zostały zainfekowane. Chodzi o urządzenia wykorzystujące nazwy znanych produktów, które w rzeczywistości mają zupełnie inne podzespoły i oprogramowanie.
W internecie nie brakuje ofert smartfonów przypominających z wyglądu urządzenia kosztujące kilka tysięcy złotych, ale sprzedawanych za ułamek tej kwoty. Ich reklamy potrafią obiecywać ogromną pamięć, najnowszego Androida, bardzo pojemny akumulator czy aparaty fotograficzne o imponujących parametrach. W praktyce specyfikacja takich produktów bywa mocno oderwana od rzeczywistości. Tani telefon może zostać wyposażony w zmodyfikowaną wersję Androida, której pochodzenia i integralności przeciętny kupujący nie ma możliwości zweryfikować. Midnight Mimosa pokazuje, że ryzyko nie kończy się na rozczarowującej wydajności czy niskiej jakości aparatu.
Nie można jednak wyciągać wniosku, że każdy niedrogi smartfon jest niebezpieczny albo że sam procesor MediaTek świadczy o zagrożeniu. Badanie nie wskazuje na podatność procesorów MediaTek jako przyczynę infekcji. Problem dotyczy oprogramowania dostarczanego wraz z wybranymi urządzeniami oraz bezpieczeństwa łańcucha dostaw. To zasadnicza różnica, ponieważ winy nie można przypisać automatycznie ani producentowi układu scalonego, ani każdej marce korzystającej z jego podzespołów.
Ponad 150 krajów i Polska wśród wykrytych infekcji
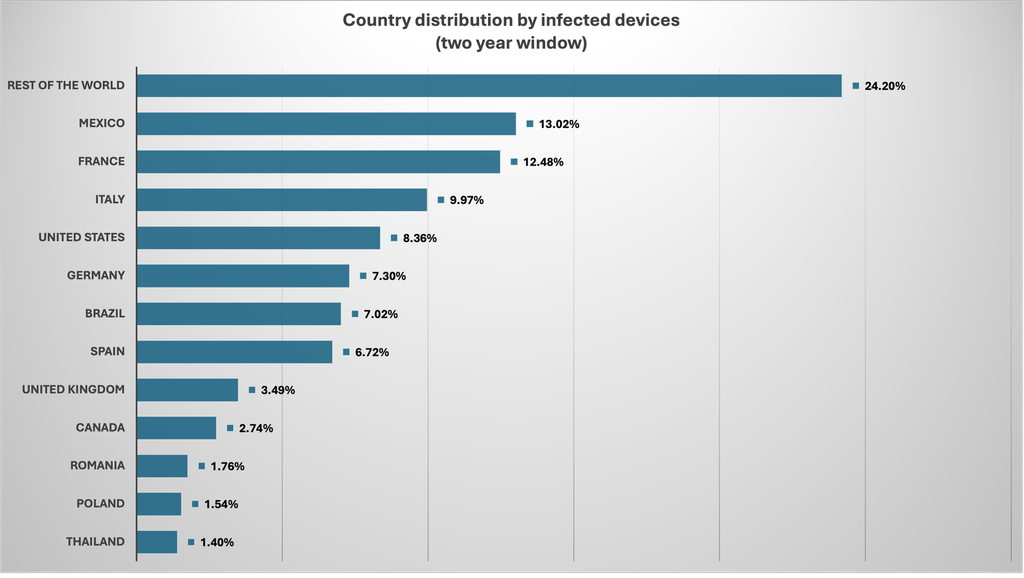
Skala Midnight Mimosa pokazuje, że nie jest to lokalny eksperyment ani pojedynczy przypadek wadliwego oprogramowania. Według danych telemetrycznych Bitdefendera w ciągu około dwóch lat zaobserwowano tysiące unikalnych urządzeń powiązanych z kampanią, znajdujących się w ponad 150 krajach. Największą część odnotowanych przypadków stanowiły urządzenia z Meksyku (13,02%), Francji (12,48%) i Włoch (9,97%). Kolejne miejsca zajmowały Stany Zjednoczone (8,36%), Niemcy (7,30%), Brazylia (7,02%) oraz Hiszpania (6,72%). Zagrożenie dotarło zatem zarówno na rynki rozwijające się, jak i do zamożnych państw Europy Zachodniej oraz Ameryki Północnej.
W zestawieniu znajduje się również Polska, odpowiadająca za 1,54% urządzeń objętych analizowaną telemetrią infekcji. Trzeba jednak właściwie interpretować tę wartość. Nie oznacza ona, że 1,54% wszystkich smartfonów w Polsce jest zainfekowanych Midnight Mimosa. Jest to udział urządzeń obserwowanych przez badaczy w ramach konkretnego zbioru danych. Nie znamy także całkowitej liczby wszystkich telefonów dotkniętych kampanią, ponieważ dane firmy zajmującej się bezpieczeństwem nie stanowią pełnego spisu globalnego rynku smartfonów.
Geograficzne rozproszenie infekcji sugeruje, że zagrożenie może być związane z międzynarodowym obrotem niedrogą elektroniką. Urządzenia produkowane przez jednego dostawcę mogą trafić do wielu sprzedawców, otrzymać różne nazwy handlowe i zostać zaoferowane klientom w odległych częściach świata. To tłumaczyłoby, dlaczego identyczne lub bardzo podobne elementy złośliwego oprogramowania pojawiają się na smartfonach sprzedawanych pod zupełnie różnymi oznaczeniami.
Jakie modele telefonów pojawiają się w badaniu? Uwaga na pochopne wnioski
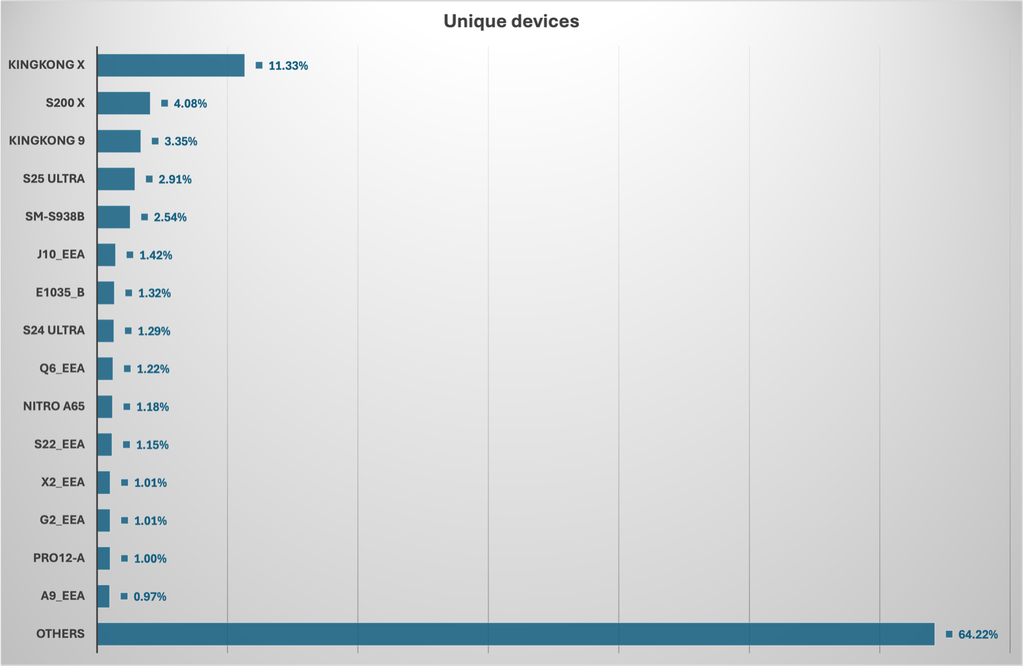
W zestawieniu identyfikatorów modeli zainfekowanych urządzeń dominował KINGKONG X (11,33%), kojarzony z marką Cubot. Kolejne miejsce zajmował S200 X (4,08%), identyfikowany z marką Doogee. Wśród raportowanych nazw pojawiały się także KINGKONG 9, S25 ULTRA, SM-S938B, S24 ULTRA oraz oznaczenia charakterystyczne dla niektórych tanich urządzeń ODM, czyli produkowanych przez zewnętrznych dostawców i sprzedawanych pod różnymi markami. Trzeba podkreślić, że są to identyfikatory zgłaszane przez urządzenia, a nie zweryfikowana lista wszystkich modeli dostępnych obecnie w sprzedaży.
Samo pojawienie się określonej nazwy modelu w analizie nie oznacza, że każdy egzemplarz tego telefonu jest zainfekowany. Nie przesądza również, kto i na jakim etapie umieścił złośliwe oprogramowanie w systemie. Jest to szczególnie ważne w przypadku rynku urządzeń produkowanych przez podwykonawców, gdzie za projekt sprzętu, przygotowanie oprogramowania, aktualizacje i końcową sprzedaż mogą odpowiadać różne podmioty. Dodatkowym utrudnieniem jest możliwość fałszowania nazw modeli oraz identyfikatorów sprzętowych, co w tej kampanii również zostało zaobserwowane.
Kto umieszcza złośliwe oprogramowanie w nowych telefonach?
To jedno z najważniejszych pytań, na które dochodzenie Bitdefendera nie przynosi jeszcze jednoznacznej odpowiedzi. W części zainfekowanych urządzeń odkryto oprogramowanie podpisane certyfikatami zawierającymi dane firmy Shenzhen Zediel, chińskiego podmiotu związanego z produkcją urządzeń elektronicznych. Jest to istotna wskazówka dotycząca pochodzenia niektórych wersji systemu, ale nie stanowi dowodu, że firma celowo umieszczała malware w telefonach, współpracowała z jego operatorami albo w ogóle wiedziała o infekcji.
Złośliwy komponent mógł zostać dodany na różnych etapach przygotowania i dystrybucji urządzenia: podczas tworzenia oprogramowania fabrycznego, jego integracji z konkretnym modelem, modyfikacji przez pośrednika lub na innym etapie łańcucha dostaw. Nie można również wykluczyć scenariusza, w którym za infekcją stoją podmioty mające dostęp do obrazów systemu wykorzystywanych następnie przez wielu producentów. Badacze zidentyfikowali też powiązania infrastruktury Midnight Mimosa ze starszymi rodzinami szkodliwego oprogramowania, w tym Android.Phantom i Android.Joker. Wspólne elementy techniczne sugerują ciągłość niektórych narzędzi i metod działania, ale nie pozwalają jeszcze przypisać odpowiedzialności konkretnej osobie lub przedsiębiorstwu.
Z punktu widzenia kupującego nie ma jednak większego znaczenia, czy infekcja została dodana przez producenta, jego podwykonawcę czy nieuczciwego pośrednika. Konsument kupuje urządzenie, które powinno być bezpieczne już w chwili pierwszego uruchomienia. Jeżeli nie może ufać oprogramowaniu dostarczonemu razem ze sprzętem, nie ma także możliwości samodzielnego przestrzegania podstawowych zasad bezpieczeństwa.
Czy Midnight Mimosa może przechwytywać SMS-y, hasła i dane bankowe?
Analiza ujawniła uprawnienia, które wykraczają poza funkcje potrzebne do oszustw reklamowych. Złośliwy komponent może korzystać z usług ułatwień dostępu Androida, uzyskiwać dostęp do powiadomień i posiada uprawnienia związane z odczytywaniem oraz wysyłaniem SMS-ów. Są to funkcje szczególnie wrażliwe, ponieważ mechanizm Accessibility może umożliwiać obserwowanie elementów interfejsu i wykonywanie działań w imieniu użytkownika. Dostęp do powiadomień może z kolei ujawniać treści komunikatów, a uprawnienia SMS potencjalnie stwarzają możliwość przechwytywania kodów jednorazowych lub wysyłania wiadomości bez wiedzy właściciela.
Nie oznacza to jednak, że badacze potwierdzili masowe przechwytywanie haseł, kradzież pieniędzy z bankowości elektronicznej czy wykorzystywanie SMS-ów do oszustw w ramach Midnight Mimosa. W opisanych próbkach nie zaobserwowano praktycznego użycia części tych uprawnień. Ustalono natomiast, że możliwości techniczne istnieją, a operatorzy potrafią zdalnie dostarczać dodatkowy kod. To istotne rozróżnienie. Potencjał do wykonywania określonych działań jest poważnym zagrożeniem bezpieczeństwa, ale nie powinien być przedstawiany jako dowód, że każde z nich już nastąpiło.
Najbardziej alarmujące jest więc nie tyle to, co Midnight Mimosa robi obecnie, ile fakt, że dysponuje mechanizmem pozwalającym stosunkowo łatwo rozszerzać swoje funkcje. Złośliwe oprogramowanie, które dzisiaj przynosi dochody z oszustw reklamowych, może po zmianie konfiguracji zostać wykorzystane do innych celów. Właściciel urządzenia nie ma przy tym pewności, czy i kiedy taka zmiana nastąpi.
Jak sprawdzić, czy telefon jest zagrożony?
Podstawą jest weryfikacja oprogramowania oraz pochodzenia urządzenia. Warto rozpocząć od uruchomienia Google Play Protect i przeprowadzenia skanowania wszystkich zainstalowanych aplikacji. Następnie należy sprawdzić dostępność aktualizacji systemu i poprawek bezpieczeństwa. W Sklepie Google Play, w ustawieniach i sekcji informacji o aplikacji, można również odszukać status certyfikacji Play Protect urządzenia. Brak certyfikacji powinien być sygnałem skłaniającym do dodatkowej ostrożności, szczególnie w przypadku sprzętu nieznanego producenta. Należy jednak pamiętać, że pozytywny wynik skanowania czy sama certyfikacja nie są absolutną gwarancją braku złośliwego oprogramowania osadzonego w firmware.
Można też przejrzeć listę wszystkich aplikacji w ustawieniach Androida, włączając wyświetlanie aplikacji systemowych, jeżeli urządzenie udostępnia taką funkcję. Identyfikatory wskazane w badaniu, między innymi com.android.system.lite, com.android.sys.prot i com.android.sys.gmsprot, mogą być przydatne podczas bardziej zaawansowanej diagnostyki. Ich obecność powinna skłonić do weryfikacji, ale sam podobnie brzmiący identyfikator lub nazwa „System” nie dowodzą infekcji. Nie należy również na własną rękę usuwać nieznanych komponentów systemowych, ponieważ omyłkowe wyłączenie legalnej usługi może uniemożliwić poprawne działanie telefonu.
Dodatkowymi sygnałami ostrzegawczymi mogą być aplikacje instalujące się bez zgody użytkownika, nietypowe zużycie transmisji danych, szybkie rozładowywanie baterii, nieuzasadniona aktywność urządzenia w spoczynku czy reklamy pojawiające się poza normalnymi aplikacjami. Żaden z tych objawów nie jest jednak charakterystyczny wyłącznie dla Midnight Mimosa. Równie ważny jest brak takich symptomów, ponieważ odpowiednio zaprojektowane malware może działać praktycznie niezauważalnie. Przy uzasadnionym podejrzeniu najlepiej skorzystać z pomocy specjalisty lub sprawdzonego narzędzia bezpieczeństwa analizującego zachowanie oprogramowania.
Przywrócenie ustawień fabrycznych może nie usunąć wirusa
W przypadku zwykłych złośliwych aplikacji przywrócenie ustawień fabrycznych często jest skutecznym sposobem oczyszczenia urządzenia. Midnight Mimosa stanowi jednak inny rodzaj zagrożenia. Główny szkodliwy komponent jest zapisany jako element oprogramowania systemowego, dlatego wyczyszczenie danych użytkownika nie musi oznaczać usunięcia przyczyny infekcji. Jeżeli telefon ponownie uruchomi ten sam zainfekowany system, malware może nadal pozostawać aktywne i odtwarzać wcześniej usunięte moduły.
Trwałym rozwiązaniem jest dostarczenie przez producenta poprawionej, zaufanej wersji oprogramowania i jej prawidłowa instalacja. W niektórych przypadkach możliwe byłoby także techniczne wyłączenie szkodliwego komponentu przy użyciu narzędzi programistycznych Androida, takich jak ADB. Nie jest to jednak metoda odpowiednia dla większości użytkowników, a błędnie wykonane działania mogą spowodować dodatkowe problemy. Jeżeli infekcja fabrycznego systemu zostanie potwierdzona, rozsądnym rozwiązaniem jest kontakt ze sprzedawcą lub producentem i żądanie skutecznego usunięcia problemu, a gdy nie jest to możliwe – skorzystanie z przysługujących uprawnień konsumenckich.
Do czasu rozwiązania problemu warto ograniczyć korzystanie z podejrzanego urządzenia do czynności niewymagających szczególnego zaufania. Nie powinno ono służyć do obsługi bankowości elektronicznej, przechowywania istotnych danych czy zatwierdzania wrażliwych operacji. Jeżeli istnieją przesłanki, że malware uzyskało dostęp do poufnych informacji, należy zadbać o bezpieczeństwo kont z poziomu innego, zaufanego urządzenia. Jednocześnie nie ma podstaw, aby na podstawie samego raportu uznawać, że wszyscy posiadacze wymienionych w nim modeli utracili swoje hasła lub dane bankowe.
Telefon może być tani. Bezpieczeństwo nie powinno być dodatkowo płatną opcją
Midnight Mimosa jest wyjątkowo niepokojącym przykładem zagrożenia, ponieważ uderza w podstawowe zaufanie pomiędzy konsumentem a producentem elektroniki. Kupując smartfon, mamy prawo oczekiwać, że dostarczony system operacyjny nie będzie potajemnie instalował aplikacji, fałszował reklam ani udostępniał naszego połączenia internetowego osobom trzecim. Nie powinno mieć znaczenia, czy sprzęt kosztuje kilkaset, czy kilka tysięcy złotych. Cena może wpływać na parametry techniczne, jakość wykonania i długość wsparcia, ale nie powinna decydować o tym, czy urządzenie od początku działa przeciwko swojemu właścicielowi.
Odkrycie Bitdefendera pokazuje również, że odpowiedzialność za bezpieczeństwo nie może być przerzucana wyłącznie na użytkowników. Nawet najbardziej świadomy konsument nie jest w stanie samodzielnie przeanalizować wszystkich elementów firmware przed pierwszym uruchomieniem telefonu. Nie zweryfikuje też każdego podwykonawcy zaangażowanego w przygotowanie oprogramowania. To zadanie producentów, integratorów systemów, sprzedawców oraz podmiotów kontrolujących dostęp urządzeń i aplikacji do rynku.
Najważniejszy wniosek? Współczesny cyberatak nie zawsze zaczyna się od podejrzanego linku, fałszywego SMS-a czy nieostrożnego kliknięcia. Czasami zaczyna się znacznie wcześniej – zanim kupujący w ogóle otworzy pudełko ze swoim nowym telefonem. I właśnie dlatego Midnight Mimosa jest czymś więcej niż kolejną rodziną złośliwego oprogramowania. To ostrzeżenie, że nawet fabrycznie nowego urządzenia nie należy automatycznie utożsamiać z urządzeniem bezpiecznym.