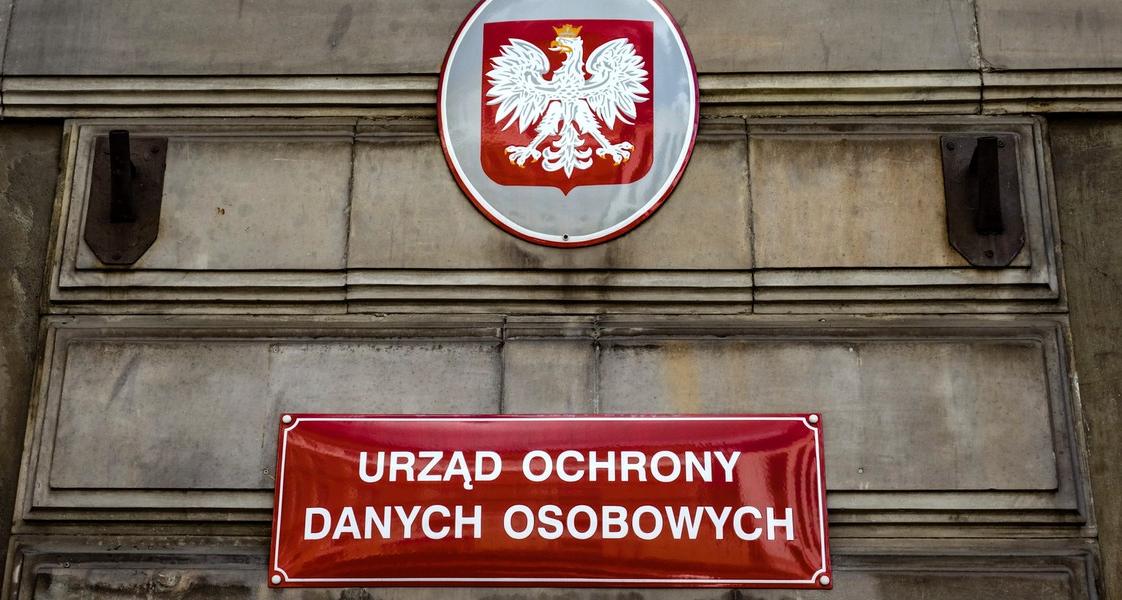
Miliony rekordów pacjentów, numery PESEL, dane kontaktowe i informacje dotyczące zdrowia trafiają w ręce cyberprzestępców. Po serii poważnych incydentów w polskim sektorze medycznym Urząd Ochrony Danych Osobowych chce zmiany podejścia do firm przechowujących ogromne bazy informacji o pacjentach. Prezes UODO Mirosław Wróblewski mówi m.in. o certyfikacji takich podmiotów i wprowadzeniu wobec nich wyższych wymagań dotyczących cyberbezpieczeństwa.
Ostatnie miesiące przyniosły serię bardzo poważnych incydentów związanych z danymi medycznymi Polaków. Problem nie ogranicza się już do pojedynczej przychodni, zgubionego komputera czy błędnie wysłanego dokumentu. Coraz częściej celem cyberprzestępców są firmy technologiczne, których systemy wykorzystywane są równocześnie przez setki lub tysiące placówek. W praktyce oznacza to, że włamanie do jednego dostawcy może stworzyć zagrożenie dla danych setek tysięcy, a nawet milionów pacjentów.
Głośne wycieki medyczne z ostatnich tygodni. Skala jest przerażająca:
- Wyciek z IQ Dental – kolejny wyciek w branży medycznej
- KOLEJNY WYCIEK! Ponad 11 mln PESELi wyciągniętych z eWUŚ. NFZ ostrzega po ponad 2,5 roku
- Enel-Med HACKED. Hakerzy uzyskali dostęp do danych części pacjentów
- Medspan informuje pacjentów o wycieku danych. Chodzi o atak na system Medyc
- Kolejny wyciek medyczny. Hakerzy twierdzą, że mają dane 2,4 mln pacjentów FELG DENT
- Cyberatak na MyDr i wyciek danych 19 milionów Polaków: Kompletny przewodnik i zasady ochrony
Prezes Urzędu Ochrony Danych Osobowych Mirosław Wróblewski uważa, że obecny model ochrony takich informacji wymaga zmian. Podczas Cyber24 Days wskazał m.in. na potrzebę stworzenia systemu certyfikacji przedsiębiorstw przetwarzających duże ilości szczególnie wrażliwych danych oraz objęcia ich wyższymi standardami cyberbezpieczeństwa. Nie chodzi więc wyłącznie o reagowanie po kolejnym wycieku, ale o stworzenie mechanizmu, który wcześniej wymuszałby na największych dostawcach odpowiedni poziom zabezpieczeń.
Jeden cyberatak może zagrozić milionom pacjentów
Jednym z największych problemów jest koncentracja ogromnych ilości informacji w systemach stosunkowo niewielkiej liczby dostawców. Z perspektywy cyberprzestępcy jest to atrakcyjny cel: zamiast włamywać się oddzielnie do setek czy tysięcy gabinetów, można spróbować przejąć system firmy obsługującej wszystkie te placówki jednocześnie. Jeżeli atak się powiedzie, potencjalna skala naruszenia rośnie wielokrotnie.
UODO zwraca uwagę, że dostawcy tzw. aplikacji gabinetowych mogą stać się jednym z najsłabszych elementów całego systemu ochrony danych medycznych. Teoretycznie lekarze i placówki powinny wybierać wyłącznie firmy zapewniające odpowiednie gwarancje bezpieczeństwa oraz kontrolować sposób przetwarzania powierzonych im informacji. W praktyce niewielki gabinet lekarski zazwyczaj nie dysponuje ani zespołem ekspertów, ani narzędziami pozwalającymi przeprowadzić profesjonalny audyt infrastruktury technologicznej swojego dostawcy.
Dlatego zdaniem prezesa UODO część odpowiedzialności nie powinna być przerzucana wyłącznie na pojedynczego lekarza czy właściciela przychodni. Jeśli firma przechowuje dane setek tysięcy pacjentów, powinna podlegać znacznie bardziej konkretnym i możliwym do zweryfikowania wymaganiom dotyczącym zabezpieczeń.
MyDr pokazało skalę problemu
Jednym z incydentów, które szczególnie zwróciły uwagę regulatora, był cyberatak dotyczący systemów firmy MyDr, wykorzystywanych przez tysiące placówek medycznych. UODO rozpoczął kontrolę przedsiębiorstwa, zapowiadając sprawdzenie zastosowanych zabezpieczeń technicznych i organizacyjnych, sposobu przeprowadzania analizy ryzyka oraz tego, czy stosowane mechanizmy ochrony były regularnie testowane.
Według informacji przedstawianych przez UODO incydent mógł dotyczyć danych niemal 19 milionów Polaków, a z usług firmy korzystało około 12 tys. podmiotów leczniczych. Sama skala potencjalnego naruszenia pokazuje, dlaczego problemy jednego dostawcy oprogramowania mogą mieć konsekwencje znacznie wykraczające poza jego bezpośrednich klientów.
Po tym zdarzeniu urząd zdecydował się rozszerzyć kontrole na kolejne podmioty sektora ochrony zdrowia. UODO chce sprawdzać nie tylko same placówki medyczne, lecz również firmy przetwarzające dane na ich zlecenie. Kontrole mają obejmować m.in. zabezpieczenia techniczne, organizację ochrony danych, analizę ryzyka oraz sposób reagowania na incydenty.
eWUŚ: ponad 11 milionów osób w jednej sprawie
Skalę problemu pokazuje również sprawa nieuprawnionego dostępu do danych pochodzących z systemu eWUŚ. Narodowy Fundusz Zdrowia poinformował, że w wyniku nieprawidłowego wykorzystania dostępu pozyskano informacje dotyczące około 11,1 mln osób. Wśród nich znalazły się imiona i nazwiska, numery PESEL oraz dane dotyczące prawa do świadczeń finansowanych ze środków publicznych.
Do masowego pobierania danych doszło w marcu 2024 roku za pośrednictwem kont osób powiązanych z dwoma świadczeniodawcami. NFZ podkreślał, że nie doszło do klasycznego przełamania zabezpieczeń centralnego systemu. Wykorzystano dostęp, który formalnie istniał i był przeznaczony do innych celów. Sprawa pokazuje więc, że zagrożeniem nie musi być wyłącznie haker przedzierający się przez zabezpieczenia serwera. Problemem może być również nadużycie legalnie przyznanych uprawnień.
Pozyskane informacje mogą być później wykorzystywane do dalszych prób oszustw. Prawdziwe imię, nazwisko i PESEL pozwalają przestępcom tworzyć znacznie bardziej wiarygodne scenariusze phishingowe, podszywać się pod instytucje czy próbować wykorzystywać dane do kradzieży tożsamości.
UODO chce certyfikacji firm przechowujących wrażliwe dane
Jedną z najważniejszych propozycji przedstawionych przez prezesa UODO jest stworzenie mechanizmu certyfikacji przedsiębiorstw, które przetwarzają duże ilości danych szczególnej kategorii. W przypadku sektora medycznego chodzi przede wszystkim o informacje dotyczące zdrowia, ale podobne podejście mogłoby dotyczyć również innych szczególnie wrażliwych zbiorów.
W praktyce oznaczałoby to, że firma obsługująca dane setek tysięcy czy milionów pacjentów musiałaby spełnić określone wymagania dotyczące cyberbezpieczeństwa i wykazać ich realizację w zewnętrznie weryfikowany sposób. Dziś w dużej mierze opiera się to na umowach, deklaracjach i indywidualnej ocenie kontrahentów, którzy często nie mają technicznych możliwości, aby naprawdę sprawdzić jakość zabezpieczeń dostawcy.
Prezes UODO wskazywał również na możliwość objęcia takich podmiotów obowiązkami wynikającymi z krajowego systemu certyfikacji cyberbezpieczeństwa. Trzeba jednak wyraźnie zaznaczyć, że na obecnym etapie są to postulaty i kierunki zmian, a nie obowiązujące już przepisy. Nie ma dziś nowego przepisu, który automatycznie nakładałby obowiązek certyfikacji na wszystkich dostawców systemów medycznych.
Czy próg 100 tys. rekordów jest zbyt wysoki?
W dyskusji pojawił się także próg 100 tys. rekordów, od którego przedsiębiorstwo miałoby zostać objęte bardziej rygorystycznymi wymaganiami. Zdaniem prezesa UODO w przypadku danych dotyczących zdrowia taki limit może być jednak zbyt wysoki. Informacje medyczne nie są bowiem zwykłą bazą kontaktową. Mogą ujawniać historię leczenia, choroby, przyjmowane leki, wizyty u konkretnych specjalistów czy inne szczegóły należące do najbardziej prywatnej sfery życia.
Nawet wyciek dotyczący kilkudziesięciu tysięcy osób może mieć więc znacznie poważniejsze konsekwencje niż znacznie większa baza zawierająca wyłącznie podstawowe adresy e-mail. Dlatego UODO sugeruje, że przy szczególnych kategoriach danych kryterium nie powinno opierać się wyłącznie na liczbie rekordów, ale również na charakterze informacji i potencjalnych skutkach ich przejęcia.
Problemem nie musi być brak przepisów, tylko ich egzekwowanie
Co istotne, przedstawiciele UODO nie twierdzą, że rozwiązaniem wszystkich problemów będzie zastąpienie RODO zupełnie nowymi regulacjami. Obecne przepisy już nakładają na administratorów i podmioty przetwarzające obowiązek stosowania zabezpieczeń odpowiednich do ryzyka. Problem pojawia się jednak wtedy, gdy formalne spełnienie obowiązków nie przekłada się na rzeczywiste bezpieczeństwo infrastruktury.
Placówka może podpisać poprawnie przygotowaną umowę powierzenia danych, otrzymać od dostawcy dokumenty dotyczące zabezpieczeń i formalnie zrealizować znaczną część swoich obowiązków. Nadal nie oznacza to jednak, że infrastruktura firmy wytrzyma profesjonalny atak albo że dostęp do milionów rekordów został zaprojektowany zgodnie z zasadą minimalnych uprawnień.
System certyfikacji miałby ograniczyć ten problem, tworząc standard, którego małe przychodnie czy gabinety nie musiałyby samodzielnie weryfikować od zera. Dostawca przechowujący ogromne ilości informacji musiałby wcześniej wykazać, że spełnia określone normy bezpieczeństwa.
UODO zwiększa kontrole sektora medycznego
Propozycje zmian legislacyjnych nie są jedynym działaniem regulatora. Po serii tegorocznych incydentów UODO zdecydował się zwiększyć liczbę kontroli w ochronie zdrowia. Urząd chce sprawdzać zarówno zabezpieczenia techniczne, jak i organizacyjne, analizy ryzyka, procedury reagowania na incydenty oraz sposób powierzania danych zewnętrznym dostawcom.
Skala problemu okazała się na tyle duża, że część wcześniej planowanych działań kontrolnych w innych branżach została przesunięta. Pokazuje to, że sektor medyczny stał się dla regulatora jednym z głównych obszarów ryzyka w zakresie ochrony danych osobowych.
Co takie wycieki oznaczają dla pacjenta?
Sama kradzież danych z systemu medycznego nie oznacza jeszcze, że konto bankowe poszkodowanej osoby zostanie natychmiast opróżnione. Największym problemem jest jednak to, że prawdziwe informacje mogą zostać wykorzystane do przygotowania znacznie bardziej wiarygodnych prób oszustwa.
Przestępca może znać imię, nazwisko, numer PESEL, telefon, nazwę placówki, z której korzystała ofiara, albo inne szczegóły zwiększające wiarygodność rozmowy. Następnie może podszyć się pod przychodnię, NFZ, bank, ubezpieczyciela, laboratorium lub firmę organizującą badania. Jeżeli rozmówca zna prawdziwe dane pacjenta, znacznie łatwiej uwierzyć, że rzeczywiście reprezentuje daną instytucję.
Dlatego po otrzymaniu informacji o naruszeniu należy przede wszystkim sprawdzić, jaki dokładnie zakres danych został przejęty. Inaczej wygląda ryzyko po ujawnieniu samego adresu e-mail, a inaczej po wycieku numeru PESEL, danych dokumentu tożsamości czy informacji dotyczących zdrowia.
PESEL, phishing i kradzież tożsamości
Jeżeli wyciek obejmuje numer PESEL, warto rozważyć jego zastrzeżenie. Takie zabezpieczenie znacząco ogranicza możliwość wykorzystania numeru do zaciągania części zobowiązań finansowych na cudze dane. Nie rozwiązuje jednak wszystkich problemów wynikających z wycieku. Przestępcy nadal mogą wykorzystywać posiadane informacje do phishingu, socjotechniki czy podszywania się pod znane instytucje.
Przeczytaj także:
- Czy moje dane wyciekły? Jak to sprawdzić – Poradnik
- Czy warto zastrzec PESEL? Co daje i przed czym nie chroni. Rozważania
- Czy faktycznie da się wziąć kredyt „na numer PESEL”? Wyjaśniamy, jak działa kradzież tożsamości
Szczególnej ostrożności wymagają wiadomości i połączenia, w których rozmówca zna prawdziwe szczegóły dotyczące ofiary. Sama znajomość PESEL-u, adresu, nazwy placówki medycznej czy historii kontaktu z daną firmą nie jest dowodem, że rozmawiamy z jej prawdziwym pracownikiem. Po dużych wyciekach takie informacje mogą znajdować się również w rękach przestępców.
Dane medyczne są wyjątkowo cennym celem
Informacje dotyczące zdrowia mają dla cyberprzestępców szczególną wartość, ponieważ wielu z nich nie da się po prostu zmienić po wycieku. Hasło do serwisu można zastąpić nowym, kartę płatniczą zastrzec, a konto e-mail w skrajnym przypadku przestać wykorzystywać. Numer PESEL, historia leczenia, przebyte choroby czy informacje o stanie zdrowia pozostają jednak związane z konkretną osobą przez bardzo długi czas.
Dlatego seria incydentów w polskim sektorze ochrony zdrowia nie powinna być traktowana jako zbiór niezależnych problemów technicznych. Pokazuje ona szersze ryzyko wynikające z centralizacji ogromnych ilości danych u dostawców, których systemy stają się coraz atrakcyjniejszym celem.
Propozycja UODO dotycząca certyfikacji i wyższych wymagań dla firm przechowujących duże zbiory danych może więc stać się jednym z ważniejszych kierunków zmian w polskim systemie ochrony prywatności. Nadal nie wiadomo jednak, jak dokładnie miałby wyglądać taki mechanizm, jakie firmy zostałyby nim objęte i od jakiego poziomu ryzyka pojawiałby się dodatkowy obowiązek.
Po serii incydentów obejmujących dane milionów osób coraz trudniej jednak bronić modelu, w którym bezpieczeństwo dostawcy przechowującego ogromną bazę danych jest w praktyce oceniane przede wszystkim przez pojedyncze przychodnie i gabinety.