C-C-C-Combo Breaker! Pisząc dziś aż 2 wpisy o wyciekach, nie byliśmy świadomi, że przegapiliśmy wyciek z Medyc.
- FAKTUROWNIA.PL HACKED
- Kolejny wyciek medyczny. Hakerzy twierdzą, że mają dane 2,4 mln pacjentów FELG DENT
Poniżej przedstawiamy trzecią już dziś publikację. Zapraszamy do lektury.
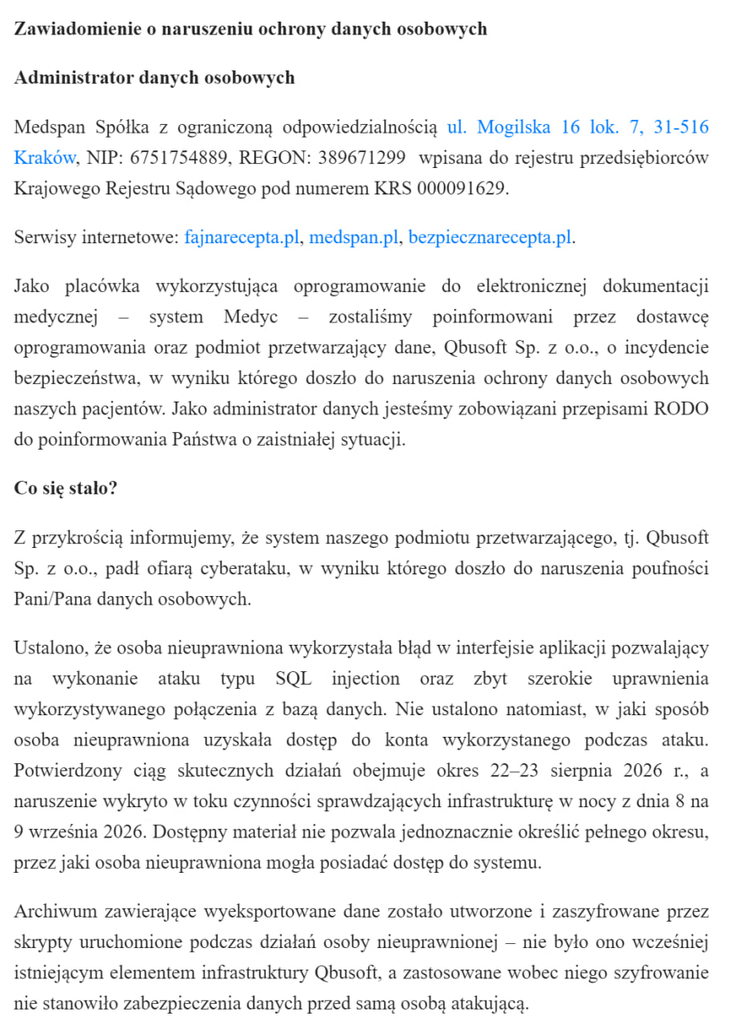
Do pacjentów korzystających z usług Medspan zaczęły trafiać zawiadomienia o naruszeniu ochrony danych osobowych. Spółka, prowadząca m.in. serwisy FajnaRecepta.pl, Medspan.pl i BezpiecznaRecepta.pl, potwierdza w nich, że problem dotyczy cyberataku na oprogramowanie Medyc dostarczane przez Qbusoft. To nie jest ten sam incydent, co opisywany właśnie atak na FELG Dent. Mamy do czynienia z kolejnym, niezależnym wyciekiem danych z polskiego sektora medycznego.
W zawiadomieniu skierowanym do pacjentów Medspan Sp. z o.o. wskazuje, że jako placówka korzystająca z oprogramowania służącego do prowadzenia elektronicznej dokumentacji medycznej została poinformowana przez dostawcę systemu Medyc – Qbusoft Sp. z o.o. – o incydencie bezpieczeństwa, w wyniku którego doszło do naruszenia ochrony danych osobowych pacjentów. Medspan wymienia w tym samym dokumencie trzy swoje serwisy internetowe: fajnarecepta.pl, medspan.pl oraz bezpiecznarecepta.pl.
To kolejny przypadek, w którym skutki ataku na jednego dostawcę oprogramowania rozlewają się na wiele niezależnych placówek medycznych. Pacjent może nigdy nie mieć bezpośredniego kontaktu z Qbusoft ani nawet nie wiedzieć, że jego lekarz korzysta z systemu Medyc. Jego dane mogły jednak być w tym systemie przetwarzane przez placówkę, która pozostaje ich administratorem.
Cyberatak na Medyc. Qbusoft potwierdził kradzież danych pacjentów
O incydencie dotyczącym systemu Medyc zrobiło się głośno pod koniec września. Prezes Urzędu Ochrony Danych Osobowych zapowiedział kontrolę w Qbusoft, a UODO informował, że według pojawiających się doniesień skala zdarzenia może obejmować dane nawet do pięciu milionów Polaków. Działania w tej sprawie prowadzi również Centralne Biuro Zwalczania Cyberprzestępczości.
Z informacji publikowanych przez placówki korzystające z Medyc wynika, że atak miał nastąpić 22 i 23 sierpnia 2026 roku. Według zawiadomienia Odwykowo-Psychiatrycznego Ośrodka Leczniczego w Inowrocławiu, przygotowanego na podstawie informacji przekazanych przez Qbusoft, napastnik wykorzystał podatność typu SQL injection w interfejsie aplikacji. Miało to umożliwić wytransferowanie zaszyfrowanego archiwum bazy danych poza środowisko dostawcy. Sam incydent wykryto dopiero w nocy z 8 na 9 września.
SQL injection jest jednym z najbardziej znanych rodzajów podatności aplikacji internetowych. W dużym uproszczeniu atakujący wykorzystuje niewłaściwie zabezpieczone dane wejściowe do ingerowania w zapytania kierowane przez aplikację do bazy danych. W zależności od konstrukcji systemu i uprawnień może to pozwolić między innymi na odczytywanie informacji, do których użytkownik nie powinien mieć dostępu.
PESEL, adres, telefon i e-mail
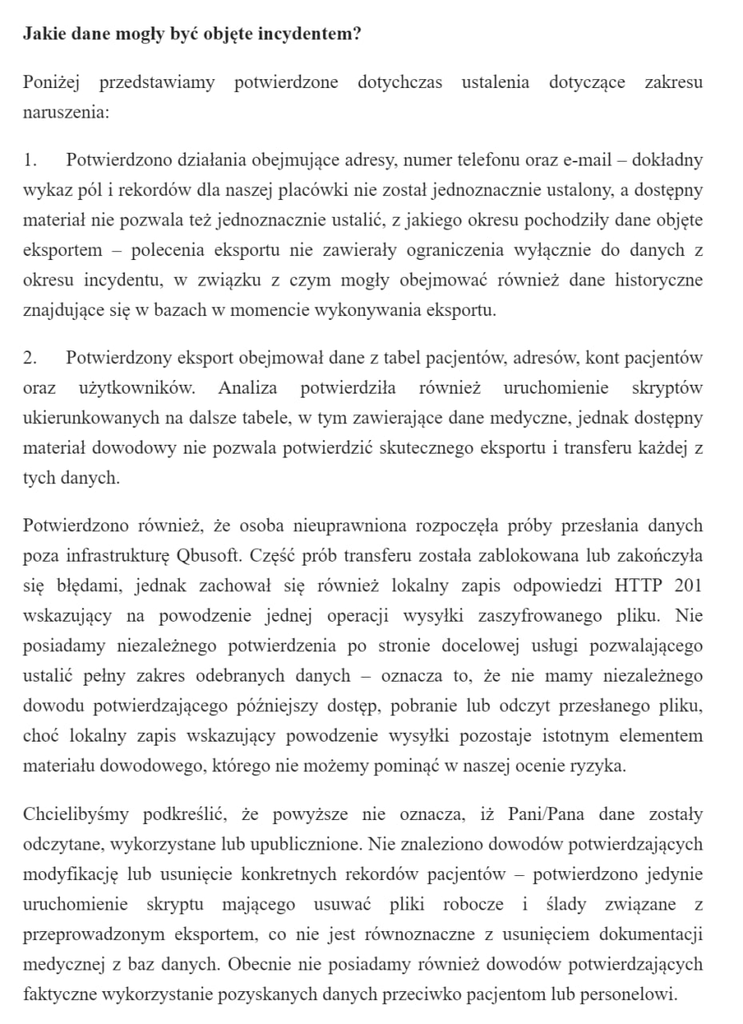
Qbusoft potwierdził, że w ręce cyberprzestępców dostały się imiona i nazwiska, numery PESEL, adresy zamieszkania, numery telefonów oraz adresy e-mail pacjentów. Taki sam zakres danych wskazują już niektóre placówki zawiadamiające swoich pacjentów o naruszeniu.
Centrum Medyczne Med Zone, również korzystające z systemu Medyc, poinformowało 1 października swoich pacjentów, że doszło do „nieuprawnionego dostępu do danych osobowych i ich kradzieży”. Placówka wskazuje właśnie na imiona, nazwiska, PESEL-e, adresy, telefony i adresy e-mail. Jednocześnie zaznacza, że na tym etapie nie potwierdzono kradzieży dokumentacji medycznej, choć według przekazanych jej informacji istnieje wysokie prawdopodobieństwo kradzieży części plików i zdjęć.
W przypadku Medspan istotne jest więc rozróżnienie dwóch kwestii. Samo zawiadomienie potwierdza, że dane pacjentów tej spółki zostały objęte naruszeniem związanym z Medyc. Nie oznacza to jednak automatycznie, że w przypadku każdego pacjenta wyciekł identyczny komplet informacji albo cała jego dokumentacja medyczna. Zakres danych może zależeć od konkretnej placówki oraz sposobu, w jaki korzystała z systemu.
Czy wyciekła także dokumentacja medyczna?
Właśnie ten element pozostaje jednym z najważniejszych niewyjaśnionych wątków całej sprawy. Qbusoft informował, że nie potwierdził kradzieży dokumentacji medycznej, podczas gdy niektóre zawiadomienia placówek przedstawiają sytuację ostrożniej i wskazują na możliwość pozyskania również określonych plików czy danych dotyczących zdrowia.
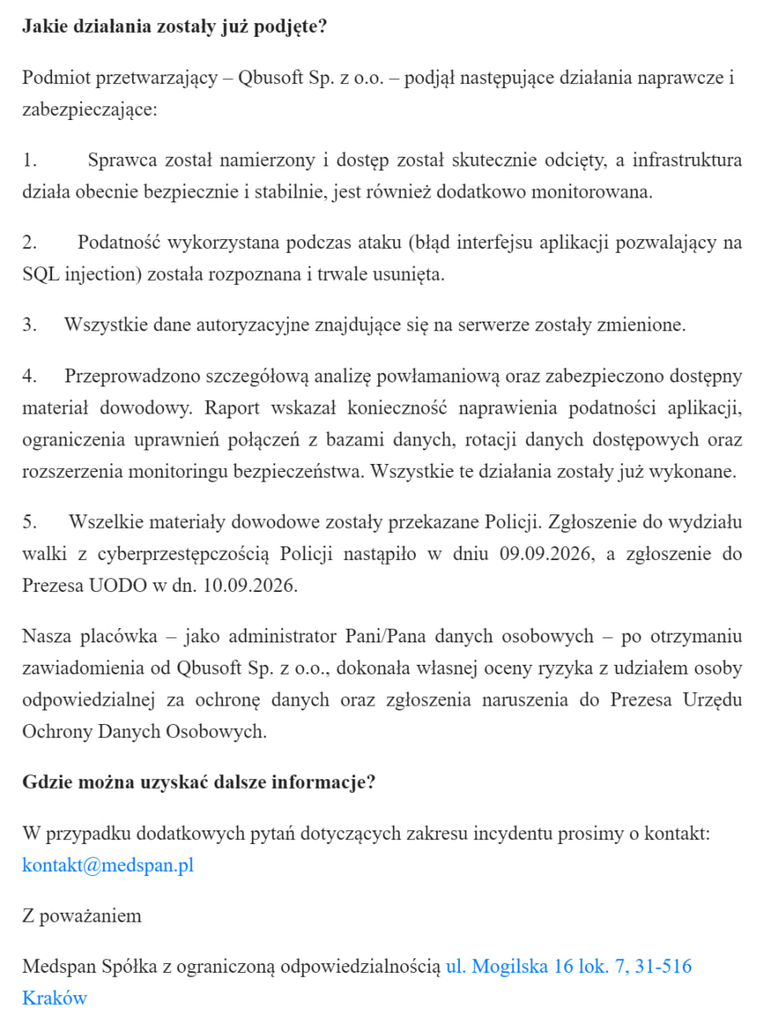
W przypadku ośrodka w Inowrocławiu zawiadomienie wprost mówi o naruszeniu danych pacjentów, a informacje przekazane placówce przez Qbusoft wskazują, że napastnik rzeczywiście wyprowadził archiwum bazy. Firma po wykryciu ataku miała usunąć podatność, ograniczyć uprawnienia bazodanowe, wymusić zmianę haseł i sekretów technicznych oraz objąć infrastrukturę dodatkowym monitoringiem.
Pełne ustalenie, co dokładnie znalazło się w skradzionych zasobach i ilu unikalnych pacjentów dotyczy naruszenie, nadal wymaga zakończenia analizy technicznej.
To nie FELG Dent. W krótkim czasie mamy kilka ogromnych incydentów
Warto uporządkować sytuację, bo liczba wycieków danych medycznych w ostatnich tygodniach może już powodować spore zamieszanie. Medyc/Qbusoft i FELG Dent to dwa różne incydenty. W pierwszym przypadku mówimy o oprogramowaniu Medyc firmy Qbusoft, z którego korzystają różne placówki – w tym Medspan. W drugim chodzi o system FELG Dent, a informacje o ataku zostały ujawnione przez Niebezpiecznika po bezpośrednim kontakcie ze strony osób przedstawiających się jako hakerzy.
Jeszcze wcześniej doszło natomiast do ogromnego incydentu dotyczącego MyDr, który również opisywaliśmy na StopScam. UODO podawał, że ten wcześniejszy wyciek może dotyczyć niemal 19 mln Polaków, a do połowy września do urzędu wpłynęło ponad 2 tys. zawiadomień od administratorów danych związanych z tamtym zdarzeniem. Seria kolejnych ataków skłoniła Prezesa UODO do zapowiedzi szerszych kontroli sposobu zabezpieczania danych przez podmioty sektora ochrony zdrowia.
Mamy więc w bardzo krótkim okresie MyDr, Medyc/Qbusoft oraz FELG Dent. Łączy je przede wszystkim charakter danych – wszystkie te systemy funkcjonują w sektorze medycznym i mogą przechowywać informacje, których skutków ujawnienia nie da się usunąć poprzez zwykłą zmianę hasła.
Dlaczego ten wyciek jest groźny dla pacjentów?
Połączenie imienia, nazwiska, numeru PESEL, adresu zamieszkania, telefonu i e-maila tworzy bardzo wartościowy profil potencjalnej ofiary. Przestępca może wykorzystać takie informacje do podszywania się pod placówkę medyczną, bank, urząd, ubezpieczyciela, NFZ czy nawet policję. Atak socjotechniczny jest znacznie bardziej przekonujący, gdy osoba po drugiej stronie telefonu zna prawdziwy PESEL i adres rozmówcy.
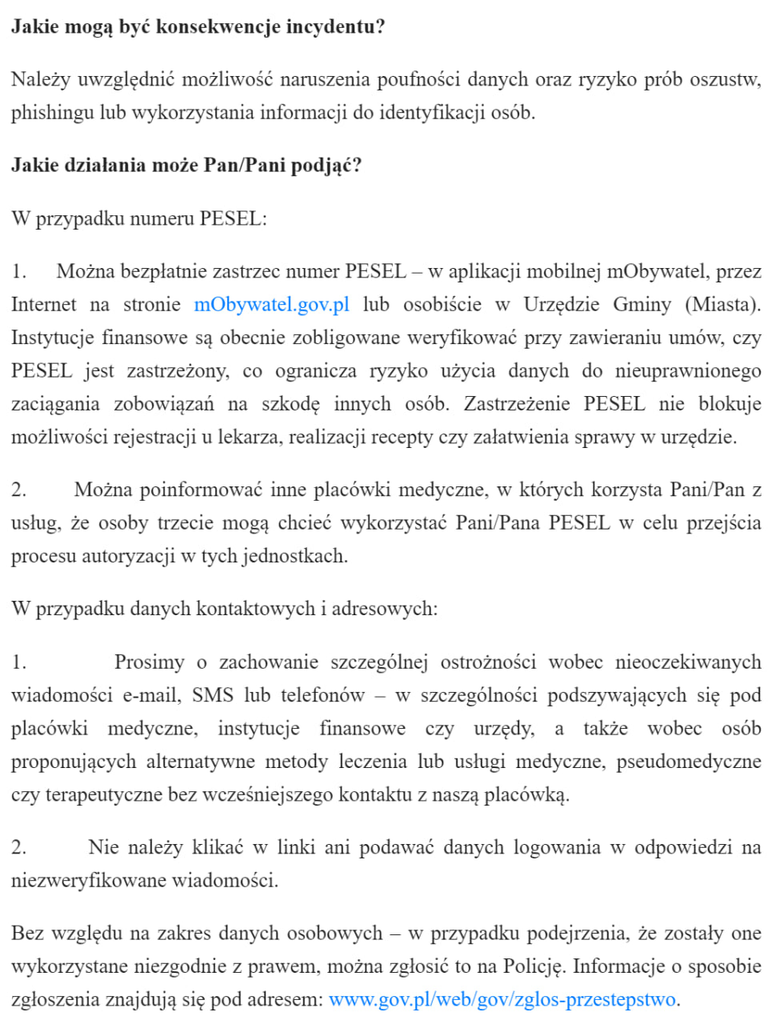
Po wyciekach tego typu należy więc szczególnie uważać na wiadomości informujące o konieczności „potwierdzenia danych”, „sprawdzenia, czy dane wyciekły”, dopłacie do konsultacji czy recepty albo wymagające zalogowania poprzez przesłany link. UODO po wcześniejszych incydentach rekomendował zwiększoną ostrożność wobec podejrzanych SMS-ów, e-maili i telefonów oraz rozważenie zastrzeżenia numeru PESEL.
Samo zastrzeżenie PESEL-u nie sprawi oczywiście, że wykradzione informacje znikną. Ogranicza jednak możliwość wykorzystania numeru przy części czynności finansowych i prawnych, dlatego w sytuacji potwierdzonego wycieku jest jednym z podstawowych działań zabezpieczających.
Medspan musi informować swoich pacjentów
Zawiadomienie wysyłane przez Medspan pokazuje jednocześnie, jak wygląda odpowiedzialność w przypadku wycieku u zewnętrznego dostawcy. Qbusoft jako dostawca systemu przetwarza dane powierzone mu przez placówki, ale administratorem danych pacjenta pozostaje konkretna placówka. To dlatego pacjent otrzymuje informację właśnie od Medspan, a niekoniecznie bezpośrednio od producenta aplikacji.
UODO podkreślał tę zasadę już po wycieku z MyDr: administrator korzystający z zewnętrznego systemu musi ocenić ryzyko związane z naruszeniem, zgłosić je do Prezesa UODO, jeśli spełnione są przesłanki określone w RODO, a w sytuacji wysokiego ryzyka również poinformować osoby, których dane dotyczą.
W przypadku Medspan taką informację pacjenci właśnie otrzymują. Zawiadomienie jednoznacznie wskazuje system Medyc i jego dostawcę Qbusoft jako źródło incydentu. Oznacza to zarazem, że osoby korzystające z FajnaRecepta.pl, Medspan.pl lub BezpiecznaRecepta.pl powinny uważnie sprawdzać korespondencję od spółki i traktować powiadomienie o naruszeniu poważnie.
Dane medyczne Polaków pod coraz większą presją
Jeszcze kilka tygodni temu wyciek MyDr wydawał się wydarzeniem wyjątkowym ze względu na swoją skalę. Dzisiaj coraz trudniej traktować kolejne przypadki wyłącznie jako pojedyncze, niezależne wypadki. Po MyDr pojawił się Medyc, następnie kolejne informacje o atakach na podmioty związane z ochroną zdrowia, a teraz głośna sprawa FELG Dent.
Prezes UODO już zapowiedział kontrolę Qbusoft oraz dodatkowe kontrole podmiotów sektora medycznego. To zrozumiała reakcja, bo dane o zdrowiu należą do szczególnych kategorii danych osobowych i wymagają odpowiednio wysokiego poziomu zabezpieczeń.
Dla pacjenta najważniejsza informacja jest jednak znacznie prostsza: jeżeli dostałeś od Medspan zawiadomienie o naruszeniu danych, nie jest to wiadomość dotycząca ataku na FELG Dent. To osobny, potwierdzony incydent związany z systemem Medyc firmy Qbusoft. A patrząc na serię wydarzeń z ostatnich tygodni, ostrożność wobec wszelkich telefonów i wiadomości wykorzystujących prawdziwe dane medyczne lub osobowe jest obecnie szczególnie uzasadniona.
Poniżej oryginał emailów, które spływają do pacjentów: