Przed kilkoma chwilami pisaliśmy o Wycieku danych z Fakturownia.pl, jednak możecie traktować to jako przystawkę przed daniem głównym dzisiejszego dnia, które zaserwowała nam redakcja Niebezpiecznika.
Jeszcze nie opadł kurz po ogromnym wycieku danych z MyDr, a pojawia się kolejny bardzo poważny incydent dotyczący informacji medycznych Polaków. Tym razem zaatakowany został FELG Dent – system wykorzystywany przez gabinety stomatologiczne. O sprawie poinformował Niebezpiecznik, a źródło informacji jest wyjątkowo bezpośrednie: do redakcji zgłosili się sami hakerzy. Grupa nazywająca się Horus twierdzi, że weszła w posiadanie danych 2,4 mln pacjentów, 1,2 mln recept oraz dokumentacji dotyczącej wizyt i leczenia. Sam FELG potwierdził incydent i żądanie okupu, choć dokładna skala wycieku nadal jest ustalana.
Hakerzy sami napisali do Niebezpiecznika
Tym razem informacja o włamaniu nie zaczęła się od komunikatu firmy, informacji UODO czy analizy ekspertów bezpieczeństwa. Osoby przedstawiające się jako sprawcy ataku same skontaktowały się z redakcją Niebezpiecznika i przesłały informacje o tym, co miały zdobyć z systemu FELG Dent. Już na początku wiadomości przedstawili się słowami: „Jestesmy niezalezni nazywamy sie Horus”. Następnie opisali zakres danych, które – według ich deklaracji – znalazły się w ich rękach.
Jestesmy niezalezni nazywamy sie Horus pokazalismy slabosc kolejnego programu gabinetowego ktory odpowiadal za trzymanie danych polakow (…) w nasze rece wpadly nastepujace dane z felgdent[.]com:
2 400 000 pacjentów — PESEL, imię i nazwisko, adres, telefon, gabinet, NIP
712 000 personelu — imię i nazwisko, rola, gabinet, e-mail, awatar
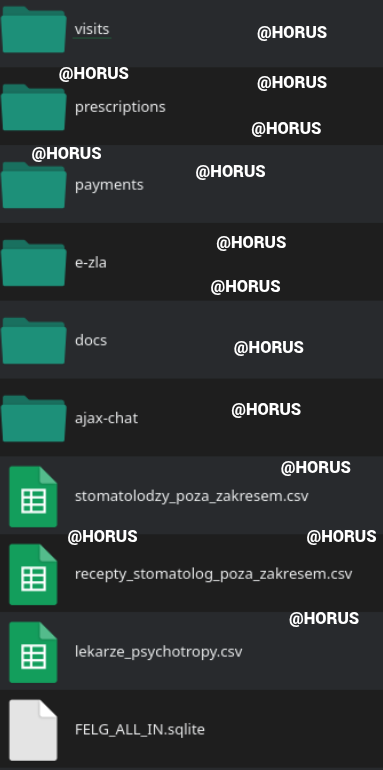
1 200 000 recept — PESEL, dane osobowe, lek, odpłatność, lekarz wystawiający dokumentacja wizyt, e-ZLA, tabele eWUŚ, pliki i zdjęcia z paneli.
Pełna historia leczenia.Ponizej dowod posiadania danych :x`
(Tu atakujący przesłali nam dane na temat kilku pacjentów, w tym osób o nazwisku Braun, Ibisz, Mentzen, Palikot oraz przykłady kilku recept na leki psychotropowe kolejnych pacjentów)Wielu z lekarzy z specializacja stomatologiczna wystawialo recepty na leki psychtropowe/stymulanty jesli chcecie otrzymac ich liste i co przepisywali prosimy o kontakt udostepnimy te dane zeby mozna bylo pozbyc sie pseudo lekarzy ktorzy doprowadzaja do smierci ludzi
Horus twierdzi, że posiada dane około 2,4 mln pacjentów, obejmujące m.in. numery PESEL, imiona i nazwiska, adresy, numery telefonów, informacje o gabinetach oraz w niektórych przypadkach numery NIP. Atakujący deklarują także przejęcie danych personelu medycznego oraz około 1,2 mln recept, zawierających m.in. dane pacjentów, informacje o lekach, odpłatności i lekarzu wystawiającym receptę. Według wiadomości przesłanej Niebezpiecznikowi w ręce hakerów miała trafić również dokumentacja wizyt, dane związane z e-ZLA, eWUŚ, pliki i zdjęcia przechowywane w systemie oraz – jak sami napisali – „Pełna historia leczenia.”
To właśnie ostatnia część potencjalnego wycieku jest szczególnie niebezpieczna. Imię, nazwisko czy numer telefonu można wykorzystywać do phishingu i prób podszywania się pod inne osoby, ale w przypadku dokumentacji medycznej mówimy o informacjach, których człowiek nie może po prostu zmienić. Dane dotyczące leczenia, przepisywanych leków czy odbytych wizyt mogą mieć znaczenie nawet wiele lat po samym incydencie.
Niebezpiecznik dostał próbki danych
Hakerzy nie ograniczyli się do samej deklaracji. Jak opisuje Niebezpiecznik, przesłali redakcji dane dotyczące kilku pacjentów, w tym osób o znanych nazwiskach, a także przykłady recept. Przekazali również informacje techniczne dotyczące punktów końcowych systemu, które miały umożliwiać dostęp m.in. do recept, dokumentacji wizyt, danych e-ZLA, informacji eWUŚ czy plików przypisanych do pacjentów. Według wersji przedstawionej przez Horus dane miały zostać pobrane 9 września poprzez podatność określoną przez atakujących jako IDOR Cross Tenant PID enum.
/pdf/payments/html/1/d/{token p=} dokumenty płatności pacjenta: dane osobowe + dane gabinetu
/prescription/get/patient/{pid} lista recept pacjenta
/prescription/view/html/1/id/{elid} pełny dokument recepty
/pdf/visits/html/1/id/{token p,l} dokumentacja wizyt
/ajax/ezla/patient/id/{pid} e-ZLA pacjenta
/pdf/payments/html/1/d/{token c=} katalog firm: nazwa, NIP, adres
/ajax/chat/profil/uid/{jid} profile personelu
/chat/avatar/jid/{uid} awatary personelu
/docs/get/id/{pid} drzewo plików pacjenta
/ajax/prescription/doctorget/patient/{uid} listy pacjentów lekarzy
/ewus/pdf/s/{tok}/html/1/listids/{ids} pełne PHI + tabele eWUŚ
IDOR, czyli Insecure Direct Object Reference, to klasa podatności polegająca w uproszczeniu na niewłaściwej kontroli uprawnień do konkretnych zasobów. Jeżeli system opiera dostęp np. na identyfikatorze pacjenta lub dokumentu, ale nie sprawdza odpowiednio, czy zalogowany użytkownik rzeczywiście ma prawo zobaczyć wskazany rekord, manipulowanie identyfikatorem może pozwolić na odczytywanie cudzych danych. Na obecnym etapie trzeba jednak podkreślić, że jest to wersja przedstawiona przez atakujących, a nie oficjalnie potwierdzony przez FELG techniczny opis włamania.
Niebezpiecznik próbował również zweryfikować, czy deklaracje grupy odpowiadają rzeczywistości. Atakujący zaproponowali sprawdzenie wskazanych numerów PESEL, jednak kilka numerów przekazanych przez redakcję nie występowało w posiadanej przez nich bazie. Nie udało się też niezależnie potwierdzić wszystkich przesłanych rekordów dotyczących znanych osób. To istotne, ponieważ sama prezentacja przykładowych danych nie oznacza jeszcze, że każda deklarowana przez przestępców liczba jest prawdziwa.
FELG potwierdza atak i żądanie okupu
Najważniejsze jest jednak to, że sam cyberatak nie jest wyłącznie opowieścią anonimowej grupy. FELG Software potwierdził incydent bezpieczeństwa oraz żądanie okupu. Według komunikatu firmy osoba, która uzyskała nieuprawniony dostęp, twierdziła, że posiada około 10 proc. bazy danych i zażądała pieniędzy w zamian za ich nieujawnianie. Wstępne szacunki FELG mówią o około 2 mln rekordów dotyczących pacjentów, ale firma nadal analizuje logi, aby ustalić rzeczywistą skalę zdarzenia.
Trzeba przy tym rozróżnić liczbę rekordów od liczby konkretnych osób. Jeden pacjent może posiadać w systemie wiele wpisów związanych z wizytami, receptami czy innymi zdarzeniami medycznymi, dlatego dwa miliony rekordów nie muszą oznaczać dwóch milionów unikalnych pacjentów. Z drugiej strony hakerzy mówią o 2,4 mln pacjentów, dlatego na tym etapie nie da się jeszcze wskazać ostatecznej liczby osób, których dane rzeczywiście zostały pobrane.
Interesujące jest również zamieszanie wokół tożsamości sprawcy. FELG przekazał, że atakujący początkowo przedstawiał się jako osoba związana z grupą Fingerprint. Tymczasem według Niebezpiecznika Fingerprint zaprzecza udziałowi w tym włamaniu, a sprawcy kontaktujący się z redakcją używają nazwy Horus.
Nie dostali okupu. Chcą sprzedać bazę za 100 tys. zł
Według wiadomości przekazanej Niebezpiecznikowi Horus próbował wymusić od zaatakowanej firmy zapłatę za nieujawnianie danych. Ponieważ okup nie został zapłacony, hakerzy zapowiedzieli wystawienie bazy na sprzedaż za 100 tys. zł. Również tę informację należy traktować jako deklarację sprawców – potwierdzone jest natomiast, że FELG rzeczywiście otrzymał żądanie okupu.
Sprzedaż takiego zbioru byłaby szczególnie niebezpieczna ze względu na jego potencjalną zawartość. Kompletny zestaw obejmujący imię i nazwisko, PESEL, adres, telefon, informacje o placówce medycznej oraz dane dotyczące leczenia daje przestępcom możliwości znacznie wykraczające poza zwykłe wysyłanie przypadkowych wiadomości phishingowych. Oszust może zadzwonić jako rzekomy pracownik przychodni, NFZ, apteki czy innej instytucji i podczas rozmowy podawać prawdziwe dane swojej ofiary. Znajomość takich informacji znacząco zwiększa wiarygodność próby oszustwa.
Kolejny wyciek danych medycznych po MyDr
Sprawa FELG Dent jest szczególnie niepokojąca w zestawieniu z serią ostatnich incydentów dotyczących sektora medycznego. Na StopScam opisywaliśmy już potężny wyciek związany z MyDr, gdzie również zagrożone zostały informacje dotyczące ogromnej liczby polskich pacjentów. Fingerprint był następnie łączony również z atakami na Medyc i Enel-Med. Niebezpiecznik wskazuje, że ta sama osoba lub grupa miała mieć na koncie także ostatni głośny incydent dotyczący Fakturowni.
W przypadku FELG Dent sytuacja wygląda jednak nieco inaczej, ponieważ do odpowiedzialności przyznaje się Horus. Jeżeli informacje podawane przez atakujących są prawdziwe, oznacza to, że nie mamy do czynienia wyłącznie z jedną grupą, która znalazła skuteczny sposób atakowania dużych polskich systemów, ale z szerszym problemem bezpieczeństwa platform przechowujących ogromne ilości danych obywateli.
Szczególnie systemy medyczne powinny być traktowane jako infrastruktura wymagająca bardzo wysokiego poziomu zabezpieczeń. W jednym miejscu potrafią łączyć PESEL, adres, numer telefonu, dane dotyczące lekarza, historię wizyt, informacje o receptach i leczeniu. Dla cyberprzestępcy taki rekord jest znacznie bardziej wartościowy niż zwykła baza adresów e-mail.
Jeśli korzystałeś z FELG Dent, na razie nie wiadomo, czy Twoje dane wyciekły
Na obecnym etapie FELG nie jest jeszcze w stanie wskazać, których dokładnie gabinetów oraz pacjentów dotyczy naruszenie. Firma analizuje logi i ma ustalić, jakie informacje rzeczywiście zostały pobrane. Oznacza to, że sam fakt korzystania przez gabinet stomatologiczny z FELG Dent nie przesądza jeszcze, że dane konkretnego pacjenta znalazły się w rękach przestępców.
Warto natomiast już teraz zachować zwiększoną ostrożność wobec telefonów, SMS-ów i e-maili nawiązujących do leczenia stomatologicznego, recept, NFZ czy konkretnych placówek medycznych. W przypadku takiego wycieku sam fakt, że rozmówca zna nasze imię, PESEL, adres albo nazwę gabinetu, w którym się leczyliśmy, nie może być traktowany jako dowód jego wiarygodności.
W grę wchodzi również wykorzystanie danych do bardziej klasycznych oszustw finansowych, dlatego zastrzeżenie numeru PESEL pozostaje rozsądnym zabezpieczeniem. Nie chroni ono przed każdym sposobem wykorzystania wykradzionych informacji, ale ogranicza możliwość posłużenia się PESEL-em przy części czynności prawnych i finansowych.
Skala nadal wymaga potwierdzenia
Na dziś można zatem powiedzieć z całą pewnością, że FELG Dent został zaatakowany, a sprawca zażądał okupu. Firma szacuje wstępnie, że incydent może obejmować około 2 mln rekordów. Grupa Horus, która sama skontaktowała się z Niebezpiecznikiem, przedstawia znacznie bardziej szczegółowe dane: 2,4 mln pacjentów, 1,2 mln recept oraz dokumentację medyczną. Te liczby pozostają jednak deklaracją przestępców i powinny zostać ostatecznie zweryfikowane na podstawie analizy systemów FELG.
Sama historia jest jednocześnie kolejnym sygnałem ostrzegawczym po incydencie MyDr. W ciągu krótkiego czasu pojawiają się następne informacje o atakach na podmioty dysponujące niezwykle szerokimi zbiorami informacji o Polakach. W przypadku FELG Dent dochodzi do tego szczególnie wrażliwy charakter potencjalnie wykradzionych danych. Numer telefonu czy adres e-mail można zmienić. Historii swojego leczenia, chorób czy wystawionych recept zmienić się już nie da.
Źródłem pierwszych szczegółowych informacji o sprawie jest Niebezpiecznik.pl, do którego bezpośrednio zgłosili się hakerzy przedstawiający się jako grupa Horus. Redakcja otrzymała od nich opis ataku, próbki danych oraz informacje techniczne, a następnie zestawiła ich twierdzenia z komunikatem zaatakowanej firmy.
Źródło informacji i grafik: Niebezpiecznik.pl – Kolejny wyciek danych, tym razem 2 500 000 pacjentów