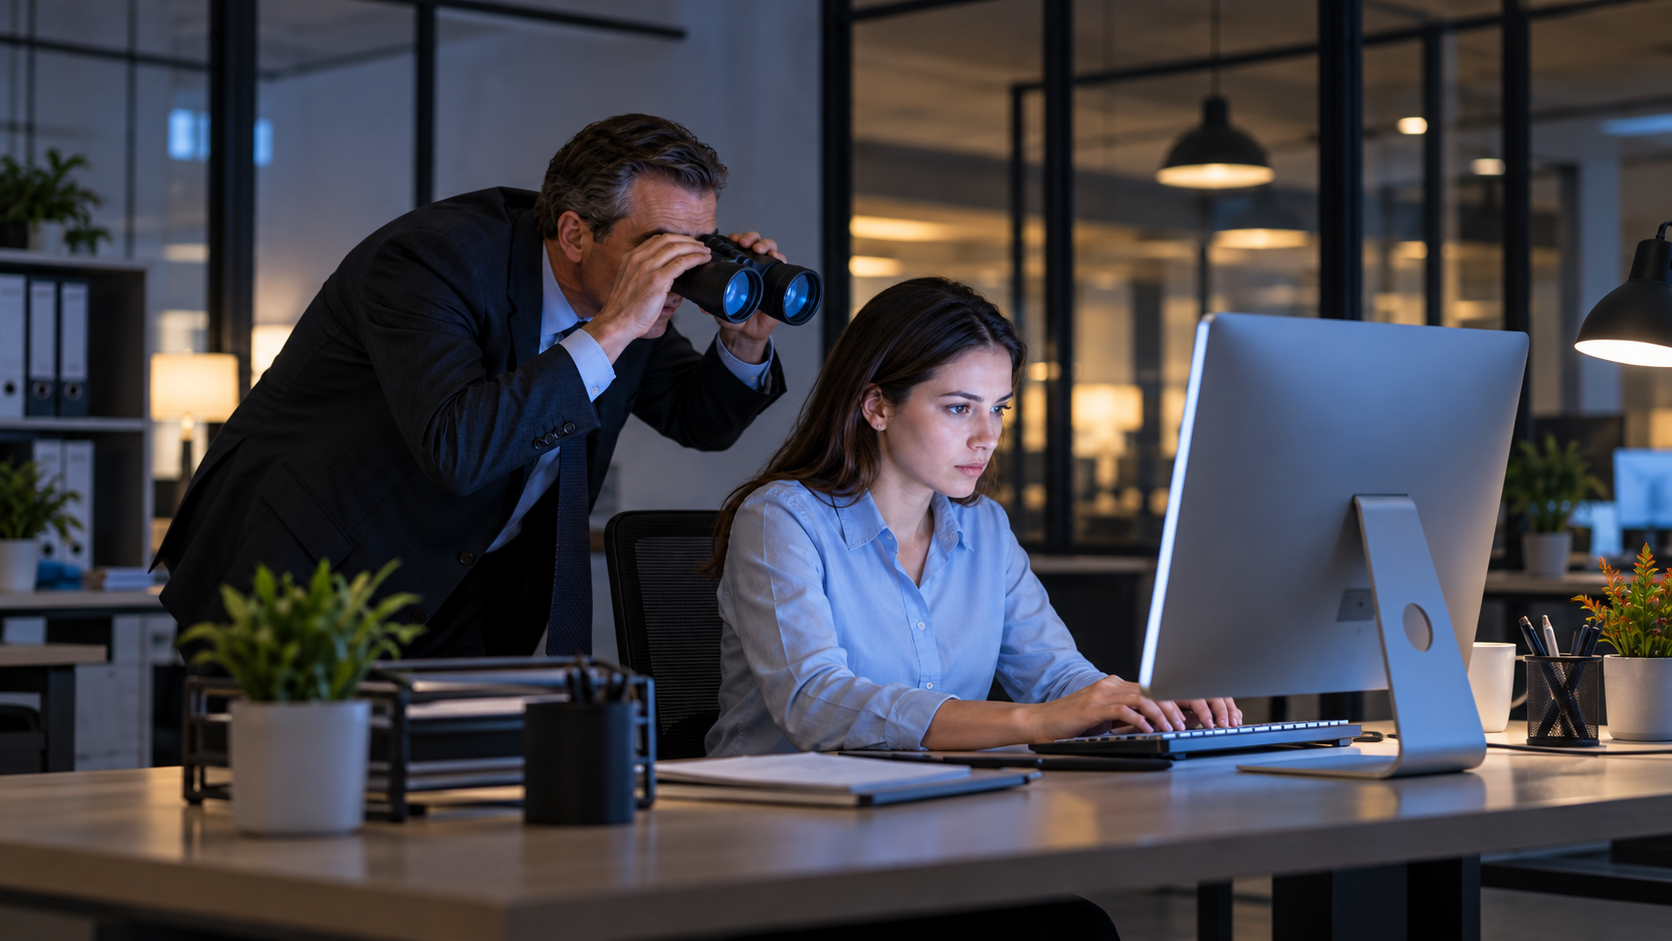
Służbowy laptop należy do firmy. Firma płaci pracownikowi za określony czas pracy, odpowiada za bezpieczeństwo swoich danych i ma prawo oczekiwać, że powierzony sprzęt będzie wykorzystywany przede wszystkim do wykonywania obowiązków. Intuicyjnie mogłoby więc wydawać się, że pracodawca może właściwie bez ograniczeń sprawdzać, co pracownik robi na komputerze: jakie strony odwiedza, jakie programy uruchamia, ile czasu pozostaje bezczynny, z kim koresponduje, a nawet co dokładnie znajduje się w danej chwili na jego ekranie.
Polskie prawo rzeczywiście pozwala pracodawcy stosować monitoring komputerów pracowników. Nie oznacza to jednak, że służbowy laptop staje się przestrzenią całkowicie wyłączoną z prawa do prywatności. Kodeks pracy przewiduje zarówno możliwość kontroli służbowej poczty elektronicznej, jak również stosowania innych form monitoringu, jeżeli jest to konieczne do zapewnienia odpowiedniej organizacji pracy oraz właściwego użytkowania narzędzi udostępnionych pracownikowi. Jednocześnie monitoring nie może naruszać tajemnicy korespondencji ani innych dóbr osobistych pracownika.
W praktyce odpowiedź na pytanie „czy szef może monitorować mój komputer?” brzmi więc: tak, ale nie może robić tego dowolnie, potajemnie i bez ograniczenia zakresu kontroli.
Kodeks pracy wprost przewiduje monitoring komputera
Najbardziej znanym rodzajem cyfrowej kontroli pracownika jest monitoring służbowej poczty elektronicznej. Art. 22³ Kodeksu pracy pozwala go wprowadzić, jeżeli jest to niezbędne do zapewnienia organizacji pracy umożliwiającej pełne wykorzystanie czasu pracy oraz właściwego korzystania z udostępnionych pracownikowi narzędzi.
Znacznie ciekawszy jest jednak § 4 tego samego przepisu. Stanowi on, że te zasady stosuje się odpowiednio również do innych form monitoringu. To właśnie ta regulacja pozwala objąć kontrolą nie tylko firmowego Outlooka, ale potencjalnie również korzystanie z internetu, służbowego laptopa, firmowych aplikacji czy innych systemów IT. Oficjalne materiały dotyczące nowych regulacji monitoringu pracowniczego jako przykłady wskazywały właśnie kontrolę służbowych telefonów, łącza internetowego oraz laptopa.
Nie istnieje więc zasada mówiąca, że pracodawca może widzieć wyłącznie godzinę uruchomienia komputera, ale już historia przeglądarki jest dla niego zawsze niedostępna. Znaczenie ma przede wszystkim cel, zakres i konieczność kontroli.
Co pracodawca może więc sprawdzać?
W odpowiednio skonstruowanym systemie firma może przykładowo rejestrować logowania do firmowych systemów, czas korzystania z określonych aplikacji, połączenia z firmową siecią, informacje o odwiedzanych stronach, transfer plików, podłączanie nośników USB czy zdarzenia istotne z punktu widzenia cyberbezpieczeństwa. Może też stosować rozwiązania DLP wykrywające próbę przesłania poufnych dokumentów poza organizację albo systemy informujące o uruchamianiu niedozwolonego oprogramowania.
Możliwe jest również monitorowanie określonych aspektów aktywności związanych z organizacją czasu pracy. Jeżeli pracownik przez pół dnia nie loguje się do żadnego systemu niezbędnego do wykonywania obowiązków, firma może mieć uzasadniony interes w ustaleniu, czy rzeczywiście wykonuje pracę.
Nie oznacza to jednak automatycznie prawa do kontrolowania każdego kliknięcia. Europejskie organy ochrony danych od dawna podkreślają, że w relacji pracodawca–pracownik trzeba przeprowadzić ocenę proporcjonalności i sprawdzić, czy konkretnego celu nie da się osiągnąć mniej inwazyjnym sposobem. Samo istnienie prawnie uzasadnionego interesu pracodawcy nie wystarcza do zniesienia praw i wolności pracownika.
Jeżeli przedsiębiorca chce tylko wiedzieć, czy pracownik wykonuje swoje zadania, analiza rezultatów jego pracy może być mniej ingerująca niż wykonywanie zrzutu ekranu pulpitu co trzydzieści sekund przez osiem godzin dziennie.
Czy pracodawca może widzieć historię odwiedzanych stron?
Potencjalnie tak. Kontrola sposobu wykorzystywania firmowego internetu i służbowego sprzętu może mieścić się w innych formach monitoringu przewidzianych w Kodeksie pracy, szczególnie gdy jej celem jest bezpieczeństwo systemów albo sprawdzenie, czy narzędzia pracy są wykorzystywane właściwie. UODO wskazuje, że monitoring elektroniczny może służyć zapewnieniu organizacji pracy oraz kontroli właściwego użytkowania narzędzi powierzonych pracownikowi.
Nie oznacza to jednak, że dział HR powinien otrzymywać codzienny raport pokazujący każdą stronę otwartą przez każdego pracownika, jeżeli firma nie potrafi wykazać realnej potrzeby takiego działania. Trzeba rozróżnić przykładowo system bezpieczeństwa rejestrujący wejście na domenę zawierającą malware od systemu tworzącego szczegółowy profil zainteresowań konkretnego człowieka.
Skala monitoringu ma ogromne znaczenie. Informacja „pracownik spędził dwie godziny na YouTube” jest czymś innym niż szczegółowa lista wszystkich obejrzanych filmów, wykonanych wyszukiwań i przeczytanych komentarzy. Im głębiej pracodawca wchodzi w zachowanie konkretnego człowieka, tym silniejszego uzasadnienia potrzebuje.
A Facebook, prywatny Gmail albo konto bankowe?
Tutaj zaczyna się bardzo ważna granica. Fakt, że pracownik korzysta z prywatnej usługi za pomocą służbowego urządzenia, nie powoduje automatycznie, że cała zawartość tej usługi staje się własnością pracodawcy.
Firma może przykładowo wiedzieć z logów sieciowych, że komputer połączył się z serwisem Gmail, Facebookiem czy bankiem. Znacznie czym innym byłoby jednak przechwycenie treści prywatnych wiadomości, hasła albo informacji wyświetlanych po zalogowaniu.
Kodeks pracy wprost stanowi, że monitoring służbowej poczty elektronicznej nie może naruszać tajemnicy korespondencji ani innych dóbr osobistych pracownika. Trudno byłoby więc uzasadnić stanowisko, że pracodawca może swobodnie przeczytać prywatną rozmowę pracownika tylko dlatego, że została otwarta na służbowym laptopie.
W praktyce najbardziej rozsądnym rozwiązaniem jest jasne określenie przez firmę zasad prywatnego korzystania ze sprzętu. Pracodawca może je ograniczyć, a nawet co do zasady zabronić prywatnego korzystania z laptopa. Taki zakaz nadal jednak nie oznacza automatycznie prawa do czytania prywatnej korespondencji, która mimo wszystko znalazła się na urządzeniu.
Słynna sprawa Bărbulescu: nawet zakaz prywatnego używania komputera nie kończy sprawy
Jednym z najważniejszych europejskich orzeczeń dotyczących monitoringu pracowników pozostaje sprawa Bărbulescu przeciwko Rumunii. Pracownik korzystał ze służbowego komunikatora również do prywatnej korespondencji, mimo obowiązujących w przedsiębiorstwie ograniczeń. Pracodawca monitorował wiadomości i wykorzystał ich treść w postępowaniu prowadzącym do zwolnienia pracownika.
Wielka Izba Europejskiego Trybunału Praw Człowieka uznała jednak, że doszło do naruszenia prawa do prywatności i korespondencji wynikającego z art. 8 Europejskiej Konwencji Praw Człowieka. Istotnym problemem było między innymi to, że pracownik nie został odpowiednio uprzedzony o charakterze i zakresie monitoringu oraz o możliwości uzyskania dostępu do faktycznej treści komunikacji.
Sprawa dobrze pokazuje fundamentalną zasadę: „to jest komputer pracodawcy” nie jest argumentem kończącym całą dyskusję o prywatności.
Czy firma może robić pracownikowi screeny ekranu?
Technicznie takie systemy istnieją i są wykorzystywane przez część przedsiębiorstw, szczególnie przy pracy zdalnej. Program może przykładowo co kilka minut wykonywać zrzut pulpitu, rejestrować aktywną aplikację albo przesyłać pracodawcy obraz ekranu w czasie rzeczywistym.
Polskie przepisy nie zawierają prostego przepisu „screeny są zakazane”. Taka metoda może jednak być znacznie bardziej ingerująca niż zwykłe zbieranie logów systemowych, ponieważ screenshot może przypadkowo zawierać prywatną wiadomość, dane klienta, informacje medyczne, hasło jednorazowe albo inne dane zupełnie niezwiązane z celem monitoringu.
Dlatego firma chcąca stosować tak szeroką kontrolę powinna umieć wykazać, dlaczego właśnie zrzuty ekranu są konieczne, czego nie da się osiągnąć bardziej ograniczonym monitoringiem i jak ograniczono ryzyko przechwycenia nadmiarowych danych. Zgodnie ze stanowiskiem europejskich organów ochrony danych monitoring pracowników powinien spełniać zasady przejrzystości, proporcjonalności i minimalizacji danych.
Rutynowe wykonywanie screenshotów całej organizacji tylko dlatego, że „chcemy wiedzieć, czy ludzie pracują”, byłoby więc znacznie trudniejsze do obrony niż kontrola dostępu do konkretnego systemu w dziale pracującym z poufnymi informacjami.
Keylogger, czyli pracodawca zna każde naciśnięcie klawisza
Jeszcze dalej idą programy typu keylogger, które zapisują dokładnie to, co użytkownik wpisuje na klawiaturze. Takie narzędzie może technicznie zarejestrować treść dokumentu tworzonego dla pracodawcy, ale równie dobrze może przechwycić login, hasło do prywatnego konta, fragment rozmowy z lekarzem, numer karty albo wiadomość wysyłaną małżonkowi.
Z punktu widzenia zasady minimalizacji jest to więc wyjątkowo agresywna metoda monitorowania. Nie sposób powiedzieć, że jej zastosowanie jest absolutnie niemożliwe w każdej hipotetycznej sytuacji – można wyobrazić sobie bardzo szczególne działania związane z analizą konkretnego incydentu bezpieczeństwa – ale stałe keyloggowanie wszystkich pracowników byłoby niezwykle trudne do uzasadnienia zwykłą potrzebą kontroli czasu pracy.
Co więcej, pracodawca może w ten sposób sam stworzyć poważne zagrożenie bezpieczeństwa. Centralna baza zawierająca hasła wpisywane przez pracowników jest atrakcyjnym celem dla cyberprzestępcy.
Czy pracodawca może sprawdzać, jak długo nie ruszasz myszką?
Systemy używane przy pracy zdalnej potrafią mierzyć czas bezczynności, aktywność klawiatury albo liczbę godzin, przez które urządzenie pozostawało aktywne. Samo zbieranie takich informacji nie jest z definicji zakazane. Nadal jednak trzeba zadać pytanie, czy są one sensownym i koniecznym miernikiem rzeczywistej pracy.
Pracownik może przez trzydzieści minut czytać dokument techniczny bez ruszania myszką. Może rozmawiać przez telefon z klientem, analizować wydruk albo wykonywać zadanie na innym urządzeniu. System odnotuje „brak aktywności”, choć człowiek faktycznie pracuje.
Prawo ochrony danych nie rozstrzyga, czy dany KPI jest dobrym narzędziem zarządzania przedsiębiorstwem. Wymaga jednak, żeby zbieranie danych miało określony cel i nie było nadmierne. Im bardziej firma próbuje tworzyć szczegółową cyfrową mapę zachowania pracownika, tym istotniejsze stają się pytania o konieczność oraz proporcjonalność takiej kontroli.
Monitoring nie może być tajemnicą
To jeden z najważniejszych praktycznych wymogów. Pracodawca nie powinien po prostu pewnego dnia zainstalować na laptopach programu szpiegującego i nikomu o tym nie powiedzieć.
Cel, zakres oraz sposób stosowania monitoringu należy określić w układzie zbiorowym pracy, regulaminie pracy albo – jeśli pracodawca nie jest zobowiązany do posiadania takich dokumentów – w odpowiednim obwieszczeniu. Pracownicy powinni zostać poinformowani o wprowadzeniu monitoringu nie później niż dwa tygodnie przed jego uruchomieniem, natomiast nowy pracownik powinien otrzymać stosowne informacje przed dopuszczeniem do pracy.
Do tego dochodzą obowiązki wynikające z RODO. Pracownik powinien wiedzieć między innymi, jakie dane są przetwarzane, w jakim celu, na jakiej podstawie, przez jaki okres oraz kto ma do nich dostęp.
Samo ogólne zdanie w regulaminie „pracodawca może monitorować urządzenia służbowe” może więc być zdecydowanie zbyt mało precyzyjne, jeżeli w rzeczywistości firma nagrywa ekran co minutę, rejestruje wszystkie uruchomione programy i analizuje strony internetowe.
Czy pracownik musi wyrazić zgodę?
To częste nieporozumienie. Legalny monitoring pracowniczy zasadniczo nie musi opierać się na zgodzie pracownika. UODO wskazuje, że w przypadku monitoringu prowadzonego zgodnie z Kodeksem pracy podstawą przetwarzania może być prawnie uzasadniony interes pracodawcy wynikający z art. 6 ust. 1 lit. f RODO.
Co więcej, europejskie organy ochrony danych od lat podkreślają, że zgoda pracownika jest problematyczną podstawą, ponieważ relacja pracownik–pracodawca jest z natury nierówna. Pracownik może mieć uzasadnione obawy, że odmowa zgody będzie miała dla niego negatywne konsekwencje, a wtedy trudno mówić o pełnej dobrowolności.
Firma nie potrzebuje więc formularza:
„Wyrażam zgodę, aby pracodawca sprawdzał mój komputer”.
Potrzebuje natomiast prawnej podstawy, konkretnego celu, właściwych procedur, poinformowania pracownika i proporcjonalnego zakresu monitoringu.
Czy szef może monitorować Cię na żywo?
Sama możliwość technicznego podglądu pulpitu nie oznacza automatycznie, że takie działanie jest dozwolone w każdym przypadku. Monitoring ciągły jest bardziej inwazyjny niż kontrola incydentalna czy analiza informacji technicznych. Pracodawca musiałby więc szczególnie dokładnie uzasadnić jego konieczność.
Można wyobrazić sobie sytuację, w której administrator bezpieczeństwa zdalnie łączy się z komputerem podczas trwającego incydentu i obserwuje podejrzane procesy. Znacznie trudniej byłoby uzasadnić praktykę, w której manager przez osiem godzin posiada na drugim ekranie miniatury pulpitów wszystkich swoich podwładnych tylko po to, aby kontrolować, czy przypadkiem na chwilę nie otworzyli serwisu informacyjnego.
Właśnie na tym polega zasada proporcjonalności. Możliwość kontrolowania pracownika nie oznacza obowiązku wybierania najbardziej ingerującej technologii dostępnej na rynku.
Jeszcze większy problem pojawia się przy kamerze i mikrofonie
Jeżeli program do monitorowania laptopa zaczyna okresowo uruchamiać kamerę internetową, sytuacja robi się jeszcze poważniejsza. Kamera nie pokazuje już wyłącznie sprzętu należącego do firmy. Przy pracy zdalnej może rejestrować mieszkanie, partnera pracownika, jego dzieci albo inne osoby, które nigdy nie pozostawały w żadnej relacji z pracodawcą.
Kodeks pracy w przypadku pracy zdalnej wprost stanowi, że sposób przeprowadzania kontroli musi być dostosowany do miejsca i rodzaju pracy oraz nie może naruszać prywatności pracownika ani innych osób.
Dlatego permanentne obserwowanie pracownika przez kamerę we własnym domu byłoby znacznie trudniejsze do uzasadnienia niż kontrola logowania do firmowej aplikacji. Jeszcze dalej poszłoby stałe nagrywanie dźwięku z mikrofonu, które mogłoby rejestrować prywatne rozmowy wszystkich osób znajdujących się w pomieszczeniu.
Praca zdalna nie daje pracodawcy prawa wejścia do cyfrowego domu pracownika
Przepisy dotyczące pracy zdalnej wyraźnie przyznają pracodawcy możliwość kontrolowania wykonywania pracy, przestrzegania BHP oraz zasad bezpieczeństwa informacji. Kontrola fizyczna w miejscu wykonywania pracy ma odbywać się w porozumieniu z pracownikiem, w jego godzinach pracy i bez naruszania prywatności domowników czy utrudniania zwykłego korzystania z mieszkania.
Ta sama filozofia powinna być stosowana do kontroli cyfrowej. Fakt, że laptop znajduje się w mieszkaniu pracownika, nie pozbawia firmy prawa do zabezpieczenia własnych danych. Jednocześnie instalacja oprogramowania monitorującego nie powinna powodować, że pracodawca zaczyna obserwować całe prywatne życie człowieka.
Szczególnie problematyczny jest model BYOD, w którym pracownik używa do pracy własnego komputera. Instalowanie oprogramowania analizującego całe prywatne urządzenie byłoby znacznie trudniejsze do uzasadnienia niż stworzenie wydzielonego profilu służbowego, połączenia VPN albo monitorowania wyłącznie dostępu do systemów należących do przedsiębiorstwa.
Czy firma może kontrolować pliki kopiowane na pendrive?
To jeden z przykładów monitoringu, który może mieć bardzo wyraźne uzasadnienie bezpieczeństwa. Przedsiębiorstwo przechowujące dane klientów, kod źródłowy, dokumentację techniczną albo tajemnicę przedsiębiorstwa może potrzebować wiedzy, czy pracownik próbuje skopiować duży pakiet poufnych dokumentów na zewnętrzny nośnik.
System DLP może w takim przypadku blokować kopiowanie, rejestrować operację albo wygenerować alarm dla zespołu bezpieczeństwa. Interwencja jest silnie powiązana z ochroną firmowych informacji i może być znacznie łatwiejsza do uzasadnienia niż ciągłe obserwowanie aktywności człowieka niezwiązanej z bezpieczeństwem.
To pokazuje, dlaczego pytanie „czy można monitorować komputer?” jest zbyt szerokie. Trzeba zapytać: co konkretnie monitorujemy, dlaczego to robimy i co dzieje się z zebranymi danymi.
Jak długo firma może trzymać informacje z monitoringu komputera?
Kodeks pracy ustanawia konkretny trzy miesięczny podstawowy okres przechowywania nagrań monitoringu wizyjnego, ale ten szczególny termin nie został wprost przeniesiony na monitoring poczty i inne formy monitorowania komputerów. Art. 22³ odsyła w tym zakresie do części przepisów dotyczących sposobu wdrożenia i informowania pracowników, a nie do przepisu określającego trzy miesiące dla nagrań kamer.
Nie oznacza to oczywiście, że logi można zachować na zawsze. Nadal obowiązuje wynikająca z RODO zasada ograniczenia przechowywania: dane należy trzymać tylko tak długo, jak jest to potrzebne do celu, dla którego zostały zebrane.
Firma powinna więc sama ustalić racjonalny okres retencji. Innego czasu może wymagać log bezpieczeństwa potrzebny do wykrywania ataków, a innego raport aktywności używany do organizacji pracy.
Kto może później oglądać zebrane dane?
Fakt, że przedsiębiorstwo legalnie zbiera określone informacje, nie oznacza, że każdy manager powinien otrzymywać do nich dostęp. Dane z monitoringu same mogą zawierać bardzo wrażliwe informacje dotyczące zachowania pracowników, klientów czy kontrahentów.
Zgodnie z zasadami RODO dostęp powinien być ograniczony do osób, które rzeczywiście go potrzebują. Zespół cyberbezpieczeństwa może potrzebować szczegółowych logów technicznych, natomiast przełożonemu może wystarczyć informacja o konkretnym incydencie. Dział HR nie musi widzieć prywatnej treści okna, które przypadkowo znalazło się na screenshocie wykonanym przez system bezpieczeństwa.
Monitoring tworzy więc ciekawy paradoks: system wdrażany dla zwiększenia bezpieczeństwa sam staje się bazą danych, którą trzeba bardzo dobrze zabezpieczyć.
Czy można zwolnić pracownika za to, co wykazał monitoring?
Jeżeli monitoring został prawidłowo wprowadzony i pokazuje naruszenie obowiązków pracowniczych, uzyskane informacje mogą mieć znaczenie przy decyzjach pracodawcy. Przykładowo system może wykazać długotrwałe korzystanie ze sprzętu w sposób sprzeczny z jasnymi zasadami, próbę wyniesienia poufnych informacji albo inne naruszenie obowiązków.
Nie oznacza to jednak, że każde wskazanie oprogramowania automatycznie uzasadnia karę albo zwolnienie. Trzeba ocenić kontekst, wiarygodność danych oraz wagę naruszenia. Program pokazujący godzinę „bezczynności” nie dowodzi sam w sobie, że pracownik przez godzinę nie wykonywał pracy.
Jeżeli natomiast monitoring został wdrożony niezgodnie z prawem, przedsiębiorca może stworzyć sobie oddzielny problem dotyczący naruszenia prywatności i ochrony danych. Sposób wykorzystania konkretnego dowodu w ewentualnym sporze pracowniczym jest już odrębnym zagadnieniem proceduralnym i nie należy automatycznie zakładać, że każdy materiał uzyskany nieprawidłowo po prostu „nie istnieje”. Nielegalny monitoring nadal może jednak narazić pracodawcę na konsekwencje niezależnie od samego konfliktu z pracownikiem.
Laptop jest pracodawcy, ale pracownik nadal pozostaje człowiekiem
To chyba najlepsze podsumowanie całego problemu.
Pracodawca ma prawo wiedzieć, czy powierzony komputer jest prawidłowo wykorzystywany. Ma prawo chronić własne dane, systemy, klientów i tajemnice przedsiębiorstwa. Może sprawdzać służbową pocztę, analizować logi, korzystanie z określonych systemów i – w odpowiednio uzasadnionych przypadkach – stosować bardziej zaawansowane narzędzia monitorowania. Kodeks pracy przewiduje taką możliwość wprost.
Nie oznacza to jednak, że pracownik przekraczający rano próg biura zrzeka się prawa do prywatności. Europejski Trybunał Praw Człowieka w sprawie Bărbulescu wyraźnie potwierdził, że prywatność i tajemnica korespondencji mogą istnieć również w środowisku pracy.
Dlatego legalny monitoring powinien opierać się na czterech prostych zasadach: pracownik powinien wiedzieć, że jest monitorowany; pracodawca powinien wiedzieć, po co to robi; zakres kontroli powinien być nie większy, niż rzeczywiście potrzebny; a zdobyte informacje nie powinny później żyć własnym życiem.
Jeżeli firma potrzebuje informacji, czy laptop łączy się ze złośliwymi serwerami, nie musi przy okazji czytać rozmowy pracownika z żoną. Jeśli chce sprawdzić, czy ktoś wykonuje obowiązki, nie musi automatycznie nagrywać jego ekranu przez osiem godzin. Jeżeli chce chronić poufne dokumenty, może kontrolować ich kopiowanie bez przechwytywania każdego naciśnięcia klawiatury.
Prawo pozwala kontrolować pracę. Nie daje natomiast pracodawcy prawa do zbudowania prywatnego systemu totalnej inwigilacji tylko dlatego, że komputer ma firmowe logo na obudowie.