Jesienią 2018 roku klienci jednego z największych polskich sklepów internetowych zaczęli zauważać coś bardzo dziwnego. Niedługo po złożeniu zamówienia w Morele.net na ich telefony przychodziły SMS-y informujące, że koszt przesyłki okazał się wyższy i trzeba dopłacić symboliczną złotówkę. Wiadomość wyglądała wiarygodnie, nadawca podszywał się pod sklep, a moment jej otrzymania był wręcz idealny – człowiek rzeczywiście przed chwilą kupił komputer, telefon albo inny sprzęt i naprawdę czekał na paczkę. Link prowadził jednak nie do Morele.net, lecz do przygotowanej przez przestępców fałszywej bramki płatniczej. Zamiast stracić złotówkę, ofiara mogła przekazać oszustom dane potrzebne do przejęcia dostępu do rachunku bankowego.
Początkowo wszystko wyglądało jak kolejna kampania phishingowa. Problem polegał na tym, że wiadomości nie trafiały przypadkowo do milionów Polaków. Zaczęli zgłaszać się ludzie, którzy rzeczywiście właśnie dokonali zakupów w Morele.net, czasem używając numeru telefonu podanego sklepowi dopiero kilka godzin wcześniej. Coraz trudniej było więc uwierzyć w zwykły zbieg okoliczności. W listopadzie Morele.net zapewniało jeszcze, że jego baza jest chroniona i że źródłem danych nie jest sklep. Kilka tygodni później sytuacja wyglądała już zupełnie inaczej. Firma poinformowała klientów, że doszło do nieuprawnionego dostępu do ich danych, a skala problemu okazała się ogromna: około 2,2 mln osób.
Zaczęło się od jednej złotówki
W 2018 roku oszustwo „na dopłatę do przesyłki” było jednym z bardziej skutecznych sposobów atakowania klientów sklepów internetowych. Kwota celowo była niewielka. Człowiek nie zastanawiał się długo nad tym, czy warto ryzykować anulowanie zamówienia z powodu jednej złotówki, więc naciskał w link i przechodził do płatności. Fałszywa strona imitowała popularną bramkę płatniczą, a po wybraniu banku wyświetlała podstawiony formularz logowania. Ofiara była przekonana, że zatwierdza przelew na 1 zł, podczas gdy w praktyce przekazywała przestępcy login i hasło do bankowości. Kolejnym etapem mogło być nakłonienie jej do zatwierdzenia operacji umożliwiającej wyprowadzenie znacznie większych pieniędzy.
W przypadku Morele.net wyjątkowo niepokojący był kontekst wiadomości. W drugiej połowie listopada osoby zgłaszające incydenty wskazywały, że SMS-y pojawiały się krótko po złożeniu zamówienia. Jeden z klientów założył konto dopiero dzień wcześniej, inny po raz pierwszy podał przy zakupie nowy numer telefonu i właśnie na niego dostał fałszywą wiadomość. Zaczęto więc rozważać kilka scenariuszy: wyciek ze sklepu, przejęcie danych od firmy kurierskiej, nieuczciwego pracownika albo jakiś mechanizm przechwytujący informacje podczas składania zamówienia. Morele.net początkowo publicznie twierdziło, że jego baza danych nie jest źródłem informacji i że zbieżność pomiędzy zakupami a SMS-ami może wynikać z masowości kampanii. Z dzisiejszej perspektywy jest to jeden z najbardziej pouczających fragmentów całej historii: przy trwającym incydencie bezpieczeństwa zbyt szybkie zapewnienie „to nie my” może bardzo źle się zestarzeć.
Morele odkrywa, że ktoś rzeczywiście dostał się do danych
W listopadzie sytuacja zaczęła się wyjaśniać. Z późniejszych ustaleń UODO wynikało, że doszło do nieautoryzowanego dostępu do panelu pracowniczego i danych klientów. Spółka otrzymała również wiadomość od nieznanej osoby informującej o kradzieży bazy. 30 listopada Morele.net zgłosiło naruszenie do Prezesa UODO. Ostatecznie ustalono, że incydent dotyczył około 2,2 mln użytkowników sklepów administrowanych przez spółkę, a osoba nieuprawniona uzyskała dostęp do informacji zgromadzonych w systemie.
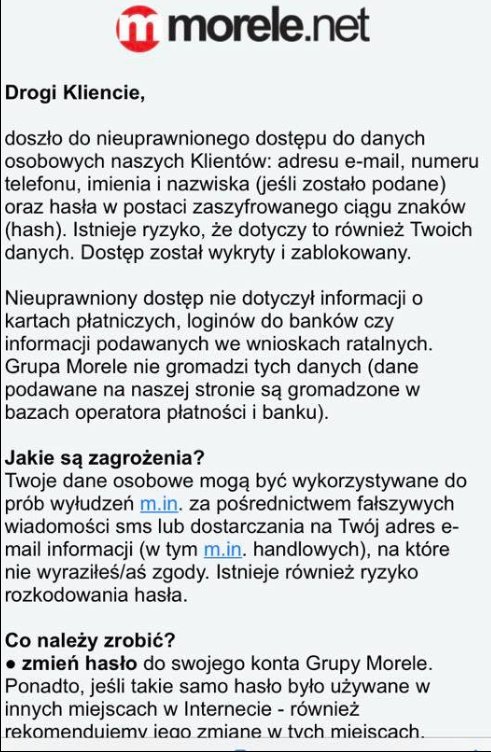
18 grudnia 2018 roku firma rozpoczęła masowe informowanie klientów. W wiadomości wskazano, że nieuprawniony dostęp mógł obejmować adres e-mail, numer telefonu, imię i nazwisko oraz hasło zapisane w postaci skrótu kryptograficznego. Klientom zalecono zmianę hasła do konta Morele.net, a jeżeli wykorzystywali takie samo hasło również gdzie indziej – zmianę także w pozostałych serwisach. Firma ostrzegała również przed fałszywymi SMS-ami i e-mailami wykorzystującymi skradzione informacje.
2,2 mln klientów to nie była cała historia
Dla większości klientów zestaw informacji był już wystarczająco nieprzyjemny: imię, nazwisko, numer telefonu, adres e-mail, adres dostawy i dane związane z kontem zakupowym pozwalają przygotować niezwykle wiarygodny phishing. Przestępca nie musi zaczynać wiadomości od ogólnikowego „Szanowny Kliencie”. Może wiedzieć, gdzie mieszkamy, z jakiego sklepu korzystaliśmy, jaki numer telefonu podaliśmy podczas zakupów i kiedy składaliśmy zamówienia. Sama baza staje się więc nie tylko zbiorem danych, ale materiałem do budowania kolejnych oszustw.
Znacznie poważniejszy problem dotyczył około 35 tys. osób, których dane znajdowały się w związanych ze sklepem wnioskach ratalnych. Zakres informacji przetwarzanych w tym zbiorze robił zdecydowanie większe wrażenie: PESEL, seria i numer dokumentu tożsamości, informacje o dacie wydania i ważności dokumentu, adres zameldowania, wykształcenie, źródło dochodu, wysokość miesięcznych dochodów, koszty utrzymania gospodarstwa domowego, liczba osób na utrzymaniu, stan cywilny, wysokość zobowiązań kredytowych czy nawet informacje o zobowiązaniach alimentacyjnych. Początkowy komunikat wysyłany do użytkowników sugerował, że dane z wniosków ratalnych nie są przechowywane przez Morele.net. Postępowanie UODO wykazało jednak, że spółka do grudnia 2018 roku takie informacje przetwarzała, a organ nakazał ponowne powiadomienie około 35 tys. osób o potencjalnym naruszeniu.
To świetnie pokazuje, dlaczego po pierwszych godzinach od cyberataku niezwykle trudno jest udzielać kategorycznych odpowiedzi. Firma często jeszcze nie wie, które systemy zostały naruszone, ile czasu atakujący miał dostęp, jakie tabele przeglądał i czy dane zostały jedynie wyświetlone, czy również skopiowane. Komunikat publikowany zbyt wcześnie może więc uspokajać ludzi w sprawach, których organizacja sama nie zdążyła jeszcze dokładnie sprawdzić.
Haker chciał pieniędzy za milczenie
Kilka dni po oficjalnym potwierdzeniu włamania sprawa zrobiła się jeszcze bardziej filmowa. W internecie pojawiła się osoba twierdząca, że posiada wykradzioną bazę około 2,2 mln klientów. Według przedstawionej przez nią wersji 28 listopada rozpoczęła kontakt z Morele.net, domagając się 15 bitcoinów w zamian za przemilczenie kradzieży i niewykorzystywanie danych. Przy ówczesnym kursie chodziło o około 225 tys. zł. Firma nie zapłaciła. Trzeba przy tym zachować ważne rozróżnienie: informacje publikowane wówczas przez osobę posługującą się internetowym pseudonimem nie były wyrokiem sądu ani oficjalnym ustaleniem tożsamości sprawcy. Dopiero wiele lat później polskie służby poinformowały o zidentyfikowaniu podejrzanego w sprawie włamania.
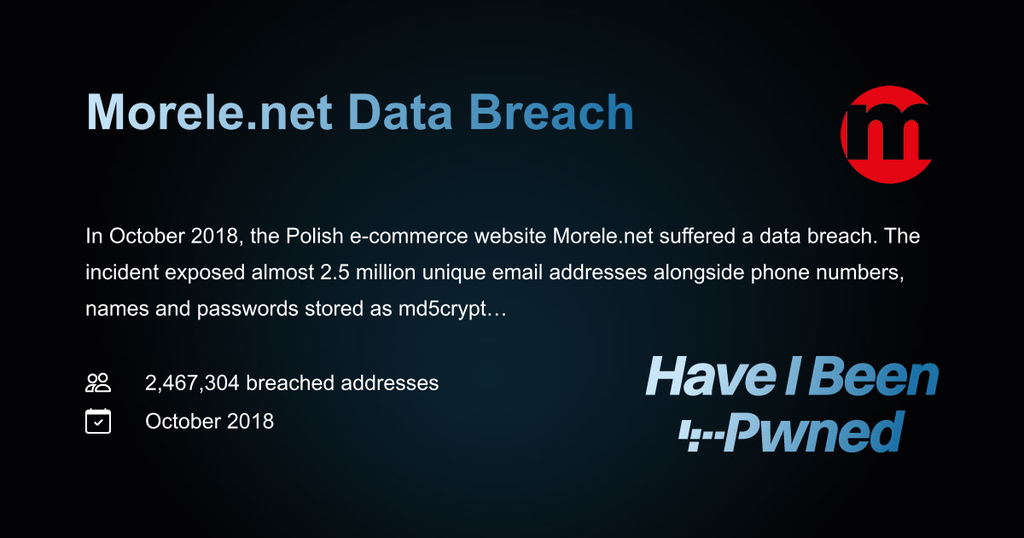
Publicznie dostępne fragmenty bazy pozwoliły również zajrzeć do sposobu zabezpieczania haseł. Stosowano md5crypt, czyli rozwiązanie zdecydowanie lepsze od przechowywania haseł jawnym tekstem albo zwykłego MD5, ale już wówczas znacznie słabsze od nowocześniejszych funkcji przeznaczonych specjalnie do zabezpieczania haseł. W kolejnych dniach pojawiały się informacje o skutecznym łamaniu części hashy, szczególnie tam, gdzie użytkownicy stosowali proste hasła. Dodatkowe ryzyko wynikało oczywiście z powszechnego nawyku wykorzystywania tego samego hasła w kilku usługach. Nawet jeśli przejęte hasło nie dawało już dostępu do Morele.net, mogło otworzyć pocztę, konto w innym sklepie albo portal społecznościowy.
Przeczytaj także: Have I Been Pwned korzysta ze skradzionych danych. Czy sam nie łamie prawa?
Jak właściwie doszło do włamania?
Przez lata w przestrzeni publicznej brakowało kompletnego technicznego opisu włamania. Z postępowań UODO wynika jednak bardzo dużo. Nieuprawniona osoba uzyskała dostęp do panelu pracowniczego, a następnie do danych klientów. Organ zwracał szczególną uwagę na to, że dostęp był chroniony loginem i hasłem, ale nie stosowano wówczas dodatkowego uwierzytelnienia dwuskładnikowego odpowiedniego do skali i ryzyka przetwarzanych danych. UODO wskazywało również na niewystarczające monitorowanie ruchu, brak odpowiednio sformalizowanej analizy ryzyka oraz brak mechanizmów, które pozwoliłyby szybko wychwycić nietypowe zachowania, takie jak znacznie zwiększony transfer danych lub logowania z nieoczekiwanych miejsc.
W dokumentacji sprawy pojawia się również drugi nieautoryzowany dostęp, wykryty w grudniu 2018 roku, który został wykorzystany do ponownego rozsyłania fałszywych SMS-ów. Morele.net poinformowało wtedy około 600 osób, do których danych uzyskano dostęp. Po incydentach spółka wdrażała kolejne zabezpieczenia, w tym mechanizmy silniejszego uwierzytelnienia. W 2026 roku CBZC poinformowało natomiast, że w ramach wznowionych działań śledczy ustalili wektor ataku oraz jego przebieg, choć w publicznym komunikacie nie opisali pełnych szczegółów technicznych. To rozsądne rozróżnienie: wiemy, jakie słabości wskazywano później w postępowaniu UODO, ale nie powinniśmy dopisywać do nich nieopublikowanej historii o tym, w jaki dokładnie sposób napastnik po raz pierwszy zdobył dane uwierzytelniające.
Największym problemem nie był sam wyciek. Dane od razu zaczęły pracować dla oszustów
Wiele naruszeń ochrony danych wygląda podobnie: ktoś publikuje informację, że skradziono milion rekordów, media podają liczbę, użytkownicy zmieniają hasła i po kilku dniach temat znika. W Morele.net skutki można było zobaczyć praktycznie od początku. Zanim firma oficjalnie potwierdziła włamanie, dane były już wykorzystywane do kierowania phishingu do prawdziwych klientów. Przestępcy nie potrzebowali PESEL-u ani numeru dowodu, żeby kogoś okraść. Wystarczył numer telefonu oraz informacja, że człowiek właśnie czeka na przesyłkę.
To jeden z najważniejszych wniosków dla osób, które po każdym wycieku pytają: „co mi zrobią z samym numerem telefonu?”. Sam numer nie jest szczególnie groźny. Numer połączony z nazwiskiem, adresem e-mail, historią relacji ze sklepem i informacją o aktualnym zamówieniu jest jednak zupełnie innym produktem. Cyberprzestępczość bardzo często polega nie na wykorzystaniu jednej magicznej informacji, lecz na składaniu wielu zwykłych informacji w kontekst, któremu ofiara uwierzy.
2,83 mln zł kary. Potem sąd ją uchylił
10 września 2019 roku Prezes Urzędu Ochrony Danych Osobowych nałożył na Morele.net administracyjną karę w wysokości 2 830 410 zł, równowartość 660 tys. euro według zastosowanego w decyzji kursu. Była to wówczas jedna z najbardziej głośnych kar związanych z RODO w Polsce. Zdaniem organu zastosowane zabezpieczenia techniczne i organizacyjne nie odpowiadały istniejącemu ryzyku, a administrator nie zapewnił odpowiedniego poziomu poufności danych, właściwego monitorowania oraz regularnego testowania skuteczności środków bezpieczeństwa.
Spółka nie zgadzała się z tą oceną i rozpoczęła wieloletnią batalię sądową. Wojewódzki Sąd Administracyjny początkowo oddalił jej skargę, ale w lutym 2023 roku Naczelny Sąd Administracyjny uchylił zarówno wcześniejszy wyrok WSA, jak i decyzję nakładającą karę. Nie oznaczało to jednak ustalenia, że włamania nie było albo że dane nie wyciekły. Spór dotyczył sposobu, w jaki UODO wykazało niedostateczność zastosowanych środków bezpieczeństwa. NSA uznał, że przy tak specjalistycznej ocenie organ powinien odpowiednio wykazać posiadanie kompetencji potrzebnych do jej przeprowadzenia – przykładowo poprzez opinię biegłego albo inne należycie przygotowane opracowanie techniczne.
UODO wróciło do sprawy. I podniosło karę do 3,82 mln zł
Historia mogłaby się w tym miejscu skończyć, ale urząd wszczął sprawę ponownie. Po ponownym przeanalizowaniu materiału Prezes UODO w styczniu 2024 roku nałożył na Morele.net kolejną karę, tym razem wynoszącą dokładnie 3 819 960 zł. Organ przygotował dodatkową analizę zastosowanych zabezpieczeń i ponownie uznał, że środki techniczne i organizacyjne były niewystarczające. Wskazywał między innymi na brak odpowiedniego uwierzytelniania wieloskładnikowego, brak szyfrowania części danych, niedostateczne monitorowanie nietypowej aktywności oraz niewłaściwie przeprowadzoną analizę ryzyka.
Morele.net ponownie zaskarżyło decyzję, ale 16 września 2024 roku Wojewódzki Sąd Administracyjny oddalił skargę. Uznał m.in., że pracownicy UODO dysponowali wiedzą wystarczającą do oceny zastosowanych zabezpieczeń i że urząd wykonał wskazania wynikające z wcześniejszego wyroku NSA. Spółka zapowiedziała dalszą walkę i skierowanie sprawy do Naczelnego Sądu Administracyjnego. Według późniejszego sprawozdania UODO postępowanie dotyczące kary pozostawało przed NSA, więc na tym etapie nie należy przedstawiać 3,82 mln zł jako definitywnie zamkniętego, prawomocnego finału całej wieloletniej batalii.
I nagle w 2026 roku: „mamy podejrzanego”
Jeszcze ciekawiej zrobiło się ponad siedem lat po samym incydencie. Pierwotne postępowanie karne dotyczące włamania zostało umorzone z powodu niewykrycia sprawcy. Sprawa jednak nie umarła całkowicie. Centralne Biuro Zwalczania Cyberprzestępczości wróciło do zgromadzonych materiałów i we współpracy z Morele.net przeprowadziło dalsze analizy. Śledczy poinformowali, że udało się zidentyfikować wektor ataku, odtworzyć przebieg zdarzenia oraz na podstawie pozostawionych śladów ustalić personalia osoby podejrzewanej o włamanie.
30 stycznia 2026 roku prokurator przedstawił zarzuty 29-letniemu obywatelowi Polski. Według CBZC mężczyzna przyznał się do zarzucanego czynu i złożył obszerne wyjaśnienia. Postępowanie prowadzone jest pod nadzorem Prokuratury Okręgowej w Krakowie. Na tym etapie trzeba używać słowa „podejrzany”, a nie „skazany” – samo przyznanie się i przedstawienie zarzutów nie jest prawomocnym wyrokiem sądu. Mimo to identyfikacja podejrzanego po tylu latach była wyjątkowo mocnym zakończeniem historii, która przez większość czasu wydawała się należeć już wyłącznie do archiwów polskiego internetu.
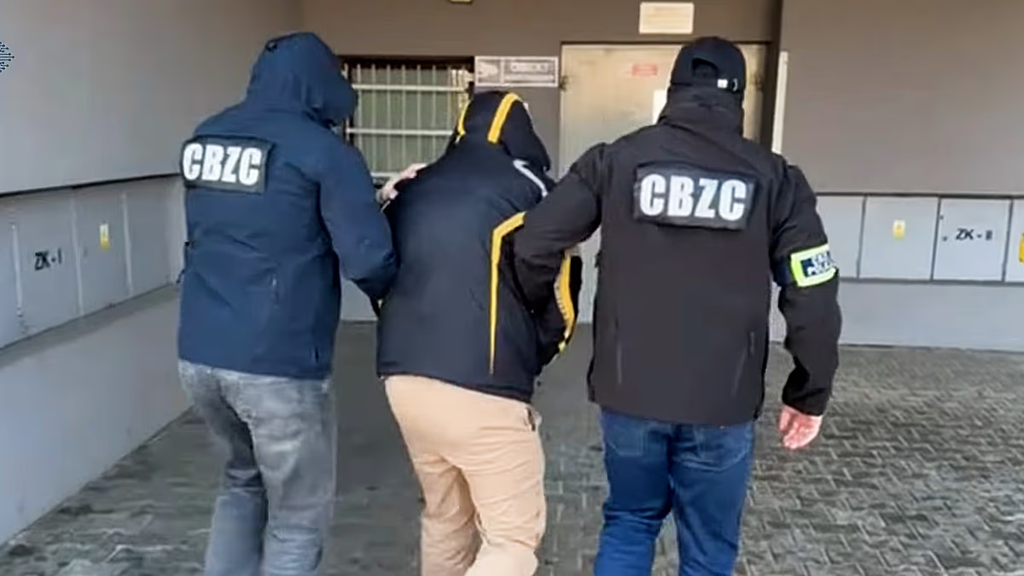
Przeczytaj także: Zarzuty dla sprawcy wycieku danych Morele.net
Czego nauczyło polski e-commerce Morele.net?
Pierwsza lekcja brzmi banalnie, ale w 2018 roku nie była jeszcze oczywistością wszędzie: konto pracownika posiadające dostęp do milionów rekordów nie może być chronione wyłącznie loginem i hasłem. Hasło można wyłudzić, przejąć malware’em, odgadnąć, wykraść z innej usługi albo pozyskać na dziesiątki innych sposobów. Uwierzytelnianie wieloskładnikowe nie daje stuprocentowego bezpieczeństwa, ale radykalnie zmniejsza ryzyko, że samo poznanie hasła natychmiast otworzy atakującemu wewnętrzny panel firmy.
Druga lekcja dotyczy monitorowania. Bezpieczeństwo nie polega wyłącznie na zbudowaniu wysokiego muru. Trzeba również wiedzieć, kiedy ktoś już go pokonał. Jeśli konto pracownika zaczyna pobierać ogromne ilości danych, loguje się z nietypowej lokalizacji albo wykonuje operacje odbiegające od normalnej pracy, system powinien umieć to zauważyć. Właśnie brak wystarczająco skutecznego wykrywania anomalii był jednym z elementów wieloletniego sporu Morele.net z UODO.
Trzecia lekcja jest komunikacyjna. Przy cyberincydencie lepiej powiedzieć klientom „sprawdzamy, czy dane mogły zostać naruszone” niż zbyt wcześnie zapewnić, że własna baza na pewno nie jest źródłem problemu. W listopadzie 2018 roku Morele.net przekonywało, że dane nie pochodzą z jego systemu. W grudniu informowało 2,2 mln klientów o nieuprawnionym dostępie. Nie musi to oznaczać świadomego wprowadzania kogokolwiek w błąd – mogło odzwierciedlać stan wiedzy na danym etapie analizy. Z punktu widzenia zarządzania kryzysem jest to jednak świetny przykład, dlaczego pierwsze komunikaty powinny być ostrożne i pozostawiać miejsce na nowe ustalenia.
Dla klienta najważniejsza lekcja jest jeszcze prostsza
Nie używaj tego samego hasła w wielu miejscach. Wyciek Morele.net jest idealnym przykładem sytuacji, w której klient sam nie zrobił niczego złego. Nie wszedł na podejrzaną stronę, nie zainstalował wirusa i nie wysłał nikomu hasła do sklepu. Dane wyciekły z systemu przedsiębiorstwa, któremu je powierzył. Jeśli jednak to samo hasło było używane w pięciu innych usługach, jeden incydent mógł automatycznie zagrozić sześciu kontom.
Druga rzecz to ograniczone zaufanie do wiadomości wykorzystujących prawdziwy kontekst. SMS naprawdę może znać sklep, w którym właśnie kupowaliśmy. E-mail może zawierać nasze nazwisko. Oszust może znać numer zamówienia albo adres. Wszystko to zwiększa wiarygodność wiadomości, ale nie dowodzi jej autentyczności. Po dużych wyciekach właśnie takie informacje stają się paliwem dla kolejnych kampanii phishingowych.
Wyciek nie kończy się w dniu, w którym firma zmieni hasła
Historia Morele.net trwała od listopada 2018 roku przez niemal całą następną dekadę. Najpierw były fałszywe SMS-y. Potem oficjalne potwierdzenie wycieku. Następnie baza zaczęła krążyć po sieci, pojawił się wątek okupu, UODO nałożyło wielomilionową karę, sądy przez lata analizowały sposób zabezpieczenia danych, pierwsza decyzja została uchylona, wydano drugą, a w 2026 roku policja poinformowała o ustaleniu podejrzanego.
To dobry przykład tego, jak długo może żyć jeden cyberincydent. Serwer można załatać w ciągu kilku godzin. Hasła można wymusić do zmiany w jeden dzień. Dane, które raz opuściły system, mogą jednak krążyć latami, a odpowiedzialność prawna, reputacyjna i finansowa może ciągnąć się znacznie dłużej niż sama luka.
Najbardziej trafne podsumowanie tej historii jest więc bardzo proste: wyciek danych nie jest problemem jednego działu IT. Jest problemem klientów, zarządu, prawników, regulatora, służb, banków i wszystkich tych, którzy przez kolejne lata będą próbowali wykorzystać skradzione informacje. Morele.net przekonało się o tym w jednym z najbardziej spektakularnych przypadków w historii polskiego e-commerce.