Oszustwo „na prezesa” nie jest nowym zjawiskiem. Od lat cyberprzestępcy podszywają się pod właścicieli firm, członków zarządu czy dyrektorów finansowych, próbując nakłonić pracowników do wykonania przelewu, zmiany numeru rachunku kontrahenta albo opłacenia fikcyjnej faktury. Najnowsza kampania opisana przez Microsoft pokazuje jednak, jak bardzo ten schemat może zmienić się wraz z upowszechnieniem generatywnej sztucznej inteligencji.
Tym razem nie chodziło bowiem o pojedynczego e-maila napisanego łamaną angielszczyzną i wysłanego z przypadkowego adresu. Przestępcy przygotowali kompletną historię biznesową: podszywali się pod członków zarządu atakowanych przedsiębiorstw, wykorzystywali markę znanego dostawcy oprogramowania, tworzyli fałszywe faktury, spreparowane wcześniejsze rozmowy oraz domeny podobne do prawdziwych. Wszystko miało prowadzić do jednego – przekonania działu odpowiedzialnego za płatności, że przelew na niemal 50 tys. dolarów jest normalną i wcześniej zaakceptowaną transakcją.
Microsoft wykrył w kampanii również szereg elementów zgodnych z wykorzystaniem generatywnej AI podczas przygotowywania szablonów wiadomości. Nie oznacza to, że firma udowodniła wygenerowanie całej kampanii przez konkretny model sztucznej inteligencji. Pokazuje jednak kierunek, w którym może zmierzać profesjonalizacja internetowych oszustw: automatyzacja nie tylko pojedynczej wiadomości, lecz całego wiarygodnie wyglądającego scenariusza.
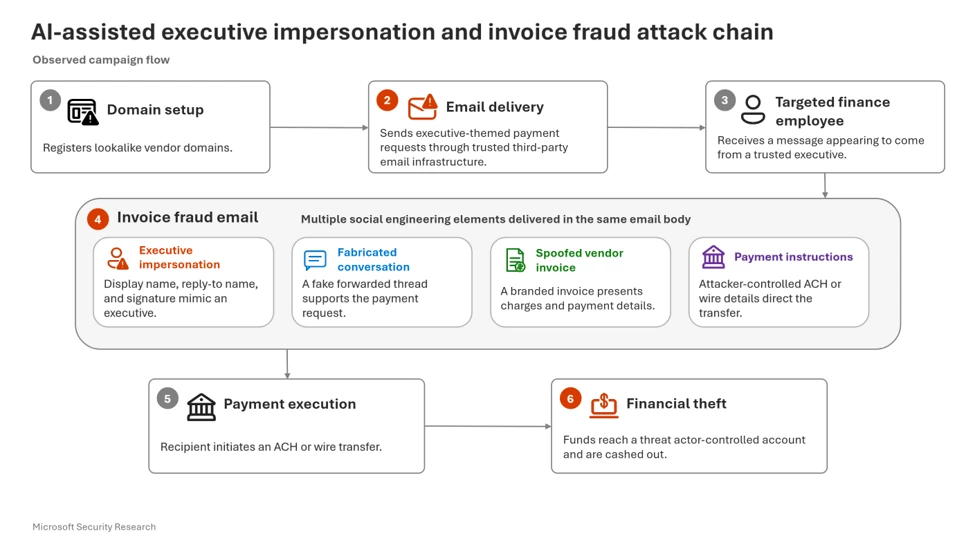
Schemat kampanii przeanalizowanej przez Microsoft – od przygotowania domen podszywających się pod prawdziwe firmy, przez fałszywą korespondencję i fakturę, aż po próbę wyłudzenia przelewu. Źródło: Microsoft Security Research.
Ponad milion wiadomości w ciągu kilku dni
Według Microsoftu kampania była szczególnie intensywna pomiędzy 3 a 5 sierpnia 2026 roku. W tym czasie systemy firmy wykryły ponad milion wiadomości e-mail kierowanych do użytkowników korporacyjnych. Przestępcy korzystali przy tym z wielu kont w zewnętrznych usługach odpowiedzialnych za dostarczanie poczty elektronicznej, co pozwalało rozproszyć wysyłkę i zwiększyć skalę operacji. Aż 87,7 proc. wszystkich wiadomości trafiło do odbiorców w Stanach Zjednoczonych.
Dobrze pokazuje to wykres opublikowany przez Microsoft. Kampania nie wyglądała jak jednorazowa masowa wysyłka uruchomiona w jednej chwili. Widoczne są kolejne fale wiadomości, z wyraźnymi okresami wzmożonej aktywności. W szczytowych momentach liczba obserwowanych wiadomości przypadających na poszczególne przedziały czasowe sięgała dziesiątek tysięcy.
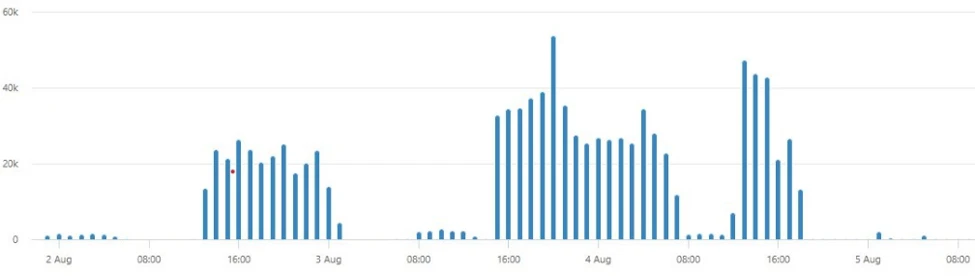
Aktywność kampanii w czasie. Microsoft obserwował kolejne intensywne fale wysyłki fałszywych wiadomości. Łącznie wykryto ich ponad milion. Źródło: Microsoft Security Research.
Skala operacji jest ważna również z innego powodu. Jeszcze kilka lat temu stosunkowo dobrze spersonalizowany atak typu Business Email Compromise kojarzył się przede wszystkim z ręcznie przygotowanym spear phishingiem skierowanym do niewielkiej grupy konkretnych osób. W opisywanym przypadku mamy natomiast do czynienia z połączeniem dwóch rzeczy, które wcześniej trudno było osiągnąć jednocześnie: masowej skali i personalizacji.
Atak nie dotyczył jednej konkretnej branży
Ciekawy jest również profil atakowanych przedsiębiorstw. Największą pojedynczą wskazaną przez Microsoft grupę stanowiły firmy z sektora IT Services & Business Advisory – 10,7 proc. Kolejne były przedsiębiorstwa z branży dóbr konsumpcyjnych – 9,3 proc., innych profesjonalnych usług – 8,8 proc., nieruchomości – 8,2 proc. oraz przemysłu produkcyjnego – 7,1 proc. Pozostałe branże odpowiadały łącznie za 55,8 proc. celów kampanii.
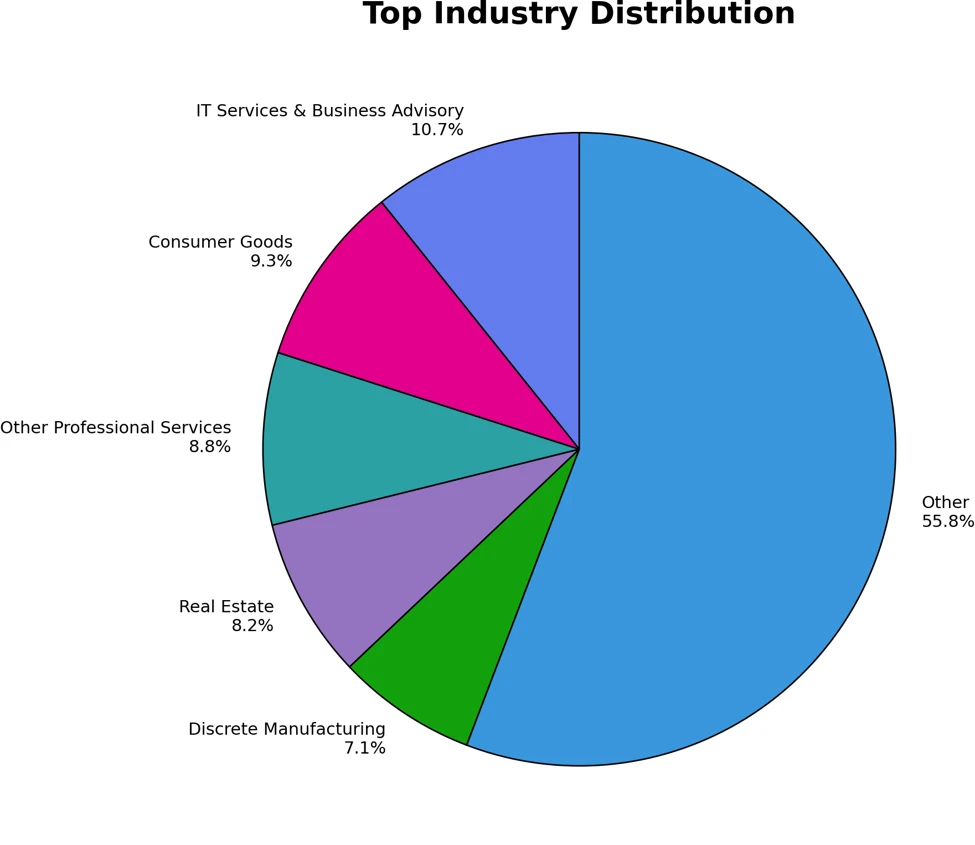
Struktura branżowa przedsiębiorstw będących celem kampanii. Największą z wyszczególnionych grup stanowiły firmy z sektora usług IT i doradztwa biznesowego, jednak ponad połowę stanowiły łącznie przedsiębiorstwa z wielu innych branż. Źródło: Microsoft Security Research.
Ten rozkład pokazuje, że nie był to atak przygotowany pod jedną wyspecjalizowaną gałąź gospodarki. Model oszustwa jest na tyle uniwersalny, że może zostać dostosowany praktycznie do każdej organizacji posiadającej dział finansowy, księgowość albo osobę odpowiedzialną za opłacanie faktur. Przestępcy potrzebują przede wszystkim informacji o firmie, osobach decyzyjnych oraz potencjalnych dostawcach – a znaczna część takich danych jest dziś dostępna publicznie.
Nie jeden fałszywy e-mail, lecz kompletna historia
To właśnie sposób budowania narracji wyróżnia opisywaną kampanię. Wiadomość nie sprowadzała się do prostego polecenia: „wykonaj pilny przelew”. Przestępcy starali się stworzyć wrażenie, że odbiorca widzi jedynie ostatni etap prawdziwego procesu biznesowego, który wcześniej został już przeprowadzony i zaakceptowany przez osoby znajdujące się wyżej w strukturze firmy.
Atakujący podszywali się między innymi pod CEO, CFO i prezesów przedsiębiorstw. Dane fikcyjnego nadawcy pojawiały się w nazwie wyświetlanej przez program pocztowy, w polu Reply-To oraz w podpisie wiadomości. Sam tekst był krótki i konkretny: faktura znajdująca się niżej została zaakceptowana, a jeżeli pracownik potrzebuje jej wersji PDF, może o nią poprosić.
To bardzo ważny mechanizm psychologiczny. Oszust nie próbuje przekonać pracownika księgowości do samodzielnego podjęcia nietypowej decyzji finansowej. Stara się zasugerować, że decyzja została już podjęta przez prezesa albo innego członka zarządu. Pracownik ma jedynie wykonać swoje standardowe obowiązki.
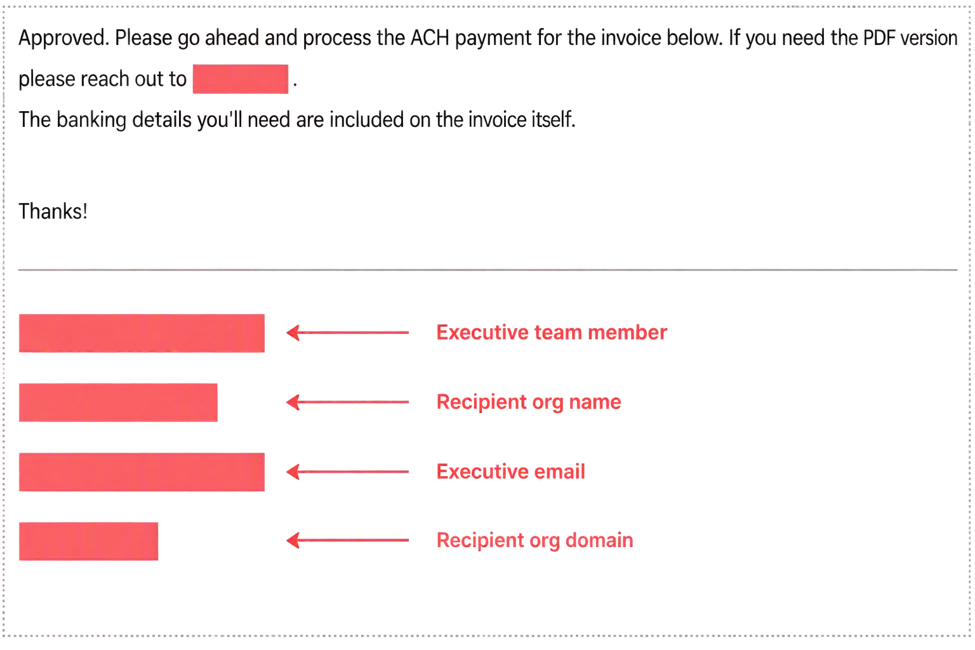
Przykład wiadomości podszywającej się pod członka kierownictwa atakowanej organizacji. Źródło: Microsoft Security Research.
Fałszywa faktura wyglądała jak prawdziwy dokument dużej firmy
Bezpośrednio pod podpisem rzekomego członka zarządu znajdowała się profesjonalnie przygotowana faktura dotycząca rocznej subskrypcji platformy ServiceNow. Dokument wykorzystywał nazwę i elementy identyfikacji wizualnej prawdziwej firmy. Zawierał numer faktury, datę wystawienia, termin płatności, walutę, kwotę należności, pozycje rozliczenia oraz instrukcje dotyczące płatności.
Dokument był dodatkowo personalizowany pod konkretną ofiarę. W części dotyczącej nabywcy znajdowała się nazwa atakowanego przedsiębiorstwa oraz nazwisko jego przedstawiciela. Płatność miała zostać wykonana przelewem bankowym na rachunek pozostający pod kontrolą przestępców. Microsoft zauważył przy tym wykorzystywanie różnych instytucji finansowych w poszczególnych próbkach kampanii, co oznacza, że rachunki przeznaczone do odbioru pieniędzy mogły być zmieniane pomiędzy poszczególnymi celami.
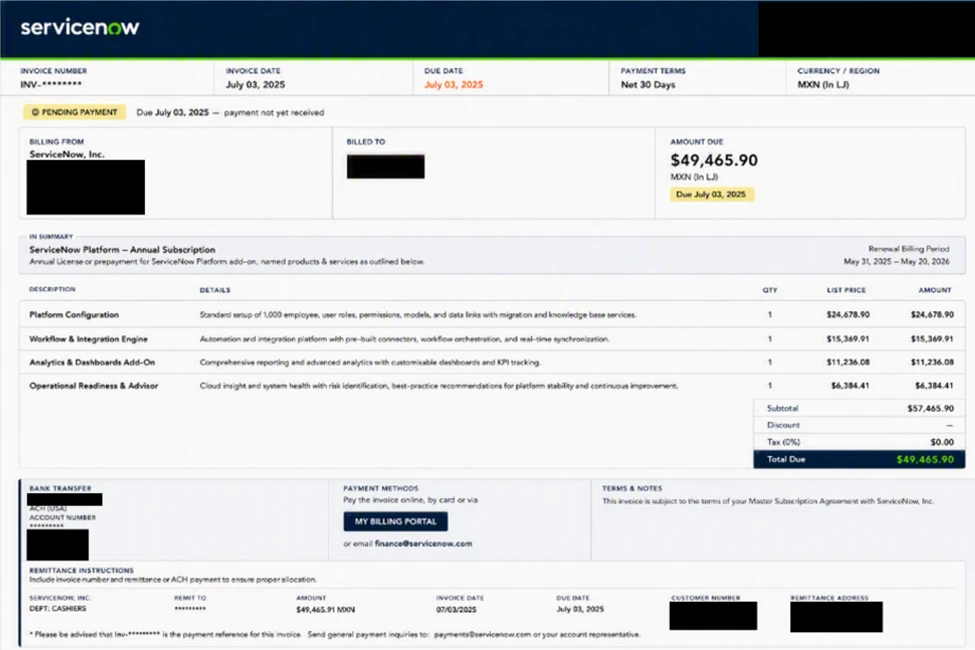
Spreparowana faktura wykorzystująca markę ServiceNow. Dokument został przygotowany przez przestępców i nie pochodził od ServiceNow. Źródło: Microsoft Security Research.
To rozróżnienie jest istotne. Microsoft wyraźnie zaznacza, że nie znalazł dowodów, aby ServiceNow lub inne legalnie działające organizacje wykorzystane w przynętach zostały przejęte albo uczestniczyły w procederze. Przestępcy korzystali z własnej infrastruktury i jedynie podszywali się pod znane marki oraz konkretne osoby.
Oszuści stworzyli nawet wcześniejszą korespondencję
Fałszywa faktura nadal nie była końcem historii. Poniżej dokumentu znajdowały się jeszcze dwie rzekomo przekazane dalej wiadomości, przedstawiające krótką rozmowę pomiędzy osobą z kierownictwa atakowanej firmy a przedstawicielem ServiceNow.
Z treści spreparowanego wątku wynikało, że strony wcześniej rozmawiały o zakupie platformy, jej wdrożeniu oraz sposobie obsługi faktury. Dla pracownika odpowiedzialnego za płatności diametralnie zmienia to sposób postrzegania wiadomości. Nie otrzymuje on już przypadkowej faktury od nieznanego kontrahenta. Widzi pozornie kompletną historię: kierownictwo firmy prowadziło rozmowy z dostawcą, uzgodniło usługę, otrzymało dokument i ostatecznie zaakceptowało płatność.
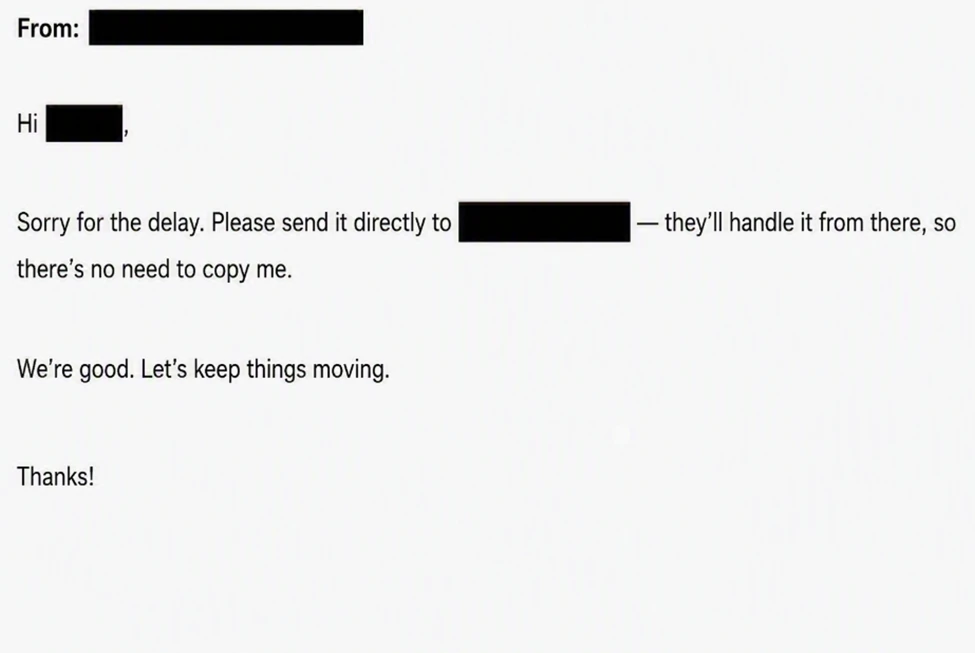
Spreparowany wcześniejszy wątek korespondencji miał przekonać odbiorcę, że płatność jest jedynie końcowym etapem wcześniej uzgodnionej transakcji. Źródło: Microsoft Security Research.
I właśnie w tym miejscu najlepiej widać, dlaczego generatywna AI może mieć ogromne znaczenie dla przyszłości phishingu. Model językowy nie musi służyć wyłącznie do napisania jednego poprawnego e-maila. Może pomóc przygotowywać całe zestawy powiązanych ze sobą treści: pierwszą wiadomość, odpowiedź, kolejną odpowiedź, opis usługi, dane na fakturze, podpisy czy warianty tej samej historii dostosowane do różnych firm.
Profesjonalne oszustwo nadal zdradzały szczegóły
Microsoft wskazuje jednak, że nawet w tak rozbudowanej kampanii można było znaleźć sygnały świadczące o fałszerstwie. Rzekomo przekazywane dalej wiadomości nie posiadały typowych nagłówków charakterystycznych dla prawdziwej historii poczty. Poprzednie wiadomości w autentycznych wątkach są również zwykle wizualnie oddzielone, wcięte lub odpowiednio sformatowane, podczas gdy tutaj pozostawały wyrównane do lewej strony.
Podejrzenia mogły wzbudzać również sformułowania w rodzaju „nie musisz dodawać mnie do kopii”, rozbieżności pomiędzy wyświetlaną nazwą nadawcy a jego rzeczywistym adresem czy tematy wiadomości wykorzystujące bezpośrednio finansowe określenia. Microsoft zauważył również niespójność samej historii. W jednym miejscu prezes miał prosić o przesłanie faktury bezpośrednio do osoby zajmującej się płatnościami i niewłączanie go do dalszej korespondencji, podczas gdy późniejsza wiadomość zatwierdzająca tę samą fakturę rzekomo została wysłana właśnie przez niego.
Problem polega na tym, że znalezienie takich błędów jest stosunkowo łatwe podczas analizy incydentu już po fakcie. Znacznie trudniejsze może być dla pracownika księgowości obsługującego codziennie dziesiątki dokumentów, zwłaszcza gdy wiadomość wykorzystuje prawdziwe nazwiska, nazwę jego firmy, profesjonalną fakturę i markę dużego dostawcy.
Domena prawie jak prawdziwa
Przygotowania do kampanii rozpoczęły się jeszcze przed wysyłką wiadomości. Microsoft ustalił, że 31 lipca zarejestrowano między innymi domenę service-nowinc[.]com, której nazwa miała przypominać prawdziwą markę ServiceNow. Domena pojawiała się w fałszywym adresie przedstawiciela firmy oraz w spreparowanej fakturze. Tego samego dnia zarejestrowano również domainlify[.]net, wykorzystywaną następnie w adresach Reply-To.
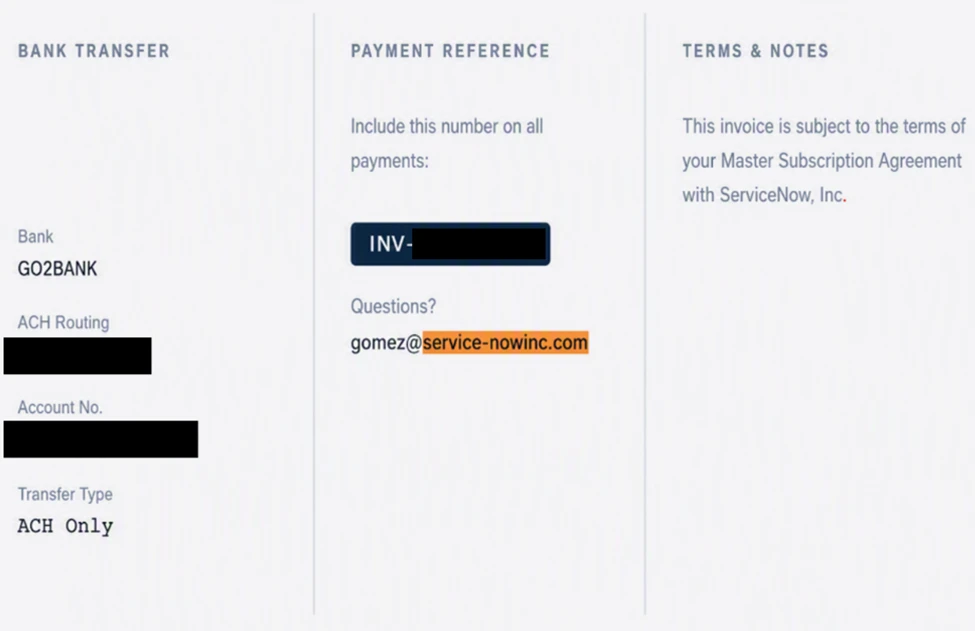
Dane konta powiązanego z adresem e-mail wykorzystywanym w domenie podszywającej się pod prawdziwą firmę. Przestępcy przygotowali własną infrastrukturę jeszcze przed rozpoczęciem właściwej kampanii phishingowej. Źródło: Microsoft Security Research.
Technika ta jest znana od wielu lat, ale pozostaje niezwykle skuteczna. Zamiast przejmować prawdziwą skrzynkę dostawcy, przestępca może stworzyć domenę różniącą się od prawdziwej myślnikiem, dodatkowym słowem, jedną literą albo końcówką. Pracownik widzący nazwę znanej firmy może podczas szybkiej obsługi korespondencji nie zauważyć różnicy.
Dlatego przy wiadomościach dotyczących przelewów nie wystarczy patrzeć na nazwę nadawcy wyświetlaną przez program pocztowy. Znaczenie ma pełny adres e-mail, domena Reply-To, a przede wszystkim możliwość niezależnego potwierdzenia samej dyspozycji.
Gdzie w tym wszystkim pojawia się AI?
Microsoft znalazł w kodzie wiadomości kilka elementów, które badacze określili jako zgodne z wykorzystaniem generatywnej AI podczas tworzenia szablonów. Były to między innymi wyjątkowo rozbudowane komentarze HTML, uporządkowane nazewnictwo poszczególnych sekcji oraz bardzo jednolita konstrukcja szablonów.

Fragment kodu wiadomości z rozbudowanym komentarzem opisującym sekcję. Microsoft wskazuje taki sposób konstruowania kodu jako jedną z cech często obserwowanych w treściach tworzonych przy pomocy generatywnej AI. Źródło: Microsoft Security Research.
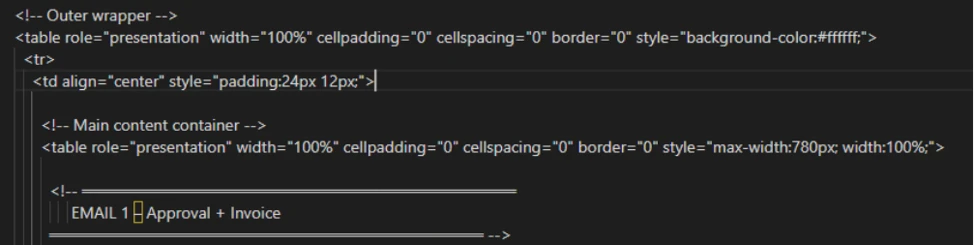
Kolejny fragment kodu zawierający bardzo szczegółowe komentarze dotyczące elementów HTML i stylów. Źródło: Microsoft Security Research.
Microsoft zwrócił też uwagę między innymi na charakterystyczne, mocno opisowe nagłówki poszczególnych sekcji kodu. Firma wspomina również o takich elementach jak częste stosowanie długiego myślnika „—” czy separatorów tworzonych z wielu znaków = jako dodatkowych sygnałach mogących wskazywać na wykorzystanie AI.
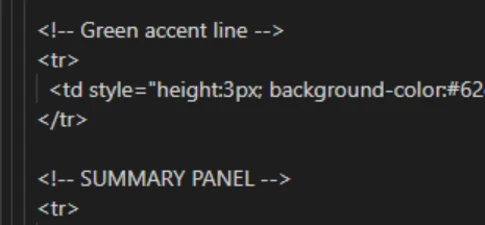
Rozbudowane oznaczanie i komentowanie kolejnych części kodu było jednym ze wskaźników, które według Microsoftu mogą świadczyć o wspomaganiu tworzenia szablonu przez generatywną AI. Źródło: Microsoft Security Research.
Trzeba jednak zachować tutaj istotne zastrzeżenie. Microsoft nie twierdzi, że sam wygląd kodu jest dowodem pozwalającym jednoznacznie stwierdzić, iż cała kampania została wygenerowana przez AI. Badacze piszą o wskaźnikach zgodnych z wykorzystaniem sztucznej inteligencji, zaznaczając jednocześnie, że nie pozwalają one samodzielnie ustalić, w jakim zakresie AI wygenerowała treści kampanii.
Dodatkową wskazówką jest sposób personalizacji poszczególnych wiadomości. Identyfikatory faktur oraz ogólna struktura historii pozostawały w dużej mierze podobne, natomiast dane konkretnych przedsiębiorstw zmieniały się w zależności od odbiorcy. To mechanizm bardzo dobrze pasujący do automatycznego generowania kolejnych wariantów jednego przygotowanego wcześniej szablonu.
AI nie wymyśliło oszustwa „na prezesa”. Może jednak zmienić jego skalę
Business Email Compromise istnieje znacznie dłużej niż generatywna sztuczna inteligencja. Oszustwa polegające na podszywaniu się pod prezesa, dyrektora finansowego, dostawcę czy kontrahenta są znane od lat. AI nie stworzyło więc nowej kategorii przestępstwa.
Może jednak radykalnie obniżyć koszt przygotowania profesjonalnej kampanii. Dawniej stworzenie osobnej, wiarygodnie wyglądającej historii dla kilkuset przedsiębiorstw wymagałoby ogromnej ilości ręcznej pracy. Trzeba byłoby modyfikować dane, pisać kolejne wersje wiadomości, tworzyć wcześniejszą korespondencję i pilnować spójności całej historii. Narzędzia generatywne mogą znaczną część tego procesu zautomatyzować.
W efekcie cyberprzestępca może próbować połączyć zalety dwóch modeli ataku: skalę klasycznego spamu oraz poziom personalizacji charakterystyczny dla spear phishingu. Kampania opisana przez Microsoft, obejmująca ponad milion wiadomości i jednocześnie wykorzystująca dane konkretnych przedsiębiorstw oraz ich przedstawicieli, dobrze pokazuje ten problem.
Czy pracownik nadal będzie w stanie rozpoznać fałszywego e-maila?
Przez lata szkolenia dotyczące phishingu koncentrowały się na charakterystycznych sygnałach: błędach językowych, dziwnych sformułowaniach, niskiej jakości grafikach, podejrzanych załącznikach czy wiadomościach napisanych w sposób, w jaki prawdziwy prezes nigdy by się nie komunikował.
Problem polega na tym, że generatywna AI usuwa część tych barier. Poprawna gramatyka nie stanowi już problemu. Dopasowanie tonu wiadomości do komunikacji biznesowej zajmuje kilka sekund. Przygotowanie profesjonalnie brzmiącej historii korespondencji również nie wymaga szczególnych umiejętności językowych.
Jeszcze większym zagrożeniem jest możliwość wykorzystania publicznie dostępnych informacji o organizacji. Nazwiska zarządu można znaleźć na stronie przedsiębiorstwa czy LinkedInie, dane spółki w publicznych rejestrach, informacje o kontrahentach w komunikatach prasowych, a adresy pracowników często mają przewidywalną strukturę. AI może pomóc błyskawicznie przekształcić te dane w gotowy, spersonalizowany scenariusz.
Dlatego coraz mniej rozsądne staje się budowanie bezpieczeństwa przedsiębiorstwa wyłącznie na założeniu, że pracownik będzie umiał „rozpoznać dziwnego maila”.
Najlepszą ochroną może być procedura, a nie intuicja pracownika
Microsoft rekomenduje między innymi odpowiednią konfigurację mechanizmów uwierzytelniania poczty, ochronę przed spoofingiem, zaawansowane systemy antyphishingowe oraz wykorzystanie narzędzi pozwalających wykrywać i usuwać złośliwe wiadomości również po ich dostarczeniu do skrzynki. W środowisku Microsoft wymieniane są m.in. Defender for Office 365, Defender XDR oraz Zero-hour Auto Purge. Firma wskazuje również na prawidłową konfigurację SPF, DKIM i DMARC.
Technologia jest jednak tylko jedną częścią rozwiązania. Drugą powinna być dobrze zaprojektowana procedura finansowa. Wysokie lub nietypowe płatności mogą wymagać zatwierdzenia przez więcej niż jedną osobę. Zmiana rachunku bankowego kontrahenta powinna być potwierdzana niezależnym kanałem, przy wykorzystaniu danych kontaktowych posiadanych wcześniej przez firmę, a nie numeru telefonu znajdującego się w otrzymanym właśnie e-mailu.
Podobnie należy traktować niespodziewane polecenie przelewu pochodzące rzekomo od członka zarządu. Telefon na znany wcześniej numer, bezpośrednie potwierdzenie w firmowym systemie albo drugi poziom autoryzacji może w praktyce stanowić znacznie skuteczniejsze zabezpieczenie niż najbardziej doświadczony pracownik analizujący wygląd faktury.
Wraz z rozwojem syntezy głosu oraz deepfake’ów również sama rozmowa telefoniczna czy wideokonferencja nie powinna w przyszłości być traktowana jako niepodważalny dowód tożsamości. Bezpieczna procedura finansowa powinna opierać się na kilku niezależnych elementach uwierzytelnienia oraz zasadach, których nie można ominąć tylko dlatego, że ktoś powołuje się na pilność sprawy albo autorytet prezesa.
Fałszywe dokumenty nie muszą już wyglądać jak fałszywe
Najważniejszą lekcją płynącą z kampanii opisanej przez Microsoft nie jest to, że sztuczna inteligencja potrafi napisać phishingowego e-maila. Znacznie istotniejsze jest to, że może ułatwić przygotowanie całego zestawu wzajemnie uwiarygadniających się elementów: wiadomości od prezesa, historii wcześniejszych ustaleń, faktury, danych dostawcy, podpisów oraz wariantów dokumentów dopasowanych do konkretnego przedsiębiorstwa.
Wtedy oszustwo przestaje wyglądać jak przypadkowy e-mail od nieznanej osoby. Zaczyna przypominać fragment normalnego procesu biznesowego.
Dlatego pytanie zadawane przy otrzymaniu nietypowej dyspozycji finansowej nie powinno już brzmieć wyłącznie: „czy ta wiadomość wygląda na prawdziwą?”. Znacznie ważniejsze staje się inne: „czy jestem w stanie niezależnie potwierdzić, że ta transakcja rzeczywiście została zlecona?”
W świecie, w którym tekst, dokument, podpis, głos, a nawet twarz rozmówcy mogą zostać wygenerowane lub zmanipulowane, prawdziwym zabezpieczeniem firmy coraz częściej nie będzie umiejętność rozpoznania fałszerstwa na pierwszy rzut oka. Będzie nim procedura, która zakłada, że fałszerstwo może wyglądać całkowicie wiarygodnie.
Źródło główne: Microsoft Security Research, Protecting organizations from AI-assisted executive impersonation and invoice fraud, 10 września 2026 r.