„Life is short. Have an affair” – „Życie jest krótkie. Zdradź”. Ashley Madison zbudowało globalny biznes na jednej obietnicy: możesz szukać romansu poza związkiem, a my dopilnujemy, żeby nikt się o tym nie dowiedział. W 2015 roku ta obietnica runęła w najbardziej spektakularny sposób z możliwych. Hakerzy dostali się do systemów właściciela serwisu, ukradli ogromną bazę i opublikowali informacje dotyczące około 36 milionów kont. Wraz z danymi użytkowników na jaw wyszły jednak kolejne problemy: płatne usuwanie kont, które nie zawsze oznaczało usunięcie danych, tysiące fałszywych kobiecych profili oraz zabezpieczenia zdecydowanie niepasujące do firmy, której produktem była przede wszystkim dyskrecja.
Serwis, którego najważniejszym produktem była tajemnica
Ashley Madison nie było zwykłym portalem randkowym. Serwis kierowano przede wszystkim do osób pozostających w związkach, które chciały nawiązać romans. Marketing nie próbował tego nawet ukrywać – przeciwnie, kontrowersja była podstawą promocji. Hasło „Life is short. Have an affair” stało się rozpoznawalne na całym świecie, a ówczesny CEO Noel Biderman regularnie pojawiał się w mediach, broniąc modelu biznesowego przedsiębiorstwa.
Firma Avid Life Media z Toronto prowadziła również inne serwisy randkowe, ale Ashley Madison było jej zdecydowanie najważniejszym aktywem. W chwili włamania istniało około 36 mln profili, usługa miała globalny zasięg, a przychody Avid Life Media w 2014 roku przekraczały 100 mln dolarów. Nie była to więc mała, szemrana strona działająca na serwerze stojącym gdzieś w piwnicy. Był to duży międzynarodowy biznes zatrudniający około 100 osób.
I właśnie charakter tego biznesu sprawiał, że bezpieczeństwo powinno być traktowane w nim szczególnie poważnie. Ashley Madison posiadało nie tylko adresy e-mail czy podstawowe informacje profilowe. Użytkownicy podawali status związku, preferencje seksualne, oczekiwania wobec potencjalnych partnerów, zainteresowania, datę urodzenia, lokalizację i zdjęcia. W systemach znajdowały się także wiadomości, informacje dotyczące płatności oraz odpowiedzi na pytania bezpieczeństwa. Dla przestępcy była to baza o wartości znacznie większej niż typowy wyciek loginów do forum internetowego.
Materiał archiwalny: w dokumentacji postępowania FTC zachowały się zrzuty ówczesnych materiałów Ashley Madison, w których serwis reklamował się jako „100% secure”, „risk free” i „completely anonymous”, a na stronie widniało nawet oznaczenie „Trusted Security Award”. Zobacz dokumentację i archiwalne materiały FTC dotyczące Ashley Madison na ftc.gov
Hakerzy wchodzą do środka. Firma dowiaduje się o tym w lipcu 2015 roku
12 lipca 2015 roku pracownicy IT Avid Life Media zauważyli nietypowe zachowanie systemu zarządzania bazą danych. Dzień później na komputerach pracowników obsługi klienta pojawił się komunikat od grupy przedstawiającej się jako The Impact Team. Napastnicy informowali, że przejęli systemy firmy i stawiali ultimatum: Ashley Madison oraz należący do ALM serwis Established Men miały zostać zamknięte. W przeciwnym razie skradzione dane miały trafić do internetu.
19 lipca The Impact Team poinformowało o włamaniu publicznie. Firma nie spełniła żądań. Miesiąc później groźba została zrealizowana. 18 i 20 sierpnia do sieci trafiły wielkie paczki danych obejmujące bazę Ashley Madison oraz wewnętrzne materiały Avid Life Media. Były tam nie tylko informacje o kontach klientów, lecz także firmowe e-maile, dokumenty i kod źródłowy.
Późniejsze śledztwo pokazało jednak, że historia nie zaczęła się w lipcu. Atakujący byli w stanie przez dłuższy czas poruszać się po infrastrukturze firmy. Za najbardziej prawdopodobny początek włamania uznano przejęcie prawidłowych danych dostępowych jednego z pracowników. Z ich wykorzystaniem intruz dostał się do sieci korporacyjnej, przejmował kolejne konta, poznawał strukturę infrastruktury, zwiększał swoje uprawnienia i ostatecznie wyprowadzał dane.
Napastnik starał się przy tym nie zwracać uwagi. Łączył się przez usługę proxy pozwalającą mu wyglądać jak użytkownik znajdujący się w Toronto, a po uzyskaniu odpowiednich uprawnień usuwał część logów. To właśnie dlatego później nie udało się ze stuprocentową pewnością ustalić całego zakresu jego działalności.
Co właściwie wyciekło?
Najbardziej medialną liczbą stało się 36 milionów kont, ale sama liczba nie oddaje charakteru incydentu. W opublikowanych danych znajdowały się informacje profilowe: pseudonimy, kod pocztowy, status związku, płeć, data urodzenia, parametry fizyczne czy deklarowane oczekiwania wobec innych użytkowników. Profile zawierały również pola dotyczące intymnych pragnień, idealnego partnera i granic użytkownika.
Druga kategoria obejmowała dane kont: adresy e-mail, zahashowane hasła oraz pytania i odpowiedzi bezpieczeństwa. Trzecia dotyczyła części użytkowników dokonujących płatności i zawierała m.in. prawdziwe imiona i nazwiska, adresy rozliczeniowe oraz ostatnie cztery cyfry numerów kart. Pełne numery kart nie były generalnie przechowywane przez ALM, więc często powtarzane uproszczenie, że do internetu trafiła pełna baza kart wszystkich klientów Ashley Madison, nie jest prawidłowe.
Problem był jednak dużo poważniejszy niż kradzież danych płatniczych. Numer karty można zastrzec. Informację, że ktoś posiadał konto w serwisie przeznaczonym do organizowania pozamałżeńskich romansów, znacznie trudniej „unieważnić”. A jeżeli z konkretną osobą można było dodatkowo powiązać jej preferencje, korespondencję czy opis poszukiwanego partnera, materiał stawał się idealnym narzędziem do szantażu.
FTC przygotowała później własne materiały pokazujące skalę wycieku i podkreślała, że naruszenie objęło informacje dotyczące około 36 mln kont.
Ważne: adres e-mail w bazie nie oznaczał, że jego właściciel korzystał z Ashley Madison
To jeden z najważniejszych szczegółów tej historii, który w pierwszych tygodniach afery często ginął w medialnej gorączce. Ashley Madison nie weryfikowało adresów e-mail podawanych przy zakładaniu konta. Użytkownik mógł wpisać adres należący do zupełnie innej osoby i mimo tego korzystać z usługi.
Po wycieku zaczęły powstawać wyszukiwarki umożliwiające sprawdzenie, czy konkretny adres znajdował się w bazie. Problem w tym, że samo odnalezienie adresu nie dowodziło, że jego właściciel kiedykolwiek założył konto czy tym bardziej kogokolwiek zdradził. Kanadyjski i australijski organ ochrony prywatności ustaliły wręcz, że część opublikowanych adresów należała do osób, które nigdy nie korzystały z Ashley Madison.
To szczególnie ważna lekcja również dzisiaj. Wyciek danych nie zawsze oznacza, że każda relacja pomiędzy rekordem a człowiekiem jest prawdziwa. Publikowanie nazwisk na podstawie samej obecności adresu e-mail w takiej bazie mogło doprowadzić do fałszywego oskarżenia człowieka o zdradę.
Firma obiecywała bezpieczeństwo. Śledczy znaleźli zupełnie inny obraz
Ashley Madison sprzedawało nie tylko możliwość poznania innej osoby. Sprzedawało poczucie bezpieczeństwa. Firma posługiwała się zapewnieniami o pełnej anonimowości i bezpieczeństwie, a na stronie znajdowało się nawet oznaczenie „Trusted Security Award”.
Problem? FTC ustaliła później, że Ashley Madison nigdy nie otrzymało takiej nagrody od żadnej organizacji. „Trusted Security Award” było w praktyce własnym oznaczeniem firmy wyglądającym jak zewnętrzny certyfikat bezpieczeństwa.
Jeszcze gorzej wyglądało to od zaplecza. W momencie włamania firma nie miała kompletnego, udokumentowanego systemu zarządzania bezpieczeństwem informacji. Nie wdrożono odpowiedniego systemu wykrywania intruzów, SIEM ani monitorowania DLP. Nietypowe logowania do VPN nie były właściwie analizowane, a formalne szkolenie dotyczące bezpieczeństwa zdążyło objąć jedynie około jednej czwartej pracowników.
Dostęp do sieci przez VPN również trudno uznać za wzorcowy. Użytkownik podawał nazwę użytkownika, hasło oraz wspólny dla większej grupy „sekret”, ale wszystkie te elementy były w rzeczywistości tym samym rodzajem uwierzytelnienia – czymś, co użytkownik znał. Nie było drugiego niezależnego składnika, czyli współczesnego MFA. Co więcej, wspólne hasło do VPN znajdowało się na firmowym Google Drive. Śledczy znaleźli również hasła zapisane zwykłym tekstem w e-mailach i plikach tekstowych, jawnie zapisane klucze szyfrujące oraz klucz SSH pozbawiony zabezpieczenia hasłem.
W firmie, która posiadała dane dotyczące życia seksualnego dziesiątek milionów ludzi, były to zaniedbania wyjątkowo kosztowne.
Hasła zabezpieczono dobrze. A potem prawie zepsuto to innym mechanizmem
Historia Ashley Madison ma również interesujący techniczny paradoks. Podstawowa baza haseł była zabezpieczona przy użyciu bcrypt z relatywnie mocnymi ustawieniami. Początkowe próby łamania pokazywały, że masowe odzyskanie milionów haseł byłoby niezwykle czasochłonne.
Później badacze odkryli jednak w kodzie inny mechanizm związany z logowaniem, który korzystał z szybkiego i znacznie słabszego MD5 w sposób zależny od hasła użytkownika. W rezultacie dla ponad 15 mln kont powstała znacznie łatwiejsza droga ataku. Grupa badaczy CynoSure Prime poinformowała, że w krótkim czasie udało jej się odzyskać ponad 11 mln haseł.
To niezwykle dobra lekcja dla bezpieczeństwa IT: nie wystarczy zastosować dobry algorytm w jednym miejscu. Jedna poboczna funkcja, token czy pozostałość starszego kodu może zniweczyć zabezpieczenie, które samo w sobie wykonano poprawnie.
Zapłać 19 dolarów, a „usuniemy Twój cyfrowy ślad”
Jeszcze większym skandalem niż sama infrastruktura bezpieczeństwa był Full Delete.
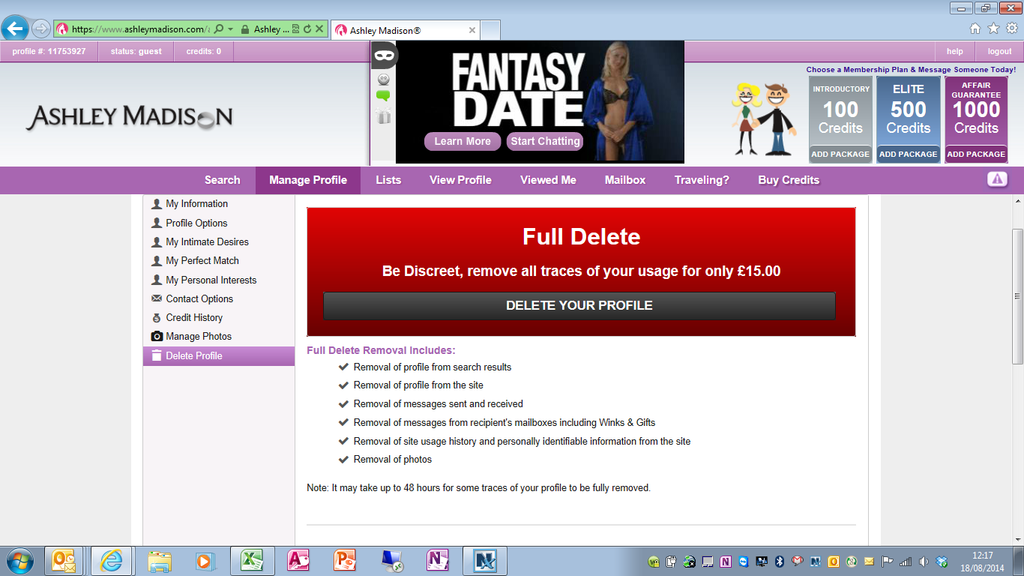
Ashley Madison oferowało użytkownikom dwa sposoby opuszczenia serwisu. Bezpłatna dezaktywacja przede wszystkim ukrywała profil. Dane pozostawały jednak w systemie i konto można było później przywrócić. Drugą opcją było płatne „Full Delete”. Za 19 dolarów (lub 15 funtów) klient otrzymywał obietnicę usunięcia profilu, wiadomości, historii korzystania z serwisu, danych pozwalających go zidentyfikować oraz zdjęć.
Dla klienta serwisu takiego jak Ashley Madison była to jedna z najważniejszych funkcji. Ktoś mógł uznać, że popełnił błąd, zapłacić dodatkowo za wyczyszczenie śladów i sądzić, że cała historia dobiegła końca.
Nie zawsze dobiegała.
Późniejsze dochodzenia wykazały, że po zakupie Full Delete profil rzeczywiście zwykle znikał z publicznej części serwisu w ciągu 24-48 godzin, ale część danych była przechowywana przez kolejne 12 miesięcy. W innych przypadkach dane nie zostały prawidłowo usunięte z systemów wewnętrznych. Dodatkowo zdjęcia związane z usuniętymi kontami trafiały do niepublicznego katalogu przeznaczonego do późniejszego skasowania, ale wskutek błędu nie były kasowane po przewidzianym okresie. Mogły więc znaleźć się w zasięgu atakującego.
Najbardziej groteskowy element? Informacja, że część danych będzie jeszcze przechowywana przez 6-12 miesięcy ze względów prawnych i finansowych, była przekazywana użytkownikowi dopiero po dokonaniu płatności za Full Delete.
FTC uznała później zapewnienia dotyczące pełnego usuwania informacji za wprowadzające klientów w błąd. W samych Stanach Zjednoczonych ponad 125 tys. osób zapłaciło za tę usługę, generując ponad 2,3 mln dolarów przychodów.
A potem okazało się, że część „kobiet” również nie istniała
Wyciek ujawnił kolejną część modelu biznesowego Ashley Madison, którą później bardzo szczegółowo zajęła się Federal Trade Commission.
Serwis miał ogromną przewagę profili męskich. Według dokumentów FTC od początku działalności w USA założono prawie 19 mln profili, z których około 15,8 mln było oznaczonych jako męskie, a około 3,2 mln jako żeńskie.
Firma stosowała przy tym tzw. engager profiles – fałszywe profile tworzone przez pracowników, mające wyglądać jak prawdziwe użytkowniczki zainteresowane kontaktem. W 2014 roku istniało 28 417 takich profili. Wszystkie poza trzema były kobiece.
Profile mogły wysyłać „oczka”, automatyczne odpowiedzi i gotowe wiadomości do użytkowników. Nieposiadający kredytów mężczyzna widział więc zainteresowanie atrakcyjnej kobiety, ale żeby odpowiedzieć, musiał zapłacić. Z punktu widzenia klienta komunikacja z takim profilem nie różniła się od rozmowy z rzeczywistą użytkowniczką. FTC ustaliła, że mechanizm prowadził w części przypadków do zakupu płatnego członkostwa przez ludzi sądzących, że kontaktują się z prawdziwą osobą.
To zmienia całą historię Ashley Madison. Włamanie nie odsłoniło wyłącznie firmy, która nie zabezpieczyła danych klientów. Odsłoniło także praktyki biznesowe, które później amerykański regulator uznał za wprowadzające konsumentów w błąd.
Wyciek szybko zamienił się w narzędzie do szantażu
Gdy dane znalazły się publicznie w internecie, praktycznie natychmiast zaczęły być wykorzystywane przeciwko ludziom znajdującym się w bazie. Powstawały wyszukiwarki adresów, media analizowały domeny należące do firm i urzędów, a przestępcy rozpoczęli kampanie szantażowe. Schemat był prosty: „wiemy, że byłeś na Ashley Madison; zapłać, albo powiemy twojej żonie, rodzinie czy pracodawcy”.
Toronto Police oficjalnie ostrzegała wówczas przed próbami wymuszeń związanymi z wyciekiem. Policja informowała również o dwóch przypadkach samobójstw, które mogły mieć związek z aferą, podkreślając jednak, że związek ten nie został potwierdzony. Nie ma więc podstaw, aby przedstawiać te zgony jako udowodnione następstwa włamania.
To istotne, bo właśnie tutaj Ashley Madison różni się od ogromnej części innych wycieków. Nie trzeba było dokonywać kradzieży tożsamości czy opróżniać rachunku bankowego, aby dane wyrządziły ogromną szkodę. Sama ich publikacja mogła rozwalić małżeństwo, karierę czy reputację człowieka.
Firma traci CEO, wchodzą regulatorzy i pozwy
28 sierpnia 2015 roku, zaledwie dziesięć dni po publikacji pierwszej wielkiej paczki danych, Noel Biderman ustąpił ze stanowiska CEO Avid Life Media. Firma deklarowała, że jego odejście nastąpiło za obopólną zgodą.
Później rozpoczęły się postępowania regulatorów. Kanadyjski i australijski organ ochrony prywatności przeprowadziły wspólne dochodzenie, które wykazało poważne braki w zarządzaniu bezpieczeństwem, zasadach przechowywania informacji i transparentności wobec użytkowników. W Stanach Zjednoczonych wkroczyła FTC wraz z prokuratorami stanowymi.
Ugoda z 2016 roku wymagała m.in. wdrożenia kompleksowego programu bezpieczeństwa i niezależnych ocen jego skuteczności. Operatorzy zgodzili się na łączne płatności rzędu 1,6 mln dolarów w ramach działań FTC i stanów. FTC postawiła sprawę znacznie szerzej niż „firma padła ofiarą hakera”: regulator zarzucił operatorom wprowadzanie konsumentów w błąd w kwestii bezpieczeństwa, fałszywych profili, Full Delete oraz fikcyjnego „Trusted Security Award”.
To nie był koniec finansowych następstw. W 2017 roku zawarto również ugodę w amerykańskich pozwach zbiorowych dotyczących naruszenia danych i praktyk serwisu. Przewidziano fundusz w wysokości 11,2 mln dolarów na roszczenia osób spełniających określone warunki.
Największa lekcja Ashley Madison nie dotyczy zdrady
Łatwo opowiedzieć tę historię jako obyczajową anegdotę o ludziach, którzy chcieli zdradzać partnerów i zostali przyłapani. W 2015 roku właśnie w takim tonie powstała ogromna część komentarzy. Z perspektywy bezpieczeństwa danych jest to jednak znacznie ciekawsza i dużo poważniejsza historia.
Ashley Madison wiedziało dokładnie, jak wrażliwe dane posiada. Nie prowadziło forum o samochodach ani sklepu z butami. Gromadziło informacje, których ujawnienie mogło mieć dla człowieka katastrofalne konsekwencje. Im bardziej wrażliwe dane zbiera przedsiębiorstwo, tym większy powinien być poziom zabezpieczeń, minimalizacji danych i kontroli nad ich retencją.
Tymczasem firma posiadała wspólne sekrety dostępowe zapisane w chmurze, hasła i klucze występujące w jawnych plikach, niedostateczny monitoring, brak prawdziwego MFA dla dostępu VPN i niekompletny system zarządzania bezpieczeństwem. Jednocześnie wobec klientów używała określeń w rodzaju „100% secure”, „completely anonymous” czy „risk free”.
Jeszcze ważniejsza jest kwestia usuwania danych. Ashley Madison doskonale pokazuje, dlaczego przycisk „usuń konto” nie może oznaczać wyłącznie „przestań pokazywać profil użytkownikowi”. Dane, których firma już nie potrzebuje, są nie tylko aktywem. Są również zobowiązaniem. Jeśli nie istnieją, nie można ich wykraść. Jeżeli pozostają w zapomnianej tabeli, backupie czy katalogu ze zdjęciami, nadal mogą kiedyś stać się częścią wycieku.
Wreszcie pozostaje podstawowa zasada interpretowania skradzionych baz. Sam fakt znalezienia nazwiska, numeru telefonu czy adresu e-mail w wycieku nie zawsze pozwala stwierdzić, co jego właściciel rzeczywiście zrobił. Ashley Madison nie weryfikowało adresów e-mail i właśnie dlatego nawet regulatorzy zwracali uwagę na ryzyko niesłusznego powiązania z serwisem osoby, która nigdy z niego nie korzystała.
Firma sprzedawała dyskrecję. I właśnie dyskrecji nie potrafiła ochronić
Ashley Madison przetrwało aferę i nadal funkcjonuje, ale włamanie z 2015 roku już na zawsze pozostało jednym z najbardziej charakterystycznych wycieków w historii internetu. Nie dlatego, że 36 milionów kont było rekordową liczbą – późniejsze incydenty obejmowały setki milionów, a nawet miliardy rekordów.
Ta historia jest pamiętana dlatego, że natura danych była ważniejsza od ich liczby.
Serwis zbudował biznes na zapewnieniu ludzi: powierz nam sekret, którego nie chcesz ujawnić nikomu. Kiedy ten sekret znalazł się w internecie, okazało się przy okazji, że „Full Delete” nie zawsze oznaczał pełne usunięcie, część potencjalnych partnerek była stworzona przez firmę, a symbol sugerujący przyznaną z zewnątrz nagrodę za bezpieczeństwo nie pochodził od żadnej zewnętrznej organizacji.
I dlatego Ashley Madison pozostaje jednym z najlepszych przykładów prostej zasady: firma może przeżyć włamanie do serwerów. Znacznie trudniej przeżyć sytuację, w której wraz z bazą danych wycieka również prawda o tym, jak naprawdę działał jej biznes.