Informacje o kolejnych wyciekach danych pojawiają się regularnie. Atakowane są sklepy internetowe, serwisy społecznościowe, firmy technologiczne, instytucje finansowe, operatorzy usług, a nawet podmioty medyczne. Po kilku czy kilkunastu latach aktywnego korzystania z internetu całkiem prawdopodobne jest więc, że przynajmniej jeden nasz adres e-mail, login, numer telefonu albo inne dane znalazły się kiedyś w bazie objętej incydentem bezpieczeństwa.
Problem polega na tym, że użytkownik często w ogóle o tym nie wie. Nie każdy wyciek zostaje szybko wykryty, nie każda baza trafia później do internetu, a informacje o starych incydentach łatwo przeoczyć. Bywa też, że konto w serwisie założyliśmy dziesięć lat temu i już nawet nie pamiętamy o jego istnieniu. Istnieją jednak narzędzia pozwalające sprawdzić, czy nasze dane pojawiały się w znanych wyciekach.
Trzeba przy tym od razu zaznaczyć jedną rzecz: nie istnieje jedna kompletna wyszukiwarka wszystkich danych, które kiedykolwiek wyciekły z internetu. Poszczególne serwisy dysponują różnymi zbiorami. Najrozsądniej sprawdzić więc dane w kilku wiarygodnych źródłach i właściwie interpretować otrzymane wyniki.
Zacznij od rządowego serwisu Bezpieczne Dane
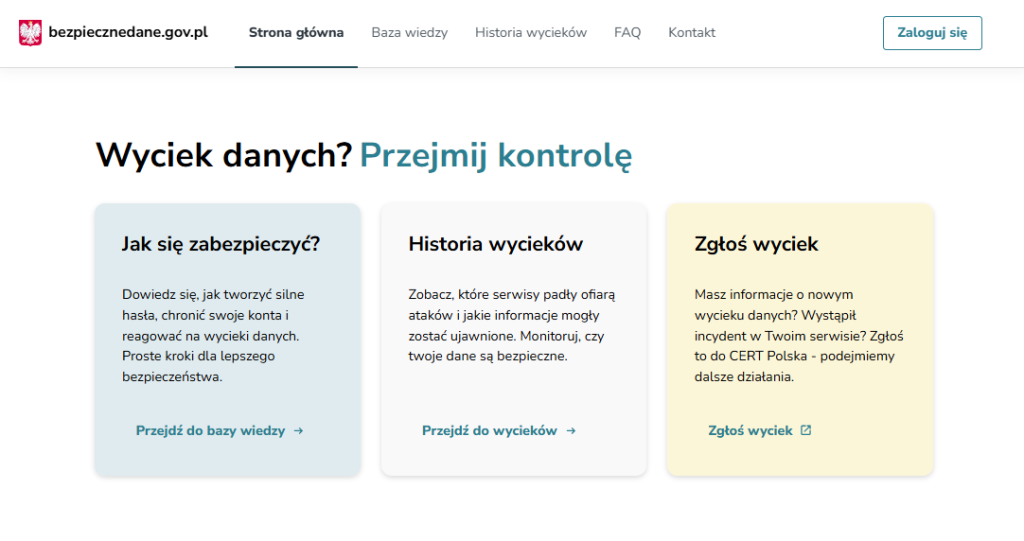
W Polsce jednym z podstawowych narzędzi jest serwis Bezpieczne Dane, działający pod adresem bezpiecznedane.gov.pl. Portal został utworzony z inicjatywy Ministerstwa Cyfryzacji, a przy jego funkcjonowaniu zaangażowany jest NASK i CERT Polska. Początkowo uruchomiono go w 2023 roku po ujawnieniu dużej bazy loginów i haseł polskich internautów, ale system jest obecnie wykorzystywany także przy kolejnych incydentach.
Serwis pozwala sprawdzić informacje znajdujące się w bazach wycieków, które zostały przekazane odpowiednim instytucjom i wprowadzone do systemu. W przypadku niektórych incydentów może chodzić o adres e-mail lub login, w innych również o numer PESEL. Zaletą rozwiązania jest przede wszystkim to, że mamy do czynienia z oficjalnym serwisem państwowym, a nie przypadkową stroną obiecującą „sprawdzenie dark webu”.
Warto sprawdzić wszystkie używane przez siebie adresy e-mail i loginy, również te starsze. Jeżeli przez ostatnie kilkanaście lat korzystaliśmy z kilku skrzynek pocztowych, sprawdzenie tylko aktualnego adresu może dawać fałszywe poczucie bezpieczeństwa.
Jednocześnie trzeba pamiętać o ograniczeniu tego narzędzia. Bezpieczne Dane nie jest kompletnym rejestrem wszystkich incydentów, jakie kiedykolwiek wydarzyły się w Polsce i na świecie. Serwis może sprawdzić nasze dane jedynie względem zbiorów, którymi dysponuje. Brak wyniku należy więc rozumieć jako: „nie znaleziono tych danych w sprawdzanych obecnie zbiorach”, a nie: „moje dane na pewno nigdy nie wyciekły”.
Have I Been Pwned – jedna z największych baz znanych wycieków
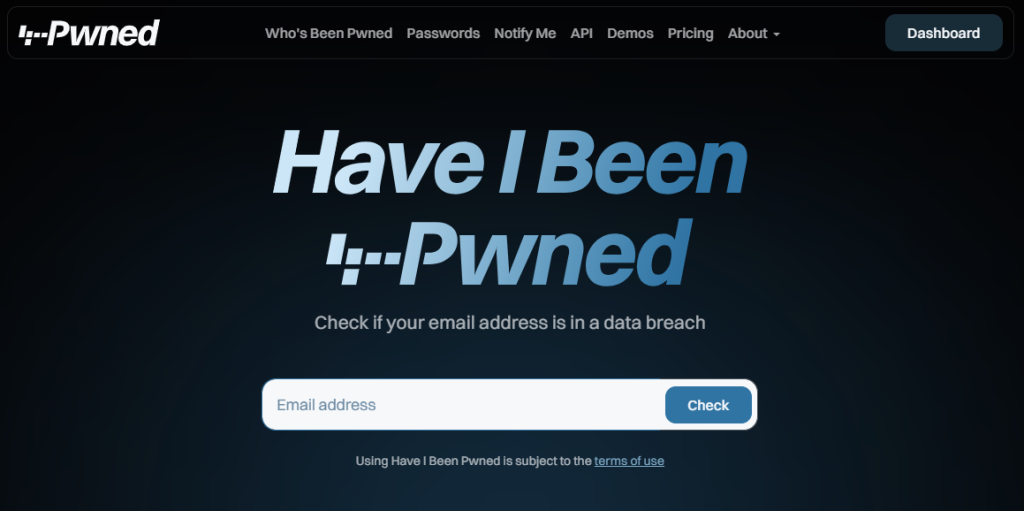
Drugim narzędziem, które zdecydowanie warto wykorzystać, jest Have I Been Pwned, znane również pod skrótem HIBP. Serwis stworzony przez eksperta ds. bezpieczeństwa Troya Hunta od lat gromadzi informacje pochodzące ze znanych wycieków danych i pozwala użytkownikowi sprawdzić swój adres e-mail.
Obsługa jest bardzo prosta. Wpisujemy swój adres e-mail, a HIBP informuje, czy został on znaleziony w którejś ze znajdujących się w bazie usług. Jeśli wynik jest pozytywny, zobaczymy również informacje o konkretnych incydentach oraz rodzaju danych, jakie mogły zostać ujawnione. Mogą to być przykładowo adresy e-mail, nazwy użytkowników, daty urodzenia, numery telefonów, adresy IP czy hasła zapisane przez dany serwis.
Ważne jest jednak to, co właściwie oznacza pojawienie się adresu w HIBP. Sam fakt znalezienia e-maila nie oznacza, że ktoś włamał się właśnie na naszą skrzynkę pocztową. Oznacza, że adres znajdował się w bazie konkretnego serwisu, którego dane zostały ujawnione. Jeśli przykładowo wyciekła baza starego forum internetowego zawierająca nasz adres, HIBP może o tym poinformować, mimo że sama skrzynka e-mail nigdy nie została przejęta.
To rozróżnienie jest bardzo istotne. Wyciek danych z serwisu i włamanie na konto e-mail to dwie zupełnie różne rzeczy.
„No pwnage found” nie daje gwarancji bezpieczeństwa
Zielony komunikat w Have I Been Pwned może uspokajać, ale nie powinien być traktowany jako certyfikat potwierdzający, że nasz adres nigdy nie uczestniczył w żadnym incydencie. Sam HIBP wyraźnie o tym uprzedza.
Serwis posiada ogromną bazę znanych incydentów, ale stanowi ona tylko część wszystkich wycieków, do których doszło na przestrzeni lat. Niektóre bazy nigdy nie zostały publicznie udostępnione, inne mogą znajdować się wyłącznie w rękach przestępców, część naruszeń nie została jeszcze wykryta, a o niektórych administratorzy mogli po prostu nie wiedzieć.
Dlatego wynik HIBP należy interpretować asymetrycznie. Jeżeli serwis znajdzie nasz adres w konkretnym wycieku, jest to bardzo cenna informacja i powinniśmy odpowiednio zareagować. Jeżeli go nie znajdzie, wiemy jedynie, że adresu nie ma w zbiorach dostępnych dla tego serwisu.
Sprawdź również swoje stare adresy e-mail
To jedna z najczęściej pomijanych rzeczy. Jeżeli dzisiaj korzystamy z adresu założonego trzy lata temu, ale wcześniej przez dekadę używaliśmy dwóch innych skrzynek, to właśnie te stare adresy mogą występować w największej liczbie historycznych wycieków.
Podobnie jest z aliasami pocztowymi i adresami służbowymi. Jeżeli konto było używane do rejestracji w wielu sklepach, forach i aplikacjach, warto sprawdzić je oddzielnie. HIBP zaznacza przy tym, że mechanizmy wyszukiwania nie muszą automatycznie utożsamiać wszystkich wariantów adresów wykorzystujących tzw. plus addressing, czyli przykładowo [email protected].
Z punktu widzenia bezpieczeństwa jest to również dobra okazja, aby zrobić porządek ze starymi kontami. Jeśli od lat nie korzystamy z konkretnej usługi, warto rozważyć usunięcie konta zamiast pozostawiania w kolejnych bazach naszych danych „na wszelki wypadek”.
Można sprawdzić także, czy wyciekło nasze hasło
Have I Been Pwned posiada dodatkową usługę Pwned Passwords, która pozwala sprawdzić, czy określone hasło pojawiło się wcześniej w znanych bazach ujawnionych haseł.
Nie chodzi przy tym o ustalenie, z jakim konkretnie użytkownikiem lub adresem e-mail hasło było powiązane. HIBP przechowuje hasła w tej części systemu oddzielnie od informacji umożliwiających identyfikację użytkownika, a wartości są przetwarzane w postaci skrótów kryptograficznych.
Jeżeli używane przez nas hasło pojawiało się już w wyciekach, najlepiej uznać je za spalone. Szczególnie niebezpieczne jest używanie tego samego hasła w wielu serwisach. Przestępcy automatycznie testują kombinacje adresów e-mail i haseł przejętych z jednej strony w dziesiątkach innych usług. Jest to tzw. credential stuffing.
Jeżeli więc hasło X wyciekło kiedyś ze sklepu internetowego, a dokładnie tego samego hasła używamy do poczty, Facebooka i jeszcze kilku innych kont, problem przestaje dotyczyć jednego sklepu.
Firma może sama poinformować Cię o naruszeniu
Źródłem informacji o wycieku nie musi być wyszukiwarka. W przypadku naruszenia danych osobowych administrator może mieć obowiązek bezpośredniego powiadomienia osób, których dane dotyczą, szczególnie gdy incydent może powodować wysokie ryzyko naruszenia ich praw lub wolności.
Takie zawiadomienie warto przeczytać w całości. Powinno z niego wynikać przede wszystkim, czego dotyczył incydent, jakie dane mogły zostać naruszone oraz jakie działania zaleca administrator.
Paradoksalnie właśnie bezpośrednia informacja od administratora może być znacznie bardziej szczegółowa niż wynik wyszukiwarki. Publiczna baza może bowiem poinformować nas jedynie, że określony identyfikator znalazł się w konkretnym zbiorze, podczas gdy administrator może wiedzieć, czy w naszym konkretnym przypadku chodziło przykładowo o adres e-mail i telefon, czy również o numer PESEL, adres zamieszkania albo inne informacje.
Trzeba jednocześnie uważać na phishing wykorzystujący głośne wycieki. Po dużych incydentach oszuści chętnie wysyłają wiadomości w rodzaju „Twoje dane wyciekły – kliknij tutaj, aby sprawdzić szczegóły”. Dlatego zamiast korzystać z przypadkowego linku z SMS-a lub e-maila, bezpieczniej samodzielnie wejść na stronę danej firmy albo oficjalnego serwisu.
Wyciek MyDR – teraz można sprawdzić swój PESEL
Dobrym przykładem pokazującym zarówno skalę problemu, jak i ograniczenia uniwersalnych wyszukiwarek jest incydent dotyczący firmy MyDR, dostarczającej oprogramowanie wykorzystywane przez placówki medyczne.
W sierpniu 2026 roku potwierdzono nieuprawniony dostęp do systemów firmy. Ministerstwo Zdrowia oraz Centrum e-Zdrowia podkreślały jednocześnie, że incydent nie oznaczał włamania do centralnych usług e-zdrowia i nie naruszył funkcjonowania państwowych systemów recept czy świadczeń.
Skala zdarzenia była jednak wyjątkowo duża. W późniejszej odpowiedzi Ministerstwa Cyfryzacji wskazywano na około 18,8 mln osób, których dane znajdowały się w środowisku objętym incydentem. UODO rozpoczął kontrolę w MyDR, obejmującą m.in. środki techniczne i organizacyjne stosowane przez spółkę, a 16 września urząd informował, że kontrola nadal trwa.
Co najważniejsze dla użytkownika: obecnie można już sprawdzić, czy nasz numer PESEL znajdował się w danych objętych wyciekiem MyDR. Służy do tego wspomniany wcześniej oficjalny serwis Bezpieczne Dane.
Na stronie znajduje się obecnie specjalny komunikat dotyczący MyDR. Portal potwierdza, że doszło do przełamania zabezpieczeń firmy i umożliwia po zalogowaniu zweryfikowanie, czy konkretny numer PESEL znalazł się w zbiorze objętym incydentem. Jednocześnie zaznaczono, że służby nie stwierdziły dotychczas publicznego udostępnienia tych danych.
Jest tu jednak bardzo ważne ograniczenie. Bezpieczne Dane nie pokażą nam, jakie dokładnie informacje medyczne dotyczące konkretnej osoby znalazły się w incydencie. Rządowy portal informuje wprost, że szczegółowej informacji o rodzaju danych może udzielić administrator – przykładowo przychodnia albo gabinet lekarski, z którego usług korzystaliśmy.
Dlatego pozytywny wynik sprawdzenia PESEL w kontekście MyDR nie powinien być interpretowany jako potwierdzenie, że cała dokumentacja medyczna danej osoby została opublikowana w internecie. Potwierdza natomiast, że jej PESEL znalazł się w zbiorze objętym incydentem i jest wystarczającym powodem, aby potraktować sytuację poważnie.
Więcej o wycieku z MyDr pisaliśmy już wcześniej:
- Cyberatak na MyDr i wyciek danych 19 milionów Polaków: Kompletny przewodnik i zasady ochrony
- Cyber-szantaż czy nieudana ocena ryzyka? Anatomia i realne zagrożenia po wycieku z MyDr
- Jak nie powtórzyć historii MyDr u siebie? Poradnik dla firm
Co zrobić, jeśli okaże się, że nasze dane wyciekły?
Sama informacja o wycieku nie musi jeszcze oznaczać, że ktoś wykorzystał nasze dane. Powinna jednak uruchomić kilka działań zabezpieczających. Najważniejsze zależą od tego, jakiego rodzaju informacje zostały ujawnione:
- Jeżeli wyciekło hasło – natychmiast zmień je w danej usłudze oraz wszędzie tam, gdzie używałeś tego samego lub bardzo podobnego hasła. Włącz uwierzytelnianie wieloskładnikowe.
- Jeżeli wyciekł adres e-mail lub numer telefonu – przygotuj się na bardziej wiarygodny phishing, fałszywe telefony i SMS-y. Sama znajomość Twojego imienia, telefonu czy adresu e-mail nie świadczy już o tym, że rozmówca jest przedstawicielem banku lub innej instytucji.
- Jeżeli ujawniono PESEL lub szerszy zestaw danych identyfikacyjnych – warto zastrzec numer PESEL, np. przez aplikację mObywatel. Takie działanie zalecały również instytucje państwowe po incydencie MyDR.
- Sprawdź aktywne sesje na najważniejszych kontach, urządzenia posiadające dostęp do poczty oraz ustawienia odzyskiwania konta. Nieznane sesje należy zakończyć.
- Przez kolejne miesiące zachowuj szczególną ostrożność wobec wiadomości wykorzystujących informacje pochodzące z wycieku. Oszust znający Twoje nazwisko, PESEL, nazwę przychodni czy nawet szczegóły dotyczące wcześniejszych usług może dzięki nim stworzyć znacznie bardziej przekonującą historię.
Szczególnie ostatni punkt jest często niedoceniany. Wyciek nie musi zostać wykorzystany natychmiast. Bazy są kopiowane, łączone z innymi zbiorami, odsprzedawane i mogą pozostawać użyteczne dla przestępców przez wiele lat.
Czy wyciek sprzed dziesięciu lat nadal ma znaczenie?
Tak – choć znaczenie poszczególnych danych jest różne. Hasło, które dawno zmieniliśmy, może być praktycznie bezużyteczne. Nieaktualny adres zamieszkania również ma ograniczoną wartość. Są jednak dane, których zmienić tak łatwo się nie da.
Adres e-mail często pozostaje ten sam przez kilkanaście lat. Data urodzenia się nie zmienia. PESEL pozostaje przypisany do nas. Historia wcześniejszych haseł może natomiast pomóc w odgadywaniu schematów, według których tworzymy nowe.
Co więcej, przestępcy mogą łączyć informacje z kilku niezależnych wycieków. Jedna baza zawiera e-mail i hasło, druga numer telefonu, trzecia imię, nazwisko i adres, a czwarta dodatkowe dane. Osobno mogą być niewystarczające, ale po połączeniu tworzą bardzo szczegółowy profil potencjalnej ofiary.
Dlatego stary wyciek nie powinien być traktowany jako problem, który automatycznie „przedawnił się” tylko dlatego, że wydarzył się kilka lat temu.
Najważniejsza zasada: jedna wyszukiwarka nie wystarczy
Najrozsądniejszym sposobem sprawdzenia swojej historii jest połączenie kilku metod. W przypadku polskich incydentów warto rozpocząć od bezpiecznedane.gov.pl, adresy e-mail sprawdzić również w Have I Been Pwned, a informacje otrzymane bezpośrednio od administratorów traktować jako kolejne, często bardziej szczegółowe źródło wiedzy.
Nie należy natomiast wpisywać swoich danych – szczególnie numeru PESEL, hasła czy danych dokumentu tożsamości – do przypadkowych „wyszukiwarek wycieków” znalezionych przez reklamę w Google albo przesłanych w SMS-ie. Sama moda na sprawdzanie wycieków stworzyła bowiem kolejną okazję dla oszustów: stronę udającą narzędzie bezpieczeństwa można wykorzystać właśnie do zebrania informacji, które użytkownik chce chronić.
I wreszcie najważniejsze: brak informacji o wycieku jest dobrą wiadomością, ale nie jest dowodem, że wycieku nigdy nie było. Have I Been Pwned mówi o tym wprost – żadna tego rodzaju baza nie posiada pełnego obrazu wszystkich naruszeń, jakie wydarzyły się w internecie.
Dlatego zamiast zakładać, że nasze dane są bezpieczne do momentu pojawienia się czerwonego komunikatu, lepiej przyjąć odwrotne podejście: używać unikalnych haseł, włączać MFA, ograniczać zakres udostępnianych informacji i zakładać, że dane raz przekazane internetowej usłudze mogą któregoś dnia znaleźć się poza nią.