15 lipca 2020 roku użytkownicy Twittera mogli odnieść wrażenie, że najbogatsi i najbardziej wpływowi ludzie świata jednocześnie postanowili rozdawać pieniądze. Na oficjalnym, zweryfikowanym koncie Elona Muska pojawiła się informacja, że z powodu pandemii czuje się wyjątkowo hojny i przez najbliższą godzinę podwoi każdą płatność w Bitcoinie wysłaną na wskazany adres. Chwilę później niemal identyczne wiadomości zaczęły publikować konta Billa Gatesa, Baracka Obamy, Joe Bidena, Jeffa Bezosa, Kanye Westa, Kim Kardashian, Mike’a Bloomberga i Warrena Buffetta. Dołączyły do nich Apple, Uber, Coinbase, Binance, Gemini i inne wielkie marki związane z technologią oraz kryptowalutami. Wszystkie konta były prawdziwe. Wszystkie miały charakterystyczny niebieski znaczek potwierdzający autentyczność. I praktycznie żaden z właścicieli nie napisał wiadomości widocznej właśnie przez miliony obserwujących.
Scam był banalny: wyślij nam Bitcoiny, a odeślemy dwa razy więcej. Takie oszustwa funkcjonowały w internecie od dawna i szczególnie często wykorzystywały wizerunek Elona Muska. Tym razem wydarzyło się jednak coś bezprecedensowego. Przestępcy nie stworzyli konta udającego Muska. Nie podmienili jednej literki w nazwie użytkownika. Nie kupili reklamy ze skradzionym zdjęciem. Zdobyli możliwość publikowania bezpośrednio z prawdziwych kont największych ludzi i przedsiębiorstw świata. W ciągu kilku godzin zgromadzili około 118 tys. dolarów w Bitcoinie, ale finansowa skala oszustwa była właściwie najmniej przerażającą częścią wydarzenia. Atak pokazał, że kilku młodych ludzi za pomocą socjotechniki potrafiło uzyskać dostęp do narzędzi pozwalających przejmować komunikację osób, których jeden tweet mógł wpływać na giełdy, wybory albo międzynarodową politykę.

Żadnego superwirusa. Zaczęło się od rozmowy telefonicznej
Najciekawsze w całej historii jest to, że hakerzy nie odkryli genialnej luki pozwalającej zdalnie przejąć serwery Twittera. Nie złamali również kryptografii ani zabezpieczeń kont Elona Muska czy Baracka Obamy. Zamiast atakować komputery, zaatakowali pracowników Twittera. Operacja rozpoczęła się 14 lipca 2020 roku, kiedy napastnicy zaczęli telefonować do pracowników firmy i przedstawiać się jako osoby z wewnętrznego działu IT. Historia była wyjątkowo dobrze dopasowana do sytuacji panującej w przedsiębiorstwie. Trwała pandemia COVID-19, pracownicy Twittera zostali przeniesieni na pracę zdalną, a firma wykorzystywała VPN do zapewniania dostępu do wewnętrznych zasobów. Problemy z połączeniami VPN były na tyle częste, że telefon od działu technicznego mającego pomóc w ich rozwiązaniu nie musiał brzmieć podejrzanie.
Napastnik informował pracownika o rzekomym problemie z VPN i kierował go na stronę wyglądającą niemal identycznie jak prawdziwy panel logowania Twittera. Domena również została dobrana tak, aby wzbudzać zaufanie. Gdy pracownik wpisywał login i hasło do fałszywego formularza, przestępcy w tym samym czasie wprowadzali te dane na prawdziwej stronie Twittera. Pozostawało jeszcze uwierzytelnienie wieloskładnikowe. W teorii powinno ono zakończyć atak nawet po kradzieży hasła. W praktyce pracownik właśnie rozmawiał z człowiekiem, którego uważał za przedstawiciela własnego działu IT, dlatego gdy telefon wyświetlił prośbę o zatwierdzenie logowania, część zaatakowanych osób ją zaakceptowała. W ten sposób hakerzy przeszli również przez MFA. Nie złamali zabezpieczenia technicznie. Przekonali człowieka, żeby sam je zatwierdził.
Pierwszy przejęty pracownik nie posiadał jeszcze uprawnień umożliwiających zmianę danych kont użytkowników Twittera. To jednak wystarczyło. Napastnicy znaleźli się wewnątrz firmowej sieci, mogli przeglądać intranet i zdobywać wiedzę o strukturze przedsiębiorstwa, procedurach oraz narzędziach wykorzystywanych przez kolejne zespoły. Następnie przeprowadzili następne ataki socjotechniczne, tym razem celując już w pracowników posiadających dostęp do systemów pozwalających zarządzać kontami użytkowników. Pierwsze włamanie nie otworzyło więc drzwi do kont Obamy czy Muska. Dało przestępcom mapę pokazującą, które drzwi należy otworzyć w następnej kolejności.
Twitter posiadał panel, którym można było praktycznie przejąć cudze konto
Duża platforma społecznościowa musi mieć możliwość pomagania użytkownikom, którzy stracili dostęp do konta, zmienili numer telefonu, zapomnieli hasła albo zostali zhakowani. Twitter posiadał więc wewnętrzne narzędzia przeznaczone dla pracowników obsługi. Mogły one wyświetlać niepubliczne informacje dotyczące konta, takie jak przypisany adres e-mail, numer telefonu czy informacje o logowaniach, ale przede wszystkim umożliwiały wykonywanie działań administracyjnych – między innymi zmianę adresu e-mail powiązanego z kontem i resetowanie hasła.
W normalnych warunkach to niezwykle przydatna funkcjonalność. Jeżeli jednak konto pracownika posiadającego takie uprawnienia przejmie przestępca, sytuacja całkowicie się odwraca. Haker nie musi znać hasła Elona Muska. Nie musi przejmować jego telefonu, łamać uwierzytelnienia wieloskładnikowego ani przekonywać samego Muska do kliknięcia w phishing. Korzysta z uprzywilejowanego panelu Twittera, żeby zmienić sposób odzyskiwania dostępu i przejąć konto od strony samej platformy.
Według późniejszego raportu nowojorskiego regulatora dostęp do części takich wewnętrznych narzędzi posiadało wówczas ponad 1000 pracowników Twittera. Było to uzasadniane koniecznością obsługi kont, moderacji treści i reagowania na zgłoszenia użytkowników, ale jednocześnie oznaczało ogromną powierzchnię ataku. Przestępca nie musiał oszukać konkretnego dyrektora bezpieczeństwa. Wystarczyło znaleźć jedną z wielu osób posiadających odpowiednie uprawnienia.

Początkowo nie chodziło nawet o Baracka Obamę
Zanim świat zobaczył scam na kontach najbogatszych ludzi świata, przestępcy wykorzystywali dostęp w znacznie bardziej hermetycznym biznesie. Na Twitterze dużą wartość posiadają tak zwane OG handles, czyli bardzo krótkie albo atrakcyjne nazwy użytkowników przejęte przez pierwszych użytkowników serwisu – pojedyncze słowa, litery czy cyfry. W społecznościach handlujących kontami za wyjątkowo pożądane nazwy płacono tysiące dolarów. Między mniej więcej godziną 3 a 10 rano 15 lipca napastnicy omawiali przejmowanie takich kont i sprzedawanie do nich dostępu w zamian za Bitcoiny.
To niezwykle ciekawy początek, bo pokazuje, że jeden z największych incydentów bezpieczeństwa w historii mediów społecznościowych początkowo przypominał zwykły czarnorynkowy handel nazwami użytkowników. Hakerzy mieli jednak narzędzie dające znacznie większe możliwości niż sprzedaż atrakcyjnego nicku za kilka tysięcy dolarów. Niedługo przed godziną 14 zaczęli przejmować kolejne konta i publikować z nich między innymi screenshoty wewnętrznych narzędzi Twittera. Następnie nastąpiło przejście do fazy, którą zobaczył cały świat: wykorzystania zweryfikowanych kont do masowego oszustwa kryptowalutowego.
Najpierw atakowano podmioty związane z kryptowalutami. Przejęte zostały m.in. konta giełd i firm takich jak Binance, Coinbase czy Gemini. To był logiczny wybór, bo osoba obserwująca oficjalny profil giełdy kryptowalut mogła łatwiej uwierzyć w wiadomość o rozdawaniu Bitcoinów. Później hakerzy podnieśli stawkę. Między późnym popołudniem a wczesnym wieczorem wiadomości zaczęły pojawiać się na kontach posiadających dziesiątki milionów obserwujących.
Apple rozdaje Bitcoiny. Elon Musk podwaja wpłaty. Obama również
Wiadomości różniły się nieznacznie, ale schemat pozostawał identyczny. „Oddajemy coś społeczności”. „Z powodu COVID-19 chcę pomóc”. „Każdy Bitcoin przesłany na poniższy adres zostanie odesłany podwójnie”. Ofiara miała działać natychmiast, ponieważ promocja trwała pół godziny albo godzinę. Klasyczny scam łączył więc trzy elementy działające na człowieka wyjątkowo skutecznie: autorytet, chciwość i presję czasu.
Tym razem autorytet był jednak realny. Konto rzeczywiście należało do Apple. Konto rzeczywiście należało do Baracka Obamy. Nie było fałszywego avataru czy niebieskiego znaczka skopiowanego do grafiki. Twitter przez lata uczył użytkowników, że znaczek weryfikacji oznacza, iż konto reprezentuje osobę lub organizację widoczną w nazwie. Hakerzy wykorzystali dokładnie ten mechanizm zaufania przeciwko platformie. Zabezpieczenie mające pomagać użytkownikom odróżniać autentyczne konta od podszywających się stało się elementem zwiększającym skuteczność oszustwa.

Adresy Bitcoin widoczne w scamie zaczęły otrzymywać prawdziwe wpłaty. Łącznie hakerzy zgromadzili około 118 tys. dolarów. Przy skali przejętych kont rezultat może wydawać się wręcz zaskakująco mały. Wystarczy pomyśleć, że zasięg samych kont Obamy, Muska, Gatesa i Apple był liczony w setkach milionów obserwujących. Dużą rolę odegrała szybka reakcja giełd kryptowalut. Coinbase zablokował około 5670 prób wysłania środków na adresy przestępców o wartości około 1,294 mln dolarów. Kolejne firmy również zaczęły blokować podejrzane adresy. To pokazuje, jak szybko straty mogły wzrosnąć, gdyby platformy kryptowalutowe nie zareagowały.
130 kont zaatakowanych. 45 użytych do publikacji. Ale to nie wszystko
Twitter ustalił później, że napastnicy zaatakowali łącznie 130 kont. Z 45 z nich rzeczywiście wysłali tweety. W przypadku nawet 36 kont uzyskali dostęp do skrzynek prywatnych wiadomości Direct Messages. Dodatkowo z siedmiu kont pobrali dane poprzez funkcję „Your Twitter Data”, która może zawierać historię aktywności użytkownika, wiadomości, multimedia, listy obserwowanych kont i obserwujących, książkę adresową czy informacje związane z reklamami. Żadne z siedmiu kont, z których ostatecznie pobrano pełny pakiet danych, nie było kontem zweryfikowanym.
To ważne, bo medialnie cała afera została zapamiętana głównie jako „scam na Bitcoinie”. W rzeczywistości napastnicy posiadali dostęp do narzędzi dających możliwość zaglądania znacznie głębiej w prywatność wybranych użytkowników. Twitter potwierdził, że wśród kont, których skrzynkę DM przeglądano, znajdowało się konto holenderskiego polityka Geerta Wildersa. Firma nie znalazła natomiast dowodów, aby prywatne wiadomości innych byłych lub urzędujących polityków zostały w ten sposób odczytane.
Jeżeli zastanowimy się nad potencjalnymi konsekwencjami, 118 tys. dolarów przestaje robić największe wrażenie. Konto polityka może zawierać prywatną korespondencję. Konto przedsiębiorcy może zostać wykorzystane do opublikowania informacji wpływającej na kurs akcji. Konto dużej giełdy może wywołać panikę na rynku. Konto urzędu może rozpowszechnić fałszywe ostrzeżenie. Hakerzy mieli do dyspozycji narzędzie o potencjale znacznie większym niż ten, który ostatecznie wykorzystali.
Twitter nacisnął przycisk awaryjny. Nagle zweryfikowani użytkownicy nie mogli tweetować
Gdy firma zorientowała się w skali wydarzenia, zaczęła wykonywać bardzo agresywne działania ograniczające możliwości korzystania z platformy. Dostępy pracowników do systemów wewnętrznych zostały ograniczone albo cofnięte, a wielu użytkowników utraciło możliwość publikowania tweetów lub resetowania hasła. Szczególnie spektakularna była blokada dotycząca zweryfikowanych kont. Przez pewien czas część najbardziej wpływowych osób, przedsiębiorstw i instytucji na świecie zwyczajnie nie mogła niczego napisać.
Skutki pokazały, jak bardzo Twitter przestał być już zwykłym portalem społecznościowym. Z ograniczeń nie mogły korzystać również niektóre instytucje publiczne. Późniejszy raport nowojorskiego Department of Financial Services wskazywał nawet przypadek National Weather Service, które nie mogło opublikować na Twitterze ostrzeżenia dotyczącego tornada. Decyzja Twittera była zrozumiała – dopóki firma nie wiedziała, jak szeroki dostęp mają hakerzy, znacznie bezpieczniej było ograniczyć publikację wszystkim niż pozwolić na dalsze przejmowanie kont. Jednocześnie wydarzenie ujawniło problem znacznie większy niż prywatna spółka technologiczna: miliony ludzi i wiele instytucji zaczęło traktować jedno przedsiębiorstwo jako element infrastruktury komunikacyjnej.

Wewnątrz firmy działania były jeszcze bardziej radykalne. Pracownikom cofano dostęp do wrażliwych systemów, a następnie przeprowadzano ponowną weryfikację. Według późniejszego raportu każdy pracownik Twittera – zaczynając od ówczesnego prezesa Jacka Dorseya – miał uczestniczyć w rozmowie wideo z przełożonym i ręcznie zmieniać hasło podczas połączenia. Firma musiała w praktyce założyć, że nie wie jeszcze, którym poświadczeniom może ufać.
Ponad tysiąc pracowników z dostępem do bardzo potężnych narzędzi
Śledztwo ujawniło również kilka niewygodnych faktów dotyczących organizacji bezpieczeństwa Twittera. Ponad 1000 pracowników posiadało dostęp do wrażliwych narzędzi wewnętrznych. Firma stosowała MFA, ale jego wersja oparta na zatwierdzaniu logowania w aplikacji mogła zostać pokonana poprzez odpowiednio przeprowadzoną socjotechnikę. Co więcej, w momencie włamania Twitter nie posiadał stałego Chief Information Security Officera – stanowisko pozostawało nieobsadzone od grudnia 2019 roku. Pandemia i gwałtowne przejście na pracę zdalną stworzyły dodatkowe problemy, ale firma nie wdrożyła przed atakiem wystarczająco mocnych zabezpieczeń kompensujących ryzyko wynikające z nowego modelu pracy.
Po incydencie Twitter ograniczył liczbę pracowników posiadających dostęp do najważniejszych narzędzi, zaczął wzmacniać mechanizmy wykrywania nadużyć, zwiększył skalę ćwiczeń phishingowych i postawił mocniej na sprzętowe klucze bezpieczeństwa. To ostatnie ma ogromne znaczenie. Haker może telefonicznie przekonać pracownika, żeby nacisnął „zatwierdź” w aplikacji MFA. Znacznie trudniej przeprowadzić analogiczny atak przeciwko prawidłowo wdrożonemu fizycznemu kluczowi bezpieczeństwa powiązanemu kryptograficznie z właściwą domeną.
Jednym z głównych podejrzanych okazał się… 17-latek z Florydy
Jeszcze bardziej zaskakujące od sposobu przeprowadzenia ataku były osoby, które śledczy powiązali ze sprawą. 31 lipca 2020 roku, zaledwie kilkanaście dni po włamaniu, na Florydzie zatrzymano 17-letniego Grahama Ivana Clarka. Prokurator z hrabstwa Hillsborough określał go jako głównego organizatora całej operacji. Nastolatek usłyszał łącznie 30 zarzutów dotyczących między innymi oszustwa, nieuprawnionego dostępu do systemów komputerowych oraz wykorzystania cudzych danych.
Tego samego dnia amerykański Departament Sprawiedliwości poinformował o zarzutach wobec dwóch kolejnych osób: 19-letniego Brytyjczyka Masona Shepparda, posługującego się pseudonimem „Chaewon”, oraz 22-letniego Nimy Fazeliego z Orlando, działającego jako „Rolex”. Śledztwo później doprowadziło również do brytyjskiego hakera Josepha Jamesa O’Connora, znanego jako „PlugwalkJoe”. Został on zatrzymany w Hiszpanii w 2021 roku, następnie wydany Stanom Zjednoczonym, przyznał się do szeregu przestępstw cybernetycznych – w tym udziału w sprawie Twittera – i w 2023 roku otrzymał łączną karę pięciu lat więzienia.
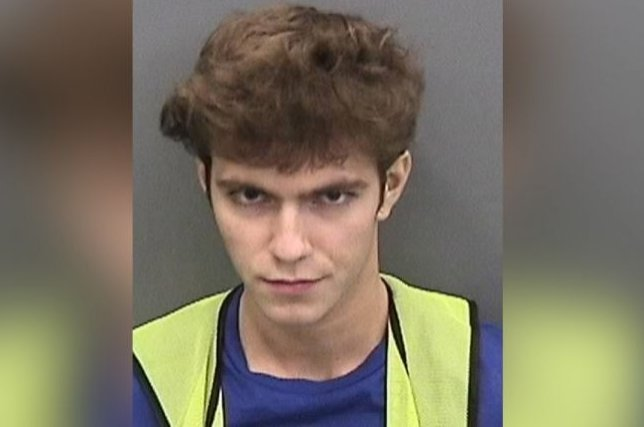
Clark w marcu 2021 roku przyznał się do stawianych mu zarzutów w ramach porozumienia z prokuraturą. Ponieważ w momencie popełnienia czynów miał 17 lat, został objęty przepisami dotyczącymi młodych sprawców. Otrzymał trzy lata pozbawienia wolności i kolejne trzy lata nadzoru kuratorskiego. Warunki ograniczały również jego możliwość korzystania z komputerów bez zgody i nadzoru odpowiednich organów. Historia miała w sobie coś niemal absurdalnego: platforma technologiczna warta dziesiątki miliardów dolarów, obsługująca polityków, największe przedsiębiorstwa świata i setki milionów użytkowników, została skutecznie zaatakowana przez grupę bardzo młodych ludzi wykorzystujących przede wszystkim telefon, phishing i słabo zabezpieczone procedury organizacyjne.
118 tys. dolarów to właściwie szczęśliwe zakończenie
Z punktu widzenia przestępców scam był skuteczny. Ponad 100 tys. dolarów uzyskane w ciągu kilku godzin brzmi jak duże pieniądze. Z punktu widzenia tego, jaki dostęp zdobyli, jest to jednak suma wręcz śmiesznie mała. Wyobraźmy sobie alternatywny scenariusz, w którym napastnicy nie proszą obserwujących Obamy o Bitcoiny, lecz publikują wiarygodnie wyglądającą wiadomość o ataku militarnym, śmierci głowy państwa albo nagłej decyzji politycznej. Albo przejmują konto prezesa wielkiej spółki i publikują fałszywą informację dotyczącą bankructwa czy przejęcia przedsiębiorstwa. Zanim firma zdementowałaby komunikat, automatyczne systemy handlowe i inwestorzy mogliby zdążyć wykonać tysiące transakcji.
Atak wydarzył się dodatkowo niespełna cztery miesiące przed wyborami prezydenckimi w Stanach Zjednoczonych. Wśród przejętych kont znajdowało się konto Joe Bidena, który właśnie prowadził kampanię przeciwko Donaldowi Trumpowi. Nie ma dowodów, że włamanie miało charakter polityczny – wszystko wskazuje na motywację finansową i handel kontami – ale wydarzenie pokazało możliwość techniczną. Ktoś posiadający podobny dostęp w odpowiednim momencie nie musiał kraść ani jednego Bitcoina, żeby spowodować znacznie poważniejszy kryzys.
Największą podatnością Twittera okazał się człowiek. Ale to zbyt łatwe wyjaśnienie
Po takich incydentach często pada zdanie: „najsłabszym ogniwem zawsze jest człowiek”. Jest w nim sporo prawdy, ale może prowadzić do wygodnego przerzucania całej odpowiedzialności na pracownika, który dał się oszukać. W przypadku Twittera problem był bardziej złożony. Pracownicy znajdowali się w środku pandemii, masowo pracowali zdalnie i rzeczywiście regularnie korzystali z pomocy IT związanej z VPN. Atakujący przygotowali wiarygodny pretekst, poznali strukturę firmy, stworzyli kopię strony logowania i przeprowadzali uwierzytelnianie w czasie rzeczywistym. To nie był e-mail od nigeryjskiego księcia napisany łamaną angielszczyzną.
Dobrze zaprojektowane bezpieczeństwo powinno zakładać, że kiedyś ktoś da się oszukać. Pytanie brzmi, czy błąd jednej osoby daje napastnikowi możliwość przejęcia konta byłego prezydenta Stanów Zjednoczonych. Zasada najmniejszych uprawnień, fizyczne klucze bezpieczeństwa, zatwierdzanie szczególnie wrażliwych operacji przez drugiego pracownika, segmentacja dostępu oraz agresywne monitorowanie nietypowych działań istnieją właśnie po to, żeby pojedyncza pomyłka nie zamieniła się w globalny incydent.
Twitter miał MFA. Miał systemy bezpieczeństwa. Miał zespół reagowania. A mimo tego napastnicy znaleźli drogę wykorzystującą zachowanie człowieka oraz zbyt potężne narzędzia dostępne po skutecznym uwierzytelnieniu. To ważna lekcja również dla znacznie mniejszych przedsiębiorstw: 2FA nie oznacza końca phishingu. Jeżeli użytkownik może zatwierdzić złośliwe logowanie jednym dotknięciem ekranu, przestępca będzie próbował przekonać go właśnie do tego.
Zweryfikowane konto nie oznacza, że właśnie pisze jego właściciel
Z perspektywy zwykłego użytkownika najważniejsza lekcja jest jeszcze prostsza. Informacja opublikowana przez autentyczne konto może być fałszywa. Dotyczy to nie tylko Twittera. Przejęte konto znajomego na Facebooku może poprosić o BLIK. Prawdziwa skrzynka e-mail kontrahenta może przesłać zmieniony numer rachunku. Konto firmy na Instagramie może opublikować fałszywy konkurs. Komunikator prezesa może zażądać pilnego przelewu. Weryfikacja tożsamości konta potwierdza przede wszystkim, komu konto zostało przydzielone – nie daje stuprocentowej gwarancji, że w tej konkretnej sekundzie korzysta z niego właściwa osoba.
Szczególnie podejrzane są obietnice darmowych pieniędzy wymagające wcześniejszego przesłania własnych środków. „Wyślij 1 BTC, odeślę 2 BTC” jest cyfrowym odpowiednikiem człowieka na ulicy mówiącego: „daj mi tysiąc złotych, za pięć minut przyniosę dwa tysiące”. Fakt, że zdanie zostanie wypowiedziane z konta miliardera, nie zmienia ekonomii transakcji.
Twitter Bitcoin Hack pokazał, że nie trzeba hakować każdego z osobna
Elon Musk nie popełnił błędu. Barack Obama nie podał swojego hasła oszustowi. Apple nie zapomniało włączyć uwierzytelnienia wieloskładnikowego. Hakerzy znaleźli coś znacznie bardziej efektywnego – miejsce, z którego można zarządzać nimi wszystkimi. Zamiast atakować kilkadziesiąt najlepiej chronionych kont świata, zaatakowali pracowników platformy posiadających administracyjny dostęp do tych kont.
To dokładnie ten sam sposób myślenia, który widzimy w atakach supply-chain. Jeżeli chcesz włamać się do stu firm, możesz zaatakować sto firm albo znaleźć jednego dostawcę oprogramowania, któremu wszystkie ufają. Jeśli chcesz przejąć konto miliardera, możesz zaatakować miliardera albo firmę, której miliarder powierzył techniczną kontrolę nad swoim kontem.
15 lipca 2020 roku Twitter pokazał światu konsekwencje drugiego scenariusza. Na kilka godzin przestępcy otrzymali możliwość przemawiania głosem najbardziej rozpoznawalnych osób i przedsiębiorstw świata. Wykorzystali ją do prymitywnego scamu za 118 tys. dolarów.
I być może właśnie to było w całej historii najbardziej optymistyczne: ludzie, którzy uzyskali tak potężny dostęp, chcieli przede wszystkim ukraść Bitcoiny. Następni nie muszą mieć równie banalnego celu.