Hakerzy uzyskali dostęp do danych klientów Triverna.pl, skopiowali informacje dotyczące rezerwacji hotelowych i wykorzystali je do prób oszustwa przez WhatsApp. Do ataku doszło 17 października 2026 roku, a cztery dni później firma powiadomiła o incydencie swoich klientów. W ręce przestępców trafiły między innymi imiona i nazwiska, numery telefonów, adresy e-mail oraz szczegóły zarezerwowanych pobytów. Co szczególnie niepokojące, niemal równolegle o bardzo podobnym incydencie informuje również Travelist.pl. Kilka miesięcy wcześniej analogiczny schemat zaobserwowano podczas włamania do systemu Hotres, obsługującego tysiące obiektów noclegowych. Trzy zdarzenia, trzy różne podmioty i powtarzający się sposób działania: dostęp do informacji o prawdziwych rezerwacjach, a następnie próby wyłudzenia pieniędzy od gości hoteli.
21 października 2026 roku klienci Triverna.pl zaczęli otrzymywać powiadomienia o naruszeniu bezpieczeństwa danych osobowych. Popularna polska platforma rezerwacyjna poinformowała, że w wyniku ataku przeprowadzonego cztery dni wcześniej osoba nieuprawniona uzyskała dostęp do części informacji związanych z rezerwacjami hotelowymi. Według ustaleń przedsiębiorstwa sprawca prawdopodobnie wykorzystał nielegalnie pozyskane dane logowania jednego z hoteli współpracujących z platformą. Umożliwiło mu to wejście do panelu zarządzania rezerwacjami i odczytanie danych klientów, które następnie zostały skopiowane oraz wykorzystane podczas próby oszustwa internetowego.
Jest to znacznie poważniejsza sytuacja niż samo wykrycie podejrzanego logowania. W tym przypadku firma poinformowała nie tylko o uzyskaniu nieuprawnionego dostępu, ale również o skopiowaniu informacji, które posłużyły do przygotowania wiadomości phishingowych. Oznacza to, że incydent przeszedł już z etapu naruszenia bezpieczeństwa do realnego zagrożenia dla osób korzystających z usług serwisu. Jednocześnie nie podano, ilu dokładnie klientów zostało objętych zdarzeniem ani czy ktokolwiek poniósł w jego wyniku straty finansowe.
Włamanie do Triverna.pl. Wystarczyło prawdopodobnie jedno przejęte konto hotelu
Z komunikatu przedsiębiorstwa wynika, że do ataku doszło 17 października 2026 roku. Sprawca uzyskał dostęp do wybranej części danych o rezerwacjach, a najbardziej prawdopodobną metodą było wykorzystanie przejętych danych uwierzytelniających jednego z partnerów hotelowych. Nie oznacza to zatem automatycznie, że cyberprzestępcy przełamali centralne zabezpieczenia całego serwisu Triverna.pl. Równie dobrze punktem wejścia mogło być konto pracownika współpracującego obiektu, którego dane logowania zostały wcześniej wykradzione w nieustalonych okolicznościach.
Taki scenariusz jest szczególnie niebezpieczny w branży turystycznej. Platformy rezerwacyjne współpracują z licznymi hotelami, pensjonatami i innymi obiektami noclegowymi, których pracownicy muszą uzyskiwać dostęp do systemów pozwalających zarządzać rezerwacjami. Recepcjoniści, kierownicy obiektów i osoby odpowiedzialne za sprzedaż korzystają z paneli administracyjnych zawierających informacje o gościach, terminach pobytu i zamówionych usługach. Jeśli przestępca przejmie uprawnione konto, może próbować wykorzystać przyznany mu dostęp do odczytania informacji, których nie uzyskałby jako zwykły użytkownik.
Nie wiadomo obecnie, w jaki sposób dane logowania zostały pozyskane. Mogło do tego dojść poprzez phishing, złośliwe oprogramowanie, wykorzystanie hasła ujawnionego podczas innego incydentu lub zupełnie odmienną metodę. Żadnej z tych możliwości nie należy przedstawiać jako potwierdzonej przyczyny ataku na Trivernę. Istotne jest jednak to, że wstępne ustalenia przedsiębiorstwa wskazują na problem związany z dostępem do panelu partnera hotelowego, a nie na udowodnione przełamanie zabezpieczeń wszystkich kont klientów platformy.
Jakie dane wykradziono? Przestępcy poznali informacje potrzebne do wiarygodnego oszustwa
Wśród informacji objętych incydentem Triverna wymieniła imiona i nazwiska klientów, numery telefonów, adresy e-mail, adresy korespondencyjne, numery NIP podane przy rezerwacjach oraz szczegóły dotyczące pobytów hotelowych. Te ostatnie mogą obejmować między innymi nazwę konkretnego obiektu i termin zaplanowanego zakwaterowania.
Z pozoru nie jest to zestaw danych porównywalny z przejęciem haseł do bankowości elektronicznej czy kompletnych danych kart płatniczych. W rzeczywistości jednak właśnie takie informacje mogą okazać się niezwykle cenne dla oszustów. Numer telefonu umożliwia bezpośredni kontakt przez WhatsApp, imię i nazwisko pozwalają spersonalizować wiadomość, a znajomość prawdziwego terminu pobytu i nazwy hotelu nadaje korespondencji pozory autentyczności.
Według Triverny incydent nie objął haseł do kont klientów, danych logowania do serwisu ani danych płatniczych przetwarzanych przez operatorów PayU i PayPo. Firma poinformowała również, że nie gromadzi numerów PESEL ani numerów dokumentów tożsamości w ramach wskazanego zakresu obsługi rezerwacji, dlatego nie zostały one objęte opisywanym zdarzeniem. To ważne zastrzeżenie, które pozwala odróżnić faktyczny zakres ujawnionych informacji od znacznie poważniejszych scenariuszy, na które nie ma obecnie dowodów.
Nie oznacza to jednak, że zagrożenie jest niewielkie. Oszuści wcale nie muszą kraść danych kart płatniczych podczas pierwszego włamania. Mogą zdobyć informacje o rezerwacjach, a następnie nakłonić samych klientów do przekazania danych finansowych na podstawionej stronie. W ten sposób pierwsze naruszenie bezpieczeństwa staje się jedynie przygotowaniem do właściwego wyłudzenia pieniędzy.
Oszuści wykorzystali WhatsApp. Wiadomość może zawierać prawdziwe szczegóły rezerwacji
W przypadku Triverny nie chodzi wyłącznie o hipotetyczne ryzyko związane z wykorzystaniem danych w przyszłości. Według informacji przekazanych przez przedsiębiorstwo skopiowane dane zostały już wykorzystane podczas próby oszustwa za pośrednictwem WhatsApp.
Mechanizm takich ataków jest dobrze znany specjalistom zajmującym się bezpieczeństwem internetowym. Osoba posiadająca informacje o rzeczywistej rezerwacji kontaktuje się z klientem, podszywając się pod pracownika hotelu, dział rezerwacji lub operatora platformy turystycznej. W wiadomości może poinformować o rzekomym problemie z płatnością, konieczności potwierdzenia danych, ponownej autoryzacji karty albo zagrożeniu anulowaniem rezerwacji. Następnie przesyła link prowadzący do fałszywego formularza płatniczego.
Szczegóły dotyczące konkretnej kampanii wymierzonej w klientów Triverny nie zostały publicznie przedstawione w zakresie umożliwiającym odtworzenie całej treści wiadomości czy identyfikację wykorzystywanej strony. Nie należy więc zakładać, że wszystkie wymienione warianty faktycznie wystąpiły podczas tego incydentu. Są to natomiast udokumentowane sposoby działania przestępców prowadzących analogiczne kampanie przeciwko klientom hoteli.
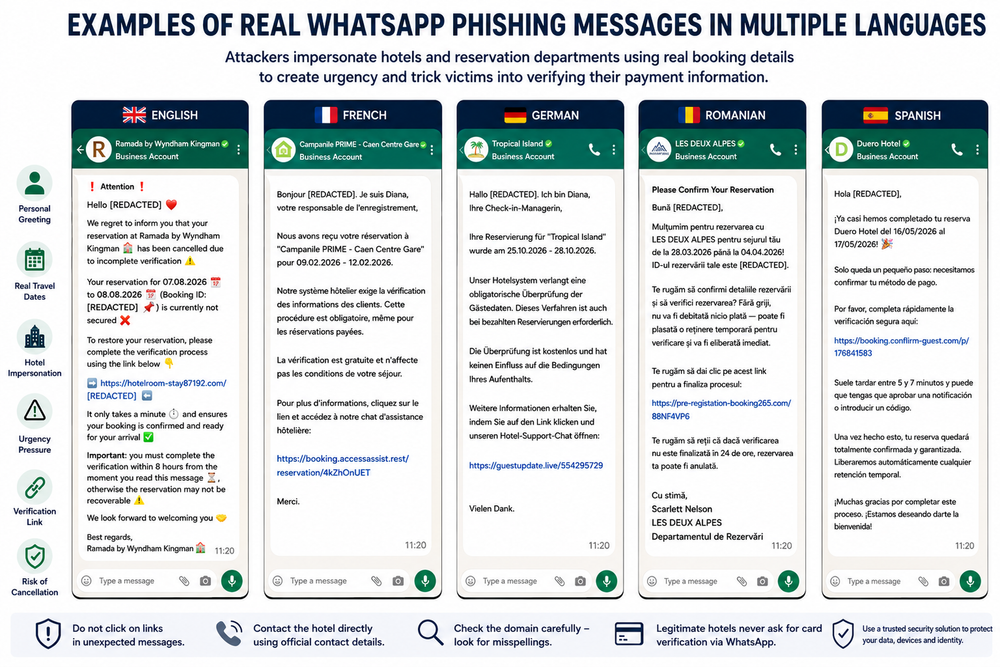
O skuteczności takiego procederu decyduje przede wszystkim wiarygodność wykorzystanych informacji. Wiadomość zawierająca prawdziwą nazwę hotelu i datę pobytu nie wygląda jak przypadkowy spam. Klient, który od tygodni oczekuje na wyjazd, może uznać kontakt za naturalny element obsługi rezerwacji. Jeśli dodatkowo zostanie poinformowany, że brak natychmiastowej reakcji spowoduje anulowanie pobytu, presja czasu może skłonić go do podjęcia decyzji bez sprawdzenia autentyczności nadawcy.
Niebezpieczeństwo polega więc nie tylko na samym ujawnieniu danych osobowych, lecz również na możliwości wykorzystania ich do psychologicznej manipulacji. Przestępca nie musi przekonywać odbiorcy, że posiada informacje o jego pobycie. Wystarczy, że rzeczywiście je posiada.
Travelist.pl również informuje o naruszeniu bezpieczeństwa. Podobieństwa są uderzające
Sprawa Triverny staje się jeszcze ciekawsza w zestawieniu z informacjami dotyczącymi Travelist.pl. Do redakcji StopScam trafił zrzut ekranu powiadomienia opatrzonego marką Travelist, w którym opisano wykrycie nieuprawnionych logowań do kont wybranych partnerów hotelowych. Według treści wiadomości osoby nieuprawnione mogły uzyskać dostęp do części danych klientów, w tym imion i nazwisk, adresów e-mail, numerów telefonów, numerów NIP oraz szczegółów rezerwacji. W powiadomieniu znalazła się również informacja o zgłoszonej próbie oszustwa przez WhatsApp, podczas której sprawca podszywał się pod hotel i próbował nakłonić klienta do płatności na nieautoryzowanej stronie internetowej.
Zestawienie obu przypadków ujawnia zaskakująco podobny sposób działania. Zarówno w Trivernie, jak i w opisanym powiadomieniu Travelist punktem zainteresowania przestępców były konta wykorzystywane przez partnerów hotelowych. W obu przypadkach zagrożone zostały informacje dotyczące rzeczywistych rezerwacji, a w tle pojawiły się próby wyłudzania pieniędzy z wykorzystaniem komunikatora WhatsApp. Jednocześnie oba serwisy zapewniają, że dokonane rezerwacje pozostają aktualne, a klienci nie muszą ponownie opłacać zarezerwowanych pobytów.
PRZECZYTAJ WIĘCEJ: TRAVELIST.PL HACKED. Platforma informuje o wycieku danych
Istnieją jednak również ważne różnice. W przypadku Triverny firma podała konkretną datę ataku, wskazała najbardziej prawdopodobny sposób uzyskania dostępu oraz poinformowała o skopiowaniu danych. Powiadomienie Travelist, którym dysponuje StopScam, mówi natomiast o możliwości uzyskania dostępu do danych i trwającym ustalaniu pełnego zakresu zdarzenia. Nie podano w nim również dokładnej daty nieuprawnionych logowań. Ponadto na moment przygotowania tego artykułu nie udało nam się niezależnie potwierdzić wszystkich szczegółów incydentu Travelist w oficjalnym, publicznie dostępnym oświadczeniu operatora. Nie należy zatem automatycznie zrównywać stopnia potwierdzenia obu naruszeń.
Mimo tych różnic zestawienie obu komunikatów rodzi uzasadnione pytania. Czy osoby atakujące Trivernę i Travelist wykorzystywały podobne sposoby zdobywania haseł pracowników hoteli? Czy za dostęp do kont odpowiadały niezależne włamania, czy też przestępcy korzystali z jednego źródła przejętych danych uwierzytelniających? Czy zaobserwowane kampanie phishingowe miały wspólną infrastrukturę techniczną? I wreszcie, czy zagrożone mogły być również inne systemy obsługujące rezerwacje tych samych obiektów noclegowych?
Na obecnym etapie są to pytania wymagające dalszego dochodzenia, a nie potwierdzone ustalenia. Triverna i Travelist są odrębnymi przedsiębiorstwami, a podobieństwo sposobu działania napastników nie stanowi dowodu, że obie firmy zostały zaatakowane przez tę samą grupę przestępczą.
Hotres. W czerwcu zaatakowano system obsługujący tysiące hoteli
Aby lepiej zrozumieć skalę problemu, warto przypomnieć jeszcze jeden incydent, do którego doszło kilka miesięcy wcześniej. 29 czerwca 2026 roku system Hotres, wykorzystywany przez ponad 2000 hoteli i innych obiektów noclegowych, stał się celem cyberataku. Sprawę nagłośniono na początku lipca, kiedy klienci zaczęli otrzymywać podejrzane wiadomości zawierające prawdziwe informacje o zarezerwowanych pobytach.
Według informacji przekazanych wówczas przez Hotres sprawcy przeprowadzili zmasowany atak z wielu adresów IP i zdołali odczytać dane dotyczące około 2000 rezerwacji. Wśród informacji znajdowały się między innymi dane kontaktowe gości, terminy pobytów oraz kwoty związane z zakwaterowaniem. Firma wskazywała, że przestępca koncentrował się przede wszystkim na rezerwacjach wakacyjnych przypadających na lipiec i sierpień. Pojawiały się również informacje o wykorzystaniu techniki SQL injection z poziomu zalogowanego konta użytkownika, co pokazuje, że szczegółowy mechanizm tamtego włamania nie musiał być identyczny jak prawdopodobna metoda zastosowana w Trivernie.
Niedługo po wykryciu incydentu goście obiektów korzystających z Hotres zaczęli zgłaszać fałszywe wiadomości przesyłane przez WhatsApp. Oszuści znali szczegóły pobytów i kierowali klientów do stron, na których próbowali wyłudzać płatności. Sytuacja była zatem bardzo podobna do obecnych doniesień dotyczących Triverna.pl i Travelist.pl, choć nie ma dowodów pozwalających połączyć wszystkie te incydenty z jedną grupą przestępczą.
W przypadku Hotres szczególnie istotna okazała się liczba obiektów korzystających z jednego rozwiązania technologicznego. Nie oznacza to, że dane wszystkich hoteli obsługiwanych przez dostawcę zostały skradzione. Pokazuje jednak skalę potencjalnych konsekwencji naruszenia bezpieczeństwa infrastruktury współdzielonej przez wielu przedsiębiorców. Jeżeli przestępca zdoła wykorzystać podatność albo przejąć dostęp do odpowiednio uprzywilejowanego konta, zagrożenie może wykroczyć poza pojedynczy hotel.
Wakacje.pl również padły ofiarą hakerów. We wrześniu zagrożone były nawet dane paszportowe
Na liście tegorocznych incydentów dotyczących polskiej branży turystycznej znajduje się jeszcze jeden przypadek, którego nie sposób pominąć. 29 września 2026 roku doszło do naruszenia bezpieczeństwa w Wakacje.pl, jednym z największych polskich serwisów zajmujących się sprzedażą wycieczek zagranicznych. Przedsiębiorstwo poinformowało o nieuprawnionym dostępie do części służbowych skrzynek pocztowych pracowników oraz systemu wykorzystywanego do obsługi klientów. O zdarzeniu poinformowano publicznie na początku października, a zagrożone informacje obejmowały nie tylko imiona i nazwiska, adresy e-mail czy numery telefonów, lecz również adresy zamieszkania, daty urodzenia, a nawet dane paszportowe.
W przypadku Wakacje.pl zakres potencjalnie ujawnionych informacji był więc pod pewnymi względami poważniejszy niż ten wskazany w komunikatach Triverny i Travelist. Dane paszportowe oraz daty urodzenia mogą bowiem zwiększać ryzyko prób kradzieży tożsamości, szczególnie jeżeli zostaną połączone z informacjami pochodzącymi z innych wycieków. Nie oznacza to jednak, że przestępcy zdobyli kompletne skany dokumentów wszystkich klientów. Firma wskazywała, że incydent dotyczył niewielkiej części użytkowników, nie podając publicznie dokładnej liczby poszkodowanych. Zapewniła również, że przejęte informacje nie pozwalają na logowanie do kont klientów, nie doszło do naruszenia systemów płatniczych, a dokonane rezerwacje pozostają ważne. Wakacje.pl zgłosiły sprawę do odpowiednich instytucji, w tym UODO i zespołu reagowania na incydenty cyberbezpieczeństwa działającego w NASK.
Co szczególnie istotne w kontekście ataków na Trivernę, Travelist i Hotres, Wakacje.pl również ostrzegały przed możliwością wykorzystania pozyskanych danych do podszywania się pod pracowników serwisu i wyłudzania dodatkowych płatności. Przestępcy mogą bowiem wykorzystać prawdziwe informacje dotyczące klientów do przygotowania wiarygodnych wiadomości o rzekomych dopłatach, zmianach warunków podróży czy konieczności ponownego potwierdzenia rezerwacji. Nie ma jednak potwierdzenia, że w przypadku Wakacje.pl doszło do takiej samej kampanii prowadzonej przez WhatsApp jak w opisanych incydentach hotelowych. Nie ustalono też, by za atakami odpowiadali ci sami sprawcy. Jest to odrębne naruszenie, do którego doszło poprzez inną część infrastruktury informatycznej, ale jego potencjalne konsekwencje dla klientów są bardzo podobne.
Zestawiając te wydarzenia, otrzymujemy niepokojący obraz ostatnich miesięcy. W czerwcu zaatakowano Hotres, system wykorzystywany przez tysiące obiektów noclegowych. We wrześniu doszło do naruszenia bezpieczeństwa Wakacje.pl. W październiku o skopiowaniu danych rezerwacyjnych poinformowała Triverna, a podobne problemy z nieuprawnionymi logowaniami do kont partnerów hotelowych opisano w powiadomieniu opatrzonym marką Travelist. Cztery różne incydenty, których wspólnym mianownikiem jest zagrożenie dla danych podróżnych i możliwość wykorzystania prawdziwych informacji do przygotowania wyjątkowo przekonujących oszustw. Nie jest to dowód jednej skoordynowanej operacji hakerskiej, ale wyraźny sygnał, że bezpieczeństwo informacji przetwarzanych przez branżę turystyczną zasługuje na szczególną uwagę.
Więcej na temat tego wycieku również pisaliśmy: Wakacje.pl zhackowane. Wyciekły dane paszportowe klientów
Cztery incydenty i jeden szczególnie niebezpieczny schemat
Porównanie spraw Triverny, Travelist oraz Hotres prowadzi do ważnego wniosku: przestępcy coraz skuteczniej wykorzystują systemy obsługi rezerwacji jako źródło informacji niezbędnych do przygotowywania wiarygodnych oszustw. Nie muszą atakować bezpośrednio klientów ani przejmować dostępu do ich komputerów i telefonów. Wystarczy, że dostaną się do miejsca, w którym dane podróżnych są już zgromadzone i uporządkowane.
Z perspektywy cyberprzestępcy jest to niezwykle atrakcyjna sytuacja. Przejęte informacje dotyczą osób, które rzeczywiście mają zaplanowany pobyt, znają dany hotel i oczekują korespondencji w sprawie rezerwacji. W przeciwieństwie do przypadkowych adresatów masowego phishingu nie trzeba przekonywać ich, że w ogóle korzystali z określonej usługi. Oszust zna kontekst, może powołać się na autentyczne dane i wykorzystać prawdopodobny scenariusz wymagający kontaktu z recepcją.
To również wyjaśnia, dlaczego tak ważnym elementem opisywanych oszustw jest komunikator WhatsApp. Numer telefonu znajduje się w wielu rezerwacjach, a wiadomość wysłana tym kanałem może sprawiać wrażenie bezpośredniego kontaktu z recepcją. Dodatkowo przestępcy często próbują wykorzystać pośpiech, obawę przed utratą opłaconego pobytu i niepewność związaną z wyjazdem. W takich okolicznościach nawet osoba świadoma zagrożeń internetowych może potraktować wiadomość jako autentyczną.
Warto zauważyć, że podobne praktyki nie są charakterystyczne wyłącznie dla polskiego rynku. Już w styczniu 2026 roku CERT Polska ostrzegał przed przestępcami korzystającymi z przejętych kont hoteli i wycieków danych rezerwacyjnych. Analogiczne zagrożenia opisywał CERT Orange, wskazując przypadki podszywania się pod polskie obiekty noclegowe oraz wykorzystywania autentycznych szczegółów pobytów. We wrześniu 2026 roku CERT Orange analizował ponadto kampanię SMS-ową wykorzystującą nazwę Booking i prawdziwe dane rezerwacji. W październiku pojawiały się również doniesienia o podobnych naruszeniach infrastruktury hotelowej w innych państwach Europy.
Nie jest to zatem nowa technika przestępcza. Nowe pozostaje natomiast pytanie, czy zwiększająca się liczba incydentów powinna skłonić branżę turystyczną do bardziej zdecydowanej zmiany sposobu zabezpieczania dostępu do danych gości.
Dlaczego przejęcie jednego konta hotelowego może być poważnym problemem?
W przypadku dużych platform internetowych powszechnie mówi się o bezpieczeństwie serwerów, szyfrowaniu danych, ochronie baz i regularnych testach penetracyjnych. Tymczasem nawet bardzo rozbudowane zabezpieczenia centralnej infrastruktury mogą nie zapobiec nieuprawnionemu dostępowi, jeżeli napastnik posłuży się prawidłowymi danymi logowania użytkownika mającego dostęp do systemu.
Problem nie jest wyjątkowy dla branży hotelarskiej, ale właśnie tutaj jego konsekwencje mogą być szczególnie dotkliwe. Z platform rezerwacyjnych korzystają zarówno duże sieci hotelowe posiadające własne działy informatyczne, jak i niewielkie obiekty, w których obsługą rezerwacji zajmuje się kilka osób. Poziom przygotowania personelu do rozpoznawania prób phishingu, zarządzania hasłami i ochrony firmowych komputerów może znacząco się różnić.
Nie ma obecnie dowodów, że właśnie takie zaniedbania wystąpiły w przypadku hotelu powiązanego z incydentem Triverny. Stanowią one jednak dobrze znane zagrożenia, przed którymi należy chronić systemy obsługujące dane klientów. Odpowiednie środki obejmują między innymi wieloskładnikowe uwierzytelnianie, ograniczanie uprawnień pracowników do rzeczywiście potrzebnych informacji, kontrolę podejrzanych logowań, zabezpieczanie aktywnych sesji oraz skuteczne procedury reagowania na przejęcie konta.
Co równie ważne, operatorzy platform powinni zadawać sobie pytanie, czy konto pojedynczego hotelu musi zapewniać dostęp do wszystkich informacji, które obecnie widzi jego użytkownik. Im mniej zbędnych danych może odczytać określona osoba, tym mniejsze potencjalne konsekwencje wykorzystania jej konta przez przestępcę. W praktyce bezpieczeństwo klientów zależy więc nie tylko od ochrony haseł, ale także od sposobu projektowania uprawnień w całym systemie.
Triverna zgłosiła naruszenie do UODO, CERT Polska i organów ścigania
Z powiadomienia przedsiębiorstwa wynika, że incydent został zgłoszony Prezesowi Urzędu Ochrony Danych Osobowych, CERT Polska oraz organom ścigania. Triverna poinformowała również o prewencyjnej zmianie haseł partnerów hotelowych i haseł wykorzystywanych w systemach wewnętrznych. Spółka prowadzi audyt bezpieczeństwa i zapowiedziała wdrażanie dodatkowych zabezpieczeń mających ograniczyć ryzyko podobnych zdarzeń.
Są to działania odpowiadające charakterowi zidentyfikowanego zagrożenia. Jeżeli wstępne ustalenia wskazują na możliwość wykorzystania nielegalnie pozyskanych danych logowania jednego z hoteli, kontrola pozostałych kont i wymuszenie aktualizacji haseł mogą ograniczyć ryzyko dalszego wykorzystywania skompromitowanych poświadczeń. Nie zastępuje to jednak potrzeby ustalenia, czy inne elementy infrastruktury nie zostały objęte incydentem i czy przestępca nie zachował alternatywnej możliwości uzyskiwania dostępu do danych.
W dalszej kolejności istotne będzie ustalenie liczby osób, których informacje zostały skopiowane, oraz zakresu faktycznie wykorzystanych danych. Dopiero szczegółowa analiza zdarzenia pozwoli ocenić, czy reakcja przedsiębiorstwa była wystarczająca i czy wszystkie osoby potencjalnie zagrożone zostały właściwie powiadomione.
Nie należy również automatycznie utożsamiać wystąpienia incydentu z naruszeniem obowiązków wynikających z RODO. Zdarzenia tego rodzaju mogą występować nawet w organizacjach stosujących zaawansowane zabezpieczenia. Odpowiedzialność należy oceniać na podstawie konkretnych okoliczności, stosowanych środków ochrony oraz działań podjętych po stwierdzeniu naruszenia.
Klienci Triverna.pl nie muszą ponownie płacić za swoje rezerwacje
Najważniejsza informacja przekazana przez Trivernę dotyczy statusu zarezerwowanych pobytów. Firma zapewnia, że rezerwacje pozostają ważne i potwierdzone, a hotele oczekują na gości zgodnie z ustalonymi terminami. Klienci, których dane zostały objęte incydentem, nie muszą ponownie dokonywać płatności ani przeprowadzać dodatkowego potwierdzenia rezerwacji tylko z powodu naruszenia bezpieczeństwa.
Jest to szczególnie istotne w kontekście wiadomości wysyłanych przez oszustów. Każda nieoczekiwana prośba o ponowne opłacenie pobytu, podanie danych karty, zatwierdzenie transakcji BLIK lub przeprowadzenie pilnej weryfikacji powinna zostać niezależnie sprawdzona. Dotyczy to również wiadomości zawierających prawdziwe nazwisko klienta, numer rezerwacji, nazwę hotelu czy termin przyjazdu.
Jeżeli klient otrzyma podejrzaną wiadomość, powinien skontaktować się z Triverną albo bezpośrednio z hotelem, korzystając wyłącznie z danych kontaktowych znajdujących się na oficjalnych stronach tych podmiotów. Nie należy dzwonić pod numer podany przez potencjalnego oszusta ani otwierać linku prowadzącego do rzekomego formularza płatności. W przypadku Triverny firma wskazuje adres kontaktowy [email protected] oraz numer infolinii 699 589 699.
Jeżeli dane karty zostały już przekazane na podejrzanej stronie, należy niezwłocznie skontaktować się z bankiem, zabezpieczyć kartę i zweryfikować historię operacji. W razie utraty pieniędzy trzeba również złożyć zawiadomienie o podejrzeniu popełnienia przestępstwa. Fałszywe strony internetowe i podejrzane wiadomości można zgłaszać do CERT Polska.
Szczególną ostrożność warto zachować również wobec wiadomości dotyczących rzekomych odszkodowań za wyciek danych, zwrotu pieniędzy lub dodatkowej weryfikacji konta po incydencie. Samo ujawnienie informacji o ataku może zostać wykorzystane jako pretekst do nowych prób oszustwa. Przestępca nie musi wówczas udawać pracownika hotelu. Może przedstawić się jako konsultant zajmujący się rekompensatami dla poszkodowanych klientów.
Czy za atakami na Trivernę, Travelist i Hotres stoją ci sami przestępcy?
Takie pytanie nasuwa się niemal automatycznie. W trzech przypadkach występują podobne elementy: infrastruktura rezerwacyjna, informacje o pobytach hotelowych, dostęp uzyskany przez osoby nieuprawnione i próby phishingu z wykorzystaniem prawdziwych danych klientów. W dwóch najnowszych sprawach pojawia się również zbliżony czas ujawnienia problemu, a w komunikatach wskazywane są konta partnerów hotelowych.
Nie można jednak wyciągać z tego wniosku, że wszystkie ataki przeprowadziła jedna grupa. Opisany model działania jest powszechnie znany, a jego elementy mogą być wykorzystywane przez niezależnych przestępców. Dostępne informacje nie potwierdzają również, że Triverna i Travelist korzystały z tego samego podatnego systemu, że ataki dotyczyły wspólnego hotelu albo że miały związek z wcześniejszym naruszeniem Hotres.
Aby rzetelnie odpowiedzieć na pytanie o wspólnych sprawców, potrzebne byłoby porównanie danych technicznych, takich jak adresy IP wykorzystywane podczas nieuprawnionych logowań, zidentyfikowane urządzenia, schematy działania, adresy stron phishingowych, infrastruktura serwerowa oraz dane dotyczące prób wyłudzenia płatności. Znaczenie mogłoby mieć również ustalenie, czy wykorzystywano tę samą metodę pozyskiwania haseł, a także czy atakowane obiekty hotelowe miały wspólnych dostawców technologii.
Dopiero tego rodzaju analiza mogłaby wykazać rzeczywisty związek między zdarzeniami. Na obecnym etapie możemy mówić o wyraźnym podobieństwie sposobu działania, ale nie o udowodnionej, skoordynowanej kampanii wymierzonej we wszystkie trzy podmioty.
Branża hotelarska ma problem większy niż pojedyncze włamanie
Triverna, Travelist i Hotres nie są pierwszymi podmiotami, których użytkownicy zostali narażeni na oszustwa wykorzystujące prawdziwe szczegóły rezerwacji. Wszystkie te przypadki wskazują jednak na problem, który wykracza poza reputację konkretnej platformy. Dane rezerwacyjne stały się dla cyberprzestępców niezwykle użytecznym zasobem, ponieważ umożliwiają precyzyjne kierowanie oszustw do osób znajdujących się w określonej sytuacji.
Systemy rezerwacyjne mają przede wszystkim ułatwiać sprzedaż usług i obsługę klientów. Nie mogą jednak funkcjonować w oderwaniu od zagrożeń wynikających z ich coraz większej integracji z innymi systemami. Każde konto hotelowe, panel administracyjny, integracja z zewnętrznym dostawcą czy automatyczna wymiana danych stanowią element infrastruktury, o którego bezpieczeństwo należy odpowiednio zadbać.
Pytanie nie brzmi więc wyłącznie, dlaczego doszło do konkretnego ataku na Trivernę. Równie ważne jest ustalenie, jak bardzo rozległe uprawnienia otrzymują partnerzy hotelowi, jakie mechanizmy chronią przed wykorzystaniem przejętych haseł i jak szybko można wykrywać nietypowe pobieranie informacji o rezerwacjach. Dopiero połączenie skutecznego zabezpieczenia kont, ograniczania dostępu do danych i bieżącego monitorowania podejrzanych działań może ograniczyć ryzyko kolejnych incydentów.
Dla klientów najważniejszy wniosek jest natomiast prosty: nawet wiadomość zawierająca wszystkie prawdziwe szczegóły rezerwacji może pochodzić od oszusta. Przestępcy nie potrzebują już wymyślać historii o nieistniejącym pobycie. Coraz częściej wykorzystują informacje o hotelu, który naprawdę zarezerwowaliśmy, i terminie, w którym rzeczywiście planujemy wyjazd.
Właśnie dlatego październikowe incydenty w Trivernie i Travelist, zestawione z wcześniejszym atakiem na Hotres, powinny być traktowane jako ważny sygnał ostrzegawczy dla całej branży. Nie dowodzą istnienia jednej grupy atakującej wszystkie te firmy, ale pokazują, że dane klientów hoteli mogą stać się punktem wyjścia do bardzo podobnych oszustw.
Kiedyś przestępcy musieli przekonać nas, że znają naszą rezerwację. Dzisiaj coraz częściej naprawdę ją znają. I właśnie to czyni tego rodzaju oszustwa szczególnie niebezpiecznymi.