Rezerwujesz hotel przez Booking.com, otrzymujesz wiadomość dotyczącą swojego prawdziwego pobytu i dowiadujesz się, że musisz pilnie potwierdzić płatność. Problem w tym, że wiadomość może pochodzić od oszustów, nawet jeśli pojawiła się w systemie komunikacji popularnej platformy rezerwacyjnej. Komisja Europejska postanowiła przyjrzeć się bezpieczeństwu Booking.com i 21 października 2026 roku wszczęła formalne postępowanie na podstawie unijnego Aktu o usługach cyfrowych (DSA). Regulator zbada, czy platforma wystarczająco skutecznie przeciwdziała fałszywym ofertom noclegowym, phishingowi wykorzystującemu dane prawdziwych rezerwacji oraz nieprzejrzystemu oznaczaniu płatnie promowanych obiektów.
Booking.com należy do najbardziej rozpoznawalnych platform rezerwacyjnych na świecie. Miliony turystów korzystają z niego przy planowaniu wakacji, podróży służbowych i krótkich wyjazdów, często powierzając serwisowi dane osobowe, informacje o planowanych terminach pobytu oraz szczegóły dotyczące płatności. Zaufanie do platformy jest jednym z fundamentów jej działalności. Właśnie dlatego oszustwa wykorzystujące prawdziwe rezerwacje mogą okazywać się szczególnie niebezpieczne: przestępcy nie muszą przekonywać ofiary, że dokonała jakiegoś zakupu, ponieważ ona rzeczywiście go dokonała.
Formalne postępowanie rozpoczęte przez Komisję Europejską nie przesądza, że Booking.com złamał prawo. Jego celem jest ustalenie, czy platforma właściwie identyfikowała zagrożenia, oceniała ich skalę oraz stosowała odpowiednie środki ochrony konsumentów. Dochodzenie obejmuje trzy odrębne obszary, z których dwa bezpośrednio wiążą się z oszustwami internetowymi, a trzeci dotyczy przejrzystości reklam i sposobu prezentowania ofert noclegowych.
Prawdziwa rezerwacja, fałszywa wiadomość. Tak działają oszuści na Booking.com
Jednym z najgroźniejszych mechanizmów oszustwa jest wykorzystywanie systemu wiadomości służącego do kontaktu pomiędzy obiektem noclegowym a gościem. W standardowej sytuacji hotel lub apartament może za jego pośrednictwem przekazać instrukcję zameldowania, informacje o parkingu, godzinach przyjazdu albo warunkach pobytu. Komunikacja dotyczy prawdziwej rezerwacji, dlatego klient zwykle nie ma powodu, by od razu podejrzewać próbę wyłudzenia.
Sytuacja zmienia się, kiedy przestępcy uzyskają nieuprawniony dostęp do konta obiektu lub systemu używanego do obsługi rezerwacji. Mogą wówczas wykorzystać informacje dotyczące konkretnych gości, terminów pobytu i zarezerwowanych noclegów do przygotowania wiadomości, która wygląda na autentyczną korespondencję hotelową. W zależności od sposobu przeprowadzenia ataku komunikat może zostać wysłany przez legalny kanał kontaktowy albo innym kanałem, ale z wykorzystaniem rzeczywistych szczegółów rezerwacji.
Ofiara może otrzymać wiadomość informującą o problemie z kartą płatniczą, konieczności dodatkowej autoryzacji albo ryzyku anulowania rezerwacji. Następnie jest kierowana na stronę przypominającą oficjalny formularz płatności Booking.com lub obiektu noclegowego. Tam przestępcy próbują zdobyć dane karty, informacje osobowe albo nakłonić turystę do dokonania przelewu.
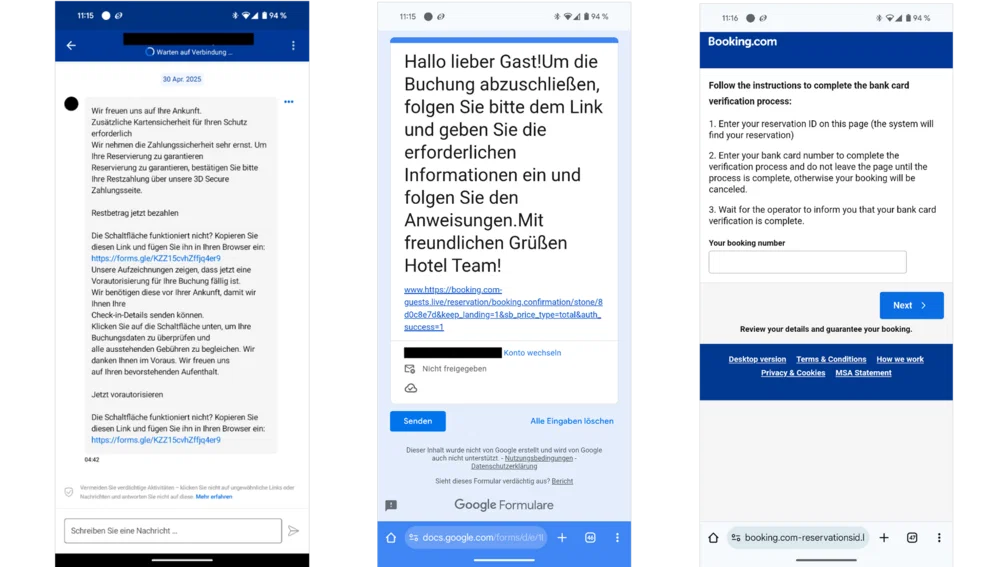
Tego rodzaju oszustwo jest znacznie bardziej przekonujące niż przypadkowa wiadomość o wygranej w konkursie. Oszust zna bowiem informacje, które odbiorca uznaje za dowód autentyczności: nazwę hotelu, termin podróży, a niekiedy również inne szczegóły pobytu. Dla wielu użytkowników sam fakt pojawienia się wiadomości w znanej aplikacji stanowi wystarczającą przesłankę, by zaufać jej treści.
To właśnie na ten problem Komisja Europejska zwraca szczególną uwagę. Regulator chce ustalić, czy sposób udostępniania danych rezerwacyjnych obiektom noclegowym oraz konstrukcja systemu komunikacji Booking.com zapewniają wystarczającą ochronę przed wykorzystywaniem tych informacji do phishingu.
Oszuści mogą wykorzystywać przejęte konta hoteli. To nie zawsze oznacza włamanie do Booking.com
W przypadku opisywanych oszustw niezwykle ważne jest rozróżnienie pomiędzy przejęciem konta obiektu noclegowego a bezpośrednim włamaniem do infrastruktury Booking.com. Nieuprawniony dostęp do konta hotelowego może wynikać z różnych przyczyn: phishingu wymierzonego w personel, kradzieży danych logowania, zainfekowania komputera pracownika lub naruszenia bezpieczeństwa zewnętrznego systemu zarządzania rezerwacjami.
Jeżeli przestępca przejmie takie konto, może uzyskać dostęp do informacji, które obiekt otrzymuje w ramach normalnej współpracy z platformą. Oznacza to, że nawet przy odpowiednio zabezpieczonych centralnych systemach serwisu istnieje ryzyko oszustw wykorzystujących dostęp przyznany zewnętrznym partnerom.
Nie każda próba wyłudzenia związana z Booking.com jest zatem dowodem włamania do samej platformy. Problem polega jednak na tym, że dla klienta rozróżnienie technicznej przyczyny ataku może mieć drugorzędne znaczenie. Odbiorca widzi znaną aplikację, prawdziwą rezerwację i wiadomość przypominającą korespondencję hotelową. Jeśli w rezultacie przekazuje pieniądze przestępcom, skutki są równie dotkliwe niezależnie od tego, w którym miejscu łańcucha usług doszło do naruszenia bezpieczeństwa.
Komisja Europejska zamierza więc zbadać nie tylko same przypadki phishingu, ale przede wszystkim to, czy Booking.com właściwie oceniał ryzyko wynikające z udostępniania informacji o gościach i czy zastosował skuteczne środki ograniczające możliwość ich przestępczego wykorzystania.
Fałszywe hotele i apartamenty. Komisja zbada również fikcyjne oferty noclegów
Drugi ważny obszar dochodzenia dotyczy ofert zamieszczanych na platformie. Komisja Europejska chce ustalić, czy Booking.com dostatecznie skutecznie identyfikuje i ogranicza ryzyko rozpowszechniania nielegalnych lub wprowadzających w błąd ogłoszeń. Wśród wskazanych zagrożeń znalazły się fikcyjne obiekty noclegowe, podszywanie się pod legalnych dostawców zakwaterowania oraz oferty niespełniające obowiązujących wymogów.
Mechanizm fałszywego ogłoszenia może być stosunkowo prosty. Przestępca publikuje atrakcyjnie wyglądającą ofertę apartamentu, wykorzystując zdjęcia pobrane z innych stron lub materiały przedstawiające nieruchomość, do której nie ma żadnych praw. Ustala konkurencyjną cenę i stara się przekonać turystę do szybkiej rezerwacji, niekiedy proponując przeniesienie płatności lub komunikacji poza platformę.
W najbardziej dotkliwym wariancie klient dowiaduje się o oszustwie dopiero po przyjeździe. Okazuje się wówczas, że wskazany obiekt nie istnieje, nie przyjmuje gości lub nie ma żadnego związku z osobą, która opublikowała ofertę. Możliwe są również oszustwa polegające na podszywaniu się pod prawdziwe hotele i wynajmujących.
Sama obecność ogłoszenia na rozpoznawalnej platformie nie daje absolutnej gwarancji, że oferta jest uczciwa. Booking.com pośredniczy w rezerwacjach, natomiast usługi noclegowe świadczą w dużej mierze niezależne podmioty. Dlatego bezpieczeństwo całego systemu zależy również od sposobu weryfikacji partnerów, reagowania na skargi i wykrywania ofert o podwyższonym ryzyku.
Komisja będzie sprawdzać, czy istniejące zabezpieczenia są odpowiednie do skali działalności platformy. Nie oznacza to jednak, że regulator uznał już wszystkie opisywane praktyki za zaniedbanie ze strony Booking.com. Odpowiedzialność przedsiębiorstwa pozostaje przedmiotem prowadzonego postępowania.
Płacisz więcej prowizji, pojawiasz się wyżej. Komisja zbada ukryte reklamy na Booking.com
Trzeci obszar dochodzenia nie dotyczy bezpośrednio phishingu, ale ma duże znaczenie dla przejrzystości ofert przedstawianych konsumentom. Komisja Europejska przyjrzy się mechanizmom zwiększania widoczności obiektów noclegowych w wynikach wyszukiwania w zamian za wyższą prowizję.
Niektóre obiekty mogą uzyskiwać korzystniejszą ekspozycję dzięki uczestnictwu w programach promocyjnych lub ponoszeniu dodatkowych kosztów. Problem pojawia się wówczas, gdy użytkownik nie otrzymuje jasnej informacji, że pozycja danej oferty jest wynikiem opłaconej promocji, a nie wyłącznie dopasowania do jego preferencji.
Komisja chce ustalić, czy oferty, których widoczność została zwiększona w zamian za wyższą prowizję, są odpowiednio rozpoznawalne jako reklamy. Bada także, czy użytkownicy mogą łatwo sprawdzić, kto stoi za reklamą, kto zapłacił za jej wyświetlenie, dlaczego ją widzą i w jaki sposób mogą wpływać na związane z tym ustawienia.
To ważne zagadnienie również z perspektywy konkurencji pomiędzy hotelami. Klient może bowiem zakładać, że pierwsze wyniki wyszukiwania przedstawiają najlepiej ocenione lub najbardziej odpowiednie obiekty. Tymczasem na kolejność ofert mogą wpływać również warunki współpracy handlowej z platformą.
Płatne promowanie ofert nie jest samo w sobie zabronione. Przedmiotem postępowania jest przejrzystość takiego mechanizmu i zapewnienie użytkownikom możliwości odróżnienia organicznych wyników wyszukiwania od przekazów reklamowych. Komisja wskazuje w tym zakresie na obowiązki wynikające z artykułu 26 ust. 1 DSA.
Booking.com pod lupą DSA. Czym jest Akt o usługach cyfrowych?
Formalne postępowanie zostało wszczęte na podstawie unijnego Aktu o usługach cyfrowych, znanego jako Digital Services Act. Rozporządzenie nakłada na dostawców usług cyfrowych obowiązki dotyczące między innymi przeciwdziałania nielegalnym treściom, przejrzystości reklam, mechanizmów zgłaszania naruszeń i ograniczania zagrożeń związanych z funkcjonowaniem największych platform internetowych.
Booking.com został zakwalifikowany jako bardzo duża platforma internetowa (VLOP), co wiąże się z dodatkowymi obowiązkami dotyczącymi oceny i ograniczania ryzyk systemowych. Komisja bada obecnie, czy przedsiębiorstwo prawidłowo wykonywało te obowiązki w odniesieniu do fałszywych ofert i oszustw phishingowych.
W praktyce oznacza to, że regulator nie koncentruje się wyłącznie na pojedynczej skardze oszukanego turysty. Bada funkcjonowanie całej platformy i mechanizmy, które mają zapobiegać podobnym nadużyciom na dużą skalę.
Komisja wskazuje w szczególności na możliwe naruszenia artykułów 34 i 35 DSA, dotyczących identyfikowania, analizowania i ograniczania ryzyk systemowych, a także artykułu 26 ust. 1, odnoszącego się do przejrzystości reklam.
To interesujący przykład praktycznego zastosowania przepisów DSA. Regulacje te są często przedmiotem sporów dotyczących moderacji wypowiedzi i wolności słowa, ale obejmują również konkretne obowiązki mające chronić konsumentów przed oszustwami. W przypadku Booking.com dochodzenie koncentruje się właśnie na bezpieczeństwie transakcji, wiarygodności ofert i przejrzystości działania platformy.
Booking.com może grozić kara liczona w miliardach. Na razie nie stwierdzono jednak naruszenia
W przypadku potwierdzenia naruszeń DSA Komisja Europejska dysponuje szerokim katalogiem środków egzekucyjnych. Może nakazać zmianę określonych praktyk, przyjąć zobowiązania przedsiębiorstwa dotyczące usunięcia nieprawidłowości, a w odpowiednich okolicznościach również nałożyć karę finansową.
Maksymalna kara za naruszenie DSA może wynieść do 6% całkowitego rocznego światowego obrotu danego dostawcy. W przypadku dużych międzynarodowych przedsiębiorstw jest to potencjalnie bardzo dotkliwa sankcja. Nie oznacza jednak, że Booking.com otrzyma karę w tej wysokości albo że regulator już zdecydował się ją zastosować.
Na dzień 23 października 2026 roku Komisja dopiero rozpoczęła formalne dochodzenie. Zapowiedziano dalsze zbieranie dokumentacji, analizę zgłoszeń, możliwość przeprowadzenia rozmów i kontroli oraz weryfikację mechanizmów bezpieczeństwa. Samo wszczęcie postępowania nie przesądza jego wyniku.
Wcześniejsza analiza obejmowała raporty dotyczące ryzyk systemowych i przejrzystości działania platformy, a także odpowiedzi Booking.com na formalne żądania informacji skierowane przez Komisję 23 września 2025 roku oraz 26 maja 2026 roku. Oznacza to, że obecna decyzja jest konsekwencją dłuższego procesu nadzorczego, a nie reakcji na jeden incydent z ostatnich dni.
Jak rozpoznać fałszywą wiadomość dotyczącą rezerwacji Booking.com?
Największym zagrożeniem dla zwykłego turysty pozostaje sytuacja, w której otrzymuje on przekonującą wiadomość dotyczącą rzeczywistego pobytu. Dlatego warto znać kilka charakterystycznych elementów oszustwa, nawet jeśli korespondencja pojawia się w aplikacji lub zawiera prawidłowe informacje o hotelu.
Szczególną ostrożność powinny wzbudzać wiadomości wymagające pilnego działania pod groźbą anulowania rezerwacji, zwłaszcza gdy zawierają link do zewnętrznej strony płatności. Przestępcy często próbują wywołać presję czasu, informując, że klient ma zaledwie kilkanaście minut lub kilka godzin na potwierdzenie karty. Zdarza się również, że proszą o ponowną autoryzację płatności pomimo wcześniejszego uregulowania należności.
Najważniejsze: prawidłowa nazwa hotelu, dokładny termin pobytu i numer rezerwacji nie są wystarczającym dowodem autentyczności wiadomości. Takie dane mogą znajdować się w systemie, do którego przestępcy uzyskali nieuprawniony dostęp.
Jeżeli otrzymasz podejrzaną prośbę o zapłatę, nie otwieraj przesłanego linku. Uruchom Booking.com samodzielnie, korzystając z aplikacji lub ręcznie wpisanego adresu strony, sprawdź warunki płatności zapisane w rezerwacji i skontaktuj się z obiektem za pośrednictwem niezależnie zweryfikowanego numeru telefonu. Jeśli wiadomość budzi wątpliwości, zgłoś ją obsłudze platformy.
W przypadku podania danych karty na fałszywej stronie należy niezwłocznie skontaktować się z bankiem i zabezpieczyć instrument płatniczy. Jeśli doszło do nieautoryzowanej transakcji, warto również zgłosić reklamację i zachować korespondencję oraz potwierdzenia płatności.
Odpowiedzialność platform nie kończy się na udostępnieniu formularza zgłoszeniowego
Sprawa Booking.com pokazuje szerszy problem funkcjonowania cyfrowych pośredników. Użytkownicy powierzają im pieniądze, dane osobowe i informacje o planowanych podróżach, oczekując, że platforma zapewni odpowiedni poziom bezpieczeństwa. Tymczasem przestępcy mogą próbować wykorzystać nie tylko błędy techniczne, ale również mechanizmy normalnej komunikacji pomiędzy klientami a usługodawcami.
Ostatecznie Komisja Europejska będzie musiała ustalić, jakie środki bezpieczeństwa Booking.com faktycznie stosował, czy były one odpowiednie do skali ryzyka oraz czy przedsiębiorstwo prawidłowo informowało użytkowników o płatnie promowanych ofertach. Nie można wykluczyć, że postępowanie zakończy się zobowiązaniami do wprowadzenia zmian, sankcjami lub stwierdzeniem braku części podejrzewanych naruszeń.
Niezależnie od wyniku dochodzenia jedna rzecz pozostaje niezmienna: oszuści coraz częściej nie próbują już wyłącznie podszywać się pod znane platformy z zewnątrz. Starają się wykorzystywać również ich prawdziwe funkcje, konta partnerów i dane rzeczywistych użytkowników. Dlatego bezpieczeństwo rezerwacji nie może sprowadzać się do sprawdzenia, czy wiadomość przyszła z rozpoznawalnego serwisu. Równie ważne jest ustalenie, kto rzeczywiście ją wysłał i dlaczego żąda od nas pieniędzy.