Nieuprawniony dostęp do kont partnerów hotelowych Travelist.pl, możliwość ujawnienia danych osobowych i zgłoszona próba wyłudzenia pieniędzy przez WhatsApp. W udostępnionym nam powiadomieniu dotyczącym incydentu bezpieczeństwa serwis informuje, że osoby nieuprawnione logowały się do wybranych kont wykorzystywanych do obsługi rezerwacji. Wśród potencjalnie ujawnionych informacji znajdują się imiona i nazwiska klientów, adresy e-mail, numery telefonów, numery NIP oraz szczegóły zarezerwowanych pobytów. Największym zagrożeniem nie jest jednak sama możliwość poznania tych danych, lecz ich wykorzystanie do przygotowania wiarygodnych wiadomości podszywających się pod hotele i nakłaniających gości do ponownego opłacenia rezerwacji.
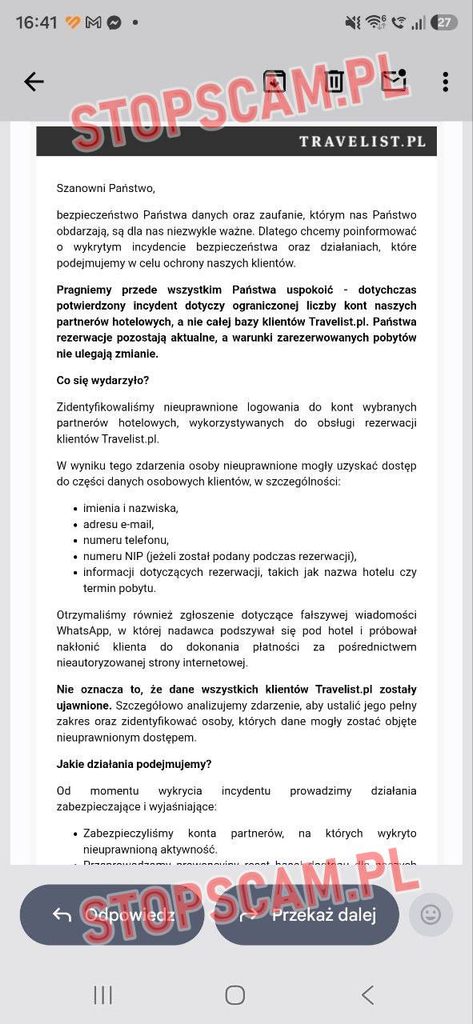
Do redakcji StopScam trafił zrzut ekranu wiadomości opatrzonej marką Travelist.pl, informującej klientów o wykrytym incydencie bezpieczeństwa. Z treści wynika, że operator serwisu zidentyfikował przypadki nieuprawnionego logowania do kont wybranych partnerów hotelowych, z których korzystano podczas obsługi rezerwacji dokonywanych przez klientów platformy. W wiadomości zaznaczono, że potwierdzony dotychczas incydent dotyczy ograniczonej liczby kont hotelowych, a nie całej bazy klientów serwisu. Jednocześnie zapewniono, że dokonane rezerwacje pozostają aktualne i nie zmieniają się warunki zarezerwowanych pobytów.
Na dzień 23 października 2026 roku nie udało nam się odnaleźć publicznego komunikatu Travelist, który niezależnie potwierdzałby wszystkie szczegóły przesłanego powiadomienia. Sam zrzut nie pozwala również uwierzytelnić nadawcy wiadomości. Opisujemy więc ustalenia przedstawione w korespondencji, wyraźnie oddzielając je od faktów potwierdzonych niezależnie. Jest to szczególnie ważne, ponieważ podobne oszustwa wymierzone w klientów serwisów rezerwacyjnych występowały już wielokrotnie, a samo wykorzystanie danych prawdziwej rezerwacji nie przesądza jeszcze o sposobie ich pozyskania.
Nieuprawnione logowania do kont hoteli. Co dokładnie się wydarzyło?
Zgodnie z treścią otrzymanego powiadomienia Travelist wykrył nieautoryzowane logowania do wybranych kont partnerów hotelowych. Chodzi o konta wykorzystywane przez współpracujące obiekty do obsługi rezerwacji klientów platformy. Z perspektywy cyberbezpieczeństwa jest to istotne rozróżnienie, ponieważ dostęp do konta hotelu nie musi oznaczać przełamania zabezpieczeń głównej bazy danych operatora platformy. Może jednak umożliwić osobie nieuprawnionej poznanie informacji dotyczących gości konkretnego obiektu, a niekiedy również szczegółów ich pobytów.
W udostępnionej wiadomości nie wskazano dokładnej metody uzyskania dostępu przez nieuprawnione osoby. Nie wiadomo zatem, czy wykorzystano przejęte wcześniej hasła, wiadomości phishingowe, złośliwe oprogramowanie, niewłaściwie zabezpieczone konta czy inną technikę. Nie podano również, ile kont zostało objętych incydentem, ilu klientów mogło zostać narażonych ani jak długo trwała nieautoryzowana aktywność. Z powiadomienia wynika natomiast, że konta, na których wykryto nieprawidłowości, zostały zabezpieczone, a analiza pełnego zakresu zdarzenia nadal trwa.
Warto podkreślić, że nawet przejęcie pojedynczego konta hotelowego może mieć poważne konsekwencje. Przestępca uzyskujący dostęp do informacji o rezerwacjach nie musi znać haseł klientów do Travelist.pl ani dysponować pełną bazą danych użytkowników, aby podjąć próbę oszustwa. Czasami wystarczy mu nazwisko gościa, numer telefonu, nazwa hotelu i termin planowanego pobytu. Taki zestaw pozwala przygotować wiadomość, która wygląda znacznie bardziej przekonująco niż typowy masowy phishing.
Jakie dane klientów Travelist.pl mogły zostać ujawnione?
Według treści powiadomienia nieuprawnione osoby mogły uzyskać dostęp do imion i nazwisk klientów, ich adresów e-mail, numerów telefonów, numerów NIP, jeżeli zostały podane podczas rezerwacji, oraz informacji o samych pobytach, w tym nazw hoteli i terminów zakwaterowania.
Nie wszystkie te dane mają identyczny charakter ani wiążą się z takim samym ryzykiem. Adres e-mail oraz numer telefonu umożliwiają bezpośredni kontakt z potencjalną ofiarą. Imię i nazwisko sprawiają, że taka wiadomość może wyglądać na indywidualną korespondencję przygotowaną przez pracownika hotelu. Z kolei znajomość rzeczywistego terminu pobytu i konkretnego obiektu noclegowego pozwala oszustowi odwołać się do wydarzenia, którego użytkownik rzeczywiście oczekuje. Numer NIP może być dodatkowo wykorzystany do uwiarygodnienia wiadomości kierowanych do klientów biznesowych, na przykład poprzez nawiązanie do faktury lub rozliczenia firmowego pobytu.
W udostępnionym fragmencie komunikatu nie wymieniono numerów PESEL, danych dokumentów tożsamości, haseł do kont użytkowników ani danych kart płatniczych. Nie oznacza to jednak automatycznie, że wszystkie te kategorie zostały definitywnie wykluczone z incydentu. Na obecnym etapie można jedynie stwierdzić, że nie zostały wskazane w dostępnej części powiadomienia. Z drugiej strony nie ma też podstaw, aby twierdzić, że zostały wykradzione. Tego rodzaju wnioski wymagałyby dodatkowego potwierdzenia.
Niezwykle istotne jest również sformułowanie użyte w wiadomości: osoby nieuprawnione mogły uzyskać dostęp do danych. Wykrycie możliwości dostępu nie jest tożsame z potwierdzeniem skopiowania wszystkich informacji. Nie należy jednak lekceważyć takiego naruszenia, szczególnie gdy pojawiają się jednocześnie sygnały o próbach oszustw wymierzonych w gości hotelowych.
Fałszywy WhatsApp od hotelu. Oszuści próbują wyłudzić płatność
Najbardziej niepokojącą informacją zawartą w powiadomieniu jest zgłoszenie dotyczące fałszywej wiadomości przesłanej przez WhatsApp. Według komunikatu jej nadawca podszywał się pod hotel i próbował nakłonić klienta do dokonania płatności za pośrednictwem nieautoryzowanej strony internetowej.
To schemat doskonale znany specjalistom zajmującym się cyberbezpieczeństwem. Oszuści dysponujący informacjami o prawdziwej rezerwacji mogą wysłać wiadomość sugerującą, że nastąpił problem z płatnością, nie udało się zweryfikować karty, wymagana jest dodatkowa autoryzacja albo pobyt zostanie anulowany, jeżeli klient nie podejmie natychmiastowego działania. W wiadomości pojawia się wówczas odnośnik do strony przypominającej oficjalny formularz płatności. Jej rzeczywistym zadaniem może być przechwycenie danych karty, nakłonienie użytkownika do zatwierdzenia transakcji lub bezpośrednie wyłudzenie pieniędzy.
W przypadku Travelist nie udostępniono dotychczas treści zgłoszonej fałszywej wiadomości, adresu wykorzystywanej strony ani informacji o ewentualnych stratach finansowych. Nie można również niezależnie potwierdzić, że nadawca WhatsApp pozyskał informacje właśnie podczas opisanego incydentu. Zbieżność obu zdarzeń stanowi jednak istotny sygnał ostrzegawczy i uzasadnia zwiększoną ostrożność osób posiadających rezerwacje.
Problem polega na tym, że takie wiadomości bywają wyjątkowo wiarygodne. Oszust nie musi pisać ogólnie o nieopłaconym noclegu w nieznanym hotelu. Może zwrócić się do konkretnej osoby, wymienić nazwę obiektu, właściwy termin przyjazdu i zasugerować problem dotyczący istniejącej rezerwacji. Im więcej autentycznych szczegółów posiada, tym trudniej przeciętnemu użytkownikowi zauważyć, że korespondencja w rzeczywistości pochodzi od przestępcy.
Dlaczego oszustwo wykorzystujące prawdziwą rezerwację jest tak niebezpieczne?
Większość poradników dotyczących phishingu koncentruje się na błędach językowych, dziwnych adresach stron internetowych i wiadomościach wysyłanych bez żadnego kontekstu. W przypadku oszustw hotelowych ten model okazuje się niewystarczający. Przestępcy coraz częściej wykorzystują prawdziwe informacje dotyczące konkretnych klientów, dzięki czemu ich komunikaty nie przypominają przypadkowego spamu.
Wyobraźmy sobie osobę, która kilka tygodni wcześniej zarezerwowała weekendowy pobyt w hotelu. Na kilka dni przed przyjazdem otrzymuje wiadomość na WhatsApp. Nadawca zna nazwę obiektu i daty rezerwacji, zwraca się do klienta po nazwisku, a następnie informuje o konieczności pilnego potwierdzenia płatności. Dodatkowo ostrzega, że brak reakcji może spowodować utratę rezerwacji. Wszystkie najważniejsze szczegóły zgadzają się z rzeczywistością, dlatego odbiorca może uznać prośbę za wiarygodną.
W rzeczywistości otrzymuje jednak wiadomość od oszusta, a podany link prowadzi do podstawionej strony płatniczej. Jeżeli użytkownik poda tam numer karty, datę jej ważności i kod zabezpieczający, może narazić się na nieautoryzowane operacje. Jeżeli dodatkowo zatwierdzi transakcję w aplikacji bankowej, sprawca może otrzymać pieniądze pomimo tego, że prawdziwa rezerwacja hotelowa została już wcześniej opłacona.
Co istotne, sam fakt znajomości prawdziwych danych nie dowodzi, że wiadomość pochodzi od hotelu. Informacje te mogą zostać pozyskane w wyniku włamania do systemu rezerwacyjnego, przejęcia konta pracownika, naruszenia bezpieczeństwa zewnętrznego dostawcy technologii lub innego incydentu. Dlatego nawet wiadomość zawierająca poprawne szczegóły pobytu powinna zostać niezależnie zweryfikowana, jeżeli żąda nowej płatności albo ujawnienia danych finansowych.
Podobne oszustwa uderzały już w klientów polskich hoteli
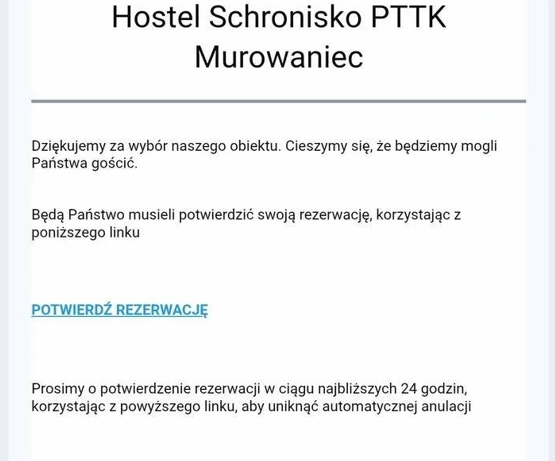
Nie jest to pierwsza sytuacja, w której bezpieczeństwo danych rezerwacyjnych i kont hotelowych budzi poważne obawy. W styczniu 2026 roku CERT Orange opisywał oszustwa polegające na podszywaniu się pod obiekty noclegowe oraz wysyłaniu do klientów fałszywych próśb o potwierdzenie rezerwacji. Jednym z przedstawionych przykładów były wiadomości wykorzystujące nazwę Schroniska PTTK Murowaniec. Odbiorcy otrzymywali informację o konieczności potwierdzenia pobytu za pomocą specjalnego odnośnika, a brak reakcji miał rzekomo grozić automatycznym anulowaniem rezerwacji.
W lipcu 2026 roku portal Niebezpiecznik informował również o naruszeniu bezpieczeństwa systemu Hotres, wykorzystywanego przez liczne polskie obiekty noclegowe do zarządzania rezerwacjami. W tamtym przypadku nieuprawnione osoby uzyskały dostęp do informacji dotyczących gości, a następnie pojawiły się próby wyłudzenia płatności z wykorzystaniem bardzo wiarygodnych wiadomości. W październiku 2026 roku o odrębnym incydencie poinformował z kolei serwis Wakacje.pl, w którym nieuprawniony dostęp objął część skrzynek pocztowych pracowników oraz system obsługi klientów. Tam zagrożone były również inne kategorie danych, w tym informacje dotyczące dokumentów tożsamości.
Problemy nie ograniczają się do Polski. W październiku 2026 roku niemiecka sieć Welcome Hotels opublikowała ostrzeżenie dotyczące incydentu u dostawcy technologii rezerwacyjnej. Wśród zagrożonych informacji znalazły się dane kontaktowe gości oraz szczegóły pobytów, a sieć przestrzegła przed oszukańczymi wiadomościami przesyłanymi przez WhatsApp i e-mail. Także niemiecki operator turystyczny touriDat informował o fałszywych komunikatach kierowanych do klientów, którzy mieli rzekomo ponownie potwierdzać rezerwacje i przekazywać dane kart płatniczych.
Nie ma dowodów na to, że wszystkie wymienione incydenty były ze sobą powiązane albo odpowiadała za nie jedna grupa przestępcza. Pokazują jednak powtarzający się problem całej branży turystycznej. Dostęp do informacji o rzeczywistych rezerwacjach staje się dla oszustów cennym narzędziem, a przestępcy coraz częściej wykorzystują je nie tylko do kradzieży danych, lecz również do bezpośredniego wyłudzania pieniędzy.
Travelist zapewnia, że rezerwacje są ważne. Co z bezpieczeństwem klientów?
W przesłanym komunikacie wyraźnie zaznaczono, że dotychczas potwierdzony incydent obejmuje ograniczoną liczbę kont partnerów hotelowych i nie oznacza ujawnienia danych całej bazy klientów Travelist.pl. To istotna informacja, ponieważ nie ma podstaw, aby wszystkich użytkowników serwisu automatycznie uznawać za osoby poszkodowane.
Według wiadomości Travelist zabezpieczył konta, na których wykryto nieuprawnioną aktywność, i prowadzi działania zmierzające do ustalenia pełnego zakresu naruszenia oraz identyfikacji osób, których informacje mogły zostać objęte incydentem. Przekazany nam materiał nie zawiera jednak pełnej końcowej części powiadomienia, dlatego nie możemy ocenić wszystkich zadeklarowanych działań ani ewentualnych dodatkowych zaleceń skierowanych do klientów.
Jednocześnie użytkownicy zostali zapewnieni, że ich rezerwacje pozostają aktualne, a warunki zakupionych pobytów nie ulegają zmianie. Oznacza to, że nie ma powodu do pochopnego anulowania rezerwacji wyłącznie na podstawie otrzymanej informacji o incydencie. Należy natomiast zachować ostrożność wobec wszelkich nieoczekiwanych próśb o dopłaty, ponowne wprowadzenie danych karty lub przeniesienie płatności poza dotychczasowy system obsługi rezerwacji.
Co powinien zrobić klient Travelist.pl?
Najważniejsze jest zachowanie szczególnej ostrożności wobec nowych wiadomości dotyczących zarezerwowanego pobytu. Jeśli ktoś kontaktuje się przez WhatsApp, SMS, e-mail lub telefon i twierdzi, że trzeba pilnie dopłacić do rezerwacji, ponownie potwierdzić kartę albo przeprowadzić dodatkową weryfikację, nie należy wykonywać wskazanych czynności bez niezależnego sprawdzenia informacji. Dotyczy to również sytuacji, w których nadawca zna prawdziwe nazwisko klienta, nazwę hotelu, termin pobytu czy numer rezerwacji.
Najbezpieczniejszym rozwiązaniem jest samodzielne otwarcie oficjalnej strony Travelist.pl lub skontaktowanie się z obiektem hotelowym za pomocą numeru telefonu pobranego z jego rzeczywistej strony internetowej. Nie należy polegać na numerach kontaktowych ani linkach przesłanych w podejrzanej wiadomości. Jeżeli płatność została już dokonana podczas składania rezerwacji, każda kolejna prośba o jej ponowne przeprowadzenie powinna być potraktowana jako sygnał ostrzegawczy.
W razie otrzymania podejrzanej wiadomości warto zachować jej treść, numer nadawcy oraz adres wskazanej strony, a następnie przekazać zgłoszenie do Travelist lub danego hotelu. Podejrzane witryny można zgłaszać również do CERT Polska za pośrednictwem serwisu incydent.cert.pl, natomiast podejrzane SMS-y można przekierować na bezpłatny numer 8080. Jeśli klient podał już dane karty na fałszywej stronie, powinien jak najszybciej skontaktować się z bankiem, zablokować zagrożoną kartę i zweryfikować wykonane operacje. W przypadku utraty pieniędzy należy również zgłosić sprawę Policji oraz zapytać bank o dostępne możliwości odzyskania środków.
Nie ma natomiast podstaw, aby wyłącznie w związku z tym powiadomieniem zalecać wszystkim użytkownikom Travelist automatyczne zastrzeganie numeru PESEL. Ta kategoria danych nie została wymieniona w dostępnym fragmencie komunikatu. Podobnie nie przedstawiono dowodów na przejęcie haseł użytkowników platformy. Zmiana hasła może być rozsądnym dodatkowym środkiem ostrożności, szczególnie jeśli było ono wykorzystywane również w innych serwisach, ale nie należy mylić ogólnych zasad bezpieczeństwa z potwierdzonym zakresem konkretnego incydentu.
To nie pierwszy incydent branży turystycznej. Przeczytaj: Wakacje.pl zhackowane. Wyciekły dane paszportowe klientów
Incydent w Travelist.pl rodzi również pytania o obowiązki wynikające z RODO
Nieuprawniony dostęp do danych klientów może stanowić naruszenie ochrony danych osobowych w rozumieniu RODO. Nie każde takie zdarzenie musi jednak oznaczać naruszenie przepisów przez przedsiębiorcę. Istotne są okoliczności incydentu, stosowane zabezpieczenia, rzeczywisty zakres dostępu oraz to, czy administrator właściwie ocenił ryzyko i wykonał ciążące na nim obowiązki.
W przypadku naruszenia mogącego powodować ryzyko dla praw lub wolności osób fizycznych administrator co do zasady powinien zgłosić je Prezesowi Urzędu Ochrony Danych Osobowych bez zbędnej zwłoki, w miarę możliwości w ciągu 72 godzin od jego stwierdzenia. Jeśli naruszenie może powodować wysokie ryzyko dla osób, których dane dotyczą, przepisy przewidują również obowiązek ich powiadomienia, z określonymi wyjątkami. W przypadku systemów rezerwacyjnych znaczenie ma dodatkowo ustalenie relacji pomiędzy operatorem platformy, hotelami oraz ewentualnymi dostawcami zewnętrznymi.
Na obecnym etapie nie wiadomo, czy Travelist zgłosił opisane zdarzenie do UODO, kiedy dokładnie doszło do nieuprawnionych logowań i ilu klientów mogło zostać objętych naruszeniem. Nie przesądzamy tym samym, że jakikolwiek obowiązek został pominięty. Warto jednak oczekiwać szczegółowego wyjaśnienia, które pozwoli zainteresowanym osobom ocenić rzeczywiste zagrożenie.
Najważniejsze pytania wciąż pozostają bez odpowiedzi
Udostępnione powiadomienie zawiera podstawowe informacje dotyczące nieuprawnionego dostępu do kont hotelowych, ale nie pozwala jeszcze w pełni ocenić skali zdarzenia. Nie znamy liczby przejętych lub wykorzystanych kont, liczby potencjalnie poszkodowanych klientów ani dokładnego okresu, w którym osoby nieuprawnione mogły przeglądać dane rezerwacyjne. Nie wiadomo również, w jaki sposób sprawcy uzyskali dostęp do kont oraz czy zabezpieczenia stosowane przez partnerów hotelowych obejmowały wieloskładnikowe uwierzytelnianie.
Wyjaśnienia wymaga także relacja pomiędzy incydentem a zgłoszoną próbą oszustwa przez WhatsApp. Jeżeli sprawca rzeczywiście korzystał z danych pochodzących z jednego z naruszonych kont, należałoby ustalić, czy podobne wiadomości otrzymały również inne osoby. Osobnym zagadnieniem jest możliwość identyfikacji konkretnych informacji przeglądanych lub pobranych podczas nieautoryzowanych sesji, a także weryfikacja, czy wszystkie wykryte przypadki dostępu zostały skutecznie zablokowane.
To pytania istotne nie tylko dla samego Travelist.pl. Coraz większa część rynku turystycznego opiera się na rozbudowanej współpracy platform rezerwacyjnych, hoteli, pośredników i dostawców oprogramowania. Dane klientów są potrzebne wielu podmiotom na różnych etapach obsługi pobytu, a każde dodatkowe miejsce ich przetwarzania stanowi kolejny element wymagający odpowiedniego zabezpieczenia.
Oszuści nie potrzebują hasła do Twojego konta. Wystarczą im szczegóły rezerwacji
Opisany przypadek pokazuje jedno z najpoważniejszych zagrożeń związanych z naruszeniami bezpieczeństwa w branży turystycznej. Przestępcy nie muszą przejmować bankowości elektronicznej, zdobywać hasła do konta użytkownika ani kraść danych wszystkich klientów dużej platformy. Dostęp do informacji o rzeczywistych rezerwacjach może wystarczyć, aby przygotować bardzo przekonującą próbę wyłudzenia pieniędzy.
Z punktu widzenia klientów najważniejsze jest więc rozdzielenie dwóch kwestii. Pierwszą stanowi bezpieczeństwo samej rezerwacji, która według udostępnionego komunikatu pozostaje ważna i nie wymaga zmian. Drugą jest bezpieczeństwo komunikacji, ponieważ osoba znająca prawdziwe szczegóły pobytu wcale nie musi być pracownikiem hotelu ani przedstawicielem serwisu rezerwacyjnego.
Najważniejsza zasada pozostaje prosta: jeżeli ktoś zna szczegóły Twojej rezerwacji, a następnie żąda pilnej płatności przez przesłany link, nie jest to dowód autentyczności wiadomości. To może być właśnie powód, dla którego oszust liczy na Twoje zaufanie.