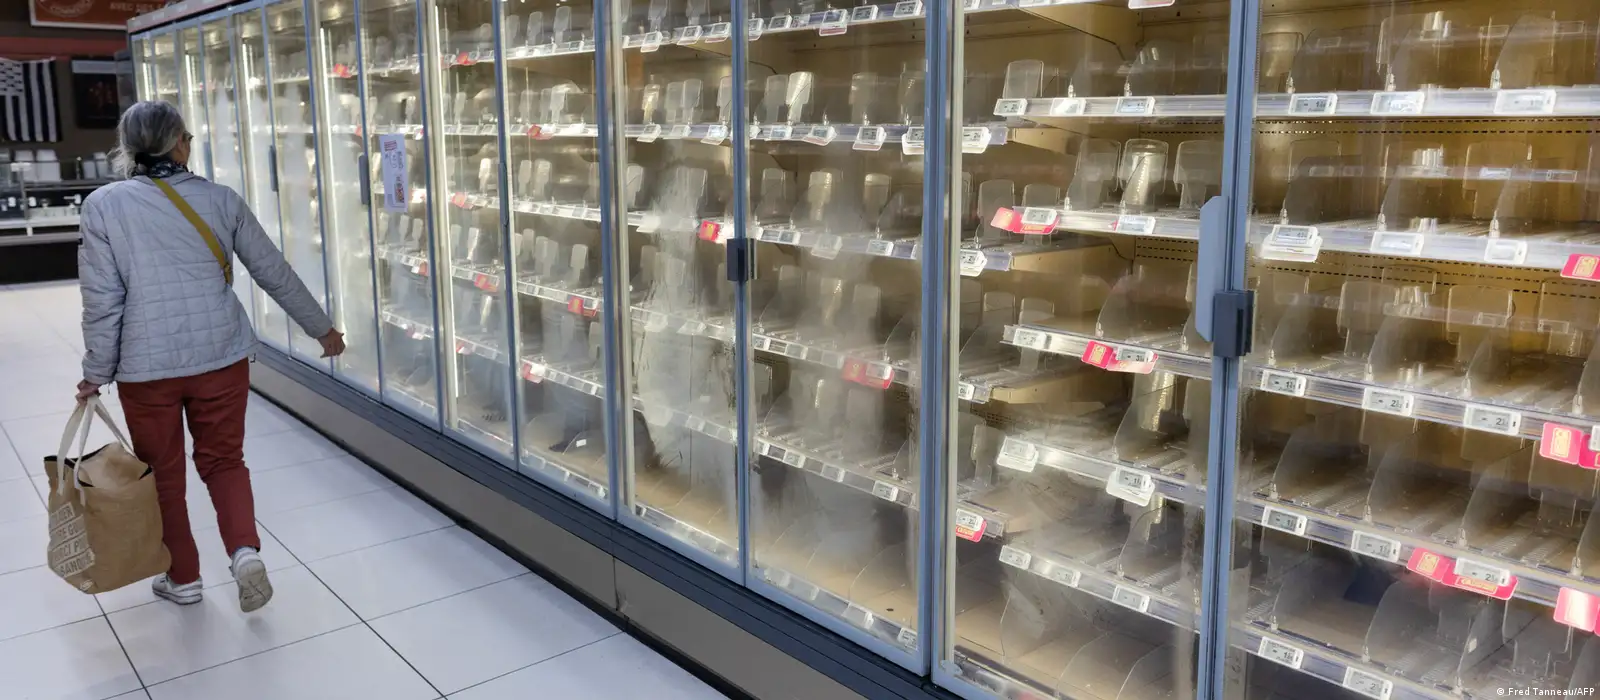
Cyberatak na setki francuskich supermarketów doprowadził do zdalnego uruchamiania systemów rozmrażania chłodziarek i gwałtownego wzrostu temperatury. Część sklepów musiała wyrzucić przechowywaną żywność, a według medialnych doniesień w niektórych urządzeniach temperatura wzrosła nawet do około 50°C. Incydent pokazuje, że skutkiem cyberataku nie musi być wyłącznie kradzież danych – przestępcy mogą wpływać również na fizyczną infrastrukturę sklepów i przedsiębiorstw.
Do ataku doszło w nocy z 11 na 12 października we Francji. Napastnicy uzyskali zdalny dostęp do systemów związanych z chłodnictwem wykorzystywanym przez supermarkety i uruchamiali mechanizmy rozmrażania, powodując wzrost temperatury w urządzeniach.
Według informacji publikowanych przez francuskie media i serwisy zajmujące się cyberbezpieczeństwem problem dotknął setek sklepów należących do różnych sieci, między innymi Intermarché, Carrefour Market, Monoprix, Leclerc oraz Coopérative U. Szacunki skali incydentu różnią się w zależności od źródła.
Setki sklepów dotkniętych cyberatakiem
BleepingComputer informował o 250–350 sklepach, które mogły zostać dotknięte problemem. Z kolei Les Mousquetaires, grupa właścicielska Intermarché, potwierdziła Sky News, że w jej przypadku incydent objął około 150 placówek. Carrefour informował o około 80 dotkniętych supermarketach, a Monoprix przekazał, że problem wystąpił w około 5 proc. jego sklepów we Francji.
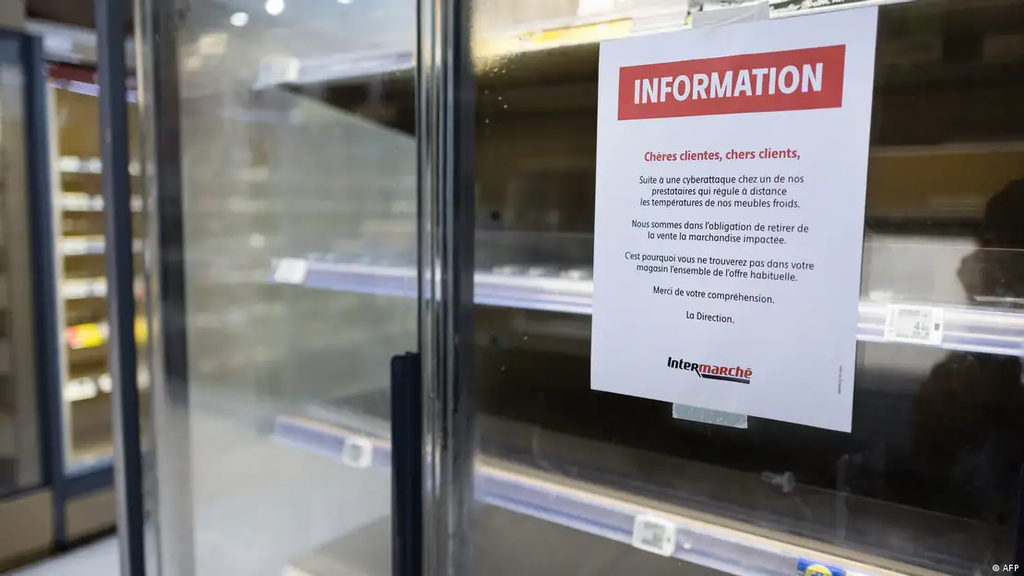
W części placówek wzrost temperatury oznaczał konieczność usunięcia świeżej i mrożonej żywności, której nie można było już bezpiecznie sprzedawać. Straty wynikają więc nie tylko z samej awarii urządzeń, ale również z utraty dużych ilości produktów. Paryska prokuratura określiła zdarzenie jako atak na dużą skalę, a sprawa jest badana przez francuskie służby.
Hakerzy wykorzystali funkcję, która normalnie chroni lodówki
Najciekawszy element ataku polega na tym, że napastnicy nie musieli fizycznie niszczyć urządzeń. Według dotychczasowych ustaleń przejmowali kontrolę nad systemami chłodniczymi i uruchamiali ich normalną funkcję automatycznego rozmrażania.
System rozmrażania jest potrzebny, aby usuwać lód powstający na elementach chłodzących. Problem zaczyna się wtedy, gdy ktoś może uruchamiać go zdalnie i w niekontrolowany sposób. W efekcie temperatura w urządzeniach może szybko wzrosnąć, a żywność przestaje spełniać wymagania dotyczące bezpiecznego przechowywania.
Sky News informował, że w części zaatakowanych urządzeń temperatura miała wzrosnąć nawet do około 50°C, a incydent miał doprowadzić również do lokalnych pożarów.
Na celowniku systemy Danfoss
Dotychczasowe doniesienia wskazują na kontrolery chłodnicze firmy Danfoss, wykorzystywane do zarządzania urządzeniami w supermarketach. BleepingComputer podaje, że napastnicy mieli atakować kontrolery korzystające ze starszych wersji oprogramowania. Nie oznacza to jednak, że potwierdzono już dokładną techniczną przyczynę włamania.
Badacze z Claroty wcześniej opisali dwie podatności dotyczące systemów Danfoss AK-SM 800A, które w określonych konfiguracjach mogły umożliwiać zdalne wykonanie kodu. Na obecnym etapie nie ma jednak potwierdzenia, że właśnie te luki zostały wykorzystane podczas ataku na francuskie supermarkety.
To rozróżnienie jest istotne: istnienie znanej podatności w danym produkcie nie jest automatycznym dowodem na to, że została wykorzystana podczas konkretnego incydentu.
Tysiące systemów chłodniczych dostępnych z internetu
Po ujawnieniu ataku badacze zaczęli analizować, ile podobnych urządzeń można znaleźć bezpośrednio w internecie.
Według danych cytowanych przez BleepingComputer badacz Baptiste Robert znalazł 2752 systemy Danfoss dostępne online, z czego około 1590 znajdowało się we Francji. Wyszukiwarka Shodan śledziła jednocześnie ponad 4500 urządzeń tego producenta dostępnych przez internet.
Samo wystawienie urządzenia do internetu nie oznacza jeszcze, że można je przejąć. Zwiększa jednak powierzchnię ataku i może pozwalać cyberprzestępcom na wyszukiwanie systemów z nieaktualnym oprogramowaniem, słabymi hasłami lub błędną konfiguracją.
Cyberatak może zepsuć coś więcej niż komputer
Incydent we Francji jest dobrym przykładem zagrożeń dotyczących OT i IoT – systemów, które łączą świat cyfrowy z urządzeniami wykonującymi fizyczne działania.
Podobne systemy sterują klimatyzacją, ogrzewaniem, produkcją przemysłową, magazynami, systemami dostępu, windami czy urządzeniami wykorzystywanymi w energetyce. Jeśli cyberprzestępca przejmie zwykłe konto internetowe, skutkiem może być utrata danych. Jeżeli przejmie kontrolę nad urządzeniem przemysłowym lub systemem sterowania, cyberatak może doprowadzić do fizycznych szkód, przestojów i bezpośrednich strat finansowych.
W przypadku francuskich supermarketów oznaczało to przede wszystkim zniszczenie towaru i czasowe wyłączenie części infrastruktury chłodniczej.
Co firmy mogą zrobić, aby ograniczyć podobne ryzyko?
Najważniejszym problemem pozostaje wystawianie systemów zarządzania urządzeniami bezpośrednio do internetu bez odpowiednich zabezpieczeń.
Administratorzy powinni ograniczać zdalny dostęp do takich urządzeń, stosować aktualne wersje oprogramowania, wymuszać silne uwierzytelnianie i segmentować sieci tak, aby przejęcie jednego systemu nie dawało automatycznie dostępu do całej infrastruktury organizacji. Konieczne jest również monitorowanie urządzeń, które często działają latami i – w przeciwieństwie do komputerów biurowych – mogą być aktualizowane znacznie rzadziej.
Atak we Francji pokazuje, że „inteligentna” lodówka przemysłowa może stać się elementem realnego cyberzagrożenia, jeśli jej system sterowania zostanie pozostawiony bez odpowiedniej ochrony.