Otrzymałeś wiadomość z gratulacjami, że Twój fanpage na Facebooku zakwalifikował się do otrzymania niebieskiej odznaki weryfikacyjnej? Uważaj, bo za pozornie atrakcyjną propozycją może kryć się próba przejęcia konta. Przestępcy podszywają się pod Meta, wykorzystują fałszywe profile oraz strony internetowe łudząco przypominające oficjalne serwisy Facebooka. Pokazujemy krok po kroku, jak wygląda takie oszustwo i w którym momencie dochodzi do wyłudzenia danych logowania.
Wszystko zaczyna się od gratulacji na Messengerze
Administratorzy stron firmowych na Facebooku regularnie otrzymują wiadomości od nieznanych użytkowników. Niektóre dotyczą współpracy, inne reklam, a jeszcze inne pozornie wyjątkowych wyróżnień przyznawanych przez platformę. Właśnie ten ostatni scenariusz wykorzystują cyberprzestępcy.
W udokumentowanym przez nas przypadku na firmowy fanpage przyszła wiadomość od nieznanej osoby. Nadawca pogratulował prowadzenia strony, podkreślając zaangażowanie administratora oraz sugerując, że profil zasłużył na szczególne wyróżnienie.
ETAP 1 – WIADOMOŚĆ NA MESSENGERZE
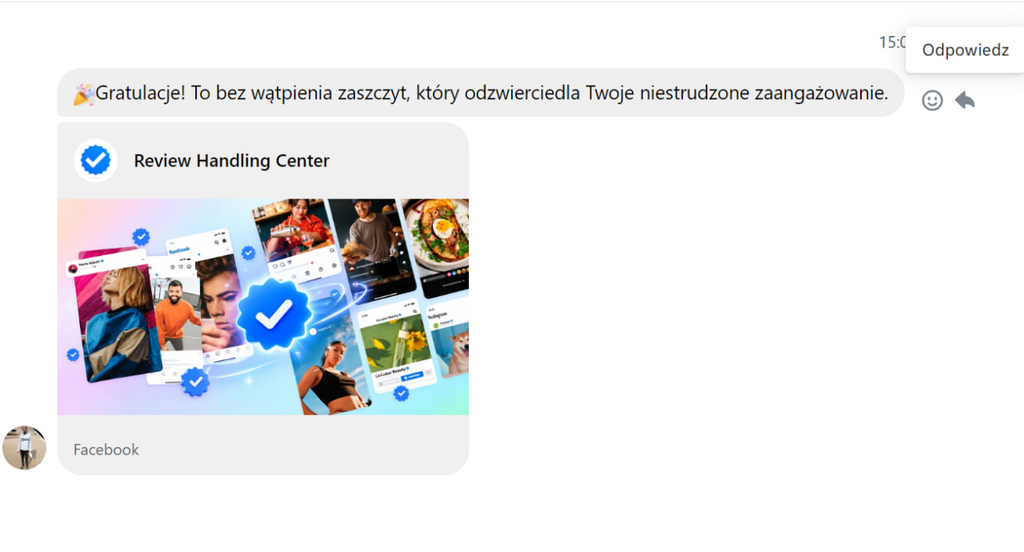
Przykład wiadomości przesłanej do administratora fanpage’a. Nadawca wykorzystuje gratulacje i podgląd posta, aby zachęcić do dalszej interakcji.
Wiadomość zawierała grafikę nawiązującą do systemu weryfikacji Facebooka, charakterystyczne niebieskie symbole oraz nazwę „Review Handling Center”. Całość miała wzbudzić przekonanie, że kontakt pochodzi od oficjalnego przedstawiciela platformy.
To popularna technika manipulacji wykorzystująca autorytet znanej marki. Przestępcy mogą posługiwać się świeżo utworzonymi kontami, profilami pochodzącymi z farm kont lub wcześniej przejętymi kontami prawdziwych użytkowników. W tym konkretnym przypadku nie ustaliliśmy jednak pochodzenia profilu nadawcy.
Fałszywy post obiecujący darmową weryfikację konta
Po otwarciu przesłanej treści użytkownik trafia na post opublikowany przez profil „Review Handling Center”. Wpis informuje w języku angielskim, że ze względu na aktywność i widoczność strony administrator został wybrany do otrzymania darmowej niebieskiej odznaki weryfikacyjnej Facebooka.
Autor wskazuje również korzyści, jakie ma zapewnić odznaka: większe zaufanie odbiorców, lepszą widoczność w wynikach wyszukiwania oraz wzrost wiarygodności marki.
ETAP 2 – POST Z OBIETNICĄ ODZNAKI
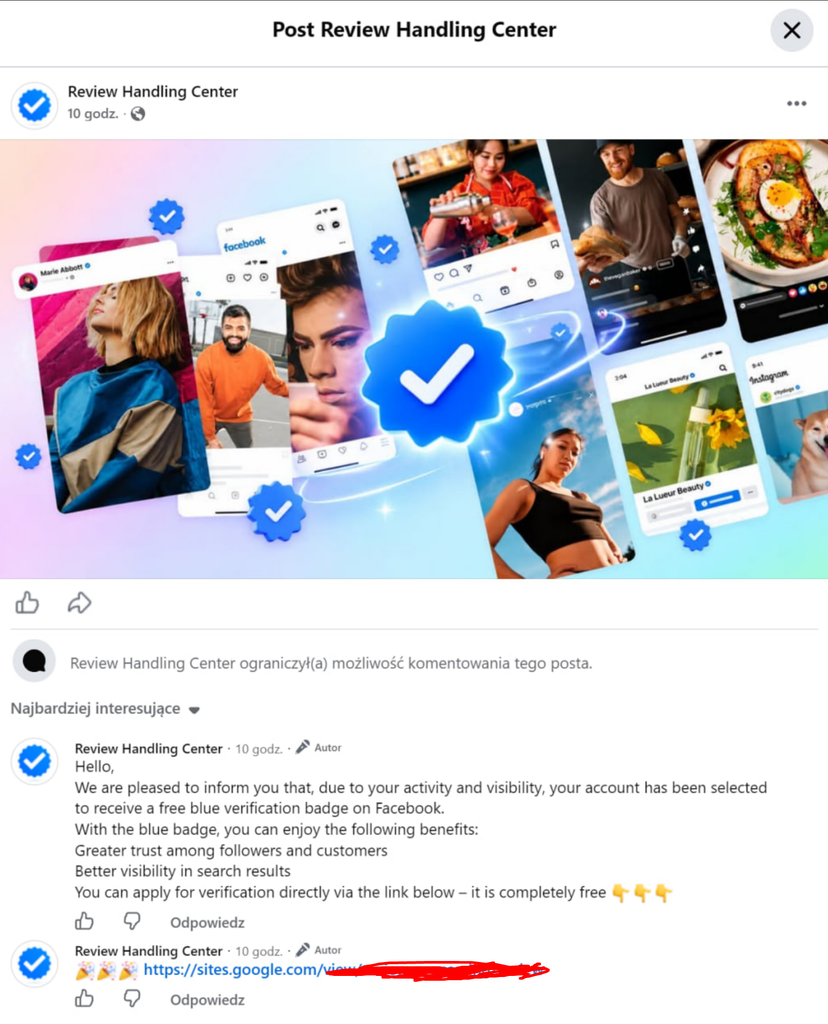
Post przedstawiający rzekomą możliwość uzyskania darmowej weryfikacji. W komentarzu znajduje się odnośnik do zewnętrznej strony.
Istotny szczegół znajduje się pod wpisem. Autor umieścił w komentarzu adres prowadzący do strony w usłudze Google Sites:
sites.google.com/view/xxxx/xxx - Adres celowo ocenzurowany
Wykorzystanie domeny Google może dodatkowo uwiarygodniać oszustwo. Użytkownik widzi znajomy adres należący do dużej firmy technologicznej, chociaż zawartość konkretnej witryny została przygotowana przez zewnętrznego twórcę, a niekoniecznie przez Google czy Meta.
Co więcej, możliwość komentowania posta została ograniczona. Może to utrudniać innym użytkownikom pozostawianie ostrzeżeń o potencjalnym oszustwie.
Warto pamiętać, że samo umieszczenie strony w Google Sites nie oznacza, że jej zawartość jest bezpieczna lub oficjalna.
Fałszywa strona Meta Verified ma przekonać użytkownika do rozpoczęcia weryfikacji
Po przejściu pod wskazany adres pojawia się strona stylizowana na oficjalny serwis Meta. Zastosowano na niej charakterystyczne kolory, niebieską odznakę weryfikacyjną, duży przycisk zachęcający do rozpoczęcia procesu oraz komunikaty dotyczące ochrony marki.
ETAP 3 – STRONA PODSZYWAJĄCA SIĘ POD META
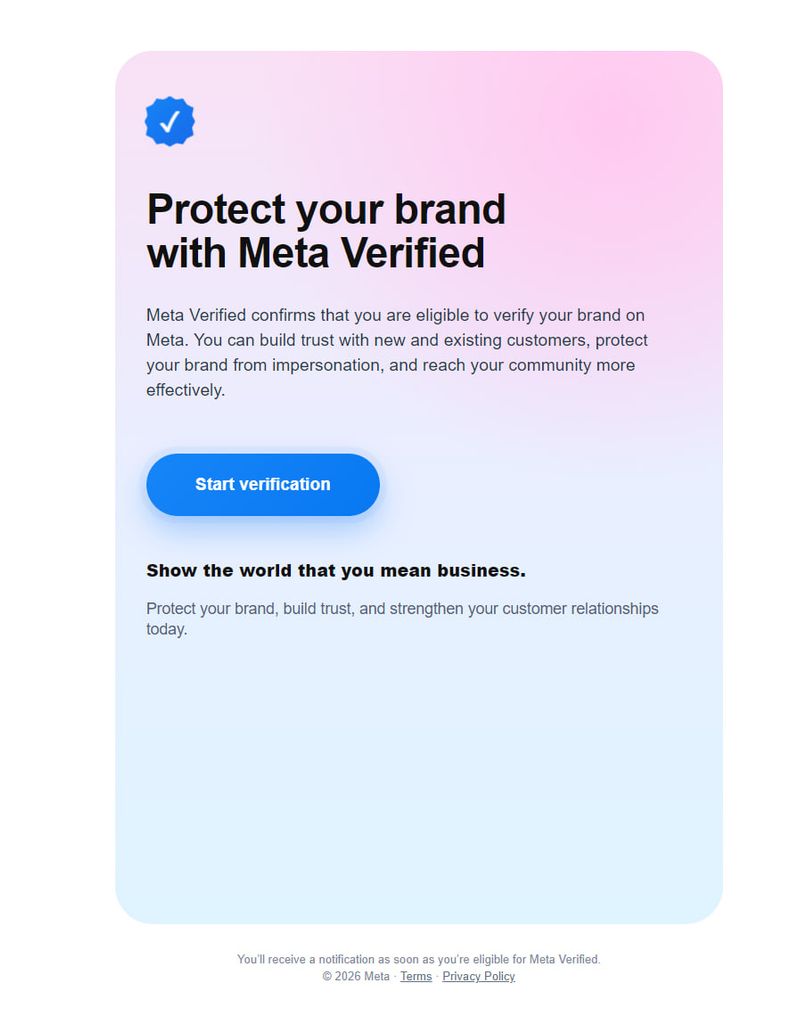
Witryna nawiązująca wyglądem do materiałów Meta Verified. Przycisk „Start verification” zachęca do kontynuowania procesu.
Strona zapewnia, że weryfikacja pozwoli zwiększyć zaufanie klientów i ochronić markę przed podszywaniem się pod nią. To komunikaty, które mogą przekonać zwłaszcza właścicieli firm, administratorów dużych fanpage’y oraz osoby odpowiadające za prowadzenie profili w mediach społecznościowych.
W rzeczywistości użytkownik jest prowadzony przez kolejne etapy scenariusza przygotowanego przez oszustów.
CAPTCHA jako kolejny element budowania wiarygodności
W następnym kroku pojawia się ekran przypominający zabezpieczenie antybotowe Meta z komunikatem „I’m not a robot” oraz oznaczeniem reCAPTCHA.
ETAP 4 – POZORNA KONTROLA BEZPIECZEŃSTWA
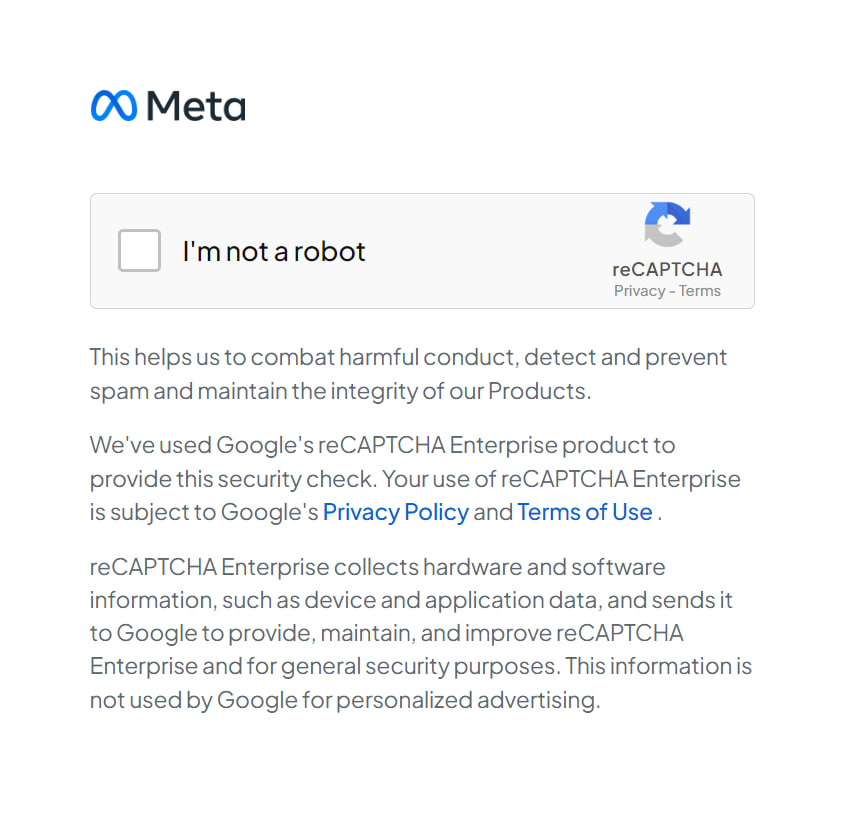
Ekran kontroli antybotowej. Sam wygląd reCAPTCHA nie potwierdza autentyczności strony internetowej.
To ważny element całego oszustwa. Osoby korzystające z internetu przyzwyczaiły się do tego, że banki, serwisy społecznościowe czy duże platformy wymagają czasami dodatkowego potwierdzenia tożsamości lub przejścia zabezpieczeń antybotowych.
Przestępcy wykorzystują te skojarzenia. Co istotne, nawet prawdziwa usługa reCAPTCHA może zostać osadzona na stronie kontrolowanej przez oszustów. Jej obecność nie świadczy o tym, że sama witryna należy do Meta.
Kolejna strona wygląda już niemal jak oficjalny serwis Facebooka
Po przejściu dalej użytkownik widzi rozbudowaną witrynę ze znakiem Meta, menu nawigacyjnym, grafikami przypominającymi materiały reklamowe Facebooka i Instagrama oraz przyciskiem „Submit Request”.
ETAP 5 – FAŁSZYWA WITRYNA WERYFIKACYJNA
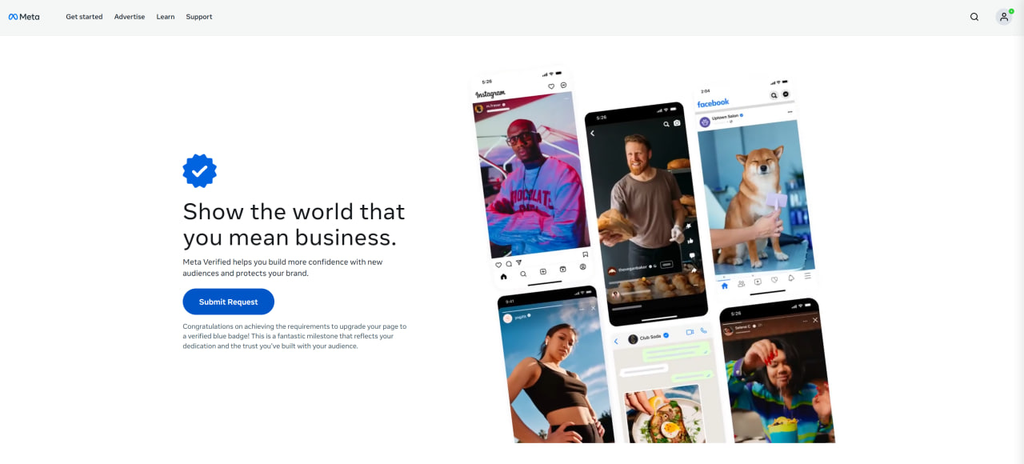
Strona imitująca oficjalny serwis Meta. Jej zadaniem jest przekonanie administratora do przesłania zgłoszenia weryfikacyjnego.
Witryna ponownie gratuluje spełnienia warunków uzyskania odznaki i sugeruje, że administrator musi jedynie zakończyć proces.
Właśnie w ten sposób działa phishing wieloetapowy. Zamiast natychmiast żądać hasła, oszuści stopniowo przyzwyczajają użytkownika do kolejnych ekranów. Każde następne kliknięcie ma sprawiać wrażenie naturalnego elementu legalnej procedury.
Formularz zbiera dane administratora i jego fanpage’a
Kliknięcie przycisku „Submit Request” otwiera formularz przypominający okno kontaktu z pomocą techniczną Meta. Użytkownik zostaje poproszony o wpisanie imienia i nazwiska, adresu e-mail, numeru telefonu oraz nazwy prowadzonej strony.
ETAP 6 – WYŁUDZANIE DANYCH OSOBOWYCH
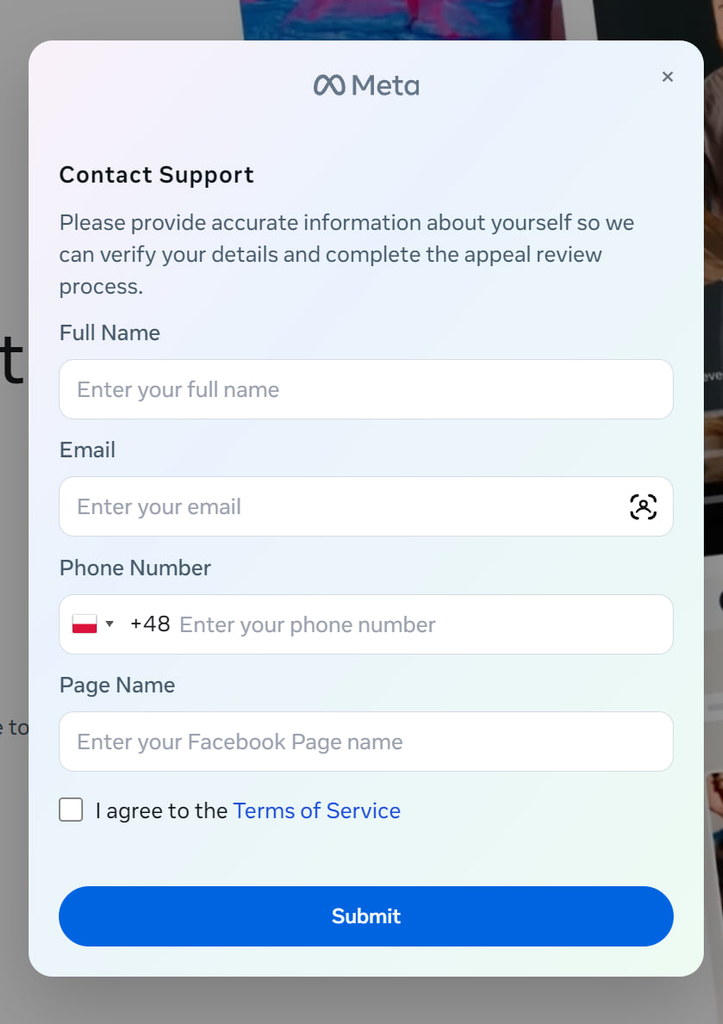
Fałszywy formularz pomocy technicznej Meta. Wymagane informacje mogą zostać wykorzystane do kolejnych prób oszustwa.
Dane te mogą mieć wartość dla przestępców nawet wtedy, gdy użytkownik ostatecznie nie przekaże hasła. Pozwalają powiązać konkretną osobę z zarządzanym fanpage’em, ustalić dane kontaktowe i przygotować bardziej spersonalizowane próby wyłudzenia informacji.
Formularz zawiera również zgodę na warunki korzystania z usługi, co dodatkowo upodabnia go do standardowych procedur dostępnych w legalnych serwisach.
Ostatni etap: żądanie hasła do Facebooka
Końcowy ekran ujawnia właściwy cel całego ataku. Po wcześniejszym podaniu danych użytkownik otrzymuje komunikat informujący, że ze względów bezpieczeństwa musi wpisać swoje hasło, aby kontynuować weryfikację.
ETAP 7 – PRÓBA PRZEJĘCIA KONTA
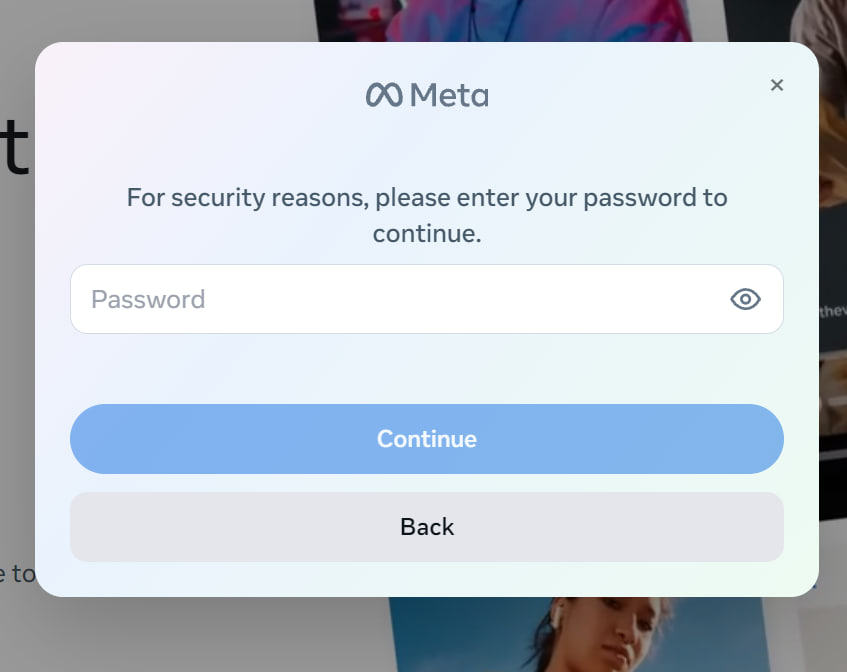
Najważniejszy moment oszustwa. Formularz żąda hasła do konta, które może zostać przekazane bezpośrednio cyberprzestępcom.
To właśnie na tym etapie administrator ryzykuje utratę kontroli nad swoim kontem. Hasło wpisane do fałszywego formularza może zostać przechwycone przez osoby kontrolujące witrynę. Jeżeli przestępcy uzyskają poprawne dane logowania, mogą spróbować zalogować się do Facebooka. Gdy konto nie posiada dodatkowych zabezpieczeń lub uda się je obejść, napastnicy mogą przejąć profil oraz uzyskać dostęp do zasobów firmowych, którymi zarządza użytkownik.
Szczególnie niebezpieczne jest przejęcie konta posiadającego uprawnienia administratora strony firmowej. W zależności od poziomu dostępu może ono umożliwić zmianę uprawnień, usunięcie innych administratorów, publikowanie oszukańczych treści, kontaktowanie się z obserwującymi lub ingerowanie w konta reklamowe. Jeśli z fanpage’em powiązane są aktywne kampanie reklamowe i metody płatności, incydent może prowadzić również do strat finansowych.
Nie oznacza to, że samo wpisanie hasła zawsze wystarczy do przejęcia konta. Dodatkowe uwierzytelnianie, mechanizmy wykrywania nietypowych logowań czy potwierdzenia na zaufanych urządzeniach mogą zablokować próbę włamania. Nie należy jednak zakładać, że zapewnią pełną ochronę.
Dlaczego oszustwo z niebieską odznaką jest tak skuteczne?
Atak wykorzystuje kilka mechanizmów psychologicznych. Pierwszym jest obietnica nagrody – administrator otrzymuje informację, że jego praca została doceniona. Drugim jest podszywanie się pod autorytet, czyli firmę Meta. Trzecim jest stopniowe budowanie zaufania za pomocą kolejnych ekranów, formularzy i pozornych zabezpieczeń.
Nie bez znaczenia pozostaje również fakt, że niebieska odznaka rzeczywiście funkcjonuje na Facebooku. Meta oferuje przedsiębiorcom usługę Meta Verified, obejmującą m.in. weryfikację i ochronę przed podszywaniem się pod markę. Istnieją także inne mechanizmy weryfikacji kont, ale nie należy ich utożsamiać z ofertą otrzymaną w prywatnej wiadomości od nieznajomego.
Oszuści wykorzystują więc prawdziwą funkcję platformy do promowania nieprawdziwej oferty. To sprawia, że cały scenariusz może wyglądać wiarygodnie nawet dla doświadczonych użytkowników mediów społecznościowych.
Jak zabezpieczyć fanpage i konto Facebook przed phishingiem?
Podstawą ochrony jest traktowanie nieoczekiwanych wiadomości dotyczących weryfikacji konta, naruszeń regulaminu czy przyznawania nagród ze szczególną ostrożnością. Dotyczy to również wiadomości pochodzących z kont oznaczonych niebieską odznaką lub posiadających profesjonalnie wyglądające grafiki.
Administratorzy stron powinni stosować kilka zasad:
- Nie otwieraj podejrzanych odnośników. Jeśli wiadomość informuje o konieczności weryfikacji, sprawdź informacje samodzielnie w ustawieniach Facebooka lub Meta Business Suite.
- Włącz uwierzytelnianie dwuskładnikowe (2FA). Najlepiej korzystać z klucza bezpieczeństwa lub aplikacji uwierzytelniającej. Samo hasło nie powinno wystarczać do logowania.
- Sprawdzaj pełny adres strony. Logo Meta, znajoma kolorystyka czy poprawna polszczyzna nie świadczą o autentyczności witryny.
- Nie podawaj hasła w formularzach otrzymanych przez Messenger. W szczególności dotyczy to stron obiecujących odznaki, przywrócenie konta lub uniknięcie blokady fanpage’a.
- Regularnie kontroluj osoby posiadające dostęp do strony. Usuń nieaktualne uprawnienia i ogranicz liczbę użytkowników z pełnym dostępem.
- Zabezpiecz adres e-mail powiązany z kontem. Przejęcie skrzynki pocztowej może ułatwić odzyskanie hasła przez przestępców.
- Stosuj unikalne hasła. Nie wykorzystuj tego samego hasła do Facebooka, poczty firmowej i pozostałych usług.
W przypadku firm szczególnie ważne jest przeszkolenie wszystkich osób obsługujących profile społecznościowe. Nawet jeśli właściciel fanpage’a stosuje odpowiednie zabezpieczenia, atak może zostać skierowany do pracownika lub zewnętrznej agencji posiadającej dostęp administracyjny.
Gdzie zgłosić fałszywą stronę Meta i próbę wyłudzenia hasła?
Podejrzane wiadomości oraz strony internetowe warto zgłaszać niezależnie od tego, czy doszło do utraty danych. W ten sposób można ograniczyć ryzyko, że kolejni użytkownicy padną ofiarą tego samego oszustwa.
Zgłoszenie do CERT Polska. Podejrzaną witrynę można zgłosić za pośrednictwem formularza na stronie incydent.cert.pl. Zespół CERT Polska analizuje zgłoszenia dotyczące phishingu, a szkodliwe domeny mogą zostać umieszczone na Liście Ostrzeżeń przed niebezpiecznymi stronami.
Zgłoszenie w Facebooku. Podejrzany profil, wiadomość lub post można zgłosić bezpośrednio za pomocą opcji „Zgłoś” w menu danej treści. Jako przyczynę należy wskazać oszustwo, podszywanie się lub inną pasującą kategorię. Warto także zablokować nadawcę.
Zgłoszenie do Google. Jeśli strona phishingowa została utworzona w usłudze Google Sites, można zgłosić ją za pośrednictwem narzędzi Google do raportowania phishingu. Warto przekazać dokładny adres witryny, a nie tylko domenę główną.
Zawiadomienie Policji. Jeżeli doszło do przejęcia konta, nieautoryzowanego wykorzystania środków reklamowych, wyłudzenia pieniędzy lub innych strat, warto zabezpieczyć dowody i zawiadomić Policję.
Do zgłoszenia dobrze dołączyć zrzuty ekranu, adresy stron internetowych, datę otrzymania wiadomości oraz informacje o profilu, z którego wysłano oszukańczą ofertę.
Co zrobić, jeśli podałeś hasło na fałszywej stronie Facebooka?
Jeżeli wpisałeś swoje hasło w podejrzanym formularzu, należy działać natychmiast. Nie trzeba czekać na potwierdzenie, że konto faktycznie zostało przejęte.
Pierwszym krokiem powinna być zmiana hasła bezpośrednio w oficjalnej aplikacji Facebooka lub po samodzielnym wpisaniu adresu facebook.com w przeglądarce. Nowe hasło musi być unikalne i nie może być wykorzystywane w innych serwisach. Następnie należy sprawdzić aktywne sesje w Centrum kont Meta i wylogować nierozpoznane urządzenia. Warto również upewnić się, że napastnik nie dodał nowego adresu e-mail, numeru telefonu lub własnej metody uwierzytelniania. Jeśli to samo hasło było używane do poczty elektronicznej albo innych usług, trzeba zmienić je również tam. Dostęp do skrzynki może umożliwić przestępcom dalsze przejmowanie kont.
Jeżeli nie możesz już zalogować się na Facebooka, skorzystaj z oficjalnego narzędzia odzyskiwania konta: facebook.com/hacked – odzyskiwanie przejętego konta
Meta zaleca rozpoczęcie procedury odzyskiwania na urządzeniu, z którego wcześniej korzystano podczas logowania. W przypadku administratorów firmowych fanpage’y konieczna jest dodatkowo kontrola uprawnień do stron, kont reklamowych i zasobów biznesowych. Trzeba sprawdzić, czy nie pojawili się nowi administratorzy, czy nie uruchomiono nieznanych kampanii oraz czy nie zmieniono metod płatności. Jeśli doszło do nieautoryzowanych wydatków reklamowych, należy skontaktować się z dostawcą karty lub bankiem i zgłosić problem do pomocy Meta.
Warto też powiadomić pozostałych administratorów strony oraz osoby, które mogły otrzymać podejrzane wiadomości wysłane z przejętego konta.
Fałszywa weryfikacja Facebooka to zagrożenie dla firm i użytkowników
Opisany przypadek pokazuje, jak rozbudowane potrafią być współczesne kampanie phishingowe. Przestępcy nie ograniczają się już do pojedynczej wiadomości z podejrzanym linkiem. Przygotowują kompletne ścieżki przypominające oficjalne procedury: od posta na Facebooku, przez witrynę informacyjną, kontrolę CAPTCHA i formularz kontaktowy, aż po ekran żądający hasła.
Dla użytkownika końcowego cały proces może wyglądać jak standardowa weryfikacja konta. W rzeczywistości każdy kolejny etap przybliża go do przekazania danych osobom nieuprawnionym.
Najważniejsza zasada jest prosta: nieznajoma osoba kontaktująca się na Messengerze nie jest wiarygodnym źródłem informacji o przyznaniu odznaki Meta Verified. Jeżeli pojawia się prośba o podanie hasła na stronie otwartej z przesłanego linku, należy przerwać proces.
Warto również informować o podobnych próbach osoby odpowiedzialne za prowadzenie firmowych profili. Rozpoznanie jednego schematu oszustwa może uchronić firmę przed utratą fanpage’a, dostępu do reklam i kontaktu z klientami.
Oszuści przejęli konto na Facebooku. Co może się wydarzyć?
Przekazanie hasła cyberprzestępcom może rozpocząć znacznie poważniejszy problem niż utrata dostępu do prywatnego profilu. Jeżeli napastnikom uda się zalogować i ominąć dodatkowe zabezpieczenia, mogą przejąć kontrolę nad kontem, zmienić jego hasło, adres e-mail, numer telefonu oraz usunąć dotychczasowe metody odzyskiwania dostępu. W skrajnych przypadkach prawowity właściciel zostaje całkowicie odcięty od swojego profilu.
Sytuacja staje się szczególnie niebezpieczna, gdy przejęty profil służy również do zarządzania firmowym fanpage’em, kontami reklamowymi lub innymi zasobami w Meta Business Suite. Przestępcy mogą wtedy uzyskać dostęp nie tylko do danych osobowych, ale również do infrastruktury marketingowej przedsiębiorstwa. W zależności od posiadanych uprawnień mogą próbować usuwać administratorów, dodawać własne konta do zarządzania stroną, publikować oszukańcze materiały lub wykorzystywać rozpoznawalność marki do kolejnych ataków.
Nie należy zakładać, że odzyskanie prywatnego konta automatycznie rozwiąże problem. Jeśli napastnik zdążył nadać sobie uprawnienia do zasobów firmowych, może zachować dostęp do części z nich nawet po zmianie hasła przez właściciela profilu.
Przejęty fanpage i konto reklamowe mogą oznaczać poważne straty finansowe
Jednym z najbardziej niebezpiecznych scenariuszy jest uzyskanie przez przestępców dostępu do konta reklamowego Facebook Ads. Jeżeli do konta przypisana jest aktywna karta płatnicza, rachunek lub inna metoda rozliczeń, napastnicy mogą próbować uruchamiać własne kampanie reklamowe na koszt poszkodowanej firmy.
Zamiast reklam produktów czy usług przedsiębiorstwa mogą pojawić się kampanie promujące fałszywe sklepy internetowe, podejrzane inwestycje, strony phishingowe lub inne oszustwa. Budżety reklamowe mogą być wykorzystywane bez wiedzy właściciela konta, a nieautoryzowane wydatki mogą rosnąć do momentu zablokowania możliwości rozliczeń lub wstrzymania kampanii.
Przejęcie fanpage’a wiąże się także z ryzykiem wizerunkowym. Przestępcy mogą publikować fałszywe promocje, rozsyłać wiadomości do klientów, podmieniać linki prowadzące do sklepu lub zachęcać obserwujących do podawania danych osobowych. Dla odbiorcy komunikat pochodzący z oficjalnej strony znanej firmy może wydawać się wiarygodny, nawet jeśli w rzeczywistości został opublikowany przez osobę nieuprawnioną.
Jeśli podejrzewasz przejęcie konta reklamowego, natychmiast skontaktuj się z bankiem lub wystawcą karty, poproś o zabezpieczenie metody płatności i zgłoś nieautoryzowane operacje. Równolegle należy sprawdzić kampanie w Menedżerze reklam, zablokować nieuprawniony dostęp i zgłosić incydent do pomocy Meta. Sama blokada karty nie usuwa przestępców z konta reklamowego, dlatego obie czynności są niezbędne.
Oszustwo na BLIK. Przestępcy mogą podszywać się pod Ciebie i prosić znajomych o pieniądze
Przejęte konto na Facebooku może zostać wykorzystane również do oszustwa metodą na BLIK. To jeden z najbardziej niebezpiecznych scenariuszy dla użytkowników prywatnych, ponieważ cyberprzestępcy kontaktują się ze znajomymi ofiary, wykorzystując jej prawdziwe imię, nazwisko, zdjęcie profilowe oraz wcześniejszą historię znajomości.
Napastnik może wysyłać wiadomości przez Messenger, informując o nagłej potrzebie pożyczenia pieniędzy. Typowy pretekst dotyczy problemu z bankowością, pilnego zakupu, zablokowanej karty lub konieczności natychmiastowego opłacenia zamówienia. Następnie pojawia się prośba o przesłanie kodu BLIK i zatwierdzenie transakcji w aplikacji bankowej.
Dla odbiorcy taka wiadomość może wyglądać jak zwykła prośba od znajomego. Oszuści wykorzystują pośpiech, emocje oraz przekonanie, że rozmawiamy z osobą, którą znamy. Tymczasem po zatwierdzeniu płatności środki mogą trafić do przestępców, a ich odzyskanie nie zawsze jest możliwe.
Każdą nietypową prośbę o kod BLIK należy potwierdzić telefonicznie, najlepiej dzwoniąc na wcześniej znany numer znajomego. Samo pytanie na Messengerze, czy rozmówca naprawdę potrzebuje pieniędzy, nie wystarczy, ponieważ odpowiedzi może udzielać osoba, która przejęła konto.
Jeśli ktoś przekazał już kod BLIK i zatwierdził podejrzaną operację, powinien natychmiast skontaktować się z bankiem, zgłosić oszustwo i zapytać o możliwość zablokowania lub odzyskania środków. Incydent należy również zgłosić Policji.
Jak ratować sytuację po przejęciu konta Facebook?
Najważniejszy jest czas reakcji. Im szybciej właściciel podejmie działania, tym większa szansa na ograniczenie strat i odzyskanie dostępu. Jeśli konto zostało przejęte, należy rozpocząć procedurę odzyskiwania pod oficjalnym adresem https://www.facebook.com/hacked. Warto skorzystać z urządzenia, na którym wcześniej logowano się do Facebooka, ponieważ może to ułatwić potwierdzenie tożsamości.
Jeżeli nadal istnieje możliwość zalogowania, należy natychmiast zmienić hasło, wylogować nieznane sesje oraz sprawdzić dane kontaktowe i metody uwierzytelniania. Równie ważne jest zabezpieczenie skrzynki e-mail powiązanej z profilem, ponieważ przestępcy mogą próbować wykorzystać ją do ponownego przejęcia dostępu.
Kolejnym krokiem powinno być ostrzeżenie znajomych, rodziny, pracowników oraz partnerów biznesowych. Jeśli z przejętego profilu wysyłano prośby o pieniądze, należy wyraźnie poinformować, że wiadomości nie pochodzą od prawowitego właściciela. Warto wykorzystać inne kanały komunikacji, takie jak telefon, firmowa strona internetowa czy pozostałe profile społecznościowe.
W przypadku kont firmowych trzeba pilnie skontaktować się z pozostałymi administratorami fanpage’a i osobami posiadającymi dostęp do Meta Business Suite. Jeśli zachowali uprawnienia, powinni zabezpieczyć zasoby, usunąć nieautoryzowanych użytkowników, sprawdzić zmiany w ustawieniach i skontrolować aktywność reklamową. Gdy dostęp został całkowicie utracony, należy zgłosić przejęcie zasobów firmowych do pomocy Meta, korzystając z oficjalnych kanałów dostępnych w panelu biznesowym.
Ważne jest również zabezpieczenie dowodów. Zrzuty ekranu podejrzanych wiadomości, potwierdzenia płatności, identyfikatory kont reklamowych, adresy stron phishingowych oraz korespondencja z przestępcami mogą okazać się przydatne podczas zgłaszania incydentu do Meta, banku, CERT Polska i organów ścigania.
Czy można odzyskać skradziony fanpage i pieniądze z reklam?
Odzyskanie przejętego fanpage’a jest możliwe, ale nie w każdym przypadku przebiega szybko i skutecznie. Duże znaczenie ma to, czy właściciel zachował dostęp do konta, czy istnieją inni administratorzy oraz jakie zmiany zdążyli wprowadzić przestępcy.
W przypadku firmy warto przygotować dokumenty potwierdzające związek z przejętą stroną, dane konta biznesowego, identyfikator fanpage’a oraz dowody wcześniejszego zarządzania zasobami. Meta może wymagać dodatkowej weryfikacji, a dostępność poszczególnych procedur zależy od rodzaju konta i okoliczności incydentu.
Podobnie wygląda kwestia odzyskania pieniędzy wykorzystanych na nieautoryzowane reklamy. Należy niezwłocznie zgłosić podejrzane obciążenia zarówno do Meta, jak i do banku lub wystawcy karty. Możliwość odzyskania środków zależy od sposobu autoryzacji transakcji, wyników postępowania reklamacyjnego oraz okoliczności konkretnego przypadku. Nie ma gwarancji, że wszystkie poniesione straty zostaną zwrócone.
Przejęcie konta na Facebooku może zatem oznaczać znacznie więcej niż utratę profilu w serwisie społecznościowym. To potencjalne zagrożenie dla pieniędzy, danych klientów, reputacji firmy i bezpieczeństwa osób z najbliższego otoczenia. Dlatego każdą próbę wyłudzenia hasła należy traktować jako poważny incydent bezpieczeństwa, a nie jedynie niechcianą wiadomość.
Uwaga: Jeśli Twoje konto zostało przejęte, a przestępcy mają dostęp do fanpage’a i konta reklamowego, nie ograniczaj się wyłącznie do zmiany hasła. Konieczne jest sprawdzenie uprawnień, zabezpieczenie płatności oraz ostrzeżenie znajomych i klientów. Nawet po odzyskaniu profilu napastnicy mogą zachować dostęp do zasobów firmowych, jeśli wcześniej dodali własnych administratorów.