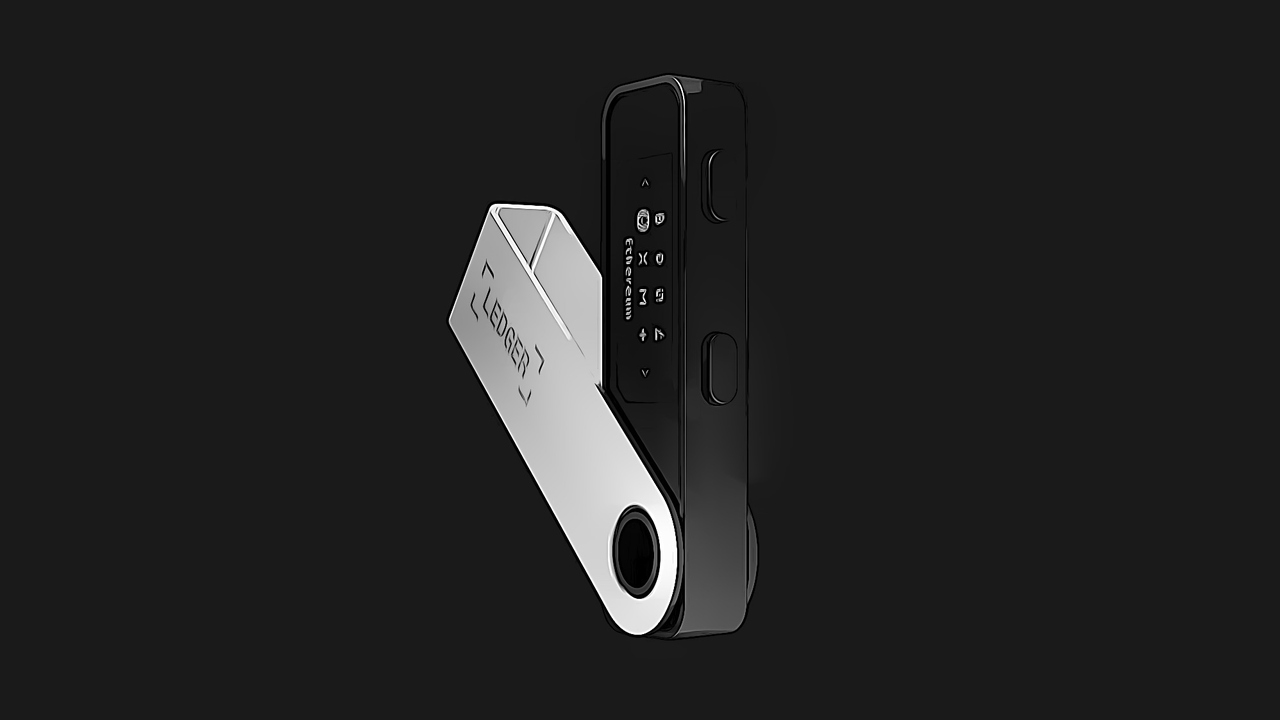
Przestępcy znaleźli sposób na obejście zabezpieczeń sprzętowych portfeli Ledger bez łamania kryptografii, przejmowania serwerów producenta czy infekowania komputerów użytkowników. Kupowali oryginalne urządzenia, rozbierali je, montowali w środku dodatkową elektronikę, a następnie ponownie wprowadzali je do sprzedaży. Ukryty implant potrafił przechwytywać 24-wyrazową frazę odzyskiwania wyświetlaną podczas konfiguracji portfela i przekazywać ją atakującym. Mając seed, przestępcy mogli później odtworzyć portfel na innym urządzeniu i wyprowadzić znajdujące się na nim kryptowaluty.
Ledger rozpoczął dochodzenie po zgłoszeniach użytkowników, którzy stracili środki przechowywane w portfelach kupionych od azjatyckiego sprzedawcy CryptoBilis. Firma potwierdziła, że przynajmniej część urządzeń została fizycznie zmodyfikowana już po opuszczeniu oficjalnego procesu produkcyjnego. Producent podkreśla, że nie doszło do przełamania Secure Element, systemu operacyjnego Ledger ani infrastruktury firmy. Atak został przeprowadzony na etapie dystrybucji, co czyni go szczególnie interesującym przykładem tzw. supply chain attack.
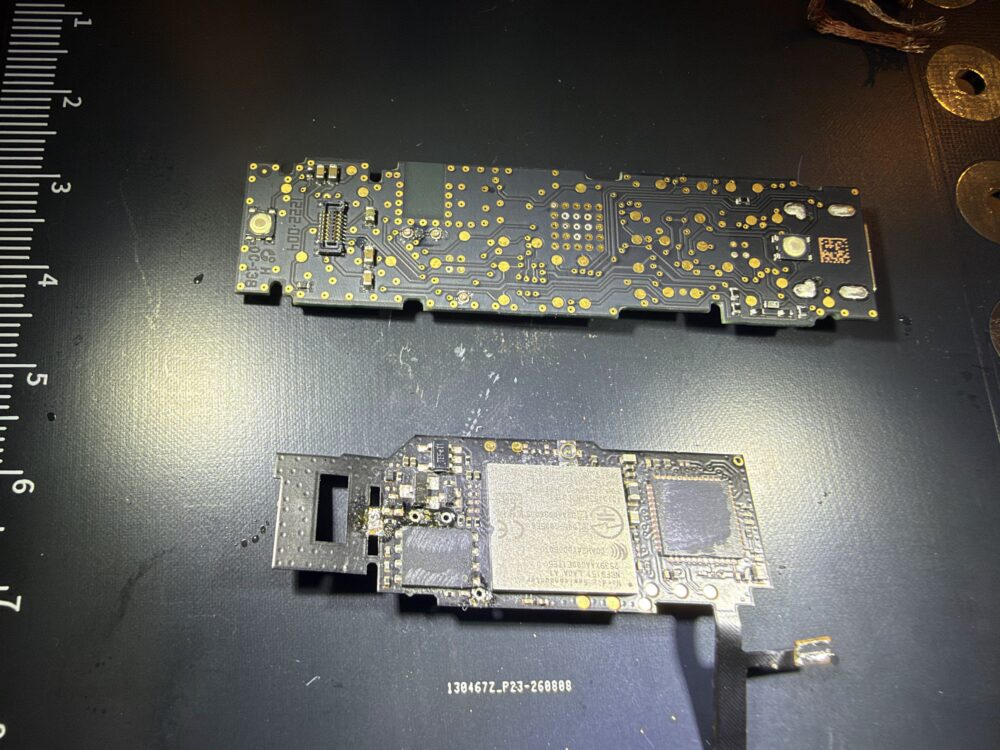
Oryginalny Ledger, ale z obcą elektroniką w środku
Najważniejszym elementem tej historii jest fakt, że ofiary nie kupowały tandetnej podróbki przypominającej Ledger. Bazą ataku było oryginalne urządzenie, które zostało wcześniej otwarte i przerobione. To oznacza, że użytkownik mógł zachowywać się rozsądnie, uruchomić portfel zgodnie z instrukcją i nie podawać nikomu swojej frazy odzyskiwania, a mimo to stracić kontrolę nad środkami.
Przestępcy nie próbowali atakować zabezpieczonego procesora odpowiedzialnego za ochronę kluczy prywatnych. Zamiast tego skupili się na słabszym punkcie całego procesu – informacji wyświetlanej użytkownikowi podczas pierwszej konfiguracji. 24-wyrazowa fraza odzyskiwania jest w praktyce kluczem do portfela. Kto ją zna, może odtworzyć dostęp do środków na innym urządzeniu, niezależnie od kodu PIN ustawionego na konkretnym egzemplarzu Ledgera.
Według analiz implant potrafił obserwować komunikację z ekranem i przechwycić frazę w chwili, gdy urządzenie ją wyświetlało. Dodatkowa elektronika miała następnie możliwość wysłania przejętych danych za pośrednictwem sieci komórkowej z wykorzystaniem LTE i eSIM. W efekcie użytkownik nie musiał wpisywać seedu na fałszywej stronie ani przekazywać go oszustowi. To samo urządzenie, któremu ufał, przekazywało frazę przestępcom.
Kradzież rozpoczęła się po miesiącach przygotowań
Ledger poinformował, że grupa odpowiedzialna za atak przygotowywała operację przez wiele miesięcy. Po zdobyciu odpowiedniej liczby fraz odzyskiwania przestępcy zaczęli wyprowadzać kryptowaluty z portfeli użytkowników. Pierwsze szerzej opisywane kradzieże pojawiły się na początku października 2026 roku, a producent w kolejnych dniach rozpoczął sprawdzanie kanałów sprzedaży i urządzeń znajdujących się u resellerów.
Firma poprosiła partnerów handlowych w części Azji Południowo-Wschodniej oraz Hongkongu o czasowe wstrzymanie sprzedaży. W centrum sprawy znalazł się CryptoBilis, przez którego kanał miały przechodzić potwierdzone zmodyfikowane urządzenia. Ledger zaczął również kontrolować produkty znajdujące się w innych punktach sprzedaży. W oficjalnym stanowisku podkreślił, że badane egzemplarze pochodzące z innych źródeł nie wykazywały takiej samej modyfikacji.
W mediach pojawiały się szacunki mówiące o stratach sięgających dziesiątek milionów dolarów, jednak Ledger nie podał oficjalnej, końcowej kwoty skradzionych środków. Dlatego należy oddzielać medialne estymacje od tego, co faktycznie zostało potwierdzone przez producenta.
Czy właściciele Ledgerów w Polsce powinni się bać?
Na obecnym etapie nie ma podstaw do twierdzenia, że wszystkie portfele Ledger są zagrożone ani że zmodyfikowane urządzenia były masowo sprzedawane w Polsce. Potwierdzone przypadki dotyczą przede wszystkim azjatyckiego kanału dystrybucji. Nie ma też dowodu na kompromitację urządzeń kupowanych bezpośrednio od producenta.
Incydent pokazuje jednak, że w przypadku sprzętu służącego do ochrony dużej wartości miejsce zakupu ma realne znaczenie. Sprzętowy portfel kupiony z przypadkowego marketplace’u, z drugiej ręki albo od nieznanego resellera może być trudniejszy do zweryfikowania niż egzemplarz pochodzący z oficjalnego kanału. Ledger po incydencie dodatkowo zaostrzył zasady dotyczące sprzedaży i przechowywania urządzeń u partnerów.
Jeżeli ktoś kupił portfel poprzez CryptoBilis i jeszcze go nie skonfigurował, producent zaleca, aby nie rozpoczynać konfiguracji i skontaktować się z pomocą techniczną Ledger. Jeżeli urządzenie zostało już uruchomione, a istnieje realne podejrzenie, że mogło być zmodyfikowane, sama zmiana PIN-u nie rozwiązuje problemu. Jeśli seed został przechwycony, należy traktować go jako skompromitowany.
W takiej sytuacji najbezpieczniejszym rozwiązaniem jest utworzenie nowego portfela z nową frazą odzyskiwania na zaufanym urządzeniu, a następnie przeniesienie aktywów na nowe adresy. Starego seedu nie powinno się ponownie wykorzystywać.
Sprzętowy portfel nie jest magiczną tarczą
Atak na Ledger pokazuje, że nawet bardzo dobre zabezpieczenia techniczne nie rozwiązują każdego problemu. Można stworzyć bezpieczny chip i poprawnie zaprojektowany system operacyjny, ale nadal pozostaje cały łańcuch pomiędzy fabryką a użytkownikiem: magazyn, transport, reseller i sklep.
Przestępcy nie musieli pokonać kryptografii. Wystarczyło, że zmodyfikowali sprzęt zanim trafił do właściciela. To szczególnie groźne w świecie kryptowalut, gdzie przejęcie prawidłowej frazy odzyskiwania daje praktycznie pełną kontrolę nad portfelem, a wykonanej transakcji zwykle nie można anulować tak jak tradycyjnego przelewu bankowego.
Dlatego najważniejsza zasada pozostaje niezmienna: fraza seed musi pozostać tajna, a urządzenie, które ją generuje i wyświetla, powinno pochodzić z możliwie najbardziej zaufanego źródła.