
4 maja 2000 roku miliony ludzi zaczynały pracę dokładnie tak jak zwykle. Otwierali Microsoft Outlook, przeglądali pocztę i wśród służbowych wiadomości znajdowali e-mail o wyjątkowo prostym temacie: ILOVEYOU.
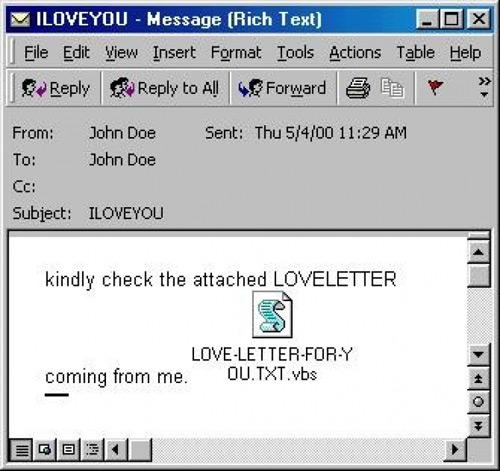
Nadawca często był znajomym, współpracownikiem albo kimś zapisanym w książce adresowej. W środku znajdowało się krótkie zdanie zachęcające do przeczytania załączonego „listu miłosnego”. Wystarczyło otworzyć plik LOVE-LETTER-FOR-YOU.TXT.VBS, żeby komputer zaczął rozsyłać tę samą wiadomość do kolejnych osób. W ciągu kilkunastu godzin niewielki skrypt napisany przez filipińskiego studenta stał się jednym z najbardziej niszczycielskich incydentów komputerowych swojej epoki.
ILOVEYOU, nazywany również Love Bug lub LoveLetter, nie był technologicznie wyrafinowanym cyberatakiem. Nie wykorzystywał nieznanej podatności za miliony dolarów, nie przełamywał skomplikowanej kryptografii i nie wymagał dostępu do infrastruktury dużych firm. Jego największą bronią był człowiek. Temat „kocham cię”, wiadomość pochodząca pozornie od znajomej osoby i plik wyglądający na zwykły dokument tekstowy wystarczyły, aby ludzie na całym świecie wykonywali za autora malware najważniejszą część ataku – sami uruchamiali złośliwy kod.
Internet w 2000 roku był idealnym miejscem dla takiego robaka
Żeby zrozumieć skalę katastrofy, trzeba cofnąć się do zupełnie innego internetu. W 2000 roku poczta elektroniczna stawała się podstawowym narzędziem komunikacji w dużych przedsiębiorstwach i urzędach, ale świadomość zagrożeń była niewspółmiernie mniejsza niż dzisiaj. Filtry antyspamowe i systemy automatycznego analizowania załączników dopiero się rozwijały, wielu użytkowników bez większego zastanowienia otwierało pliki otrzymane pocztą, a Windows i pakiet Office projektowano przede wszystkim z myślą o wygodzie.
Szczególnie ważne były dwa elementy. Po pierwsze, Windows potrafił domyślnie ukrywać rozszerzenia znanych typów plików. Nazwa LOVE-LETTER-FOR-YOU.TXT.VBS mogła więc na pierwszy rzut oka wyglądać jak zwyczajny plik tekstowy zakończony „.TXT”, choć w rzeczywistości był skryptem Visual Basic Script. Po drugie, uruchomiony skrypt mógł korzystać z książki adresowej Microsoft Outlook i automatycznie wysyłać wiadomości do zapisanych w niej osób.
To tworzyło mechanizm idealny. Ofiara ufała wiadomości, ponieważ pochodziła od kogoś znajomego. Po uruchomieniu pliku jej komputer sam wysyłał robaka do wszystkich kontaktów. Kolejne osoby widziały jako nadawcę swojego znajomego i również otwierały załącznik. Każda nowa infekcja mogła więc natychmiast generować dziesiątki albo setki następnych.
Powyżej znajduje się charakterystyczna wiadomość ILOVEYOU w Microsoft Outlook. Właśnie tak wyglądał jeden z najsłynniejszych „listów miłosnych” w historii informatyki: temat ILOVEYOU, jedno krótkie zdanie i plik LOVE-LETTER-FOR-YOU.TXT.VBS. Z dzisiejszej perspektywy może wyglądać wręcz prymitywnie. W 2000 roku okazał się niezwykle skuteczny.
Co dokładnie robił ILOVEYOU?
Po uruchomieniu załącznika skrypt kopiował się do systemu i modyfikował konfigurację Windows tak, aby uruchamiać się również przy kolejnych startach komputera. Następnie wykorzystywał Outlooka do wysłania swojej kopii do osób znajdujących się w książce adresowej użytkownika. W przeciwieństwie do wcześniejszego słynnego robaka Melissa, który rozsyłał się do ograniczonej liczby kontaktów, LoveLetter mógł zaatakować całą książkę adresową.
Na tym jego działanie się nie kończyło. Malware wyszukiwał na dyskach różne typy plików i część z nich zastępował własnym kodem albo modyfikował. Szczególnie głośne były przypadki utraty zdjęć w formacie JPEG. Atakował także pliki skryptowe i internetowe, a w przypadku części plików muzycznych tworzył złośliwe kopie z rozszerzeniem VBS. Jeżeli użytkownik nie posiadał kopii zapasowej, szkody mogły być nieodwracalne.
Robak potrafił również próbować rozprzestrzeniać się przez popularny wówczas IRC. Modyfikował pliki konfiguracyjne klienta mIRC w taki sposób, aby zainfekowany plik był oferowany kolejnym użytkownikom. Dodatkowo próbował pobrać z internetu program służący do kradzieży haseł. I właśnie ten element prowadzi bezpośrednio do pierwotnego pomysłu autora.
Największym problemem organizacji nie było jednak nawet niszczenie lokalnych plików. Była nim lawina poczty. Wyobraźmy sobie przedsiębiorstwo zatrudniające kilka tysięcy osób. Jedna osoba uruchamia załącznik i wysyła go do kilkuset kontaktów. Kilkadziesiąt z nich robi to samo. Po kilku minutach serwery zaczynają obsługiwać tysiące kolejnych wiadomości. Wkrótce poczta przestaje działać pod ciężarem własnych użytkowników.
Od Azji po Europę i Stany Zjednoczone w ciągu kilku godzin
Pierwsze infekcje zaczęły pojawiać się w Azji, ale mechanizm robaka sprawił, że geografia praktycznie przestała mieć znaczenie. Gdy wiadomości trafiały do międzynarodowych przedsiębiorstw, kolejne kopie natychmiast przeskakiwały pomiędzy kontynentami. Europa zaczynała dzień pracy kilka godzin wcześniej niż Stany Zjednoczone, dlatego administratorzy amerykańskich firm mogli dosłownie obserwować katastrofę nadciągającą wraz ze strefami czasowymi.
W Wielkiej Brytanii pocztę wyłączał parlament. Problemy dotknęły Pentagon, agencje rządowe, przedsiębiorstwa telekomunikacyjne, firmy motoryzacyjne i wielkie korporacje. AT&T zdecydował się wyłączyć system pocztowy obsługujący około 145 tys. pracowników. Problemy zgłaszały między innymi Ford, Vodafone, instytucje związane z NASA czy przedsiębiorstwa działające w sektorze finansowym.
Administratorzy wykonywali wówczas najbardziej brutalną, ale skuteczną operację: po prostu wyłączali serwery pocztowe, żeby zatrzymać dalsze rozprzestrzenianie robaka. W wielu przedsiębiorstwach oznaczało to odcięcie podstawowego narzędzia komunikacji.
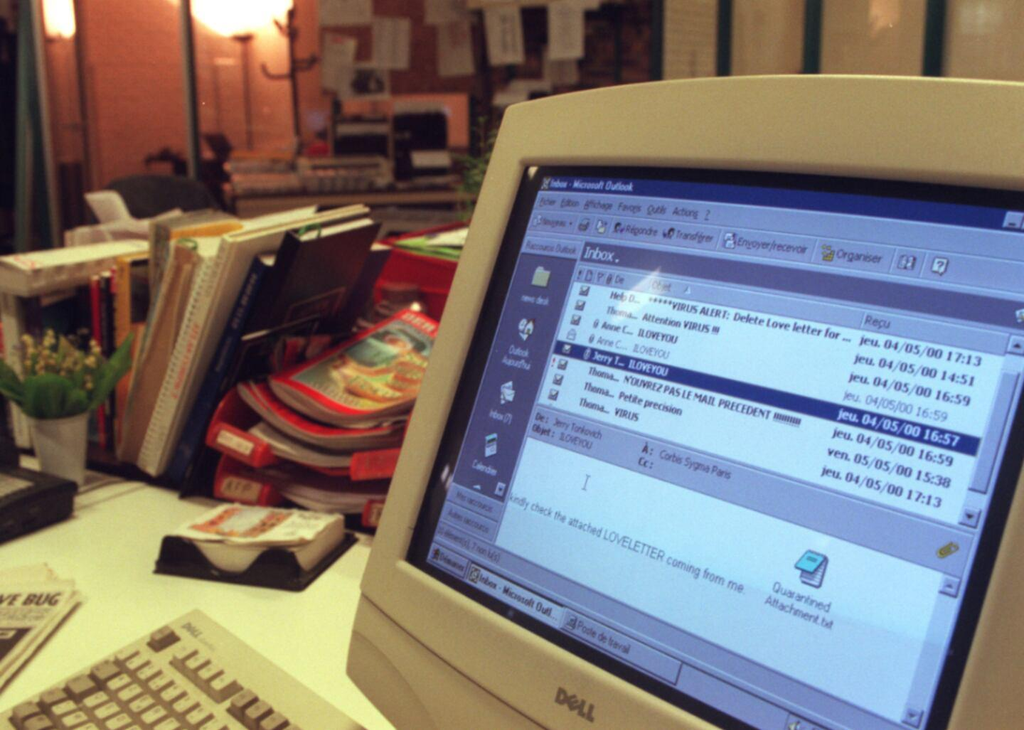
Skala rosła szybciej, niż producenci oprogramowania antywirusowego byli w stanie reagować. Już kilka godzin po rozpoczęciu epidemii firmy bezpieczeństwa otrzymywały zgłoszenia z kilkudziesięciu państw. Ich strony internetowe zaczynały działać bardzo wolno albo przestawały odpowiadać, ponieważ miliony użytkowników próbowały w tym samym czasie pobrać aktualizacje i narzędzia usuwające robaka.
Do tego niemal natychmiast pojawiły się kolejne wersje LoveLetter. Zmieniano temat wiadomości na żarty, ostrzeżenia antywirusowe, informacje o Dniu Matki i inne komunikaty mające przekonać odbiorców do uruchomienia załącznika. Gdy użytkownicy nauczyli się kasować wiadomość zatytułowaną „ILOVEYOU”, ktoś wysyłał im dokładnie ten sam mechanizm pod inną nazwą.
45 milionów komputerów? Ile naprawdę zainfekował Love Bug?
Dokładnej liczby ofiar nigdy nie dało się policzyć. W 2000 roku nie istniały dzisiejsze systemy telemetryczne pozwalające obserwować infekcje na setkach milionów urządzeń praktycznie w czasie rzeczywistym. Pojawiały się jednak szacunki mówiące o około 45 mln komputerów dotkniętych ILOVEYOU i jego odmianami. W późniejszych opracowaniach można znaleźć również liczbę przekraczającą 50 mln.
Niezależnie od tego, którą metodologię przyjmiemy, był to fenomenalny wynik jak na ówczesną liczbę komputerów podłączonych do internetu. Niektóre firmy zajmujące się bezpieczeństwem szacowały, że w wybranych państwach robak zetknął się z ogromną częścią komputerów używanych w przedsiębiorstwach.
Jeszcze trudniej policzyć straty finansowe. W pierwszych dniach mówiono o setkach milionów dolarów, później o kilku miliardach, a najwyższe szacunki dochodziły do około 10 mld dolarów. Tak wielka rozbieżność wynika z tego, co właściwie uznamy za stratę. Sam zniszczony plik może nie mieć dużej wartości, ale tysiące administratorów pracujących przez kilkanaście godzin, przestoje pracowników, wyłączone systemy pocztowe, przywracanie danych z kopii zapasowych i utracona produktywność generują już ogromne koszty.
ILOVEYOU był więc jednym z pierwszych incydentów, przy których cały świat zobaczył, że kilka kilobajtów kodu może powodować szkody liczone w miliardach dolarów bez fizycznego niszczenia ani jednego komputera.
Student z Filipin i praca dyplomowa, której uczelnia nie chciała zaakceptować
Śledztwo szybko doprowadziło na Filipiny. Początkowo policja przeszukała mieszkanie w Manili i zatrzymała Reonela Ramonesa, ale szybko okazało się, że trop prowadzi do rodzeństwa Irene i Onela de Guzmanów. Szczególne zainteresowanie wzbudzał Onel – student informatyki w AMA Computer College.
Wkrótce wyszło na jaw, że kilka miesięcy wcześniej de Guzman przedstawił projekt pracy dyplomowej, w której proponował stworzenie programu wykradającego dane dostępowe do internetu. W epoce połączeń dial-up dostęp do sieci był w wielu państwach stosunkowo drogi. Pomysł polegał na przejmowaniu loginów i haseł innych użytkowników, aby korzystać z ich opłaconego połączenia.
Uczelnia odrzuciła projekt między innymi z powodu jego oczywiście nielegalnego charakteru. Niedługo później świat zobaczył program realizujący bardzo podobną ideę, wzbogacony o możliwość masowego rozprzestrzeniania się.
W maju 2000 roku Onel de Guzman pojawił się przed dziennikarzami wraz z prawnikiem. Zapytany, czy mógł wypuścić robaka, odpowiedział w sposób, który przez lata pozostawał symbolem całej sprawy: że jest to możliwe. Nie przyznał się wówczas jednoznacznie do stworzenia i rozpowszechnienia Love Bug.
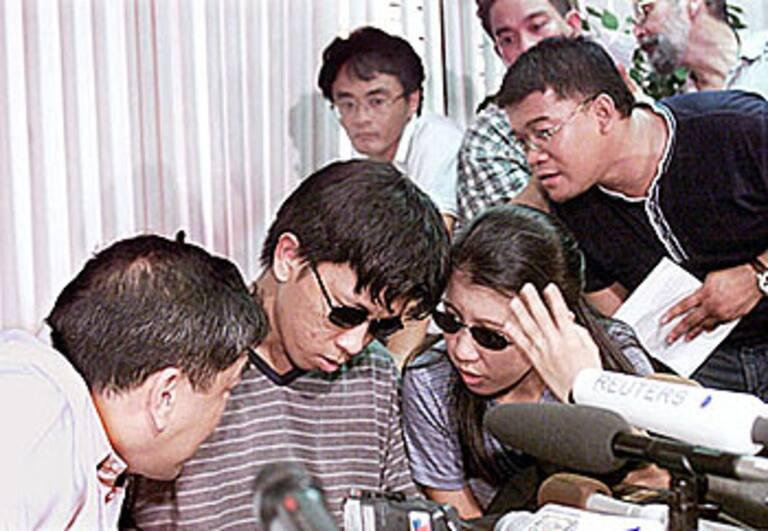
Onel de Guzman podczas konferencji prasowej w maju 2000 roku. Przez następne dwie dekady jego rola pozostawała formalnie nieudowodniona, choć praktycznie wszystkie tropy prowadziły właśnie do niego.
Po dwudziestu latach de Guzman przyznał: to byłem ja
Jedna z najbardziej niezwykłych części tej historii wydarzyła się dopiero dwadzieścia lat później. Dziennikarz Geoff White odnalazł de Guzmana w Manili. Człowiek odpowiedzialny za jeden z najbardziej znanych incydentów komputerowych w historii nie pracował dla wielkiej korporacji ani tajnej agencji. Zajmował się naprawą telefonów komórkowych.
W rozmowie z dziennikarzem de Guzman przyznał, że stworzył Love Bug. Według jego relacji pierwotnym celem nie było sparaliżowanie internetu, lecz kradzież haseł umożliwiających dostęp do sieci bez ponoszenia opłat. Wcześniejsze wersje programu miały być kierowane do bardziej ograniczonej grupy użytkowników. Dopiero później kod otrzymał mechanizm pozwalający mu automatycznie rozsyłać się poprzez kontakty Outlooka.
De Guzman tłumaczył również wybór nazwy. Miłość była czymś uniwersalnym. Ludzie chcą być kochani, szukają partnerów i są naturalnie ciekawi, kto właśnie przesyła im miłosne wyznanie. Z punktu widzenia socjotechniki trudno byłoby wymyślić lepszy temat wiadomości.
Twierdził też, że nie spodziewał się globalnej skali epidemii i że zamierzał działać przede wszystkim lokalnie. Internet zrobił jednak dokładnie to, do czego został zaprojektowany: połączył ludzi niezależnie od granic państwowych. Problem polegał na tym, że tym razem razem z wiadomościami po świecie podróżował również robak.
Wszyscy wiedzieli, kto za tym stoi. Problem: właściwie nie było za co go skazać
Po znalezieniu podejrzanego Filipiny stanęły przed absurdalnym problemem prawnym. W chwili wypuszczenia ILOVEYOU kraj nie posiadał przepisów pozwalających w prosty sposób ścigać taki rodzaj przestępstwa komputerowego.
Śledczy próbowali wykorzystać istniejące regulacje dotyczące między innymi oszustw, kradzieży czy nielegalnego użycia haseł i danych dostępowych. Problem polegał na tym, że przepisy powstały dla zupełnie innych sytuacji. Cyberatak, który w ciągu godzin obiegł świat, wyprzedził prawo.
Ostatecznie postępowanie przeciwko de Guzmanowi upadło. Nowe filipińskie prawo regulujące między innymi hacking weszło w życie dopiero w czerwcu 2000 roku – już po epidemii ILOVEYOU – i oczywiście nie mogło zostać zastosowane wstecz.
Powstała więc sytuacja, która dziś wydaje się wręcz niewiarygodna. Świat poniósł miliardowe straty, sprawca był znany, zabezpieczono materiały wskazujące na pochodzenie programu, jego wcześniejszy projekt studencki przypominał mechanizm użyty w robaku, a mimo to autor jednego z największych cyberincydentów w historii nie trafił do więzienia.
Paradoksalnie ILOVEYOU stał się przez to również ważnym impulsem do rozwoju prawa dotyczącego cyberprzestępczości. Państwa zaczęły dostrzegać, że klasyczne przepisy o kradzieży czy zniszczeniu mienia nie wystarczają w świecie, w którym ktoś może siedzieć przed domowym komputerem i w ciągu jednego dnia wyrządzić szkody na kilku kontynentach.
Microsoft też dostał swoją lekcję
ILOVEYOU uruchomił ogromną dyskusję o tym, ile odpowiedzialności ponosi użytkownik, a ile producent oprogramowania, który umożliwia złośliwemu programowi wykonywanie niebezpiecznych działań praktycznie bez przeszkód.
Oczywiście ktoś musiał otworzyć załącznik. Bez tego robak nie startował. Jednak kiedy już został uruchomiony, mógł sięgnąć do książki adresowej Outlooka i wysyłać wiadomości w imieniu użytkownika bez każdorazowego pytania o zgodę. System był skonstruowany tak, aby automatyzacja była wygodna. Okazało się jednak, że dokładnie te same mechanizmy świetnie nadają się do automatyzowania cyberataku.
Microsoft w kolejnych miesiącach wprowadził w Outlooku dodatkowe zabezpieczenia. Program zaczął ostrzegać między innymi wtedy, gdy zewnętrzna aplikacja próbowała uzyskać dostęp do zapisanych adresów e-mail albo automatycznie wysyłać wiadomości.
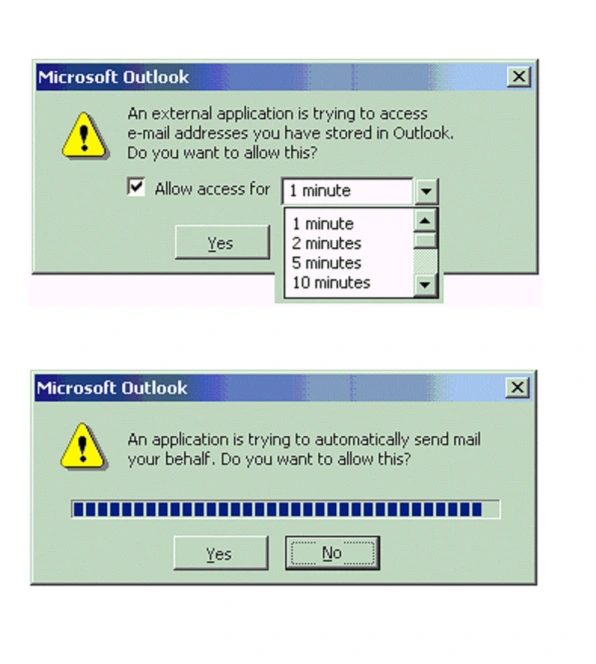
Tak wyglądały mechanizmy bezpieczeństwa dodane do Outlooka po epidemii Love Bug. Dziś podobne ostrzeżenia wydają się oczywistością. W 2000 roku wygoda użytkownika bardzo często wygrywała jeszcze z zasadą ograniczonego zaufania.
ILOVEYOU był jednym z incydentów, które pomogły zmienić filozofię tworzenia oprogramowania. Program nie powinien automatycznie ufać innemu programowi tylko dlatego, że oba działają na komputerze użytkownika. Załącznik nie powinien móc swobodnie wysyłać wiadomości do setek ludzi. Niebezpieczne typy plików nie powinny być przedstawiane w sposób ułatwiający podszywanie się pod dokument tekstowy.
Brzmi banalnie. Wiele dzisiejszych zasad cyberbezpieczeństwa stało się jednak banalnych właśnie dlatego, że wcześniej ktoś przekonał się o ich znaczeniu w bardzo bolesny sposób.
ILOVEYOU był przede wszystkim perfekcyjnym phishingiem
Technicznie Love Bug był dość prosty. Jego kod nie zachwycał specjalistów, a część rozwiązań była wręcz prymitywna. Gdyby ktoś wysłał dokładnie ten sam plik w wiadomości zatytułowanej „uruchom ten skrypt VBS, żeby zainfekować swój komputer”, epidemii prawdopodobnie nigdy by nie było.
Genialna była otoczka.
ILOVEYOU.
Dwa słowa, które powodowały, że człowiek na chwilę przestawał analizować techniczne szczegóły. Kto mnie kocha? Dlaczego wysłał mi list? Co jest w środku? Dodatkowo wiadomość przychodziła od osoby znanej odbiorcy, ponieważ właśnie jej komputer został chwilę wcześniej zainfekowany.
Ten mechanizm jest niemal identyczny z tym, co widzimy ponad ćwierć wieku później. Zamiast listu miłosnego mamy wiadomość „Twoja paczka czeka”, „zaległa faktura”, „dopłać 1,49 zł”, „zobacz nasze wspólne zdjęcie”, „pilny przelew od prezesa” albo „Twoje konto zostanie zablokowane”. Technologia się zmieniła. Psychologia właściwie nie.
Atakujący wciąż próbuje wywołać emocję tak silną, żeby użytkownik wykonał działanie zanim zacznie się zastanawiać. Ciekawość, strach, chciwość, autorytet, poczucie pilności – albo właśnie miłość.
Dlaczego wiadomość od znajomego nie oznacza, że można jej ufać
Love Bug nauczył również czegoś, co dziś jest podstawową zasadą bezpieczeństwa: nadawca wiadomości nie musi wiedzieć, że ją wysłał.
Użytkownicy otwierali list, ponieważ znali osobę widoczną w polu „Od”. Tyle że zainfekowany komputer wykorzystywał konto właściciela automatycznie. Nadawca był więc jednocześnie kolejną ofiarą.
Dokładnie ten sam mechanizm widzimy dzisiaj przy przejętych kontach na Facebooku, Messengerze, WhatsAppie czy Instagramie. Wiadomość „zagłosujesz na moje dziecko?” może naprawdę przyjść z konta znajomego. Prośba o BLIK może naprawdę pojawić się w rozmowie z członkiem rodziny. Nie oznacza to jednak, że po drugiej stronie siedzi osoba, której nazwisko i zdjęcie widzimy na ekranie.
ILOVEYOU był jednym z pierwszych globalnych dowodów na to, że zaufanie do nadawcy można odziedziczyć po poprzedniej ofierze ataku.
Ćwierć wieku później nadal klikamy
Komputery z Windows 11 i współczesne systemy pocztowe nie pozwoliłyby oryginalnemu LoveLetterowi z 2000 roku rozprzestrzenić się dokładnie w ten sam sposób. Filtrowanie załączników, antywirusy, ochrona poczty, ograniczenia skryptów i zmieniona architektura oprogramowania zatrzymałyby dużą część takiej kampanii.
Ale gdyby stworzyć współczesny odpowiednik ILOVEYOU, jego podstawowa idea nadal byłaby aktualna.
Zamiast pliku VBS można wysłać link do fałszywej strony logowania. Zamiast książki adresowej Outlooka można przejąć konto w mediach społecznościowych. Zamiast samoczynnego wysłania robaka do kontaktów można wykorzystać konto ofiary do rozsyłania wiadomości phishingowych. Zamiast kradzieży hasła do połączenia dial-up można przejąć konto bankowe, portfel kryptowalutowy albo firmową pocztę.
I nadal najważniejszym exploitem pozostaje człowiek.
Czego nauczył nas ILOVEYOU?
Pierwszy wniosek jest oczywisty: niebezpieczny plik nie musi pochodzić od nieznanej osoby. Jeżeli wiadomość od znajomego wygląda nietypowo, zawiera dziwny załącznik albo prosi o wykonanie działania, którego normalnie od nas nie oczekuje, warto potwierdzić ją innym kanałem.
Drugi dotyczy rozszerzeń plików. Nazwa dokumentu czy ikona nie przesądza o tym, czym plik naprawdę jest. Ukrywanie rozszerzeń w systemie operacyjnym okazało się wyjątkowo wygodnym prezentem dla twórców malware i do dziś przestępcy wykorzystują podwójne rozszerzenia oraz nazwy mające udawać dokumenty, zdjęcia czy faktury.
Trzecia lekcja jest przeznaczona dla firm: bezpieczeństwo nie może opierać się na założeniu, że pracownik „na pewno nie kliknie”. Ludzie klikają. Robili to w 2000 roku i robią w 2026. System powinien być skonstruowany tak, aby pojedynczy błąd użytkownika nie oznaczał natychmiastowego przejęcia konta, zaszyfrowania całej sieci albo automatycznego rozesłania zagrożenia do całej organizacji.
Czwarta dotyczy kopii zapasowych. Dla części ofiar ILOVEYOU największą stratą nie był niedziałający Outlook, lecz zdjęcia i inne pliki zniszczone na lokalnym dysku. Backup, którego malware nie może swobodnie zmodyfikować razem z oryginalnymi danymi, pozostaje jedną z najbardziej skutecznych metod ograniczania skutków cyberataku.
I wreszcie ostatnia lekcja: najgroźniejsze cyberataki nie zawsze są najbardziej zaawansowane technicznie. Czasami zamiast szukać miesiącami skomplikowanej podatności wystarczy znaleźć wiadomość, którą milion ludzi będzie chciało otworzyć.
ILOVEYOU miał mniej więcej wszystko, czego potrzebuje skuteczny scam: emocję, ciekawość, zaufanego nadawcę, prostą instrukcję i bardzo niewielką chwilę na zastanowienie.
Ponad ćwierć wieku później zmieniły się systemy operacyjne, komunikatory, bankowość i zabezpieczenia. Człowiek praktycznie się nie zmienił. I właśnie dlatego list miłosny z maja 2000 roku pozostaje jednym z najważniejszych wydarzeń w historii cyberbezpieczeństwa.