Ukraińskie uderzenia w centra danych Yandexu spowodowały poważne zakłócenia w rosyjskich usługach internetowych. Niemal równocześnie na wykresach Cloudflare pojawiło się gwałtowne załamanie ruchu automatycznego pochodzącego z sieci koncernu. Internet szybko połączył te wydarzenia w atrakcyjną historię: serwerownie przestały działać, rosyjskie trolle zamilkły, a w mediach społecznościowych zrobiło się mniej propagandy. Rzeczywistość jest jednak bardziej skomplikowana. Ataki i awarie są potwierdzone, podobnie jak dramatyczny spadek określonego rodzaju ruchu botów. Nie oznacza to jeszcze, że znamy skalę ograniczenia rosyjskich operacji informacyjnych. Są obserwacje sugerujące mniejsze zasięgi niektórych przekazów, ale wykres ruchu sieciowego nie jest licznikiem kont propagandowych. Sprawdzamy, co rzeczywiście wydarzyło się w rosyjskich serwerowniach, co pokazują pomiary i dlaczego nawet prawdziwe dane mogą posłużyć do stworzenia nieprawdziwej opowieści.
Nie jedna serwerownia, lecz trzy uderzenia w ciągu czterech dni
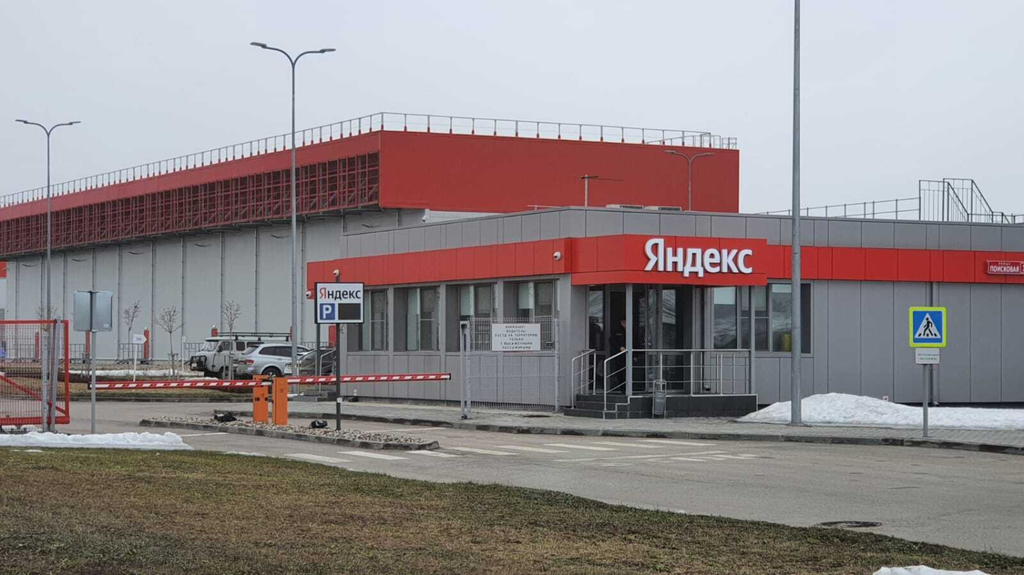
Doniesienia dotyczą serii ataków na infrastrukturę rosyjskiego koncernu technologicznego Yandex. W nocy z 7 na 8 października 2026 roku uderzenie dotknęło centrum danych w Sasowie, w obwodzie riazańskim. Po pożarze działalność obiektu została wstrzymana. 9 października zaatakowano centrum w obwodzie kałuskim, gdzie według komunikatu firmy część infrastruktury wyłączono z eksploatacji. Kolejne uderzenie nastąpiło w nocy z 10 na 11 października we Włodzimierzu. To właśnie po nim szczególnie szeroko zaczęły krążyć wykresy przedstawiające załamanie ruchu botów.
W przypadku Włodzimierza potwierdzenie nie ogranicza się do anonimowych nagrań czy wpisów w mediach społecznościowych. Yandex poinformował w swoim oficjalnym kanale komunikacji z klientami chmurowymi, że atak dronów uszkodził infrastrukturę, a działalność centrum danych została całkowicie zatrzymana. Według operatora nikt nie ucierpiał. Firma uznała konfigurację pozostałych zasobów za niestabilną i zaleciła klientom uruchomienie alternatywnych planów odtwarzania usług. Był to komunikat o poważnym kryzysie infrastrukturalnym, a nie o krótkiej przerwie technicznej.
Trzeba jednak zachować ostrożność również przy opisywaniu fizycznych strat. Zatrzymanie działalności centrum danych nie oznacza automatycznie zniszczenia wszystkich serwerów, utraty wszystkich zapisanych informacji ani trwałego wyłączenia każdej usługi koncernu. To różne zdarzenia, których nie wolno utożsamiać. Nie ma też podstaw, by na podstawie samej informacji o trafieniu budynku uznać go za potwierdzoną siedzibę farmy propagandowej.
Zełenski mówi o mniejszej liczbie botów. To ważna deklaracja, ale nie raport techniczny
Ukraińskie władze przedstawiają uderzenia jako odpowiedź na rosyjskie ataki na ukraińską infrastrukturę cyfrową. 12 października Wołodymyr Zełenski podczas wystąpienia na Warsaw Security Forum powiązał ataki na centra danych Yandexu z ograniczeniem aktywności botów w mediach społecznościowych. Mówił o mniejszej liczbie prowokacji, wrogich przekazów i sztucznie podsycanych konfliktów. W jego ocenie wydarzenia ujawniły, skąd pochodzi część takiej aktywności.
To istotna wypowiedź polityczna, zwłaszcza że dotyczy działań prowadzonych przez Ukrainę. Nie należy jednak traktować jej jak opublikowanego badania. W relacji z wystąpienia nie przedstawiono wykazu kont, metodologii pomiaru ani danych pozwalających samodzielnie sprawdzić skalę deklarowanego efektu. Wypowiedź władz uczestniczących w konflikcie, wykres ruchu sieciowego i niezależna analiza operacji propagandowej są trzema różnymi rodzajami informacji. Mogą się uzupełniać, ale nie zastępują się wzajemnie.
W praktyce trzeba więc oddzielić dwie kwestie. Pierwsza to odpowiedzialność za uderzenia i ich polityczne uzasadnienie. Druga to rzeczywisty wpływ awarii na określoną sieć kont. Potwierdzenie pierwszej nie wystarcza do wyliczenia drugiej, nawet jeśli obie informacje dobrze pasują do jednej narracji.
Co naprawdę mierzy Cloudflare?
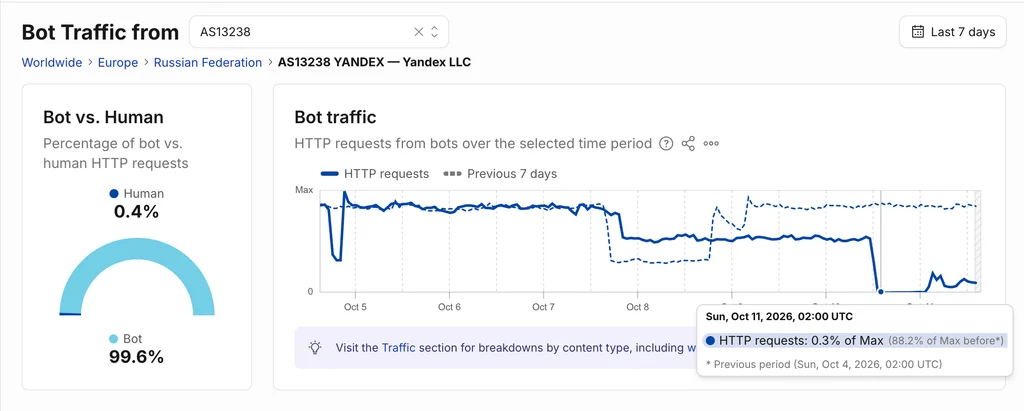
Najważniejszy wykres rozpowszechniany po atakach pochodzi z Cloudflare Radar i dotyczy sieci oznaczonej numerem AS13238, przypisanej do Yandex LLC. Taki numer identyfikuje system autonomiczny, czyli określoną sieć funkcjonującą w internecie. Nie jest identyfikatorem jednej serwerowni, jednej aplikacji ani konkretnej organizacji propagandowej. Pozwala analizować ruch pochodzący z adresów należących do danej sieci, ale nie wyjaśnia samodzielnie celu działania wszystkich korzystających z niej programów.
Druga istotna kwestia dotyczy zakresu obserwacji. Statystyki żądań HTTP w Cloudflare Radar obejmują zapytania docierające do stron obsługiwanych przez infrastrukturę Cloudflare. Nie oglądamy więc kompletnej aktywności rosyjskiego internetu, wszystkich połączeń Yandexu ani pełnego ruchu na Facebooku, X czy TikToku. To określony wycinek danych widocznych dla dostawcy usług internetowych.
Równie łatwo pomylić kierunek pomiaru. Wykres dotyczący ruchu pochodzącego z sieci Yandexu nie jest licznikiem osób wpisujących zapytania w wyszukiwarce Yandex. W tym zestawieniu analizowane są żądania wysyłane z określonej sieci do obserwowanych stron. „Ruch z Yandexu” i „liczba użytkowników Yandexu” nie są tym samym.
Spadek niemal do zera jest widoczny. Nie jest to jednak liczba wyłączonych trolli
Na rozpowszechnianym zrzucie ekranu widać gwałtowne załamanie ruchu automatycznego. Odczyt dla 11 października, godziny 02:00 UTC, wynosi 0,3 proc. maksimum przyjętego na wykresie, podczas gdy dla odpowiadającego momentu tydzień wcześniej pokazano 88,2 proc. tego maksimum. W późniejszej części wykresu linia częściowo odbija. Oznacza to poważne zakłócenie obserwowanego ruchu, nie zaś dowód trwałego zatrzymania całej aktywności.
Kluczowe jest sformułowanie „procent maksimum”. Nie mówimy o odsetku wszystkich rosyjskich kont, liczbie ludzi ani udziale propagandy w globalnej debacie. Dane są przedstawione względem poziomu odniesienia przyjętego dla wykresu. Odczyt 0,3 proc. nie oznacza, że w internecie pozostało 0,3 proc. rosyjskich botów. Takie zdanie zmieniałoby znaczenie pomiaru.
Wykres pokazuje również wcześniejsze wahania, a nie idealnie płaską linię przerwaną jednym wydarzeniem. To kolejny powód, aby nie dopisywać każdemu spadkowi jednoznacznej przyczyny bez dodatkowych danych. Zbieżność czasowa z awarią jest istotną przesłanką, lecz nie identyfikuje automatycznie wszystkich procesów, które przestały wysyłać żądania.
„99,6 proc. botów” nie oznacza „99,6 proc. propagandy”
Obok linii pokazującej zmiany w czasie znajduje się wskaźnik, który łatwo błędnie odczytać: 99,6 proc. ruchu sklasyfikowanego jako boty i 0,4 proc. jako ruch ludzki. To udział kategorii zapytań w analizowanym okresie. Nie jest to informacja o tym, ile botów wyłączono w wyniku ataku. Nie oznacza również, że niemal wszyscy użytkownicy Yandexu są fałszywi albo że koncern odpowiada za niemal całą rosyjską propagandę.
Różnicę można pokazać na prostym przykładzie. Wyobraźmy sobie sieć wysyłającą tysiąc zapytań, z których 990 generują programy. Automaty odpowiadają wtedy za 99 proc. aktywności. Po awarii z tej sieci wychodzi już tylko dziesięć zapytań, wszystkie automatyczne. Łączna aktywność spada dramatycznie, choć udział botów rośnie do 100 proc. Procentowy udział automatyzacji i procentowy spadek ruchu opisują różne zjawiska.
To właśnie takie pomyłki pozwalają tworzyć efektowne nagłówki na podstawie prawdziwych danych. Nie trzeba sfałszować wykresu. Wystarczy zamienić opis wskaźnika, pominąć jego zakres albo przedstawić procent jednej wielkości jako procent zupełnie innej.
Bot wyszukiwarki nie jest tym samym co bot propagandowy
W potocznym języku słowo „bot” kojarzy się z podejrzanym kontem publikującym seryjne komentarze. W analizie sieciowej ma znacznie szersze znaczenie. Cloudflare przypisuje zapytaniom ocenę prawdopodobieństwa automatyzacji, a następnie grupuje je jako ruch prawdopodobnie automatyczny albo prawdopodobnie ludzki. Nie jest to mechanizm rozpoznający polityczne poglądy ani powiązania ze służbami specjalnymi. Klasyfikacja mówi o sposobie wygenerowania zapytania, nie o ideologii stojącej za jego autorem.
Szczególnie ważna jest tu dokumentacja samego Yandexu. Firma wprost wskazuje, że jej roboty korzystają między innymi z AS13238 – tej samej sieci, której dotyczy omawiany wykres. Wśród opisywanych programów znajdują się główny robot indeksujący YandexBot, roboty pobierające obrazy i ikony stron, sprawdzające dostępność witryn czy analizujące materiały związane z reklamami. Wysoki udział automatyzacji w ruchu sieci wykorzystywanej przez wyszukiwarkę nie jest więc sam w sobie sensacją.
Automaty mogą oczywiście wykonywać również zadania szkodliwe: rozsyłać spam, masowo pobierać dane czy uczestniczyć w nadużyciach. Nie wynika z tego jednak, że każda automatyczna aktywność na wykresie należała do jednej z tych kategorii. Nie ma podstaw ani do twierdzenia „to wszystko trolle Kremla”, ani do zapewnienia „to na pewno wyłącznie nieszkodliwe roboty”. Sam zbiorczy pomiar nie rozstrzyga tak szczegółowego podziału.
A co z obserwacjami, że w Polsce jest mniej antyukraińskich treści?
Pojawiły się wypowiedzi sugerujące, że skutki ataków mogły wykraczać poza zwykłe indeksowanie stron. Analityczka PISM Aleksandra Wójtowicz, komentując sprawę w rozmowie z „Faktem”, wskazywała na niższe zasięgi części antyukraińskich przekazów i teorii spiskowych. Według jej obserwacji niektóre takie treści publikowane 8–9 października równie często jak wcześniej docierały do mniejszej liczby odbiorców. Jednocześnie podkreślała, że główny spadek dotyczył innych form automatycznej aktywności, a ewentualny wpływ na sieci kont był mniejszy.
Z kolei przytoczone przez CyberDefence24 stanowisko Res Futura Data House wskazywało, że dzienna analityka tego ośrodka nie pokazywała mniejszej aktywności kont w Polsce. Nie należy jednak od razu uznawać tych wypowiedzi za całkowicie sprzeczne. Aktywność konta i zasięg jego publikacji to różne miary. Profil może publikować równie często, ale docierać do mniejszej liczby odbiorców. Zmiana może też obejmować tylko wybraną grupę, a nie całą monitorowaną populację.
Najważniejsze ograniczenie pozostaje takie samo: same wypowiedzi nie dostarczają pełnej metodologii pozwalającej odtworzyć pomiar. Do ustalenia związku z atakami potrzebne byłyby między innymi dane o badanych kontach, okresach porównania i innych wydarzeniach mogących wpływać na zasięgi. Nie można odpowiedzialnie podać jednego procentu określającego, o ile zmniejszyła się rosyjska propaganda w polskich mediach społecznościowych.
Czy atak mógł zatrzymać narzędzia obsługujące fałszywe konta?
Tak, taki scenariusz jest technicznie możliwy. Wyobraźmy sobie, że program obsługujący wiele profili działa na serwerze w jednym z zaatakowanych centrów danych. Utrata zasilania lub połączenia może zatrzymać zaplanowane publikacje. Jeżeli operator nie ma działającego środowiska zapasowego, przerwa może potrwać dłużej. Jest to jednak opis możliwego mechanizmu, a nie potwierdzenie, że konkretna operacja propagandowa rzeczywiście korzystała z tej infrastruktury.
Trzeba odróżnić profil w serwisie społecznościowym od programu, który się nim posługuje. Konto na X nie „mieszka” jako osobny serwer w rosyjskiej hali. Jest elementem systemu platformy, natomiast narzędzia wykorzystywane do jego obsługi mogą działać gdzie indziej. Awaria takich narzędzi może przerwać publikowanie, ale nie musi usuwać profilu, jego wcześniejszych wpisów ani obserwujących. Niedostępność zaplecza technicznego nie oznacza automatycznego skasowania całej sieci kont.
To rozróżnienie pozwala uniknąć dwóch skrajności. Nie należy ogłaszać całkowitej likwidacji rosyjskich trolli, ale nie ma też podstaw, żeby z góry wykluczyć jakikolwiek wpływ awarii na narzędzia używane do manipulacji. Prawidłowy wniosek jest węższy: taki wpływ jest możliwy, natomiast jego skalę i zakres trzeba wykazać osobno.
Rosyjskie operacje wpływu nie składają się wyłącznie z automatów
W analizie manipulacji ważne są nie tylko programy, ale również ludzie i sposób organizacji działań. Meta opisuje skoordynowane nieautentyczne zachowania jako operacje, w których uczestnicy współpracują, wykorzystując fałszywe konta do ukrywania swojej tożsamości i celu. Przy identyfikowaniu takich przedsięwzięć analizuje zachowania i powiązania, a nie wyłącznie treść pojedynczego wpisu. Nieautentyczne konto nie musi być przez całą dobę obsługiwane automatycznie.
Praktyczna konsekwencja jest istotna: nawet całkowite zatrzymanie jednego systemu automatyzacji nie musi oznaczać końca wszystkich kanałów dystrybucji przekazu. W hipotetycznej operacji część profili może być sterowana programowo, część ręcznie, a materiały mogą być następnie udostępniane przez innych odbiorców. Zatrzymanie jednego etapu nie mówi jeszcze, co dzieje się z pozostałymi.
Z tego samego powodu niewłaściwe jest uznawanie każdego autora prorosyjskiej wypowiedzi za bota. Pogląd, nawet nieprawdziwy, agresywny czy zgodny z interesem Kremla, nie dowodzi samodzielnie technicznej automatyzacji ani państwowego sterowania. Do przypisania profilu konkretnej operacji potrzeba dodatkowych przesłanek. W przeciwnym razie zamiast analizy otrzymujemy polityczną etykietę.
Rosyjskie farmy botów są realne. Wiemy to z konkretnych dochodzeń
Ostrożność wobec omawianego wykresu nie oznacza kwestionowania rosyjskich operacji informacyjnych. 9 lipca 2024 roku amerykański Departament Sprawiedliwości ogłosił działania obejmujące zajęcie dwóch domen oraz pozyskanie danych dotyczących 968 kont społecznościowych związanych z rosyjską farmą botów. Według ujawnionych ustaleń projekt korzystał z elementów sztucznej inteligencji, a jego rozwój wiązał się z osobami związanymi z RT i rosyjską FSB. Profile miały między innymi udawać zwykłych mieszkańców Stanów Zjednoczonych.
W tej sprawie przedstawiono przykłady kont i publikacji oraz elementy infrastruktury wykorzystywanej w operacji. Platforma X zawiesiła wskazane konta, które pozostawały jeszcze aktywne. To inny poziom materiału dowodowego niż sam spadek ruchu automatycznego po awarii dostawcy usług. Istnienie takiej udokumentowanej operacji nie dowodzi jednak jej związku z październikowymi atakami na Yandex.
Jak sprawdzić, czy propaganda naprawdę osłabła?
Rzetelne badanie powinno zacząć się od określenia, co dokładnie chcemy zmierzyć. Liczba publikacji, liczba aktywnych profili, zasięg wpisów i liczba interakcji nie są wymienne. Przykładowo kampania może publikować mniej, ale nadal docierać do podobnej liczby odbiorców dzięki kilku popularnym materiałom. Może też publikować równie często, lecz stracić znaczną część sztucznego wzmacniania. Bez wskazania miary określenie „propaganda spadła” pozostaje zbyt ogólne.
Należałoby następnie wytypować grupę kont na podstawie wcześniejszych ustaleń o ich koordynacji, a nie dopiero po zauważeniu, że część profili zamilkła. Potrzebny byłby okres porównawczy uwzględniający normalne wahania aktywności. Trzeba sprawdzić także alternatywne wyjaśnienia: działania moderacyjne platform, zmiany zasięgów, problemy techniczne niezwiązane z Yandexem czy zwykłą przerwę w prowadzeniu kampanii. To proponowane kryteria badania, nie twierdzenie, że którykolwiek z tych scenariuszy został w tej sprawie potwierdzony.
Najsilniejszym argumentem byłoby powiązanie konkretnej grupy kont z konkretną infrastrukturą. Gdyby udokumentowane narzędzia operacji przestały działać w chwili awarii, a profile wróciły do publikowania po ich odtworzeniu, związek byłby znacznie lepiej uzasadniony. Zbieżność czasowa jest dobrym punktem wyjścia do dochodzenia, ale nie jego zakończeniem.
Zasięgi w social mediach nie są sondażem poparcia
W dyskusjach o skutkach ataków pojawiają się również procentowe deklaracje dotyczące „poparcia” dla określonych partii lub narracji. Bez metodologii takie sformułowania są szczególnie ryzykowne. Mniejsza liczba komentarzy nie oznacza automatycznie mniejszej liczby wyborców. Spadek udostępnień nie mówi, ilu ludzi zmieniło poglądy. Nawet potwierdzone ograniczenie sztucznej aktywności nie może zostać bezpośrednio przeliczone na zmianę społecznych przekonań.
Podobnie należy traktować osobiste obserwacje: „od wczoraj nie widzę tych samych komentatorów” albo „nagle zrobiło się spokojniej”. Mogą być sygnałem wartym sprawdzenia, ale nie są reprezentatywnym pomiarem całej platformy. Nie wiadomo jeszcze, czy profile rzeczywiście przestały działać, czy tylko ich wpisy nie trafiły do konkretnego odbiorcy. Do oddzielenia tych możliwości potrzebne są dane o rzeczywistej historii publikacji.
Najbardziej namacalny skutek: awarie usług i problemy klientów chmury
Wśród najlepiej udokumentowanych konsekwencji znajdują się problemy usług cyfrowych. Yandex Cloud informował o ograniczeniach zasobów obliczeniowych, baz danych, przechowywania plików i innych elementów swojej platformy. W kolejnych komunikatach operator rozróżniał pełną dostępność, częściową dostępność i niedostępność. Niektóre bazy mogły działać tylko w trybie odczytu, a część usług przechowywania danych miała problemy z zapisem. Przywrócenie jednego elementu nie oznaczało automatycznie powrotu wszystkich aplikacji do normalnej pracy.
To ważne, ponieważ słowo „chmura” bywa traktowane jak synonim nieograniczonej odporności. Tymczasem dokumentacja Yandexu wyraźnie rozróżnia zasoby związane z określoną strefą dostępności i zasoby globalne. Maszyny wirtualne oraz dyski należą do zasobów strefowych. Sama obecność wielu centrów danych nie gwarantuje więc, że każda aplikacja klienta została przygotowana do automatycznego przetrwania awarii.
Z perspektywy ciągłości działania istotne są nie tylko kopie zapasowe, lecz również możliwość ich odtworzenia na dostępnej infrastrukturze. Można posiadać zachowane dane, a mimo to nie mieć w danej chwili wystarczających zasobów do wznowienia usługi. Kopia zapasowa, działające środowisko zastępcze i sprawdzona procedura odtworzenia rozwiązują powiązane, ale różne problemy.
Fizyczne uderzenie w serwerownię nie jest dowodem włamania ani wycieku
W tej historii trzeba oddzielić także sposób przeprowadzenia ataku od jego cyfrowych skutków. Uderzenie drona w centrum danych jest atakiem fizycznym na infrastrukturę informatyczną. Nie jest samo w sobie włamaniem do systemu. Może spowodować niedostępność podobną do skutków innych awarii, ale mechanizm jest odmienny. Informacja o zniszczeniu infrastruktury nie stanowi dowodu, że sprawca uzyskał dostęp do przechowywanych informacji.
Niedostępność usługi, ujawnienie danych i ich bezpowrotna utrata wymagają osobnego potwierdzenia. Nie wolno ogłaszać wycieku tylko dlatego, że strona przestała działać. Nie można też zapewniać, że wszystkie informacje ocalały wyłącznie na podstawie faktu przywrócenia części usług. Każde z tych twierdzeń dotyczy innego aspektu bezpieczeństwa.
Podobna zasada obowiązuje przy określaniu funkcji obiektu. To, że dostawca obsługuje duże ilości automatycznego ruchu, nie wystarcza do nazwania jego centrum danych „fabryką propagandy”. Taki opis wymaga ustaleń dotyczących rzeczywistej działalności, nie tylko atrakcyjnego skojarzenia.
Co można potwierdzić, a co pozostaje hipotezą?
Potwierdzone są uderzenia w centra danych Yandexu i poważne zakłócenia w jego usługach. Potwierdzony jest również gwałtowny spadek obserwowanych przez Cloudflare żądań klasyfikowanych jako automatyczne, pochodzących z sieci AS13238. Tych faktów nie trzeba pomniejszać. Pokazują rzeczywisty cios w infrastrukturę cyfrową i realną zmianę w monitorowanym ruchu.
Nie ustalono natomiast całościowej skali wpływu tych wydarzeń na rosyjską propagandę w mediach społecznościowych. Pojawiły się obserwacje sugerujące niższe zasięgi niektórych przekazów, ale nie można ich automatycznie rozszerzyć na wszystkie kampanie, platformy i państwa. Nie jest też uzasadnione twierdzenie, że wpływ na operacje informacyjne musiał być zerowy. W przeanalizowanych danych nie ma podstaw do rozstrzygnięcia żadnej z tych skrajnych tez.
Najuczciwszy wniosek brzmi więc: poważnie uszkodzona infrastruktura, mocno ograniczony obserwowany ruch automatyczny i nieustalony zakres skutków dla konkretnych sieci propagandowych. To mniej efektowne niż „drony wyłączyły rosyjskich trolli”, ale znacznie lepiej odpowiada temu, co rzeczywiście wiadomo.
Prawdziwy wykres też może posłużyć do dezinformacji
Ta historia pokazuje, że do wprowadzenia odbiorców w błąd nie zawsze potrzeba fałszywego zdjęcia, spreparowanego nagrania czy zmyślonej statystyki. Czasem wystarczy prawdziwym danym przypisać znaczenie, którego nie mają. Automatyczne żądania stają się wtedy kontami propagandowymi, procent maksimum zamienia się w procent wszystkich botów, a chwilowe załamanie ruchu zostaje przedstawione jako trwała likwidacja operacji.
W przypadku rosyjskiej dezinformacji pokusa jest szczególnie duża. Opowieść o nagłym uciszeniu maszyn produkujących manipulacje daje odbiorcom poczucie satysfakcji i prostego wyjaśnienia. Problem polega na tym, że przyjmowanie korzystnej dla siebie historii bez sprawdzenia jej podstaw oznacza stosowanie tych samych uproszczeń, przed którymi powinniśmy się bronić.
Rosyjskie operacje wpływu należy demaskować dowodami. Ich istnienie nie zwalnia z weryfikowania doniesień o ich porażkach. Ukraińskie ataki wywołały realne zakłócenia. Żeby powiedzieć, jak mocno uderzyły również w propagandę, potrzeba czegoś więcej niż jednego wykresu z podpisem „bot traffic”.
Stan informacji na 12 października 2026 roku.