
W 2017 roku polski operator płatności CashBill postanowił wykorzystać problemy bezpieczeństwa konkurencyjnych Przelewów24 do własnej promocji. Na Facebooku opublikował reklamę zapewniającą, że jego wtyczki są niezawodne, a jeden z pracowników zażartował, że w razie problemów na stanowisku czuwa dyżurny programista. Żart bardzo szybko przestał być zabawny. Kilkanaście godzin później badacz bezpieczeństwa odkrył poważną podatność we wtyczce CashBill do platformy Magento. Błąd pozwalał manipulować statusami zamówień, w tym oznaczać nieopłacone zakupy jako opłacone. Firma, która chwilę wcześniej pokpiwała z problemów konkurencji, sama musiała przyznać się do dokładnie takiego rodzaju niedopatrzenia, przed jakim ostrzegała branża.
Zaczęło się od poważnej wpadki Przelewów24
Na początku listopada 2017 roku na polskim rynku płatności internetowych zrobiło się gorąco. Osoba posługująca się pseudonimem Hackman opublikowała informacje o licznych błędach bezpieczeństwa we wtyczkach udostępnianych przez Przelewy24, jednego z największych operatorów płatności internetowych w Polsce. Zidentyfikowano 16 potencjalnych problemów, przy czym nie wszystkie miały jednakową wagę. Według analizy Niebezpiecznika 11 z nich dotyczyło istotnych podatności wynikających z nieprawidłowej walidacji danych. Najpoważniejsze umożliwiały przeprowadzenie ataków typu SQL Injection, czyli wstrzyknięcie niepożądanych zapytań do bazy danych sklepu. Konsekwencje mogły być naprawdę dotkliwe: od manipulowania statusami zamówień, przez nieuprawnione zakupy bez zapłaty, aż po możliwość odczytania, zmodyfikowania lub usunięcia informacji zapisanych w bazie sklepu internetowego.
Sprawa była poważna, ponieważ problem nie dotyczył wyłącznie teoretycznej słabości kodu. Podatne wtyczki były udostępniane właścicielom sklepów działających na popularnych platformach e-commerce, między innymi PrestaShop, OpenCart, VirtueMart, Zen Cart oraz rozwiązaniach wykorzystujących WordPress i Joomla. Operator podkreślał jednak, że problematycznych integracji używało mniej niż 5% jego klientów, a podstawowy system transakcyjny i API stanowiły odrębne rozwiązania. Samo wykrycie podatności nie oznaczało również, że doszło do masowej kradzieży danych lub skutecznego wykorzystania wszystkich opisanych błędów. Nie zmieniało to jednak faktu, że właściciele korzystających z nich sklepów musieli pilnie zareagować.
Przelewy24 zaliczyły poważną wpadkę techniczną, ale sposób reakcji na incydent spotkał się z uznaniem specjalistów. Po otrzymaniu informacji o problemie firma rozpoczęła poprawianie kodu i kontaktowanie się z klientami. Programiści pracowali w nocy z piątku na sobotę, a zespół handlowy ostrzegał przedsiębiorców przed zagrożeniem. Wiadomości e-mail wysyłano nawet przed czwartą rano, a do części klientów dodatkowo telefonowano, prosząc o czasowe wyłączenie podatnych integracji do momentu udostępnienia poprawek. Niebezpiecznik, który szczegółowo opisał incydent 4 listopada 2017 roku, ocenił sposób obsługi problemu wyjątkowo pozytywnie. Błędy były poważne, ale operator nie próbował udawać, że nic się nie wydarzyło.
CashBill dostrzegł okazję do reklamy. I postanowił z niej skorzystać
Nie wszyscy jednak wyciągnęli z tej sytuacji właściwe wnioski. CashBill, konkurencyjny operator płatności z Katowic, postanowił wykorzystać problemy Przelewów24 do promocji własnych rozwiązań. Zamiast przyglądać się kodowi swoich integracji albo zachować powściągliwość wobec problemów branżowego konkurenta, firma opublikowała na Facebooku grafikę reklamową z wielkim napisem: „ŚPIJ SPOKOJNIE. NASZE WTYCZKI SĄ NIEZAWODNE”. Przekaz był dość oczywisty. Podczas gdy konkurencja musiała zarywać noce, aby naprawiać błędy, klienci CashBill mieli podobno spać spokojnie, bo tutaj wszystko działało bez zarzutu.
Pod postem pojawił się również komentarz pracownika firmy, Michała, który postanowił podtrzymać żartobliwy ton kampanii. Napisał: „W razie draki dyżurny programista na stanowisku”. Trudno o bardziej niefortunne słowa w historii marketingu usług płatniczych. Szczególnie że publiczne zapewnienia o niezawodności kodu mają pewną nieprzyjemną właściwość: mogą zachęcić osoby zajmujące się bezpieczeństwem do sprawdzenia, czy deklaracje rzeczywiście odpowiadają rzeczywistości.
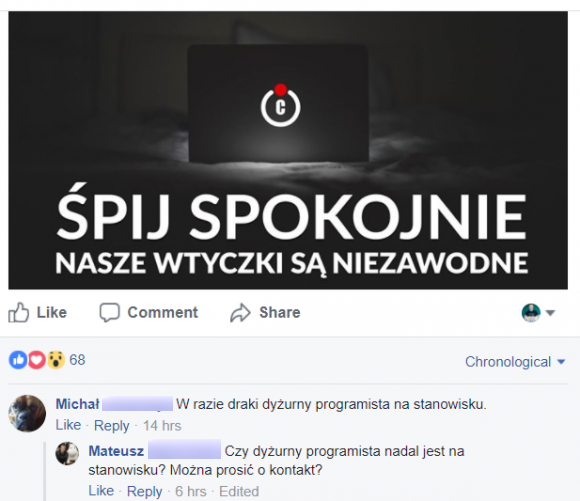
„Czy dyżurny programista nadal jest na stanowisku?”
I tutaj zaczyna się najlepsza część tej historii. Zaledwie kilkanaście godzin po opublikowaniu reklamy jeden z czytelników serwisu Zaufana Trzecia Strona, przedstawiający się jako Mateusz, przyjrzał się wtyczce płatniczej CashBill przygotowanej dla platformy Magento. Nie potrzebował wielu dni, gigantycznego zespołu specjalistów ani zaawansowanej operacji hakerskiej. W kodzie znalazł poważny błąd logiczny dotyczący sposobu obsługi statusów transakcji. Podatność umożliwiała nieuprawnioną zmianę statusu zamówienia w sklepie, bez rzeczywistego potwierdzenia dokonania płatności. Co więcej, problem nie ograniczał się wyłącznie do zamówienia należącego do osoby wykorzystującej lukę. Możliwe było manipulowanie również statusami innych transakcji.
Według ówczesnych relacji od publikacji przechwałek CashBill do wykrycia problemu minęło około 12 godzin. Tymczasem od komentarza o dyżurnym programiście upłynęło jeszcze mniej czasu. Mateusz zdecydował się więc nawiązać do firmowego żartu i odpowiedział bezpośrednio pod reklamą: „Czy dyżurny programista nadal jest na stanowisku? Można prosić o kontakt?”. W ten sposób wpis, który miał przekonywać klientów o bezpieczeństwie operatora, stał się niemal natychmiast dokumentacją jego własnej kompromitacji. Trudno wyobrazić sobie bardziej spektakularne zderzenie marketingowych zapewnień z rzeczywistością. Szczególnie że całość wydarzyła się publicznie, pod reklamą opublikowaną przez samą firmę.
Dziurawa wtyczka pozwalała kupować bez płacenia
Odkryta podatność nie była kosmetycznym błędem ani problemem ograniczonym do wyświetlania nieprawidłowych komunikatów. Dotyczyła jednego z najbardziej wrażliwych elementów infrastruktury sklepu internetowego, czyli ustalania, czy klient rzeczywiście zapłacił za zamówienie. W prawidłowo zaprojektowanej integracji system sklepu powinien otrzymać wiarygodne potwierdzenie dokonania płatności. Komunikat taki musi zostać odpowiednio zweryfikowany, aby osoba postronna nie mogła sama zdecydować, że przelew został zrealizowany. W przypadku podatnego modułu CashBill część tej logiki umieszczono jednak w publicznie dostępnym kontrolerze aplikacji, a poszczególne operacje nie sprawdzały ponownie wymaganego podpisu potwierdzającego autentyczność informacji o transakcji.
W praktyce oznaczało to, że odpowiednio przygotowane żądanie mogło zmienić status zamówienia z oczekującego na opłacone, mimo że pieniądze w rzeczywistości nie zostały przekazane sprzedawcy. Dodatkowym problemem był sposób pobierania identyfikatora transakcji z parametrów żądania. Dzięki temu atakujący mógł potencjalnie oddziaływać nie tylko na swoje zamówienia, lecz również na zamówienia innych klientów. Nie chodziło więc o włamanie do centralnego systemu rozliczeniowego CashBill, ale o możliwość oszukania systemu sklepu internetowego korzystającego z wadliwej integracji. Różnica jest istotna technicznie, jednak dla przedsiębiorcy wysyłającego towar na podstawie błędnego statusu zamówienia mogła nie mieć większego znaczenia. Sklep mógł bowiem uznać zakup za zapłacony, choć płatność nigdy nie została dokonana.
Wyobraźmy sobie sklep internetowy, który każdego dnia realizuje setki zamówień. Pracownik magazynu widzi w panelu administracyjnym zamówienie oznaczone jako opłacone, więc kompletuje produkty i przekazuje paczkę kurierowi. Nie ma dostępu do panelu operatora płatności, ponieważ jego obowiązkiem nie jest księgowanie przelewów, lecz obsługa wysyłek. W normalnych okolicznościach nie powinno to stanowić problemu, bo właśnie po to istnieje automatyczna integracja płatności. Jeżeli jednak sklep polega na podatnej wtyczce, przestępca może wykorzystać rozbieżność pomiędzy faktycznym stanem rozliczenia a informacją widoczną w systemie zamówień. Towar zostaje wysłany, a pieniądze nie wpływają. Właśnie dlatego podatności dotyczące autoryzacji zmian statusów transakcji należą do szczególnie niebezpiecznych błędów w oprogramowaniu e-commerce.
Dyżurny programista się znalazł. Co zrobił CashBill?
Po zgłoszeniu problemu Mateusz rzeczywiście doczekał się kontaktu ze strony przedstawiciela technicznego CashBill, choć nie nastąpiło to natychmiast. Według relacji Zaufanej Trzeciej Strony programista odezwał się po kilku godzinach. Następnego dnia badacz otrzymał informację, że jego zgłoszenie jest analizowane i firma wróci do niego po dokładniejszym sprawdzeniu sytuacji. Na tym jednak kontakt miał się zakończyć. Redakcja wskazywała, że kolejnej zapowiedzianej odpowiedzi już nie otrzymano. W następnych dniach na stronie operatora pojawiła się natomiast nowa wersja wtyczki Magento, a analiza dat modyfikacji plików wskazywała, że kod poprawiano w poniedziałek 13 listopada. Pierwotnie nie odnaleziono również publicznego komunikatu o problemie na stronie firmy.
Sprawa zdążyła jednak trafić do mediów zajmujących się cyberbezpieczeństwem. 12 listopada 2017 roku Zaufana Trzecia Strona opublikowała artykuł opisujący całą historię, a dzień później zamieściła oświadczenie CashBill. Operator przyznał w nim, że problem rzeczywiście istniał i został usunięty. Wyjaśnił również, że wadliwa wtyczka Magento nie została przygotowana przez jego własnych programistów. Jednocześnie firma zadeklarowała, że bierze za nią pełną odpowiedzialność i poinformowała partnerów korzystających z modułu o udostępnieniu poprawionej wersji.
CashBill podkreślił także, że jego facebookowy post miał być jedynie żartobliwym nawiązaniem do wcześniejszej sytuacji, a nie próbą oczerniania konkurencji. Spółka zapewniała, że w wyniku wykrytego problemu nie doszło do wycieku danych ani do błędnej autoryzacji lub anulowania rzeczywistych transakcji. Należy jednak odróżnić te deklaracje od samego faktu istnienia podatności: brak potwierdzonych strat nie oznacza, że błąd był niegroźny. Nie ma też podstaw, aby opisywać tę historię jako udokumentowane skuteczne włamanie do infrastruktury CashBill. Potwierdzono wykrycie i naprawienie poważnej podatności w udostępnianej klientom integracji.
Najbardziej osobliwy element oświadczenia pojawił się jednak na końcu. CashBill postanowił podziękować osobom zaangażowanym w rozwiązanie problemu, fundując im książki o bezpieczeństwie aplikacji. Firma zapowiedziała przy tym, że jeden egzemplarz zachowa również dla siebie. Trzeba przyznać, że było to całkiem rozsądne posunięcie. Pozostaje tylko pytanie, czy po lekturze kolejna kampania reklamowa nie powinna rozpoczynać się od sprawdzenia własnego kodu.
Przelewy24 popełniły błąd. CashBill dołożył do niego marketingową kompromitację
W tej historii nie chodzi o udowodnienie, że jeden operator miał oprogramowanie idealne, a drugi był całkowicie niekompetentny. Wtyczki obu firm zawierały poważne podatności, choć wynikały one z różnych błędów technicznych. W przypadku Przelewów24 ujawniono między innymi problemy z walidacją danych pozwalające na przeprowadzanie ataków SQL Injection. W przypadku CashBill odkryto nieprawidłową autoryzację operacji związanych ze zmianą statusu transakcji w module Magento. Obydwie sytuacje potencjalnie narażały sklepy internetowe na straty finansowe i wymagały pilnego usunięcia błędów.
Różnica polegała jednak na tym, jak firmy zachowywały się w obliczu problemu. Przelewy24, po otrzymaniu informacji o podatnościach, rozpoczęły nocną akcję naprawczą i ostrzeganie klientów. CashBill postanowił wykorzystać tę właśnie nocną mobilizację do żartobliwej reklamy własnej niezawodności. Kiedy niedługo później okazało się, że również udostępnia wadliwą integrację, wydźwięk całej kampanii odwrócił się o 180 stopni. Reklama, która miała pokazać przewagę technologiczną nad konkurencją, stała się dowodem, jak ryzykowne jest publiczne składanie kategorycznych zapewnień o bezpieczeństwie oprogramowania.
Bezpieczny system płatności to znacznie więcej niż zapewnienia marketingowców
Historia CashBill pokazuje również problem znacznie szerszy niż jeden nietrafiony post na Facebooku. Operatorzy płatności udostępniają dziesiątki integracji, często opracowywanych w różnych okresach i przez różnych wykonawców. Nawet jeśli centralny system rozliczeniowy jest regularnie kontrolowany, nie oznacza to automatycznie, że każdy moduł sklepowy spełnia identyczne standardy. Wystarczy jedna błędnie zaprojektowana funkcja, aby przestępca mógł ominąć zabezpieczenie, na którym opiera się obsługa zamówień. Tym bardziej niepokojące jest sytuowanie bezpieczeństwa wyłącznie w obszarze marketingowych zapewnień o niezawodności.
Dla właścicieli sklepów internetowych morał pozostaje aktualny również dzisiaj. Nigdy nie należy zakładać, że wtyczka płatnicza jest bezpieczna wyłącznie dlatego, że udostępnia ją znany operator. Znaczenie mają regularne aktualizacje, audyty bezpieczeństwa, kontrola autentyczności powiadomień o płatnościach i okresowe uzgadnianie zamówień widocznych w sklepie z rzeczywistymi rozliczeniami. Szczególnie ważne jest też sprawdzenie, czy system umożliwia nieautoryzowaną zmianę statusu transakcji oraz jak zachowuje się w przypadku błędnych, powtórzonych lub sfałszowanych komunikatów. Przy obsłudze pieniędzy nie wystarczy, że rozwiązanie działa prawidłowo podczas standardowego zakupu. Musi jeszcze odpowiednio reagować na próby celowego obejścia jego mechanizmów.
Nie śmiej się z cudzego błędu, zanim nie sprawdzisz własnego kodu
Afera z listopada 2017 roku pozostaje jednym z ciekawszych przykładów marketingowej wpadki w polskiej branży płatności internetowych. Jej komizm nie wynika z samego faktu wystąpienia podatności, ponieważ błędy bezpieczeństwa zdarzają się nawet największym firmom technologicznym. Wynika z decyzji, aby cudze problemy wykorzystać do budowania własnego wizerunku, i to poprzez deklarowanie niezawodności rozwiązań, które najwyraźniej nie zostały wystarczająco dokładnie sprawdzone.
CashBill chciał pokazać światu, że jego klienci mogą spać spokojnie, podczas gdy programiści konkurencji zarywają noce. Ostatecznie sam otrzymał zgłoszenie błędu wymagającego pilnej interwencji, a jego własna reklama stała się symbolem nieudanej próby zdobycia przewagi marketingowej. Trudno o lepsze przypomnienie, że w branży bezpieczeństwa warto zachować nieco pokory.
Pozostaje mieć nadzieję, że dyżurny programista rzeczywiście był wtedy na stanowisku. Bo marketingowiec zdecydowanie się przy nim nie popisał. (xD)