
To jeden z tych cyberataków, przy których najbardziej szokująca nie jest skala włamania, lecz odpowiedź na pytanie: „czy można było temu zapobiec?”. W przypadku Equifax odpowiedź brzmi: najprawdopodobniej tak – i to w sposób wyjątkowo banalny. Poprawka usuwająca wykorzystaną przez hakerów krytyczną podatność była dostępna ponad dwa miesiące przed rozpoczęciem ataku. Mimo to podatny system pozostał niezałatany, napastnicy siedzieli w sieci przez 76 dni, a gdy wyszli, zabrali dane dotyczące około 148 milionów Amerykanów.
Skala robi jeszcze większe wrażenie, gdy zrozumiemy, czym właściwie jest Equifax. To nie był portal społecznościowy, do którego użytkownik dobrowolnie założył konto, ani sklep internetowy, któremu sam podał swoje dane. Equifax należy do trzech największych amerykańskich biur informacji kredytowej i gromadzi ogromne ilości informacji potrzebnych bankom, pożyczkodawcom i innym instytucjom do oceny wiarygodności finansowej obywateli. Miliony osób, których dane wykradziono, nigdy świadomie nie wybrały Equifax jako usługi. Firma po prostu posiadała ich nazwiska, adresy, daty urodzenia, numery Social Security i historię finansową, ponieważ właśnie na tym polegał jej biznes.
A potem nie zabezpieczyła tego wszystkiego przed znaną podatnością.
Equifax wiedział o luce. Microsoftowego „zaktualizuj później” w wersji korporacyjnej
7 marca 2017 roku opublikowana została poprawka dotycząca krytycznej podatności CVE-2017-5638 w Apache Struts, popularnym frameworku wykorzystywanym do budowania aplikacji internetowych w Javie. Luka była bardzo poważna: odpowiednio przygotowane żądanie HTTP pozwalało atakującemu na zdalne wykonanie kodu na podatnym serwerze. Innymi słowy – nie trzeba było znać hasła administratora ani włamywać się miesiącami. Jeśli aplikacja korzystała z podatnej wersji Struts i była wystawiona do internetu, przestępca mógł próbować przejąć serwer zdalnie.
Informacja o zagrożeniu bardzo szybko trafiła do specjalistów bezpieczeństwa na całym świecie. Equifax również otrzymał ostrzeżenie. Wewnętrzny zespół bezpieczeństwa rozesłał informację do pracowników odpowiedzialnych za systemy, nakazując załatanie krytycznej podatności. Zgodnie z polityką przedsiębiorstwa takie problemy powinny być usuwane bardzo szybko – w przypadku krytycznych luk mowa była o dziesiątkach godzin, nie miesiącach.
Tyle że jeden z najważniejszych systemów nie został zaktualizowany.
Chodziło o Automated Consumer Interview System – ACIS, internetowy portal wykorzystywany między innymi przez konsumentów kwestionujących błędne informacje znajdujące się w ich raportach kredytowych. Była to stara, rozbudowywana przez dziesięciolecia infrastruktura. Organizacja miała procedury i narzędzia skanujące sieć w poszukiwaniu podatności, ale w praktyce proces zawiódł. Odpowiedzialni pracownicy nie zainstalowali poprawki, a późniejsze skanowanie nie wykryło, że podatna wersja Apache Struts nadal działa.
To wystarczyło.
13 maja hakerzy wchodzą do środka
Według późniejszych ustaleń atakujący dostali się do infrastruktury Equifax 13 maja 2017 roku, wykorzystując dokładnie tę podatność Apache Struts, dla której poprawka istniała od początku marca. Po początkowym przełamaniu zabezpieczeń zaczęli instalować web shelle – niewielkie skrypty umożliwiające zdalne wykonywanie poleceń i utrzymywanie dostępu do przejętych serwerów.
Włamanie nie zatrzymało się na jednej aplikacji. Napastnicy zaczęli rozpoznawać wewnętrzną sieć i szukać sposobu na przejście do kolejnych systemów. Znaleźli między innymi pliki zawierające dane uwierzytelniające do baz danych, w tym poświadczenia przechowywane w postaci jawnego tekstu. Dzięki nim mogli wykonywać zapytania bezpośrednio do ogromnych repozytoriów informacji należących do Equifax.
I właśnie tutaj błąd z niezałataną aplikacją przestał być lokalnym problemem jednego serwera. Architektura sieci oraz dostępne poświadczenia pozwoliły napastnikom dostać się do kolejnych zbiorów, które z pierwotnym portalem reklamacyjnym miały niewiele wspólnego. W trakcie operacji wykonano około 9000 zapytań do baz danych.
Equifax miał bardzo dużo danych. Hakerzy mieli dużo czasu.
Przez 76 dni nikt ich nie zauważył
Napastnicy pozostawali w środowisku od 13 maja do końca lipca. Przeglądali systemy, wyszukiwali interesujące informacje, pakowali dane i przesyłali je na zewnątrz. Cały proces trwał 76 dni.
Dlaczego firma obracająca jednymi z najbardziej wrażliwych informacji o obywatelach Stanów Zjednoczonych nie zauważyła ogromnego transferu? Tutaj historia robi się jeszcze bardziej absurdalna.
Equifax korzystał z narzędzi monitorujących zaszyfrowany ruch sieciowy. Żeby taki system mógł zajrzeć do połączeń TLS i wykrywać podejrzaną komunikację, potrzebował aktualnego certyfikatu. Jeden z kluczowych certyfikatów używanych przez system monitorujący wygasł i przez około 19 miesięcy nie został odnowiony. W praktyce część systemu bezpieczeństwa pozostawała ślepa na zaszyfrowany ruch.
Późniejsze dochodzenie Kongresu ujawniło zresztą szerszy problem z zarządzaniem certyfikatami. W środowisku Equifax znajdowały się setki wygasłych certyfikatów, w tym dziesiątki związane z krytycznymi systemami biznesowymi. To nie był więc pojedynczy pechowy dokument przeoczony przez administratora, lecz symptom znacznie większego problemu organizacyjnego.
Dopiero gdy pod koniec lipca odpowiedni certyfikat został odnowiony, system bezpieczeństwa ponownie zaczął widzieć ruch, który wcześniej przechodził niezauważony. I niemal natychmiast zauważył coś podejrzanego.
29 lipca ktoś wreszcie patrzy i pyta: co tu się właściwie dzieje?
29 lipca 2017 roku pracownicy bezpieczeństwa Equifax wykryli nietypowy ruch związany z portalem ACIS. Następnego dnia aplikację wyłączono. Rozpoczęło się wewnętrzne dochodzenie, a następnie zatrudniono zewnętrznych specjalistów do analizy incydentu.
Dopiero wtedy zaczęła ujawniać się prawdziwa skala katastrofy.
Napastnicy nie skopiowali jedynie adresów e-mail. W zbiorach znajdowały się informacje pozwalające niezwykle skutecznie podszywać się pod obywateli: imiona i nazwiska, daty urodzenia, adresy, numery Social Security, a w części przypadków także dane prawa jazdy. Uzyskano również informacje o kartach płatniczych oraz dokumenty przesyłane wcześniej do Equifax przez osoby składające reklamacje dotyczące własnych raportów kredytowych.
I teraz dochodzimy do części, która najlepiej wyjaśnia, dlaczego Equifax stał się symbolem wyjątkowo niebezpiecznego wycieku danych. Hasło można zmienić. Numer Social Security – znacznie trudniej. Daty urodzenia nie zmienisz w ogóle.
Początkowo 143 miliony. Potem liczba zaczęła rosnąć
7 września 2017 roku Equifax publicznie poinformował o incydencie. Firma początkowo mówiła o około 143 milionach mieszkańców Stanów Zjednoczonych. Już ta liczba oznaczała, że naruszenie mogło dotyczyć blisko połowy całej populacji kraju.
Kilka tygodni później po zakończeniu kolejnego etapu analizy liczbę zwiększono o około 2,5 miliona osób – do 145,5 miliona. W marcu 2018 roku poinformowano następnie o kolejnych około 2,4 miliona Amerykanów, których nazwiska i fragmenty numerów prawa jazdy znalazły się w skradzionych danych, choć wcześniej nie zaliczono ich do głównej grupy poszkodowanych.
Dlatego w różnych źródłach historycznych można znaleźć kilka liczb opisujących skalę incydentu: 143 mln, 145,5 mln, około 147 mln albo około 147,9 mln. Nie oznacza to kilku różnych włamań. To efekt kolejnych analiz tej samej kradzieży i stopniowego ustalania, ilu ludzi rzeczywiście znalazło się w przejętych zbiorach.
Skala poszczególnych kategorii danych była równie imponująca. Skradziono numery Social Security dotyczące około 145,5 mln osób, dane prawa jazdy co najmniej 10 mln Amerykanów, około 209 tys. numerów kart płatniczych oraz mniej więcej 182 tys. dokumentów dotyczących sporów kredytowych, które również zawierały dane osobowe. Incydent dotyczył ponadto części klientów z Kanady i Wielkiej Brytanii.
Najgorsze: poszkodowani często nawet nie byli klientami Equifax
W przypadku wycieku z Facebooka użytkownik może przynajmniej pomyśleć: „sam założyłem konto i sam podałem dane”. Przy Equifax sytuacja była znacznie bardziej kontrowersyjna. Amerykańskie biura kredytowe gromadzą informacje przekazywane im przez banki, firmy pożyczkowe, operatorów kart czy inne przedsiębiorstwa. Konsument nie musi osobiście zawierać umowy z Equifax, żeby firma stworzyła na jego temat obszerny profil.
W rezultacie miliony ludzi dowiedziały się, że przedsiębiorstwo, z którym nie pamiętają żadnego bezpośredniego kontaktu, posiadało ich niezwykle wrażliwe informacje, a następnie pozwoliło je wykraść.
To fundamentalna różnica pomiędzy kradzieżą hasła do portalu a wyciekiem z biura informacji kredytowej. Equifax przechowywał dane właśnie dlatego, że miały pozwalać innym instytucjom ocenić, czy dana osoba jest rzeczywiście tym, za kogo się podaje i czy można jej zaufać finansowo. Po wycieku dokładnie te same informacje mogły pomagać przestępcom podszywać się pod ofiary.
„Sprawdź, czy wyciekły twoje dane”. Podając kolejne dane
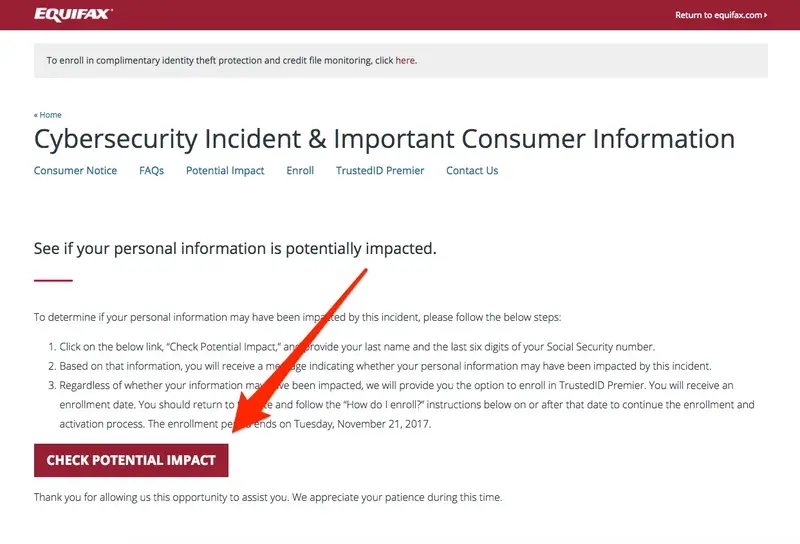
Po ujawnieniu włamania Equifax stworzył specjalną stronę equifaxsecurity2017.com, na której Amerykanie mogli sprawdzić, czy znaleźli się wśród poszkodowanych. Sam pomysł był oczywisty. Wykonanie natychmiast stało się kolejną częścią kryzysu.
Żeby sprawdzić potencjalny udział w incydencie, użytkownik musiał podać nazwisko oraz fragment numeru Social Security. Ludzie, którzy właśnie usłyszeli, że firma straciła kontrolę nad ich najważniejszymi danymi, byli więc proszeni o wejście na nowo utworzoną domenę i podanie tam kolejnej informacji identyfikacyjnej.
Na dodatek domena nie znajdowała się bezpośrednio w obrębie equifax.com. Była osobnym adresem o dość długiej nazwie, idealnym do tworzenia stron phishingowych różniących się jedną literą albo kolejnością słów.
Equifax sam wysyła klientów… na fałszywą stronę Equifax
To jeden z najbardziej groteskowych fragmentów całej afery.
Badacz bezpieczeństwa Nick Sweeting chciał pokazać, dlaczego utworzenie osobnej domeny equifaxsecurity2017.com było kiepskim pomysłem. Kupił więc bardzo podobny adres: securityequifax2017.com. Za około 10 dolarów i w mniej więcej 20 minut stworzył kopię strony Equifax. Nie robił tego po to, żeby kraść dane – witryna miała być demonstracją pokazującą, jak łatwo prawdziwy przestępca może podszyć się pod firmę podczas trwającego kryzysu.
Eksperyment zadziałał zdecydowanie lepiej, niż zakładał.
Pracownicy oficjalnego konta obsługi Equifax na Twitterze zaczęli podczas odpowiadania klientom podawać link właśnie do jego fałszywej domeny. Pomyłka miała powtarzać się wielokrotnie przez kilkanaście dni. Firma, która prosiła klientów o wyjątkową ostrożność po jednym z największych wycieków danych w historii, sama nie potrafiła poprawnie rozpoznać własnej strony.
Na szczęście podrobiona witryna należała do badacza, a nie grupy przestępczej. Sweeting nie zbierał wprowadzanych danych. Całe wydarzenie było jednak gotową demonstracją tego, jak łatwo osoby poszkodowane przez jeden cyberatak mogą chwilę później stać się ofiarami drugiego.
Użytkownicy byli źli. A potem dowiedzieli się o sprzedaży akcji
Kryzys reputacyjny narastał również na Wall Street. Po ujawnieniu włamania kurs akcji Equifax mocno spadł. Szybko okazało się jednak, że kilku menedżerów firmy sprzedało znaczne pakiety akcji po wykryciu incydentu, ale jeszcze przed poinformowaniem opinii publicznej.
W przypadku części kierownictwa wewnętrzne dochodzenie Equifax wykazało później, że osoby te nie wiedziały jeszcze o wycieku w momencie sprzedaży. Nie oznaczało to jednak, że temat insider tradingu zniknął całkowicie.
Jun Ying, pełniący funkcję Chief Information Officer w Equifax U.S. Information Solutions, otrzymał informacje pozwalające mu zorientować się, że firma prawdopodobnie mierzy się z ogromnym wyciekiem. W wiadomości do współpracownika napisał nawet, że sytuacja wygląda źle i że być może to właśnie Equifax został zaatakowany. Następnie zaczął sprawdzać w internecie, jak wcześniejszy wyciek w Experian wpłynął na cenę akcji tej firmy.
Krótko później Ying wykorzystał opcje i sprzedał akcje Equifax o wartości ponad 950 tys. dolarów. Dzięki sprzedaży przed publicznym ujawnieniem włamania uniknął straty szacowanej na ponad 117 tys. dolarów.
W 2019 roku przyznał się do insider tradingu. Został skazany na cztery miesiące więzienia, rok nadzoru, zwrot ponad 117 tys. dolarów oraz grzywnę 55 tys. dolarów. Był przy tym drugim pracownikiem Equifax skazanym w związku z wykorzystaniem poufnych informacji o incydencie do handlu akcjami.
CEO odchodzi, a Kongres chce wiedzieć, jak to w ogóle było możliwe
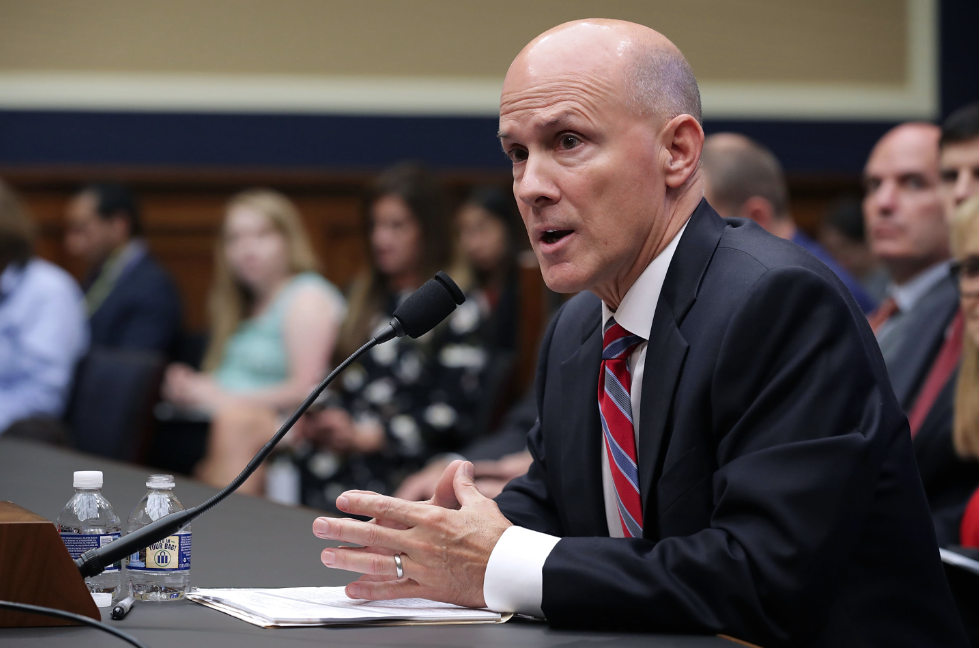
26 września 2017 roku, niecałe trzy tygodnie po publicznym ujawnieniu naruszenia, Richard Smith ustąpił ze stanowiska prezesa i przewodniczącego rady Equifax. Niedługo później pojawił się przed amerykańskimi parlamentarzystami, gdzie musiał tłumaczyć się z przebiegu katastrofy.
W swoich wyjaśnieniach wskazywał na błędy w procesie aktualizacji: pracownik odpowiedzialny za wdrożenie poprawki miał jej nie zastosować, a automatyczny skaner podatności nie wykrył później niezałatanego systemu. Technicznie mogło to być prawdą. Politycznie brzmiało fatalnie. Equifax przechowywał dane niemal połowy Amerykanów, a jeden z największych wycieków historii miał być konsekwencją sytuacji, w której człowiek nie zainstalował poprawki, a system kontrolny nie zauważył, że człowiek jej nie zainstalował.
Późniejszy raport Kongresu był dla firmy niezwykle surowy. Incydent został opisany jako możliwy do uniknięcia, a śledczy wskazywali między innymi na przestarzałe i złożone systemy informatyczne, problemy w strukturze odpowiedzialności, słabe zarządzanie podatnościami, brak właściwej segmentacji oraz niedostateczny monitoring.
Jedna niezałatana aplikacja, a potem wejście do całej sieci
Przypadek Equifax doskonale pokazuje, dlaczego cyberbezpieczeństwo nie może kończyć się na pytaniu „czy mamy firewall?”. Firma posiadała całe zespoły bezpieczeństwa, narzędzia skanujące, system monitorowania ruchu i wewnętrzne procedury aktualizacji. Każdy z tych elementów istniał.
Problem polegał na tym, że kilka zabezpieczeń zawiodło jednocześnie.
Informacja o krytycznej podatności dotarła do firmy, ale poprawka nie znalazła się na konkretnym systemie. Skaner mający potwierdzić bezpieczeństwo nie wykrył podatności. System monitorowania ruchu przez wiele miesięcy nie widział części zaszyfrowanej komunikacji z powodu wygasłego certyfikatu. Po wejściu do pierwszej aplikacji napastnicy znaleźli poświadczenia pozwalające im sięgnąć znacznie głębiej. Sieć nie była wystarczająco podzielona w sposób, który skutecznie zatrzymałby intruza w jednym segmencie.
Żaden pojedynczy element nie musi więc być katastrofalny. Katastrofa pojawia się wtedy, gdy błąd człowieka, brak aktualizacji, słaby monitoring i zbyt szeroki dostęp zaczynają działać razem.
To koncepcja odwrotna do „defense in depth”, czyli ochrony warstwowej. Dobre bezpieczeństwo zakłada, że pierwszy mechanizm kiedyś zawiedzie, więc za nim znajduje się następny. Equifax pokazał, co dzieje się wtedy, gdy kilka kolejnych warstw posiada własne dziury.
700 milionów dolarów ugody
Konsekwencje finansowe ciągnęły się przez kolejne lata. W 2019 roku Equifax zawarł globalną ugodę z Federal Trade Commission, Consumer Financial Protection Bureau oraz władzami stanów i terytoriów USA. Minimalna wartość porozumienia wynosiła około 575 mln dolarów, a maksymalna mogła sięgnąć 700 mln dolarów.
Około 300 mln dolarów trafiło początkowo do funduszu przeznaczonego na świadczenia dla poszkodowanych konsumentów, z możliwością zwiększenia tej puli o dodatkowe 125 mln. Kolejne 175 mln przeznaczono dla stanów, Dystryktu Kolumbii i Portoryko, a 100 mln dolarów stanowiło karę cywilną na rzecz CFPB.
Poszkodowani mogli ubiegać się między innymi o monitoring kredytowy, zwrot kosztów związanych z zabezpieczaniem swojej tożsamości oraz rekompensaty za określone szkody. Postępowanie ugodowe ciągnęło się długo po tym, jak sam wyciek zniknął z pierwszych stron gazet. To również charakterystyczna cecha kradzieży danych tego rodzaju: incydent informatyczny trwa kilkanaście tygodni, ale konsekwencje dla firmy i obywateli mogą trwać dekadę.
Kto włamał się do Equifax? Trzy lata później USA wskazały chińskie wojsko
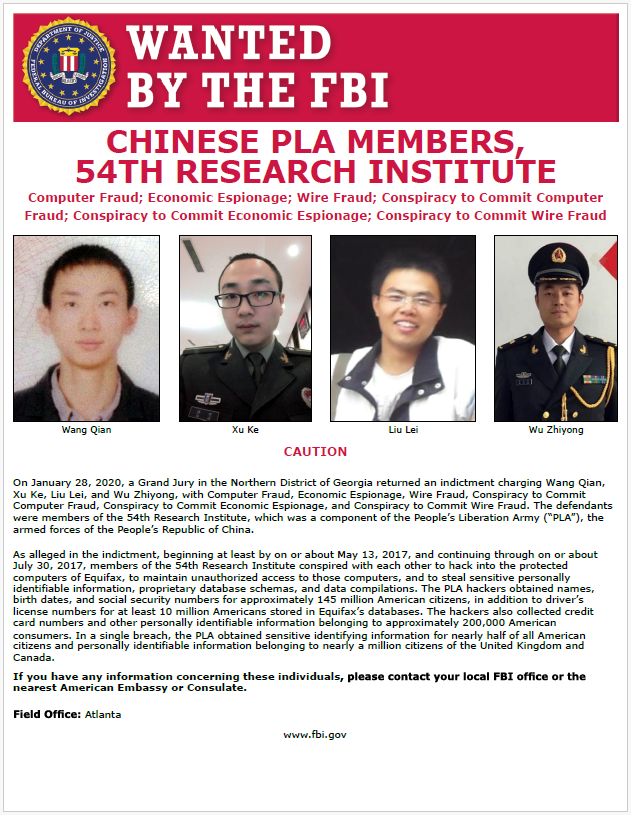
Przez długi czas publicznie nie było wiadomo, kto odpowiada za operację. W lutym 2020 roku amerykański Departament Sprawiedliwości ogłosił jednak zarzuty wobec czterech członków Chińskiej Armii Ludowo-Wyzwoleńczej: Wu Zhiyonga, Wanga Qiana, Xu Ke i Liu Leia. Według aktu oskarżenia należeli oni do 54. Instytutu Badawczego PLA.
Amerykańskie władze zarzuciły im przeprowadzenie wielomiesięcznej operacji przeciwko Equifax, kradzież danych osobowych oraz własności intelektualnej przedsiębiorstwa. Śledczy twierdzili, że napastnicy starannie ukrywali swoje działania: korzystali z około 34 serwerów znajdujących się w blisko 20 państwach, używali szyfrowanych kanałów komunikacyjnych i regularnie usuwali logi mogące pozostawić ślady ich aktywności.
Z punktu widzenia bezpieczeństwa narodowego zmieniało to wymowę całego incydentu. Kradzież numerów Social Security prawie połowy Amerykanów mogła być czymś więcej niż bazą danych przeznaczoną do zwykłych oszustw finansowych. Tak ogromny zbiór informacji może mieć olbrzymią wartość wywiadowczą: pomaga identyfikować ludzi, łączyć informacje z innych wycieków, budować profile, analizować relacje i wspierać późniejsze operacje szpiegowskie.
Czterej mężczyźni zostali oskarżeni w Stanach Zjednoczonych, ale przebywali w Chinach. Sam akt oskarżenia nie jest oczywiście prawomocnym skazaniem, dlatego należy mówić o osobach oskarżonych przez władze USA, a nie o prawomocnie skazanych sprawcach.
To nie był tylko wyciek. To był zestaw do kradzieży tożsamości
Wyciek adresu e-mail jest problemem, ale adres można zmienić. Hasło można zresetować. Kartę płatniczą można zastrzec i otrzymać nową. Equifax stracił dane o zupełnie innym charakterze.
Numer Social Security w Stanach Zjednoczonych jest wykorzystywany w ogromnej liczbie procesów związanych z identyfikacją obywatela. W połączeniu z pełnym imieniem, nazwiskiem, datą urodzenia i adresem staje się niezwykle cennym materiałem dla osób zajmujących się kradzieżą tożsamości. Przestępca może wykorzystywać takie dane do prób zaciągania kredytów, otwierania rachunków, przechodzenia procedur weryfikacyjnych czy prowadzenia bardziej zaawansowanych ataków socjotechnicznych.
I co szczególnie ważne – dane takie mogą być przydatne jeszcze wiele lat po wycieku. Człowiek urodzony 14 czerwca 1985 roku nie dostanie od państwa nowej daty urodzenia tylko dlatego, że jego dane wyciekły. Numer Social Security również nie jest czymś, co wymienia się tak łatwo jak kartę Visa.
Dlatego koszty takiego incydentu nie powinny być liczone wyłącznie liczbą fraudów dokonanych w miesiącu po ataku. Skradziona baza może przez lata pozostawać surowcem do następnych przestępstw.
Najgorszy argument świata: „mamy procedurę”
Equifax posiadał procedurę patchowania. Posiadał skanery podatności. Posiadał monitoring. Posiadał specjalistów. Posiadał polityki bezpieczeństwa. I mimo to przegrał.
To jedna z najlepszych lekcji płynących z całej afery. W cyberbezpieczeństwie nie liczy się to, czy przedsiębiorstwo posiada dokument nazwany „Vulnerability Management Policy”. Liczy się to, czy podatny serwer rzeczywiście otrzymał aktualizację. Nie wystarczy wysłać e-maila do administratorów. Trzeba potem potwierdzić, że poprawka została zastosowana. Nie wystarczy kupić systemu IDS. Trzeba zauważyć, że jego certyfikat wygasł i od wielu miesięcy system nie widzi części ruchu.
Procedura bez weryfikacji wykonania jest tylko dokumentem.
Equifax przechowywał dane należące do około połowy Amerykanów, ale nie posiadał wystarczającej kontroli nad tym, czy krytyczny system internetowy został rzeczywiście załatany po publikacji jednej z najgłośniejszych podatności tamtego okresu.
Czego nauczył nas Equifax?
Pierwsza lekcja to patch management. Kiedy pojawia się krytyczna podatność umożliwiająca zdalne wykonanie kodu w aplikacji dostępnej z internetu, przedsiębiorstwo nie może ograniczyć się do rozesłania informacji „prosimy zaktualizować”. Potrzebny jest system pozwalający później stwierdzić: mamy 120 podatnych serwerów, 119 zostało poprawionych, jeden nie – dlaczego?
Druga to inwentaryzacja. Nie można zabezpieczyć infrastruktury, o której istnieniu albo konfiguracji nie ma się dokładnych informacji. Duże przedsiębiorstwa latami przejmują firmy, dodają systemy, pozostawiają starsze aplikacje i budują kolejne warstwy technologii. W rezultacie czasem największym problemem zespołu bezpieczeństwa nie jest nawet brak narzędzi, lecz brak wiarygodnej odpowiedzi na pytanie: co właściwie mamy podłączone do sieci?
Trzecia lekcja dotyczy segmentacji. Samo przejęcie publicznego portalu nie powinno automatycznie otwierać drogi do gigantycznych baz wrażliwych danych. Atakujący może kiedyś wejść przez jedną aplikację. Architektura powinna sprawić, że po wykonaniu pierwszego kroku znajdzie przed sobą kolejne zamknięte drzwi.
Czwarta to monitoring monitoringu. Jeśli system bezpieczeństwa przestaje widzieć ruch, ktoś powinien otrzymać alarm. Wygasły certyfikat, który przez kilkanaście miesięcy ogranicza zdolność organizacji do kontroli komunikacji, jest niemal podręcznikowym przykładem sytuacji, w której firma posiada zabezpieczenie głównie na diagramie architektury.
Piąta lekcja przeznaczona jest dla zwykłych użytkowników: po dużych wyciekach szczególnie trzeba uważać na phishing wykorzystujący sam incydent. Ludzie są zaniepokojeni i chcą szybko sprawdzić, czy znaleźli się wśród ofiar. To idealny moment na fałszywe strony „sprawdź swój PESEL”, „zweryfikuj numer Social Security”, „odbierz odszkodowanie” czy „zabezpiecz konto”. Historia Equifax pokazała to wręcz komicznie – nawet oficjalni pracownicy przedsiębiorstwa pomylili prawdziwą stronę z jej kopią.
Jeden z największych wycieków świata był przede wszystkim historią o podstawach
W Equifax nie trzeba było łamać nieznanego algorytmu kryptograficznego. Nie trzeba było infekować laptopa prezesa zero-dayem wartym milion dolarów. Pierwszym wejściem była publicznie znana podatność, dla której producent udostępnił poprawkę wiele tygodni wcześniej.
I właśnie dlatego ta historia jest tak ważna.
Najbardziej spektakularne cyberataki często zaczynają się od rzeczy absurdalnie zwyczajnych: niezałatanej aplikacji, starego hasła, otwartego portu, konta bez MFA albo certyfikatu, którego nikt nie odnowił. Dopiero później na końcu łańcucha widzimy nagłówek o 148 milionach ofiar i ugodzie wartej setki milionów dolarów.
Equifax nie przegrał dlatego, że hakerzy dysponowali technologią z przyszłości. Przegrał dlatego, że krytyczna łatka istniała, procedura nakazywała ją zainstalować, a mimo to podatny serwer pozostał w sieci. Prawie połowa Amerykanów zapłaciła za różnicę pomiędzy „powinniśmy to zrobić” a „sprawdziliśmy, że rzeczywiście zostało zrobione”.