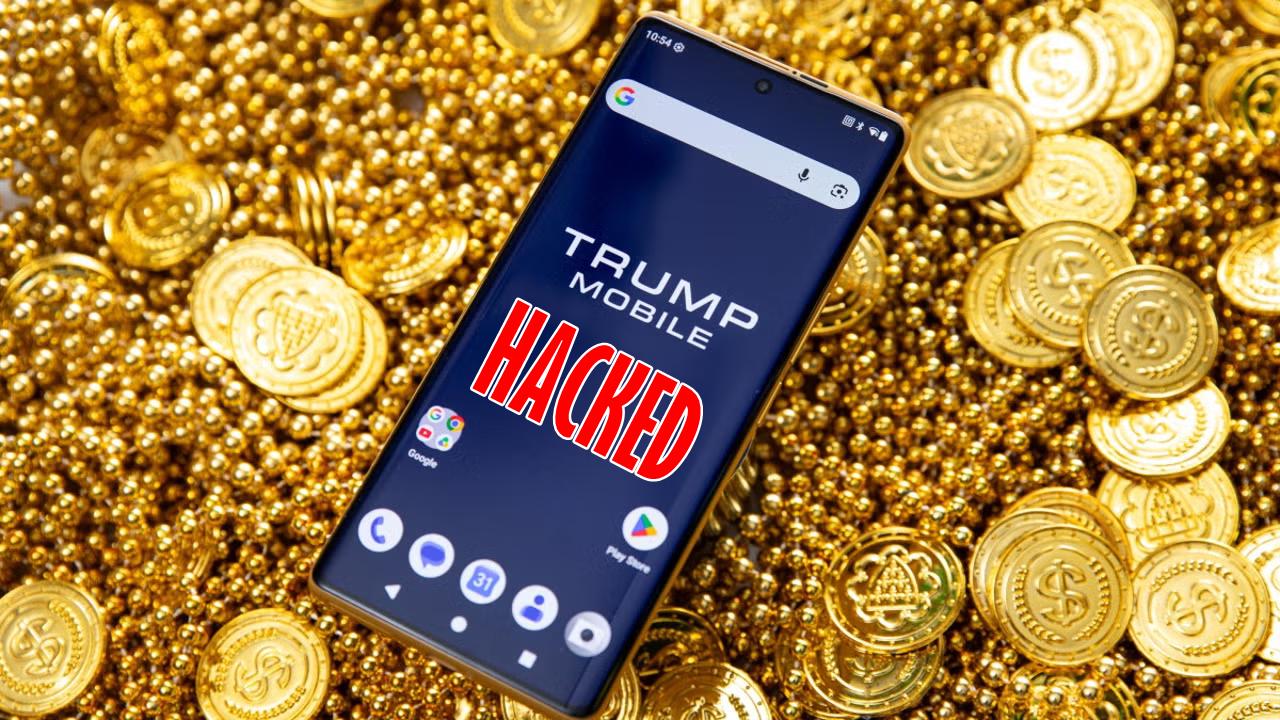
Trump Mobile, operator telefonii komórkowej działający pod marką Donalda Trumpa, znalazł się w centrum kolejnej afery związanej z cyberbezpieczeństwem. Grupa hakerska BYOD twierdzi, że wykradła i opublikowała dane osobowe 3615 klientów firmy. Jeszcze większe kontrowersje wywołuje jednak rzekoma reakcja operatora na zgłoszenie włamania. Według cyberprzestępców przedstawiciele Trump Mobile mieli przyznać, że nie dysponują zespołem odpowiedzialnym za obsługę takich incydentów, a samych hakerów nazwać terrorystami. Co istotne, przestępcy utrzymują również, że przejęte informacje dotyczą wszystkich abonentów korzystających z usług operatora.
Trump Mobile zhakowany. Dane 3615 klientów trafiły do sieci
Na początku października 2026 roku grupa cyberprzestępcza przedstawiająca się jako BYOD opublikowała w dark webie informacje o rzekomym włamaniu do systemów Trump Mobile. Hakerzy poinformowali o przejęciu danych 3615 osób, które obecnie korzystają lub w przeszłości korzystały z usług amerykańskiego operatora. Według ustaleń dziennikarzy PCMag oraz Straight Arrow News udostępniony zbiór rzeczywiście zawiera informacje odpowiadające danym klientów firmy.
Wśród ujawnionych informacji znalazły się imiona i nazwiska, adresy e-mail, numery telefonów, adresy zamieszkania oraz szczegóły zamówień i usług telekomunikacyjnych. Tego rodzaju zestaw danych stanowi szczególnie atrakcyjny materiał dla cyberprzestępców, ponieważ pozwala nie tylko identyfikować konkretne osoby, ale również przygotowywać wiarygodne oszustwa wykorzystujące znajomość ich relacji z operatorem.
Dziennikarze PCMag skontaktowali się z trzema osobami, których dane znalazły się w udostępnionym zbiorze. Wszystkie potwierdziły wcześniejsze kontakty z Trump Mobile. Jeden z klientów był zaskoczony tym, że przestępcy dysponowali nawet informacją o rezygnacji z abonamentu obejmującego nielimitowane rozmowy, wiadomości i transmisję danych. To istotny szczegół, ponieważ wskazuje, że opublikowane informacje nie ograniczają się do przypadkowej listy adresów e-mail.
Co ciekawe, wśród poszkodowanych znalazła się również osoba, której nie udało się skutecznie zarejestrować w Trump Mobile. Kobieta przekazała dziennikarzom, że miała problemy z zakupem telefonu, ponieważ jej adres e-mail figurował już w systemie. Mimo niedokończonej rejestracji jej dane znalazły się w ujawnionym zbiorze. Pokazuje to, że konsekwencje incydentu mogą dotyczyć nie tylko aktywnych abonentów, lecz także potencjalnych klientów, którzy jedynie próbowali skorzystać z oferty przedsiębiorstwa.
„Nie mamy zespołu, który mógłby się tym zająć”. Zaskakująca reakcja na włamanie
Największe zainteresowanie wzbudziła jednak nie sama liczba wykradzionych rekordów, lecz wiadomość opublikowana przez grupę BYOD. Cyberprzestępcy twierdzą, że po wykryciu włamania poinformowali Trump Mobile o naruszeniu bezpieczeństwa. Odpowiedź operatora miała być co najmniej zaskakująca.
Według relacji hakerów przedsiębiorstwo miało odpowiedzieć: „We have no team to handle this”, czyli po polsku: „Nie mamy zespołu, który mógłby się tym zająć”. Jednocześnie przedstawiciele firmy mieli stwierdzić, że osoby dokonujące włamań są terrorystami. Autentyczność tej korespondencji nie została jednak niezależnie potwierdzona, dlatego na obecnym etapie jest to wyłącznie relacja samych cyberprzestępców, a nie oficjalne stanowisko Trump Mobile.
Jeżeli przedstawiona korespondencja okaże się prawdziwa, będzie to wyjątkowo kompromitujący przykład podejścia przedsiębiorstwa telekomunikacyjnego do cyberbezpieczeństwa. Operator posiadający informacje o swoich klientach powinien dysponować procedurami reagowania na incydenty, niezależnie od tego, czy zatrudnia własnych specjalistów, czy korzysta z usług zewnętrznych podmiotów. Brak odpowiedniego zespołu nie jest bowiem usprawiedliwieniem dla zaniechania ochrony danych osobowych.
Warto przy tym zauważyć pewną ironię sytuacji. Firma wykorzystująca wizerunek jednego z najbardziej rozpoznawalnych polityków świata, promująca się patriotycznymi hasłami i amerykańską niezależnością, miałaby zostać zaskoczona przez grupę cyberprzestępców, na której działalność nie przygotowała nawet odpowiednich procedur. Jeżeli słowa przypisywane operatorowi są autentyczne, trudno o lepszy przykład tego, że rozpoznawalna marka nie zastępuje kompetentnego działu bezpieczeństwa.
Jak hakerzy dostali się do systemów Trump Mobile?
Grupa BYOD twierdzi, że punktem wejścia do infrastruktury operatora był komputer pracownika Liberty Mobile, przedsiębiorstwa świadczącego usługi telekomunikacyjne wykorzystywane przez Trump Mobile. Cyberprzestępcy mieli zainfekować urządzenie złośliwym oprogramowaniem typu RAT, czyli trojanem umożliwiającym zdalny dostęp do systemu ofiary.
RAT (Remote Access Trojan) to rodzaj malware, który pozwala atakującemu uzyskać kontrolę nad zainfekowanym komputerem, wykonywać polecenia, przeglądać pliki lub wykorzystywać uprawnienia użytkownika do dalszego przemieszczania się po infrastrukturze organizacji. W zależności od konfiguracji systemów i uprawnień przejętego konta nawet pojedyncza infekcja może stać się początkiem znacznie poważniejszego incydentu.
Według relacji grupy początkowe uprawnienia uzyskane przez przestępców były ograniczone do sprawdzania numerów w usługach przedpłaconych. Hakerzy mieli jednak wykorzystać uzyskany dostęp do poszukiwania kolejnych możliwości ataku, ostatecznie docierając do zasobów związanych z Trump Mobile. Cyberprzestępcy utrzymują również, że po wykradzeniu danych zachowali aktywny dostęp do panelu administracyjnego powiązanego ze stroną operatora.
Nie przedstawiono jednak niezależnego potwierdzenia całej opisanej ścieżki ataku. Sam fakt ujawnienia rzeczywistych danych klientów nie przesądza jeszcze, w jaki sposób przestępcy uzyskali do nich dostęp ani czy nadal mogą korzystać z infrastruktury przedsiębiorstwa.
3615 klientów. Czy hakerzy wykradli dane wszystkich abonentów Trump Mobile?
W całej sprawie szczególnie interesująca jest liczba poszkodowanych. BYOD twierdzi bowiem, że 3615 rekordów nie stanowi jedynie fragmentu bazy, ale odpowiada wszystkim osobom korzystającym obecnie lub wcześniej z usług telekomunikacyjnych Trump Mobile. Hakerzy mieli wyjaśnić, że nie wykradli większej liczby danych, ponieważ operator po prostu nie posiada większej bazy abonentów.
Nie oznacza to jednak, że Trump Mobile sprzedał jedynie 3615 telefonów. Należy rozróżnić abonentów usług komórkowych od osób zamawiających urządzenia, w tym reklamowany przez firmę złoty smartfon T1. Są to odrębne grupy klientów, a ujawniony zbiór ma dotyczyć przede wszystkim użytkowników sieci telekomunikacyjnej.
W sieci natychmiast pojawiły się żarty dotyczące popularności operatora. Internauci zaczęli pytać, czy przestępcy rzeczywiście wykradli informacje o wszystkich klientach firmy, czy może Trump Mobile ma jeszcze kogoś, kto nie zmieścił się w opublikowanej bazie. Żarty z liczebności abonentów szybko stały się jednym z najczęściej komentowanych aspektów całej afery.
Trzeba jednak wyraźnie zaznaczyć, że twierdzenie o przejęciu całej bazy pochodzi od cyberprzestępców i nie zostało potwierdzone oficjalnymi danymi operatora. Nawet jeżeli podana liczba okaże się zgodna z rzeczywistością, sama wielkość przedsiębiorstwa nie powinna mieć wpływu na standardy ochrony informacji. Dane kilku tysięcy osób wymagają takiej samej odpowiedzialności jak dane kilku milionów klientów.
To nie pierwszy problem Trump Mobile z bezpieczeństwem danych
Co szczególnie istotne, obecny incydent nie jest pierwszym przypadkiem, w którym pojawiają się poważne pytania o zabezpieczenia Trump Mobile. W maju 2026 roku ujawniono podatność strony internetowej operatora, która mogła umożliwiać dostęp do informacji przekazywanych przez potencjalnych klientów podczas procesu zamawiania telefonu.
Problem dotyczył mechanizmu obsługi formularzy zakupowych. Serwis zapisywał informacje użytkowników nawet w sytuacjach, gdy nie dochodziło do finalizacji transakcji. W efekcie w systemie znajdowały się dziesiątki tysięcy rekordów związanych z zamówieniami i rozpoczętymi procesami zakupowymi. Według ówczesnych doniesień zagrożonych ujawnieniem mogło być około 27 tysięcy wpisów, choć nie oznaczało to takiej samej liczby unikalnych klientów.
Firma poinformowała wówczas o podjęciu działań naprawczych i współpracy ze specjalistami ds. cyberbezpieczeństwa. Jednocześnie zapewniała, że nie stwierdzono dowodów na faktyczne przejęcie danych przez nieuprawnione osoby. W odróżnieniu od tamtej sytuacji obecnie mamy do czynienia z opublikowaniem zbioru zawierającego informacje, których autentyczność została przynajmniej częściowo zweryfikowana przez dziennikarzy.
Co więcej, we wrześniu pojawiły się doniesienia o innej grupie hakerskiej, Endzone, która twierdziła, że przejęła informacje dotyczące około 4000 użytkowników Trump Mobile. Na razie nie ustalono, czy poszczególne incydenty mają ze sobą związek. Grupa BYOD zaprzecza bezpośredniej współpracy z Endzone, chociaż przyznaje, że niektórzy jej członkowie znają osoby związane z tamtym środowiskiem.
Powtarzające się informacje o problemach z bezpieczeństwem powinny skłonić operatora do przeprowadzenia kompleksowego audytu. Pojedyncza podatność może przydarzyć się nawet dobrze zabezpieczonej organizacji, ale seria incydentów i doniesień o nieuprawnionym dostępie rodzi pytania o jakość zarządzania bezpieczeństwem całej infrastruktury.
Nawet niewielki wyciek może być początkiem poważnego oszustwa
Choć liczba 3615 poszkodowanych może wydawać się stosunkowo niewielka na tle największych wycieków danych w historii internetu, nie oznacza to, że zagrożenie jest marginalne. W rękach cyberprzestępców znalazły się informacje umożliwiające przygotowanie spersonalizowanych kampanii phishingowych, a potencjalnie także prób przejęcia kont użytkowników.
Oszuści dysponujący numerem telefonu, adresem e-mail i informacjami o korzystaniu z konkretnego operatora mogą podszywać się pod jego pracowników. Wiadomość informująca o konieczności ponownej weryfikacji konta, aktualizacji danych rozliczeniowych czy potwierdzeniu bezpieczeństwa numeru będzie znacznie bardziej przekonująca, jeżeli przestępca potrafi podać prawdziwe dane klienta i szczegóły jego wcześniejszych zamówień.
Szczególnie niebezpieczne mogą być próby oszustw wykorzystujących procedury przenoszenia numerów telefonicznych lub wymiany kart SIM. Przejęcie kontroli nad numerem może w określonych okolicznościach umożliwić przechwytywanie kodów autoryzacyjnych wykorzystywanych przez banki, pocztę elektroniczną i inne usługi. Nie ma obecnie dowodów, że w związku z incydentem Trump Mobile doszło do takich operacji, ale ujawnione dane mogą ułatwiać ich przygotowanie.
Istotny jest również fakt, że w zbiorze znalazły się informacje o byłych klientach oraz osobach, którym nie udało się sfinalizować zakupu. To przypomnienie, że zakończenie współpracy z przedsiębiorstwem nie oznacza automatycznego usunięcia wszystkich danych osobowych z jego systemów. Informacje mogą pozostawać w bazach przez długi czas, a w razie włamania zostać przejęte również wiele miesięcy po ostatnim kontakcie użytkownika z firmą.
Wyciek danych może być większym problemem wizerunkowym niż samo włamanie
Trump Mobile jest przedsięwzięciem wykorzystującym nazwisko i rozpoznawalność Donalda Trumpa. Firma oferuje usługi telekomunikacyjne oraz urządzenia mobilne, a jej komunikacja marketingowa mocno odwołuje się do amerykańskiego patriotyzmu i niezależności. Samo powiązanie z tak rozpoznawalną postacią sprawia, że każdy problem przedsiębiorstwa natychmiast staje się przedmiotem szerokiej debaty.
W przypadku cyberataku znaczenie ma jednak nie tylko jego skala, lecz przede wszystkim sposób, w jaki organizacja reaguje na zagrożenie. Nawet największe przedsiębiorstwa technologiczne padają ofiarą włamań, a całkowite wyeliminowanie ryzyka jest praktycznie niemożliwe. Od operatora należy natomiast oczekiwać szybkiej identyfikacji incydentu, zabezpieczenia infrastruktury, ustalenia zakresu naruszenia oraz poinformowania potencjalnie poszkodowanych klientów.
To właśnie dlatego rzekome stwierdzenie o braku zespołu do obsługi incydentu budzi tak duże zainteresowanie. Jeżeli zostanie potwierdzone, może okazać się znacznie bardziej szkodliwe wizerunkowo niż samo włamanie. W końcu od operatora telekomunikacyjnego klienci mają prawo oczekiwać nie tylko sprawnie działającej sieci, ale również profesjonalnego zarządzania bezpieczeństwem informacji.
Na dzień 8 października 2026 roku nadal brakuje szczegółowego publicznego stanowiska Trump Mobile wyjaśniającego okoliczności najnowszego zdarzenia, jego pełną skalę oraz działania podjęte po ujawnieniu danych. Nie wiadomo również, czy rzeczywiście doszło do wymiany wiadomości opisywanej przez hakerów.
Cyberbezpieczeństwo nie kończy się na patriotycznym haśle reklamowym
Historia Trump Mobile pokazuje, jak niebezpieczne może być przekonanie, że cyberbezpieczeństwo stanowi wyłącznie problem największych korporacji. Atakujący nie muszą przełamywać zaawansowanych mechanizmów ochrony, jeżeli uda im się zainfekować urządzenie pracownika lub wykorzystać błędy w aplikacjach i systemach współpracujących przedsiębiorstw. Szczególnie istotne jest bezpieczeństwo dostawców technologii, ponieważ naruszenie infrastruktury jednego podmiotu może skutkować uzyskaniem dostępu do zasobów jego partnerów biznesowych.
W przypadku operatorów telefonii komórkowej stawka jest wyjątkowo wysoka. Przedsiębiorstwa te przetwarzają nie tylko dane kontaktowe klientów, lecz także informacje związane z ich usługami, numerami telefonów i historią współpracy. Odpowiednie zabezpieczenie takich zasobów powinno być jednym z fundamentów działalności, a nie dodatkowym elementem wdrażanym dopiero po pierwszym poważnym incydencie.
Największym problemem Trump Mobile może więc ostatecznie okazać się nie fakt, że hakerzy zdołali wykraść dane 3615 osób, ale podejrzenie, że przedsiębiorstwo nie było odpowiednio przygotowane na sytuację, która w branży telekomunikacyjnej powinna być jednym z podstawowych scenariuszy kryzysowych. Jeżeli potwierdzi się relacja cyberprzestępców, zgodnie z którą operator odpowiedział na zgłoszenie włamania informacją o braku odpowiedniego zespołu, będzie to wyjątkowo kosztowna lekcja zarządzania bezpieczeństwem.
Bo choć Trump Mobile może budować swój wizerunek wokół wielkich politycznych haseł, dla cyberprzestępców nazwisko na szyldzie nie ma większego znaczenia. Liczy się wyłącznie to, czy za drzwiami znajduje się odpowiednio zabezpieczony system. A patriotyczny slogan, choćby napisany największą czcionką i umieszczony na złotym telefonie, firewalla niestety nie zastąpi.
Ostatni miesiąc to cała fala wycieków. Więcej informacji o nich oraz porad jak się bronić znajdziesz w kategorii WYCIEKI DANYCH.