CERT Polska ostrzega przed powrotem kampanii phishingowej wykorzystującej rzekome zaległości za parkowanie. Oszuści wysyłają SMS-y sugerujące, że odbiorca nie uregulował opłaty parkingowej, a jeśli szybko nie zapłaci, sprawa zostanie przekazana do windykacji i pojawią się dodatkowe koszty. Link z wiadomości prowadzi jednak nie do operatora parkingu, lecz do przygotowanej przez przestępców strony służącej do wyłudzania danych karty płatniczej.
Tego typu atak może być szczególnie skuteczny, ponieważ nie wymaga od odbiorcy uwierzenia w skomplikowaną historię. Wystarczy, że w ostatnich dniach korzystał z płatnego parkingu, lotniska, galerii handlowej czy parkingu prywatnego i nie jest całkowicie pewny, czy prawidłowo uiścił opłatę. Oszuści dodatkowo wykorzystują logo znanego operatora i bardzo silną presję czasu, aby ograniczyć szansę, że ofiara dokładnie sprawdzi otrzymaną wiadomość.
CERT Polska: oszuści straszą windykacją i dodatkowymi kosztami
W komunikacie opublikowanym 23 września CERT Polska informuje, że obserwuje powrót kampanii SMS-owej dotyczącej rzekomo nieuregulowanych opłat parkingowych. Wiadomości zawierają link do złośliwej strony, a ich autorzy próbują skłonić odbiorcę do natychmiastowego działania poprzez wskazanie krótkiego terminu zapłaty i grożenie konsekwencjami finansowymi.
Na przykładzie opublikowanym przez CERT przestępcy podszywają się pod APCOA, jednego z dużych operatorów parkingowych działających w Polsce. SMS sugeruje, że zaległość musi zostać uregulowana w bardzo krótkim czasie. W przeciwnym razie sprawa ma zostać skierowana do firmy windykacyjnej, a odbiorcę straszy się znaczącymi kosztami oraz potencjalnymi konsekwencjami dotyczącymi jego sytuacji finansowej.
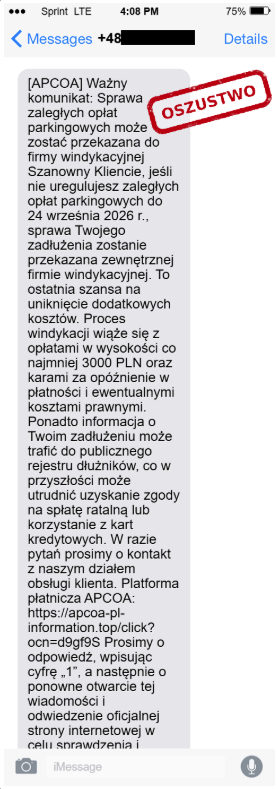
Tak skonstruowana wiadomość ma przede wszystkim wywołać stres. Odbiorca ma nie zastanawiać się, czy rzeczywiście posiada jakiekolwiek zadłużenie, lecz obawiać się, że niewielka opłata parkingowa za chwilę zamieni się w znacznie większy problem. To klasyczny mechanizm socjotechniczny: niska kwota do zapłaty, bardzo poważne konsekwencje w przypadku braku reakcji i krótki czas na podjęcie decyzji.
Strona wygląda jak serwis operatora parkingowego
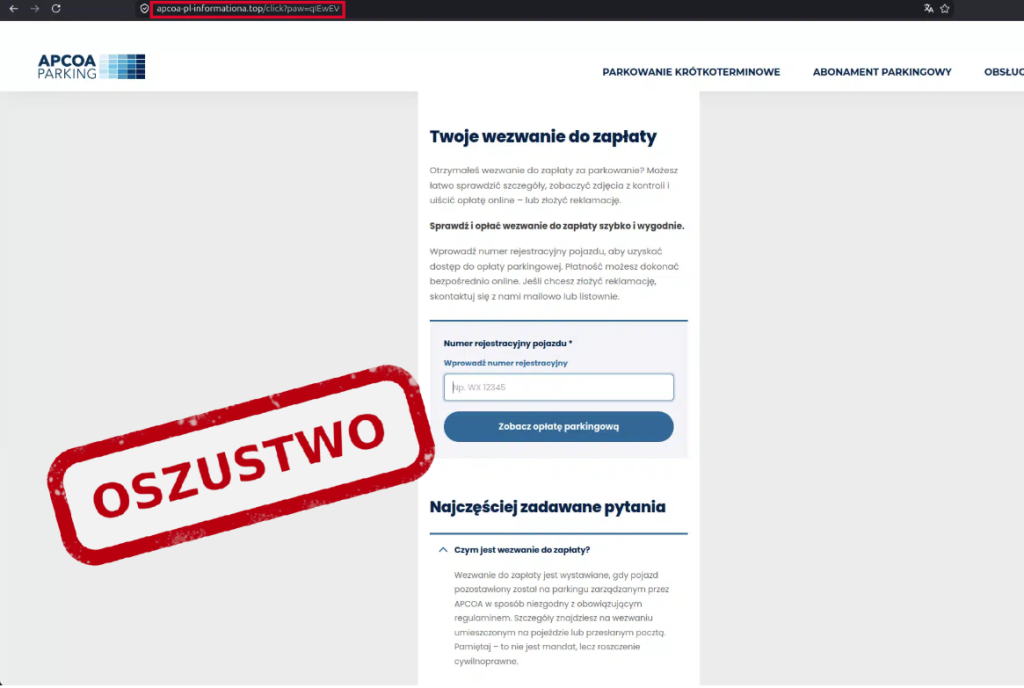
Po kliknięciu linku ofiara trafia na stronę, która została przygotowana tak, aby przypominała prawdziwy serwis APCOA. Znajduje się na niej logo operatora, elementy graficzne odpowiadające tematyce parkingowej, sekcja dotycząca wezwania do zapłaty oraz formularz umożliwiający wpisanie numeru rejestracyjnego samochodu.
To właśnie w tym miejscu warto zwrócić uwagę na jeden z najważniejszych elementów całego oszustwa: wygląd strony nie jest dowodem jej autentyczności. Logo, kolory, układ witryny czy nawet całe fragmenty tekstu można skopiować z prawdziwego serwisu w ciągu kilku minut.
Na materiale opublikowanym przez CERT w pasku przeglądarki widać domenę podszywającą się pod APCOA, która nie jest oficjalną domeną operatora. Samo umieszczenie nazwy firmy w adresie internetowym nie oznacza, że witryna rzeczywiście do tej firmy należy.
Właśnie dlatego CERT Polska radzi, aby informacje o ewentualnych należnościach weryfikować samodzielnie poprzez oficjalne strony operatorów parkingowych, zamiast korzystać z linków otrzymanych SMS-em. Szczególną ostrożność powinny wzbudzać wiadomości posługujące się groźbą, presją czasu albo informacją o dodatkowych kosztach w razie braku natychmiastowej zapłaty.
„Do zapłaty 6 zł”. Prawdziwym celem są dane karty
Po wpisaniu numeru rejestracyjnego fałszywy serwis przechodzi do najważniejszej części ataku. Na przykładzie udostępnionym przez CERT pojawia się informacja o niewielkiej kwocie do zapłaty — 6 zł. Następnie użytkownik proszony jest o podanie numeru karty płatniczej, daty jej ważności, kodu CVV, danych posiadacza karty oraz numeru telefonu.
Niska kwota nie jest przypadkiem. Kilka złotych wygląda na wiarygodną opłatę parkingową i może sprawić, że użytkownik przestanie analizować sytuację. Potencjalna strata nie ogranicza się jednak do kwoty widocznej na ekranie. CERT Polska ostrzega, że dane wpisane na fałszywej stronie trafiają do przestępców i mogą następnie zostać wykorzystane do nieautoryzowanych transakcji lub kolejnych prób wyłudzenia.
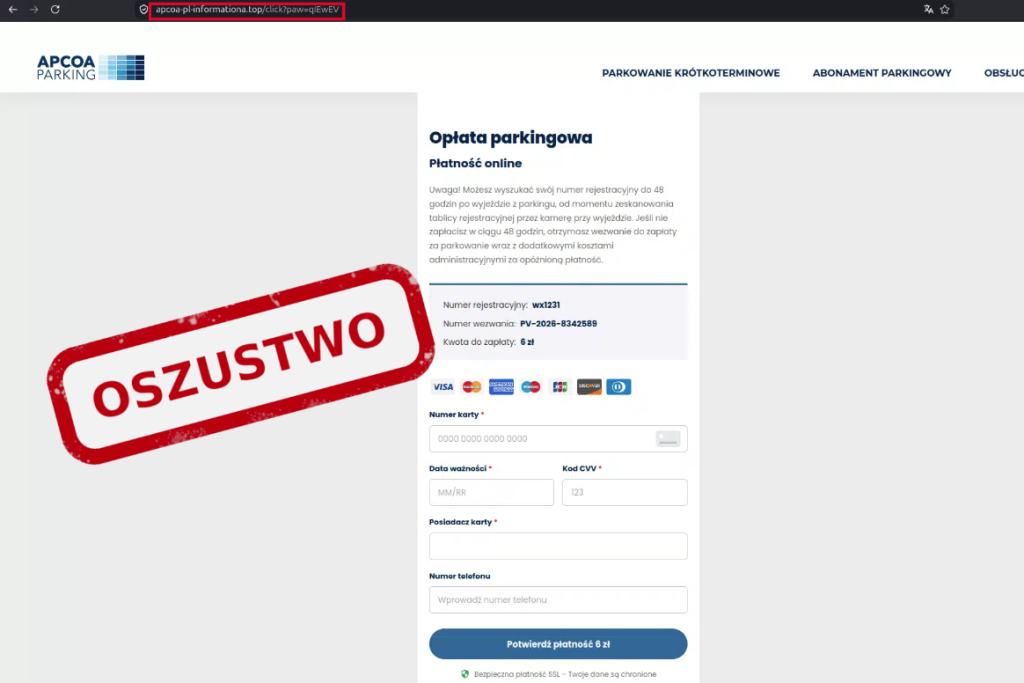
W przypadku takiej strony najważniejszą rzeczą do sprawdzenia powinien być więc nie jej wygląd, ale rzeczywisty adres domeny. Należy przy tym uważać na domeny wykorzystujące nazwę prawdziwej firmy połączoną z dodatkowymi słowami, myślnikami lub nietypową końcówką. Oszuści liczą na to, że użytkownik zobaczy znajomą nazwę marki i nie przeanalizuje pozostałej części adresu.
APCOA również ostrzega przed fałszywymi wiadomościami
O problemie informuje nie tylko CERT Polska. Na oficjalnej stronie APCOA Polska znajduje się obecnie ostrzeżenie dotyczące fałszywych SMS-ów i wiadomości e-mail, w których przestępcy podszywają się pod firmę. Operator podkreśla, że celem takich działań jest wyłudzenie pieniędzy lub danych osobowych, i apeluje o dokładne sprawdzanie nadawcy oraz treści otrzymywanych komunikatów.
APCOA wskazuje również, jak rzeczywiście może wyglądać regulowanie opłaty dodatkowej. Zgodnie z informacjami w oficjalnym FAQ można ją opłacić m.in. poprzez system dostępny na podstawie danych znajdujących się na otrzymanym wezwaniu do zapłaty albo poprzez przelew na wskazany w takim wezwaniu rachunek. Firma opisuje również możliwość wykorzystania kodu QR umieszczonego na wezwaniu.
Jeżeli otrzymujemy niespodziewany SMS o zadłużeniu, bezpieczniejsze jest więc samodzielne wejście na oficjalną stronę operatora parkingowego lub skontaktowanie się z nim poprzez dane znalezione niezależnie, zamiast klikania linku przesłanego w wiadomości.
To nie pierwsza taka kampania
Dzisiejszy komunikat CERT nie jest pierwszym ostrzeżeniem przed tym mechanizmem. Już 28 sierpnia 2026 roku CERT Polska informował o SMS-ach dotyczących rzekomo nieuregulowanych opłat parkingowych. Również w tamtej kampanii odbiorcom sugerowano rychły upływ terminu płatności i możliwość naliczenia dodatkowych kosztów, a link prowadził do witryny wyłudzającej dane płatnicze oraz numer rejestracyjny pojazdu.
Co ciekawe, wówczas oszuści posuwali się nawet do instruowania odbiorców, aby skopiowali adres z SMS-a i ręcznie wkleili go do przeglądarki. Według CERT miało to pomagać w obchodzeniu zabezpieczeń urządzeń wykrywających podejrzane linki. Pokazuje to, że kampanie są modyfikowane i dostosowywane do zabezpieczeń stosowanych przez telefony oraz operatorów telekomunikacyjnych.
Podobny schemat CERT obserwował także w oszustwach wykorzystujących rzekome mandaty czy zaległe opłaty za przejazd autostradą. Wspólnym elementem pozostaje niewielka należność, krótki czas na zapłatę, groźba znacznie większych konsekwencji oraz strona imitująca prawdziwego operatora, na której ofiara ma podać dane karty.
Co zrobić po otrzymaniu takiego SMS-a?
Przede wszystkim nie należy korzystać z linku umieszczonego w wiadomości. Jeżeli istnieje możliwość, że rzeczywiście mamy nieuregulowaną opłatę za parking, należy samodzielnie znaleźć oficjalną stronę operatora albo skontaktować się z jego infolinią. Nie warto polegać również na numerze telefonu lub adresie strony podanym w podejrzanym SMS-ie — dane kontaktowe najlepiej odnaleźć niezależnie.
Jeżeli natomiast dane karty zostały już wpisane na stronie, która może być fałszywa, warto niezwłocznie skontaktować się z bankiem i zastrzec lub zablokować kartę, a następnie sprawdzić historię operacji oraz aktywne limity transakcyjne. Nie należy czekać na pojawienie się pierwszej nieautoryzowanej płatności.
CERT Polska prosi również o przekazywanie podejrzanych wiadomości SMS na bezpłatny numer 8080. Incydenty phishingowe można zgłaszać także poprzez formularz CERT Polska oraz usługę „Bezpiecznie w sieci” w aplikacji mObywatel. Każde zgłoszenie może pomóc w szybszej identyfikacji i blokowaniu kolejnych domen wykorzystywanych przez przestępców.
Presja czasu powinna być sygnałem ostrzegawczym
Mechanizm tego oszustwa jest prosty, ale właśnie dlatego może być skuteczny. Parking to codzienna usługa, za którą płacimy w wielu różnych systemach. Po kilku dniach możemy nawet nie pamiętać, jak dokładnie wyglądała płatność i czy została poprawnie zakończona. Wiadomość o niewielkiej zaległości może więc brzmieć wiarygodnie.
Najbardziej niebezpieczna nie jest jednak sama informacja o kilku złotych do zapłaty, lecz próba zmuszenia użytkownika do działania zanim zdąży cokolwiek zweryfikować. Jeśli SMS straszy natychmiastową windykacją, dodatkowymi kosztami lub innymi poważnymi konsekwencjami, a jednocześnie oferuje szybkie rozwiązanie poprzez znajdujący się obok link, powinien być traktowany ze szczególną ostrożnością.
CERT Polska ostrzega: podobne fałszywe SMS-y znów trafiają do użytkowników. Zamiast płacić za pośrednictwem przesłanego linku, sprawdź należność bezpośrednio u operatora parkingu. Kilka dodatkowych minut poświęconych na weryfikację może uchronić nie tylko przed utratą kilku złotych, ale przede wszystkim przed przekazaniem przestępcom pełnych danych karty płatniczej.
Źródło screenów: CERT Polska, komunikat „Uwaga na fałszywe SMS-y dotyczące opłat parkingowych!”, nr 176/2026 z 23.09.2026 r. Materiały CERT na stronie moje.cert.pl są udostępniane na licencji CC BY-SA 4.0, o ile nie wskazano inaczej.
Źródło obrazka tytułowego: Policja Podkarpacka, komunikat „Uwaga na fałszywe SMS-y o nieopłaconym parkingu! Policja ostrzega przed oszustami” z 08.07.2026 r.