Przeglądarka proponuje zapisanie hasła, klikamy „Zapisz” i przy kolejnej wizycie na stronie nie musimy pamiętać już niczego. W ten sposób wiele osób zupełnie nieświadomie korzysta dziś z menedżera haseł. Chrome, Edge, Safari i Firefox potrafią nie tylko przechowywać dane logowania, ale również je synchronizować, generować mocne hasła i ostrzegać o wyciekach. Pojawia się jednak naturalne pytanie: czy trzymanie najważniejszych haseł bezpośrednio w przeglądarce rzeczywiście jest bezpieczne? Odpowiedź brzmi: znacznie bardziej, niż często się uważa – ale pod pewnymi warunkami.
Jeszcze kilka lat temu rada „nie zapisuj haseł w przeglądarce” była powtarzana niemal automatycznie. Przeglądarkowe mechanizmy przechowywania danych logowania traktowano jako wygodny dodatek, a nie pełnoprawne narzędzie bezpieczeństwa. Sytuacja bardzo się jednak zmieniła. Google rozwija Google Password Manager, Microsoft własny menedżer zintegrowany z Edge, Apple wyodrębniło Passwords jako osobną aplikację opartą na pęku kluczy, a Firefox nadal rozwija własny system zapisywania i synchronizacji loginów.
Nie oznacza to, że przeglądarka nagle stała się sejfem nie do sforsowania. Oznacza natomiast, że prosta odpowiedź „nigdy nie zapisuj haseł w przeglądarce” jest dziś zbyt dużym uproszczeniem.
Co właściwie dzieje się po kliknięciu „Zapisz hasło”?
Przeglądarka nie powinna przechowywać haseł jako zwykłego pliku tekstowego leżącego na dysku. Współczesne rozwiązania wykorzystują szyfrowanie i zabezpieczenia systemu operacyjnego, a dostęp do zapisanych danych może być dodatkowo powiązany z uwierzytelnieniem użytkownika, takim jak hasło do systemu, Windows Hello, Touch ID, Face ID czy inne mechanizmy dostępne na urządzeniu.
Różne przeglądarki realizują to trochę inaczej. Chrome korzysta z Google Password Manager, Edge z rozwiązania Microsoftu, Safari jest ściśle powiązane z systemowym ekosystemem Passwords i iCloud Keychain, natomiast Firefox posiada własny magazyn danych logowania i umożliwia jego dodatkowe zabezpieczenie hasłem głównym.
Wspólny cel jest ten sam: osoba, która przypadkowo skopiuje plik z dysku, nie powinna otrzymać po prostu czytelnej listy naszych haseł.
Problem w tym, że szyfrowanie danych przechowywanych na dysku jest tylko jednym elementem bezpieczeństwa.
Zapisanie hasła w Chrome to dziś coś więcej niż pamięć przeglądarki
W Chrome hasłami zarządza Google Password Manager. Dane mogą być przechowywane lokalnie albo przypisane do konta Google i synchronizowane pomiędzy urządzeniami. To bardzo istotna różnica w stosunku do dawnego modelu, w którym hasła były po prostu funkcją konkretnej instalacji przeglądarki.
Google Password Manager potrafi generować unikalne hasła, automatycznie je uzupełniać, przechowywać passkeys oraz ostrzegać, gdy zapisane dane logowania pojawiły się w znanych wyciekach. Z punktu widzenia przeciętnego użytkownika jest więc już pełnoprawnym menedżerem haseł, a nie tylko funkcją „zapamiętaj mnie” w Chrome.
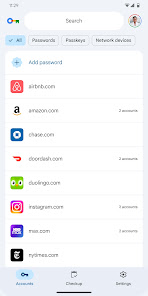
To daje ogromną wygodę, ale zwiększa również znaczenie zabezpieczenia samego konta Google. Jeżeli wszystkie nasze hasła synchronizujemy poprzez jedno konto, jego przejęcie staje się dużo poważniejszym incydentem niż utrata dostępu do samej skrzynki Gmail. Warto więc chronić konto Google mocnym i unikalnym hasłem oraz dodatkowym uwierzytelnianiem.
Safari również ma menedżera haseł – tylko Apple poszło jeszcze dalej
W przypadku urządzeń Apple granica pomiędzy przeglądarką a menedżerem haseł właściwie się zaciera. Hasła używane przez Safari są częścią systemowego mechanizmu Passwords i iCloud Keychain. Mogą synchronizować się pomiędzy iPhone’em, iPadem i komputerem Mac, a dostęp do nich jest silnie związany z zabezpieczeniami urządzenia.
Apple pozwala przechowywać nie tylko klasyczne hasła, ale również passkeys i kody weryfikacyjne. System może też ostrzegać o słabych, powtarzających się lub ujawnionych danych logowania.
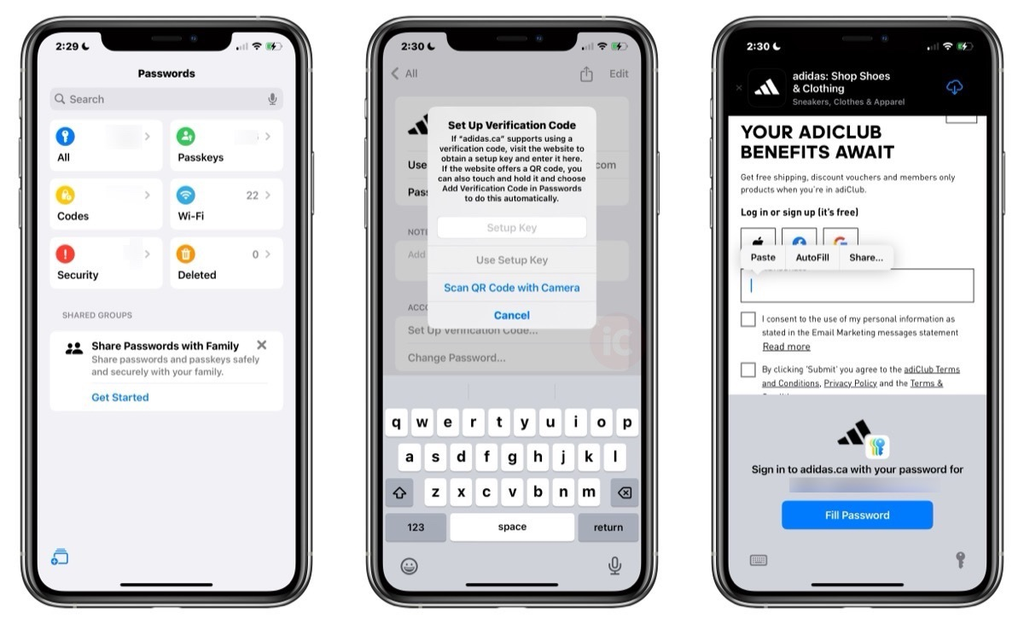
Dla osoby korzystającej niemal wyłącznie z urządzeń Apple takie rozwiązanie może być wystarczające do codziennego zarządzania hasłami. Problemy zaczynają pojawiać się przede wszystkim wtedy, gdy użytkownik funkcjonuje równocześnie w kilku różnych ekosystemach albo potrzebuje bardziej rozbudowanych możliwości zarządzania sejfem.
Edge i Firefox również nie zapisują haseł „luzem”
Microsoft Edge korzysta z zabezpieczeń systemu operacyjnego i może wymagać dodatkowego uwierzytelnienia urządzenia przed pokazaniem lub automatycznym użyciem zapisanych danych. Firefox z kolei pozwala dodatkowo zabezpieczyć lokalnie przechowywane loginy hasłem głównym.
Nie ma więc jednej odpowiedzi na pytanie „jak przeglądarka chroni hasła”. Sposób zabezpieczenia zależy zarówno od konkretnej przeglądarki, jak i od systemu operacyjnego oraz ustawień użytkownika.
Najważniejszy wniosek pozostaje jednak wspólny: Chrome, Edge, Safari czy Firefox nie są dziś prostymi notesami na hasła. Ich mechanizmy przechowywania danych logowania są projektowane jako element systemu bezpieczeństwa.
Największym problemem może być nie przeglądarka, lecz Twój komputer
I tutaj dochodzimy do najważniejszej części całej dyskusji.
Hasło może być znakomicie zaszyfrowane wtedy, gdy leży na dysku. W pewnym momencie musi jednak zostać odszyfrowane, bo inaczej przeglądarka nie mogłaby wpisać go na stronie logowania.
Jeżeli komputer zostanie zainfekowany odpowiednim złośliwym oprogramowaniem, atakujący może próbować wykraść dane w momencie, w którym użytkownik ma już dostęp do swojego profilu i przeglądarki. Szczególnie groźną kategorią malware są infostealery, czyli programy stworzone właśnie do kradzieży informacji z zainfekowanego urządzenia.
Ich celem mogą być zapisane hasła, cookies, tokeny sesyjne, dane autouzupełniania, portfele kryptowalut, informacje z komunikatorów i inne wartościowe dane. W takim scenariuszu pytanie „czy plik z hasłami jest zaszyfrowany?” może być niewystarczające, ponieważ przestępca atakuje urządzenie działające już w kontekście zalogowanego użytkownika.
To jednocześnie ważne zastrzeżenie: osobny menedżer haseł również nie czyni zainfekowanego komputera bezpiecznym. Może zwiększać odporność na część scenariuszy, ale urządzenie całkowicie kontrolowane przez atakującego jest bardzo trudnym środowiskiem do ochrony.
A co jeśli ktoś ukradnie laptopa?
Tutaj wiele zależy od tego, jak zabezpieczony jest sam komputer.
Jeżeli urządzenie ma włączone szyfrowanie dysku, mocne hasło lub PIN, a użytkownik blokuje ekran, złodziej znajduje się w znacznie trudniejszej sytuacji niż osoba, która przejmuje odblokowanego laptopa z otwartą przeglądarką.
To pokazuje, dlaczego bezpieczeństwa zapisanych haseł nie można analizować w oderwaniu od urządzenia. Przeglądarka może być dobrze zabezpieczona, ale jeśli konto systemowe otwiera hasło „1234”, cały model zaczyna się sypać od podstaw.
Szczególnie ryzykowne jest pozostawianie odblokowanego komputera dostępnego dla innych osób. Jeżeli ktoś może korzystać z naszego aktywnego profilu systemowego, może również próbować uzyskać dostęp do danych przechowywanych przez przeglądarkę.
Synchronizacja jest wygodna. Ale zmienia model zagrożenia
Jedną z największych zalet współczesnych menedżerów przeglądarkowych jest możliwość korzystania z tych samych danych na wielu urządzeniach. Zmieniamy hasło na komputerze, a po chwili możemy użyć go na telefonie.
Jednocześnie przestajemy chronić wyłącznie konkretny laptop. Chronimy również konto odpowiedzialne za synchronizację.
Jeżeli używamy Chrome, szczególnego znaczenia nabiera konto Google. W ekosystemie Apple jest to Apple Account. W Edge istotne może być konto Microsoft, a przy synchronizacji Firefoksa konto Mozilla.
Dlatego włączenie dodatkowego uwierzytelniania do takiego konta jest jednym z najbardziej oczywistych kroków, jakie powinien wykonać użytkownik przechowujący w nim dużą liczbę danych logowania.
Przeglądarka może paradoksalnie chronić przed phishingiem
Automatyczne uzupełnianie haseł często postrzegamy wyłącznie jako funkcję wygody. Tymczasem może ono pełnić dodatkową rolę ochronną.
Menedżer haseł kojarzy zapisane dane logowania z konkretną domeną. Jeżeli przestępca przygotuje stronę wyglądającą niemal identycznie jak prawdziwy serwis, ale działającą pod innym adresem, przeglądarka nie powinna automatycznie zaproponować hasła przeznaczonego dla prawdziwej domeny.
Człowiek może przeoczyć różnicę pomiędzy dwoma bardzo podobnymi adresami. Program nie musi zastanawiać się, czy strona „wygląda wiarygodnie”. Porównuje domenę.
Jeżeli więc przyzwyczailiśmy się, że na konkretnej stronie hasło zawsze pojawia się automatycznie, a nagle przeglądarka go nie proponuje, nie należy od razu otwierać magazynu haseł i ręcznie kopiować danych. Najpierw warto dokładnie sprawdzić adres strony.
Nie jest to ochrona absolutna, ale potrafi być bardzo przydatnym dodatkowym sygnałem ostrzegawczym.
Czy więc zapisanie hasła w przeglądarce jest bezpieczniejsze niż zapamiętywanie go samemu?
W wielu przypadkach – zdecydowanie tak.
Wyobraźmy sobie dwie osoby. Pierwsza nie ufa przeglądarce i dlatego używa tego samego „bardzo mocnego” hasła w piętnastu serwisach. Druga pozwala przeglądarce generować długie, losowe i całkowicie różne hasła dla każdego konta.
Jeżeli jeden ze sklepów internetowych używanych przez pierwszą osobę padnie ofiarą wycieku, przestępcy mogą spróbować tego samego hasła w jej poczcie, mediach społecznościowych i innych usługach. W przypadku drugiej osoby przejęcie jednego hasła nie daje automatycznie dostępu do pozostałych kont.
Unikalność haseł jest gigantyczną przewagą. Jeżeli wybór wygląda więc tak: „to samo hasło wszędzie, ale niczego nie zapisuję” albo „unikalne hasła zapisane w nowoczesnym menedżerze przeglądarki”, drugi wariant będzie dla większości użytkowników znacznie rozsądniejszy.
Przeglądarka czy osobny menedżer haseł?
I tutaj odpowiedź nie jest już tak jednoznaczna.
Wbudowany menedżer przeglądarki ma ogromną zaletę: użytkownik faktycznie z niego korzysta. Nie trzeba instalować dodatkowego programu, konfigurować rozszerzeń ani płacić abonamentu. Po utworzeniu konta przeglądarka może od razu zaproponować wygenerowanie i zapisanie mocnego hasła.
Osobne rozwiązania, takie jak Bitwarden, 1Password, Proton Pass czy KeePassXC, mogą natomiast oferować większą niezależność od konkretnego ekosystemu, bardziej rozbudowaną organizację sejfu, kontrolę nad sposobem jego zabezpieczenia, współdzielenie danych, dostęp awaryjny, rozbudowane opcje dla rodzin i firm czy dodatkowe mechanizmy bezpieczeństwa.
Istnieje też argument dotyczący separacji. Przeglądarka jest jednocześnie programem, w którym odwiedzamy potencjalnie niebezpieczne strony, instalujemy rozszerzenia i przechowujemy ogromną część internetowej sesji. Część użytkowników woli więc, aby wszystkie najważniejsze dane uwierzytelniające znajdowały się w osobnym programie o znacznie węższym przeznaczeniu.
Nie oznacza to jednak, że samo zapisanie hasła w Chrome, Safari czy Edge jest błędem bezpieczeństwa. Różnica polega raczej na poziomie kontroli, dodatkowych funkcjach i modelu zagrożeń.
Kiedy menedżer wbudowany w przeglądarkę może wystarczyć?
Dla zwykłego użytkownika, który korzysta głównie z jednego ekosystemu, zabezpiecza swoje urządzenia, używa dodatkowego uwierzytelniania i pozwala przeglądarce generować unikalne hasła, wbudowany menedżer może być ogromnym skokiem bezpieczeństwa względem ręcznego zarządzania hasłami.
Osobny menedżer zaczyna być szczególnie interesujący, gdy korzystamy z wielu systemów i przeglądarek, chcemy uniezależnić swoje hasła od Google, Apple czy Microsoftu, potrzebujemy rozbudowanego współdzielenia, przechowujemy wiele innych poufnych danych albo zależy nam na bardziej precyzyjnej kontroli nad sejfem.
To nie jest więc wybór pomiędzy „bezpiecznym menedżerem” a „niebezpieczną przeglądarką”. To wybór pomiędzy dwoma sposobami zarządzania tym samym problemem.
Najgorsza opcja? Wyłączyć zapisywanie haseł i używać jednego wszędzie
Obawa przed przechowywaniem haseł w przeglądarce może doprowadzić do rozwiązania znacznie gorszego niż problem, którego próbujemy uniknąć.
Jeżeli nie zapisujemy haseł dlatego, że wszystkie pamiętamy, warto zadać sobie proste pytanie: czy rzeczywiście mamy kilkadziesiąt różnych, długich i losowych haseł w głowie?
Jeżeli odpowiedź brzmi „nie”, prawdopodobnie stosujemy schematy, powtarzamy dane albo używamy kilku wariantów tego samego hasła. Wyciek z jednej usługi może wtedy zagrozić wielu pozostałym kontom.
Dlatego bezpieczeństwa nie należy oceniać w próżni. Przeglądarkowy menedżer nie musi być idealny, żeby okazać się znacznie lepszy od realnej alternatywy stosowanej przez użytkownika.
Jak bezpiecznie zapisywać hasła w przeglądarce?
Jeśli decydujemy się na takie rozwiązanie, warto zadbać przede wszystkim o kilka podstaw. Konto odpowiedzialne za synchronizację powinno mieć mocne, unikalne hasło i dodatkowe uwierzytelnianie. Komputer oraz telefon powinny być zabezpieczone blokadą ekranu i aktualizowane, a aplikacje oraz rozszerzenia instalowane wyłącznie z zaufanych źródeł.
Nie należy również ignorować komunikatów o ujawnionych hasłach. Jeżeli przeglądarka informuje, że określone dane logowania pojawiły się w wycieku, nie oznacza to zazwyczaj, że to ona sama została zhakowana. Oznacza, że używane przez nas dane zostały znalezione w zbiorze pochodzącym z innego incydentu i hasło należy zmienić.
Warto też regularnie przeglądać zapisane konta. Wieloletni profil przeglądarki może zawierać setki loginów do usług, z których już nie korzystamy. Menedżer haseł jest dobrą okazją, żeby zacząć porządkować również taki cyfrowy bałagan.
Czy zapisywać hasło do banku w przeglądarce?
To pytanie zwykle pojawia się jako pierwsze, gdy rozmowa schodzi z ogólnych zasad na praktykę.
Samo hasło bankowe nie staje się automatycznie niebezpieczne tylko dlatego, że zostało zapisane w dobrze zabezpieczonym magazynie. Banki stosują również kolejne mechanizmy uwierzytelniania i autoryzacji operacji. Jednocześnie konta finansowe należą do tych, w przypadku których skutki przejęcia mogą być szczególnie poważne.
Dlatego użytkownik może zdecydować się na bardziej konserwatywne podejście i nie korzystać z automatycznego logowania do najbardziej krytycznych usług. Nie powinien jednak zastępować menedżera łatwym albo powtarzanym hasłem tylko dlatego, że takie hasło da się zapamiętać.
Kluczowe jest nie samo miejsce przechowywania, ale cały model zabezpieczenia konta i urządzenia.
Czy zapisywanie haseł w przeglądarce jest bezpieczne?
Tak – współczesne przeglądarki mogą być rozsądnym miejscem do przechowywania haseł, szczególnie dla zwykłego użytkownika, który dzięki temu zaczyna stosować inne, losowe hasło do każdego serwisu. Nie oznacza to jednak, że rozwiązanie jest odporne na każdy rodzaj ataku.
Największym zagrożeniem często nie jest możliwość „otwarcia pliku z hasłami”, lecz przejęcie aktywnego urządzenia, infekcja infostealerem, słabo zabezpieczone konto synchronizacyjne albo dostęp do odblokowanego profilu użytkownika.
Osobny menedżer haseł może zapewnić więcej funkcji, większą niezależność i inny model bezpieczeństwa. Nie należy jednak demonizować samego zapisywania haseł w Chrome, Edge, Safari czy Firefoxie. Dla osoby, która alternatywnie używałaby jednego hasła w kilkunastu miejscach, przeglądarkowy menedżer może być wręcz jedną z najprostszych rzeczy, jakie może zrobić dla własnego bezpieczeństwa.
A jeśli nasze obawy wynikają z myśli: „dobrze, ale co się stanie, gdy ktoś włamie się do firmy przechowującej te wszystkie hasła?”, to właśnie temu poświęcimy jeden z kolejnych materiałów w naszym cyklu.