Sprawdzasz adres sklepu, znasz sprzedawcę i płacisz przez szyfrowane połączenie. To ważne, ale nie daje całkowitej ochrony przed kradzieżą danych karty. Cyberatak na brazylijską platformę Convertr pokazał, że przestępcy mogą przechwytywać informacje wpisywane na prawdziwych stronach zakupowych. Nie muszą nawet przekierowywać klienta do fałszywego sklepu. Warto więc zabezpieczać nie tylko sposób robienia zakupów, ale również samą metodę płatności.
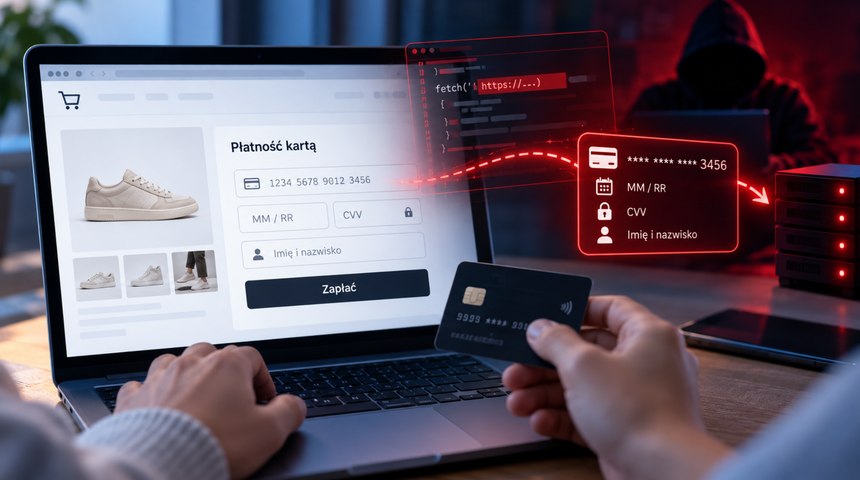
W przypadku Convertr napastnicy zmodyfikowali skrypt analityczny ładowany przez sklepy korzystające ze wspólnej infrastruktury. Dołączyli kod przechwytujący między innymi numery kart, daty ważności i kody CVV. Badacze Sansec wykryli zagrożenie 24 października 2026 roku, a 27 października potwierdzili usunięcie złośliwego kodu. Nie opublikowano liczby przechwyconych kart. Mechanizm tego rodzaju nazywany jest web skimmingiem – dane są kopiowane podczas wprowadzania ich do formularza płatniczego.
Dokładny przebieg incydentu i sposób działania złośliwego oprogramowania opisane zostało na Systemach Płatności w artykule: „Kupowali w prawdziwych sklepach, a dane kart trafiały do hakerów. Cyberatak na Convertr”. Dla kupujących najważniejsze jest jednak pytanie: jak ograniczyć ryzyko podobnej kradzieży?
Kłódka i prawidłowy adres nie wystarczą
HTTPS chroni przesyłanie danych, ale nie potwierdza, że kod działający na stronie jest bezpieczny. Jeżeli przestępca umieści złośliwy skrypt w formularzu zakupowym, może on odczytać informacje w przeglądarce klienta. Szyfrowanie połączenia nie usuwa takiego zagrożenia. Nadal sprawdzaj domenę, wiarygodność sprzedawcy i ostrzeżenia przeglądarki, ponieważ pomaga to unikać fałszywych stron. Nie traktuj jednak poprawnego adresu i certyfikatu jako gwarancji, że legalny sklep nigdy nie padnie ofiarą włamania.
Ogranicz wpisywanie danych karty do formularzy
Gdy sklep udostępnia odpowiednią metodę płatności, możesz ograniczyć przekazywanie mu rzeczywistego numeru karty. Przykładem jest Apple Pay, które przy płatnościach internetowych nie udostępnia sprzedawcy właściwego numeru karty, lecz wykorzystuje zastępujący go identyfikator i dane zabezpieczające transakcję. To istotna różnica względem wpisywania numeru, daty ważności i CVV bezpośrednio w formularzu. Ogranicza ekspozycję danych karty, choć nie zastępuje sprawdzania, komu i za co płacisz.
Inną możliwością jest BLIK, przy którym nie podajesz numeru karty ani jej kodu zabezpieczającego. Przed zaakceptowaniem płatności sprawdź jednak w aplikacji bankowej kwotę i odbiorcę. Sam wybór BLIKA nie sprawia, że każda transakcja staje się uczciwa – oszust może nakłonić Cię do zatwierdzenia operacji, której nie zamierzałeś wykonywać. Bezpieczna metoda płatności nie zwalnia z przeczytania komunikatu autoryzacyjnego.
Ustaw rozsądne limity i włącz powiadomienia
Sprawdź w bankowości elektronicznej, jaki limit obowiązuje dla internetowych płatności Twoją kartą. Nie musi przez cały czas pozwalać na wydawanie kwot znacznie przekraczających zwykłe zakupy. Możesz podnosić go przed większą płatnością i później ponownie obniżać. Gdy nie korzystasz z płatności internetowych, rozważ ich czasowe wyłączenie, jeśli bank udostępnia taką możliwość. Limit nie zapobiega wyciekowi danych, ale może ograniczyć możliwość ich wykorzystania. Włącz również powiadomienia o obciążeniach karty, żeby szybciej zauważyć operację, której nie rozpoznajesz.
Podejrzewasz wyciek? Nie czekaj, aż znikną pieniądze
Jeżeli otrzymasz wiarygodne powiadomienie, że dane Twojej karty mogły zostać przechwycone, nie ograniczaj się do zmiany hasła w sklepie. Nowe hasło nie unieważni numeru karty, daty ważności ani CVV. Zablokuj kartę w aplikacji bankowej i skontaktuj się z bankiem w sprawie jej zastrzeżenia oraz wymiany. Przy potwierdzonym wycieku samo czasowe zablokowanie, a następnie odblokowanie tej samej karty nie usuwa problemu. Przejrzyj historię płatności i niezwłocznie zgłoś wszystkie nieautoryzowane obciążenia, również niewielkie. Zachowaj komunikat o incydencie i potwierdzenia zakupów.
Uważaj na oszustów, którzy zaoferują „zabezpieczenie karty”
Po nagłośnieniu wycieku możesz otrzymać fałszywe powiadomienie z linkiem do rzekomej weryfikacji lub zabezpieczenia konta. Nie podawaj ponownie danych karty tylko dlatego, że wiadomość wspomina prawdziwy cyberatak. Otwórz aplikację bankową samodzielnie albo zadzwoń pod numer sprawdzony na oficjalnej stronie banku. Informację o naruszeniu zweryfikuj również w komunikacie sklepu lub operatora usługi, zamiast ufać wyłącznie otrzymanemu e-mailowi.
Najważniejsza lekcja ze sprawy Convertr nie brzmi: „przestań kupować w internecie”. Brzmi: nie opieraj bezpieczeństwa wyłącznie na zaufaniu do sklepu. Ograniczaj ujawnianie danych karty, kontroluj limity i reaguj na powiadomienia o naruszeniach. To praktyczniejsze niż oczekiwanie, że podczas zakupów samodzielnie rozpoznasz złośliwy kod ukryty w witrynie.