W czerwcu 2010 roku niewielka białoruska firma antywirusowa VirusBlokAda analizowała problemy z komputerami jednego ze swoich klientów w Iranie. Początkowo wszystko wyglądało jak kolejna infekcja Windowsa – coś, czym firmy bezpieczeństwa zajmowały się każdego dnia. Szybko okazało się jednak, że znaleziony kod nie przypomina zwykłego wirusa. Malware wykorzystywał kilka nieznanych wcześniej podatności systemu Windows, potrafił przenosić się przez pamięci USB, rozprzestrzeniać w sieciach lokalnych, używał sterowników podpisanych prawdziwymi certyfikatami cyfrowymi skradzionymi legalnym firmom i posiadał mechanizmy pozwalające aktualizować się pomiędzy zainfekowanymi komputerami.
To wszystko byłoby już wystarczające, żeby zainteresować najlepszych analityków bezpieczeństwa świata. Największa niespodzianka znajdowała się jednak głębiej. Stuxnet nie powstał przede wszystkim po to, żeby kraść hasła, numery kart czy dokumenty. Szukał konkretnego oprogramowania przemysłowego Siemensa, a kiedy znajdował odpowiednią konfigurację, przejmował kontrolę nad sterownikami PLC zarządzającymi fizycznymi urządzeniami.
Celem okazały się najprawdopodobniej irańskie wirówki służące do wzbogacania uranu w zakładzie Natanz. Malware potrafił zmieniać prędkość ich pracy w sposób prowadzący do przeciążenia i uszkodzeń, jednocześnie próbując ukrywać przed operatorami fakt, że maszyny zachowują się inaczej, niż powinny. Komputer na ekranie mógł pokazywać normalne parametry, podczas gdy wirówka wykonywała polecenia napisane przez ludzi znajdujących się prawdopodobnie tysiące kilometrów dalej. W ten sposób Stuxnet przeszedł do historii jako jeden z pierwszych publicznie poznanych przykładów cyberbroni zdolnej powodować fizyczne zniszczenia infrastruktury. Nie trzeba było podkładać bomby pod zakład przemysłowy. Wystarczyło odpowiednio zaprogramować kod.
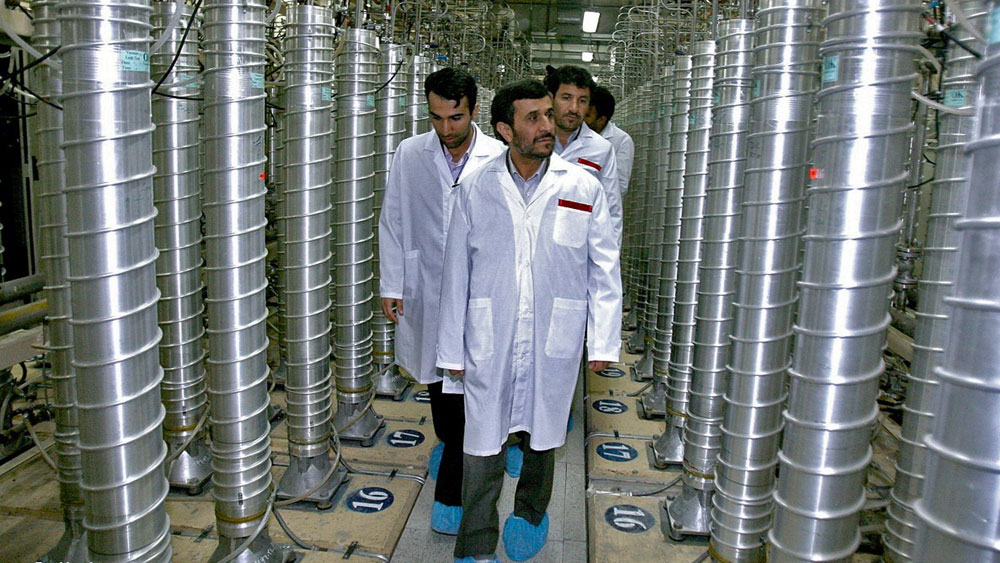
Natanz. Fabryka, do której nie wystarczyło wysłać zwykłego wirusa
Iran od lat rozwijał program wzbogacania uranu, pozostający jednym z głównych punktów napięcia pomiędzy Teheranem a Stanami Zjednoczonymi, Izraelem i państwami europejskimi. Wzbogacanie samo w sobie nie oznacza produkcji broni atomowej – odpowiednio wzbogacony uran może być wykorzystywany również w energetyce czy medycynie – jednak ta sama technologia po osiągnięciu odpowiednio wysokiego poziomu wzbogacenia może służyć do produkcji materiału do broni jądrowej. W Natanz Iran budował ogromną instalację opartą na tysiącach wirówek gazowych. Urządzenia te obracają się z ekstremalnie wysoką prędkością, rozdzielając izotopy uranu zawarte w gazowym sześciofluorku uranu. Proces musi być bardzo precyzyjnie kontrolowany. Wirówki pracują miesiącami w kaskadach i nawet stosunkowo niewielkie zaburzenia prędkości albo ciśnienia mogą prowadzić do awarii.
Zakład zaprojektowano właśnie z myślą o ochronie przed atakiem. Kluczowe części infrastruktury znajdowały się pod ziemią, dostęp był silnie kontrolowany, a najważniejsze systemy przemysłowe nie musiały być bezpośrednio podłączone do publicznego internetu. W klasycznym rozumieniu bezpieczeństwa informatycznego taki system był „air-gapped”, czyli fizycznie oddzielony od internetu. To bardzo mocna ochrona, ale nie absolutna. Pracownicy nadal potrzebowali przenosić pliki, aktualizować oprogramowanie, serwisować urządzenia i współpracować z zewnętrznymi firmami. Pamięć USB podłączona do komputera znajdującego się poza zakładem mogła kilka godzin później znaleźć się w maszynie wewnątrz chronionej sieci. Autorzy Stuxneta zaprojektowali malware dokładnie z myślą o takim środowisku.
Pendrive stał się mostem przez „odciętą” sieć
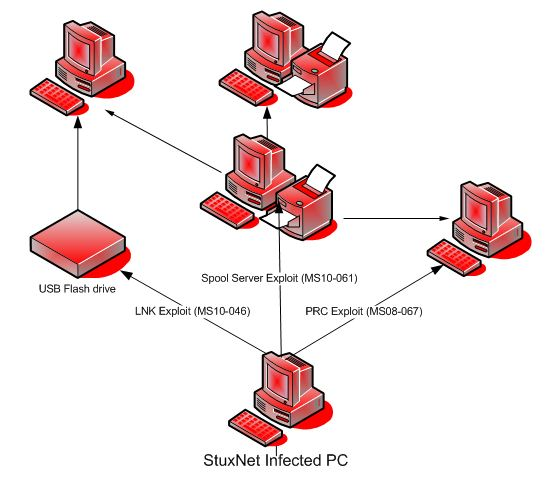
Jednym z najbardziej charakterystycznych sposobów rozprzestrzeniania Stuxneta była pamięć USB. W 2010 roku pendrive’y były powszechnym narzędziem wymiany plików pomiędzy komputerami, szczególnie w przedsiębiorstwach i zakładach przemysłowych, gdzie nie wszystkie maszyny posiadały dostęp do internetu. Stuxnet wykorzystywał nieznaną wcześniej lukę w sposobie obsługi skrótów LNK przez Windows. W odpowiednio przygotowanej pamięci USB wystarczyło nawet wyświetlenie zawartości nośnika, aby system mógł uruchomić złośliwy kod bez klasycznego dwukrotnego kliknięcia programu EXE. Dla atakujących było to idealne rozwiązanie: człowiek miał wykonać tylko czynność, którą wykonywał każdego dnia.
Na tym możliwości rozprzestrzeniania się robaka się nie kończyły. Po wejściu do sieci Stuxnet wykorzystywał kolejne podatności Windowsa, między innymi mechanizmy związane z usługą drukowania i komunikacją sieciową, dzięki czemu mógł przenosić się pomiędzy komputerami. Badacze naliczyli cztery podatności zero-day, czyli błędy nieznane wcześniej producentowi i nieposiadające jeszcze dostępnej poprawki. To wyjątkowo dużo. Na czarnym rynku pojedyncza wartościowa podatność tego typu może być niezwykle droga, a zwykłe grupy cyberprzestępcze bardzo niechętnie „spalają” kilka takich narzędzi jednocześnie w jednym malware. Stuxnet robił dokładnie to, co wskazywało, że jego twórcy nie cierpieli na brak pieniędzy, czasu ani specjalistów.
Malware podpisany jak legalne oprogramowanie
Kolejnym elementem, który zrobił ogromne wrażenie na badaczach, były certyfikaty cyfrowe. System Windows wykorzystuje podpisy cyfrowe między innymi po to, żeby sprawdzać, czy sterownik został wydany przez zaufaną firmę i czy nie został zmodyfikowany. Złośliwy sterownik pozbawiony poprawnego podpisu może wywołać ostrzeżenie albo zostać zablokowany. Twórcy Stuxneta rozwiązali ten problem w sposób znacznie bardziej elegancki: podpisali swoje sterowniki prawdziwymi certyfikatami skradzionymi firmom Realtek Semiconductor i JMicron Technology.
Obie firmy znajdowały się na Tajwanie, a ich siedziby były zlokalizowane w tym samym parku technologicznym. Nie chodziło więc o wygenerowanie certyfikatu z napisem „Microsoft” albo oszukanie użytkownika grafiką. Malware posiadał rzeczywiście ważny podpis kryptograficzny oparty na kluczu należącym do legalnej firmy. Dla analityków był to kolejny sygnał, że nie patrzą na projekt grupy nastolatków chcących kraść konta do gier. Ktoś musiał zdobyć dostęp do prywatnych kluczy dwóch przedsiębiorstw, znaleźć wiele luk zero-day, poznać architekturę specyficznego systemu przemysłowego i później połączyć wszystko w jedno działające narzędzie.
Stuxnet ignorował niemal każdy komputer, który infekował
Najbardziej niezwykłą cechą robaka była jego selektywność. Stuxnet rozprzestrzenił się daleko poza Iran i ostatecznie jego ślady znajdowano na dziesiątkach tysięcy komputerów w wielu państwach. W większości przypadków jednak nie próbował niszczyć maszyny. Nie szyfrował dokumentów, nie kasował dysku i nie powodował spektakularnego komunikatu na ekranie. Zamiast tego szukał oprogramowania Siemens Step 7, używanego do programowania przemysłowych sterowników PLC. Jeśli go nie znajdował albo konfiguracja urządzeń nie odpowiadała bardzo konkretnemu zestawowi warunków zapisanych w kodzie, jego najważniejsza część pozostawała nieaktywna.
To właśnie ta selektywność pozwoliła badaczom dojść do wniosku, że malware nie został zaprojektowany z myślą o przypadkowej elektrowni, fabryce czy stacji pomp. Stuxnet sprawdzał konfigurację sterowników, liczbę określonych urządzeń oraz parametry przemienników częstotliwości. Interesowały go konkretne modele produkowane przez fińską firmę Vacon oraz irańską Fararo Paya, działające przy bardzo wysokich częstotliwościach. Taki zestaw wymagań drastycznie zawężał listę możliwych celów. Kiedy eksperci zestawili informacje znajdujące się w kodzie ze znanymi parametrami irańskich wirówek, coraz więcej elementów zaczęło wskazywać na Natanz.
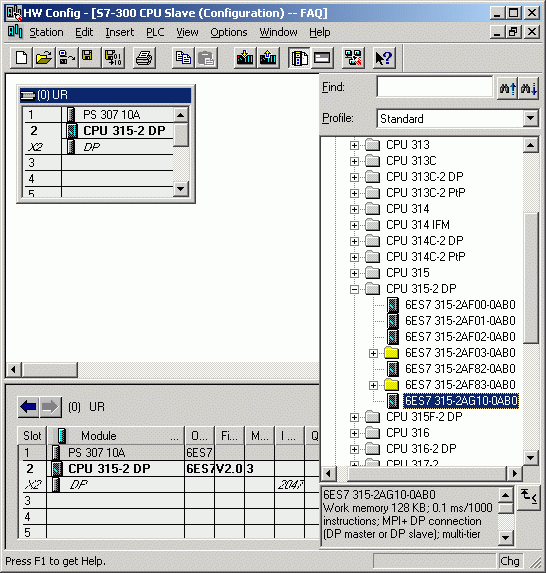
PLC – mały komputer, który naprawdę może coś wysadzić
Sterownik PLC nie jest komputerem biurowym. To specjalistyczne urządzenie sterujące procesami przemysłowymi w czasie rzeczywistym. Odczytuje dane z czujników, wykonuje zaprogramowaną logikę i wydaje polecenia urządzeniom wykonawczym. PLC może zdecydować, kiedy otworzyć zawór, uruchomić pompę, zatrzymać silnik, zmienić temperaturę pieca albo ustawić prędkość urządzenia. W zakładach przemysłowych tego rodzaju sterowniki znajdują się praktycznie wszędzie, ponieważ są odporne, przewidywalne i projektowane do działania przez wiele lat.
Stuxnet zrobił coś, co wcześniej przede wszystkim opisywano w teoretycznych scenariuszach cyberataków. Przechwytywał komunikację pomiędzy oprogramowaniem Step 7 a sterownikami Siemensa, modyfikował ich kod i jednocześnie próbował ukrywać własne zmiany. Operator mógł więc wysłać do PLC prawidłowy program, a malware po drodze zmieniał polecenia. W drugą stronę Stuxnet mógł wpływać na informacje zwracane do systemu nadzorującego. To cybernetyczny odpowiednik człowieka stojącego pomiędzy kierowcą a samochodem, który zmienia ruch kierownicy, ale jednocześnie pokazuje kierowcy, że pojazd nadal jedzie prosto.
Wirówki miały raz kręcić się za szybko, raz niemal zatrzymywać
Jedna z najbardziej szczegółowo zbadanych wersji Stuxneta atakowała sterowniki kontrolujące przemienniki częstotliwości, a więc urządzenia sterujące prędkością silników. Malware czekał, aż znajdzie bardzo konkretną konfigurację. Następnie przez długi czas pozwalał instalacji działać normalnie. Dopiero później rozpoczynał sabotaż. W jednej z sekwencji zmieniał częstotliwość sterującą do około 1410 Hz, czyli wartości mogącej prowadzić do ekstremalnego wzrostu prędkości wirówki. Po kilkunastu minutach przywracał normalną pracę. Następnie potrafił przez wiele dni niczego nie zmieniać, by później gwałtownie zredukować częstotliwość do zaledwie kilku herców i po pewnym czasie ponownie wrócić do normalnych ustawień.
To właśnie odstępy czasu były wyjątkowo sprytne. Gdyby wszystkie wirówki jednocześnie rozpadały się pięć minut po uruchomieniu komputera, inżynierowie natychmiast zaczęliby podejrzewać system sterowania. Tymczasem Stuxnet miał wprowadzać nieregularne problemy wyglądające jak awarie mechaniczne, wady produkcyjne albo błędy procesu. Wirówki typu IR-1 używane przez Iran same w sobie były delikatnymi maszynami obracającymi się z ogromną prędkością, więc pojedyncze awarie nie były niczym niezwykłym. Sabotaż polegał więc nie tylko na niszczeniu sprzętu, ale również na sprawieniu, żeby niszczenie wyglądało naturalnie.
Jeszcze sprytniejsza wersja manipulowała zaworami
Późniejsze analizy ujawniły, że Stuxnet rozwijał się przez kilka generacji i nie wszystkie wersje działały identycznie. Jedna z wcześniejszych odmian, określana później jako Stuxnet 0.5, nie skupiała się przede wszystkim na zmianie prędkości wirówek. Manipulowała systemem zaworów w kaskadach, zmieniając przepływ gazu w instalacji. Mogło to prowadzić do wzrostu ciśnienia i pogarszania efektywności wzbogacania, a w skrajnych sytuacjach również do uszkodzeń sprzętu. To pokazuje, że twórcy malware nie napisali jednego programu i nie wysłali go do Iranu z nadzieją, że zadziała. Projekt był rozwijany, testowany i dostosowywany przez lata.
Sama znajomość konfiguracji Natanz była przy tym imponująca. Kaskady w zakładzie składały się ze 164 wirówek, a analitycy odnaleźli w jednej części kodu strukturę odpowiadającą sześciu grupom po 164 urządzenia. Trudno uznać taki zbieg okoliczności za przypadek. Ktoś projektujący Stuxneta musiał posiadać bardzo szczegółowe informacje na temat procesu technologicznego, sterowników, urządzeń i sposobu ich połączenia. To nie jest wiedza, którą można zdobyć, czytając instrukcję Siemensa znalezioną w Google.
Operator patrzył na ekran i widział, że wszystko jest dobrze
Sama zmiana prędkości wirówek byłaby stosunkowo łatwa do wykrycia, gdyby system sterowania natychmiast zgłaszał alarmy. Dlatego Stuxnet zawierał mechanizmy pozwalające fałszować informacje widziane przez operatorów. W odpowiednich momentach malware przechwytywał dane z procesu i podawał systemowi nadzorującemu informacje sugerujące normalną pracę. To koncepcja bardzo podobna do sceny z filmu, w której napastnik podmienia obraz z kamery bezpieczeństwa na wcześniej nagrane puste pomieszczenie.
Inżynier widzący alarm może zatrzymać instalację. Inżynier widzący normalne parametry będzie szukał problemu w zupełnie innym miejscu. Dlaczego kolejna wirówka uległa awarii, skoro sterownik twierdzi, że prędkość przez cały czas była właściwa? Być może wadliwy materiał. Może problem z montażem. Może nieprawidłowe smarowanie albo wibracje. W ten sposób kod nie tylko sabotował proces, ale mógł również kierować dochodzenie techniczne w niewłaściwą stronę.
Około tysiąca wirówek zniknęło z instalacji
Jeszcze zanim świat dowiedział się o istnieniu Stuxneta, inspektorzy Międzynarodowej Agencji Energii Atomowej zaczęli zauważać nietypową liczbę wirówek wycofywanych z eksploatacji w Natanz. Na przełomie 2009 i 2010 roku Iran wymienił w stosunkowo krótkim czasie około tysiąca urządzeń, a niektóre późniejsze analizy sugerowały, że liczba faktycznie uszkodzonych maszyn mogła być jeszcze większa. Nie da się przypisać każdej wycofanej wirówki konkretnemu wykonaniu kodu Stuxneta, ponieważ urządzenia te miały również naturalną awaryjność. Zestawienie czasu występowania problemów, parametrów zakodowanych w malware i informacji uzyskanych przez inspektorów stworzyło jednak bardzo mocny obraz wskazujący, że cyberatak rzeczywiście osiągnął swój fizyczny cel.
Co ciekawe, Stuxnet nie zniszczył irańskiego programu nuklearnego. Spowolnił go, spowodował problemy, wymusił wymianę urządzeń i wywołał ogromne zamieszanie, ale Natanz nadal funkcjonował. Cyberbroń okazała się więc skuteczna, lecz nie magiczna. Jednocześnie miała ogromną zaletę polityczną: sabotaż infrastruktury za pomocą kodu jest znacznie mniej widoczny niż nalot bombowy, nie pozostawia leja po pocisku i przez długi czas można nawet nie wiedzieć, że w ogóle doszło do ataku.
Kto stworzył Stuxneta?
Ani Stany Zjednoczone, ani Izrael nie ogłosiły oficjalnie: „tak, stworzyliśmy Stuxneta”. Przez lata jednak pojawiało się coraz więcej informacji wskazujących na wspólną operację wywiadowczą obu państw. W amerykańskich publikacjach projekt wiązano z tajnym programem Olympic Games, rozpoczętym jeszcze za administracji George’a W. Busha i kontynuowanym za Baracka Obamy. Według późniejszych ustaleń Stany Zjednoczone odpowiadały za znaczną część prac programistycznych i wywiadowczych, a Izrael wnosił między innymi doświadczenie związane z irańskimi wirówkami oraz możliwość testowania podobnych urządzeń.
Dla badaczy bezpieczeństwa autorstwo było niemal drugorzędne wobec jakości samego kodu. Stuxnet wymagał specjalistów od Windowsa, exploitów zero-day, systemów przemysłowych Siemensa, sterowników PLC, procesów wzbogacania uranu, kryptografii, infrastruktury sieciowej i działań operacyjnych umożliwiających dostarczenie malware do odciętej sieci. Tego rodzaju zespół, czas pracy i zaplecze finansowe znacznie bardziej pasowały do operacji państwowej niż klasycznej grupy cyberprzestępczej.
Najgorszy błąd cyberbroni: wydostała się poza swój cel
Stuxnet miał być wyjątkowo precyzyjny. Nawet jeśli infekował zwykły komputer, nie powodował na nim fizycznych szkód, dopóki nie znalazł bardzo konkretnej konfiguracji przemysłowej. Problem polegał na tym, że sam mechanizm rozprzestrzeniania nie był równie precyzyjny. Robak wydostał się poza docelowe środowisko i zaczął pojawiać się na komputerach w Iranie, Indiach, Indonezji, Pakistanie i wielu innych państwach. Ostatecznie badacze wykrywali go na ponad 100 tys. systemów w ponad stu państwach, choć największa koncentracja infekcji znajdowała się w Iranie.
Właśnie dzięki temu świat w ogóle dowiedział się o operacji. Gdyby Stuxnet pozostał wyłącznie w zamkniętej sieci Natanz i po wykonaniu zadania zniknął, być może przez wiele lat nie poznalibyśmy jego istnienia. Kod wydostał się jednak na zewnątrz, trafił do firm bezpieczeństwa i został rozebrany na części przez setki analityków. W ten sposób autorzy cyberbroni przypadkowo przekazali całemu światu pokaz technologii, która wcześniej była przede wszystkim teorią.
Symantec dostał do analizy coś, czego wcześniej właściwie nie widziano
Zespoły Microsoftu, Symanteca, Kaspersky’ego i innych firm zaczęły analizować kolejne elementy malware. Im dłużej patrzyły na kod, tym bardziej niezwykły stawał się projekt. Sam Symantec po miesiącach badań opublikował wielostronicowe opracowanie W32.Stuxnet Dossier, które do dziś pozostaje jednym z najbardziej znanych technicznych raportów w historii cyberbezpieczeństwa.
To właśnie podczas tej analizy cyberbezpieczeństwo przemysłowe przestało dla wielu osób oznaczać teoretyczną możliwość „zhakowania fabryki”. Badacze mieli przed sobą rzeczywisty kod, który nie tylko wiedział, czym jest sterownik PLC, ale potrafił przeprogramować go zgodnie z bardzo konkretnym procesem fizycznym.
Świat właśnie dostał instrukcję, jak wygląda cyberbroń
Największym długoterminowym skutkiem Stuxneta nie były nawet uszkodzone irańskie wirówki. Był nim precedens. Do 2010 roku państwa oczywiście prowadziły operacje cybernetyczne, kradły informacje, włamywały się do sieci i rozwijały ofensywne narzędzia. Stuxnet pokazał jednak publicznie, że kod może zastąpić klasyczny sabotaż. Zamiast wysyłać człowieka, który podłoży ładunek wybuchowy pod maszynę, można wysłać malware, które samo znajdzie odpowiedni sterownik i zmusi urządzenie do zniszczenia się od środka.
Jednocześnie pojawiło się niezwykle niewygodne pytanie. Jeśli państwo odkrywa poważną podatność w systemie Windows albo urządzeniu przemysłowym, powinno poinformować producenta, aby ten mógł ochronić miliony użytkowników, czy zachować ją w tajemnicy i wykorzystać jako broń przeciwko przeciwnikowi? Twórcy Stuxneta wybrali drugą możliwość w przypadku kilku błędów. Po ujawnieniu robaka podatności zostały załatane, ale wcześniej przez pewien czas istniały również na komputerach zwykłych firm, urzędów i użytkowników, którzy nie mieli nic wspólnego z irańskim programem nuklearnym.
Stuxnet nie został sam. Później przyszły Duqu, Flame i kolejne generacje
Po Stuxnecie badacze zaczęli odkrywać kolejne zaawansowane rodziny malware przypisywane państwowym operacjom. Duqu wykorzystywał część rozwiązań technologicznych podobnych do Stuxneta i koncentrował się bardziej na zbieraniu informacji. Flame był ogromnym zestawem narzędzi szpiegowskich. Kolejne państwa zaczęły rozwijać lub intensyfikować własne możliwości ofensywne. W następnych latach świat zobaczył cyberataki wyłączające sieci energetyczne na Ukrainie, destrukcyjny NotPetya powodujący miliardowe straty czy malware projektowany specjalnie przeciwko przemysłowym systemom bezpieczeństwa.
Nie wszystkie te operacje były bezpośrednimi potomkami Stuxneta, ale rok 2010 pozostaje symboliczną granicą. Od tego momentu rozmowa o cyberwojnie nie musiała już opierać się na pytaniu „czy da się zhakować elektrownię?”. Dało się. Świat miał kod, który udowodnił to w praktyce.
Najbardziej niepokojące było to, czego użytkownik nie widział
WannaCry kilka lat później wyświetlał wielkie czerwone okno informujące użytkownika, że jego pliki zostały zaszyfrowane. Stuxnet działał według odwrotnej filozofii. Sukces polegał na tym, aby ofiara jak najdłużej nie wiedziała, że została zaatakowana. Nie chodziło o zastraszenie operatora i zmuszenie go do zapłaty. Chodziło o sprawienie, żeby inżynier uznał kolejne awarie za problem techniczny instalacji.
To właśnie czyni Stuxneta znacznie bardziej przerażającym od większości klasycznego malware. Wirus komputerowy zwykle niszczy dane należące do komputera. Stuxnet wykorzystywał komputer tylko jako drogę do celu. Prawdziwą ofiarą była maszyna znajdująca się za nim.
Czego nauczył nas Stuxnet?
Pierwsza lekcja jest prosta: sieć odłączona od internetu nie jest automatycznie bezpieczna. Jeżeli do środowiska można wnieść laptop, pendrive, aktualizację czy urządzenie serwisowe, istnieje droga prowadząca do środka. Air gap bardzo utrudnia atak, ale nie eliminuje konieczności kontroli urządzeń przenośnych, aktualizacji, dostawców i dostępu fizycznego.
Druga lekcja dotyczy systemów przemysłowych. Przez lata wiele instalacji projektowano zgodnie z założeniem, że skoro sterownik znajduje się wewnątrz zamkniętej fabryki, można ufać komunikatom pojawiającym się w jego sieci. Stuxnet pokazał, że taka granica zaufania może zostać przełamana. Od tego czasu bezpieczeństwo OT – Operational Technology – stało się jedną z najważniejszych specjalizacji cyberbezpieczeństwa.
Trzecia lekcja jest strategiczna. Cyberatak może powodować fizyczne szkody bez użycia klasycznej broni. To oznacza, że granica pomiędzy działalnością wywiadowczą, sabotażem a działaniami wojennymi stała się znacznie mniej oczywista. Jeśli obcy kraj wprowadza malware do elektrowni i niszczy urządzenia, czy jest to włamanie komputerowe, sabotaż czy akt wojny? Prawo międzynarodowe do dziś nie daje prostych odpowiedzi na każdy taki scenariusz.
I wreszcie najważniejszy wniosek: oprogramowanie sterujące światem fizycznym jest tak samo ważne jak sama maszyna. Jeżeli kod może otworzyć zawór, zatrzymać pompę, zmienić prędkość turbiny albo przejąć sterownik instalacji przemysłowej, błąd lub włamanie przestają być problemem wyłącznie informatycznym.
Stuxnet był momentem, w którym wirus komputerowy dosłownie wyszedł z komputera. Nie zniszczył monitora ani dysku. Powiedział prawdziwym maszynom, żeby zaczęły niszczyć same siebie – i próbował przekonać ludzi stojących obok, że wszystko działa normalnie.