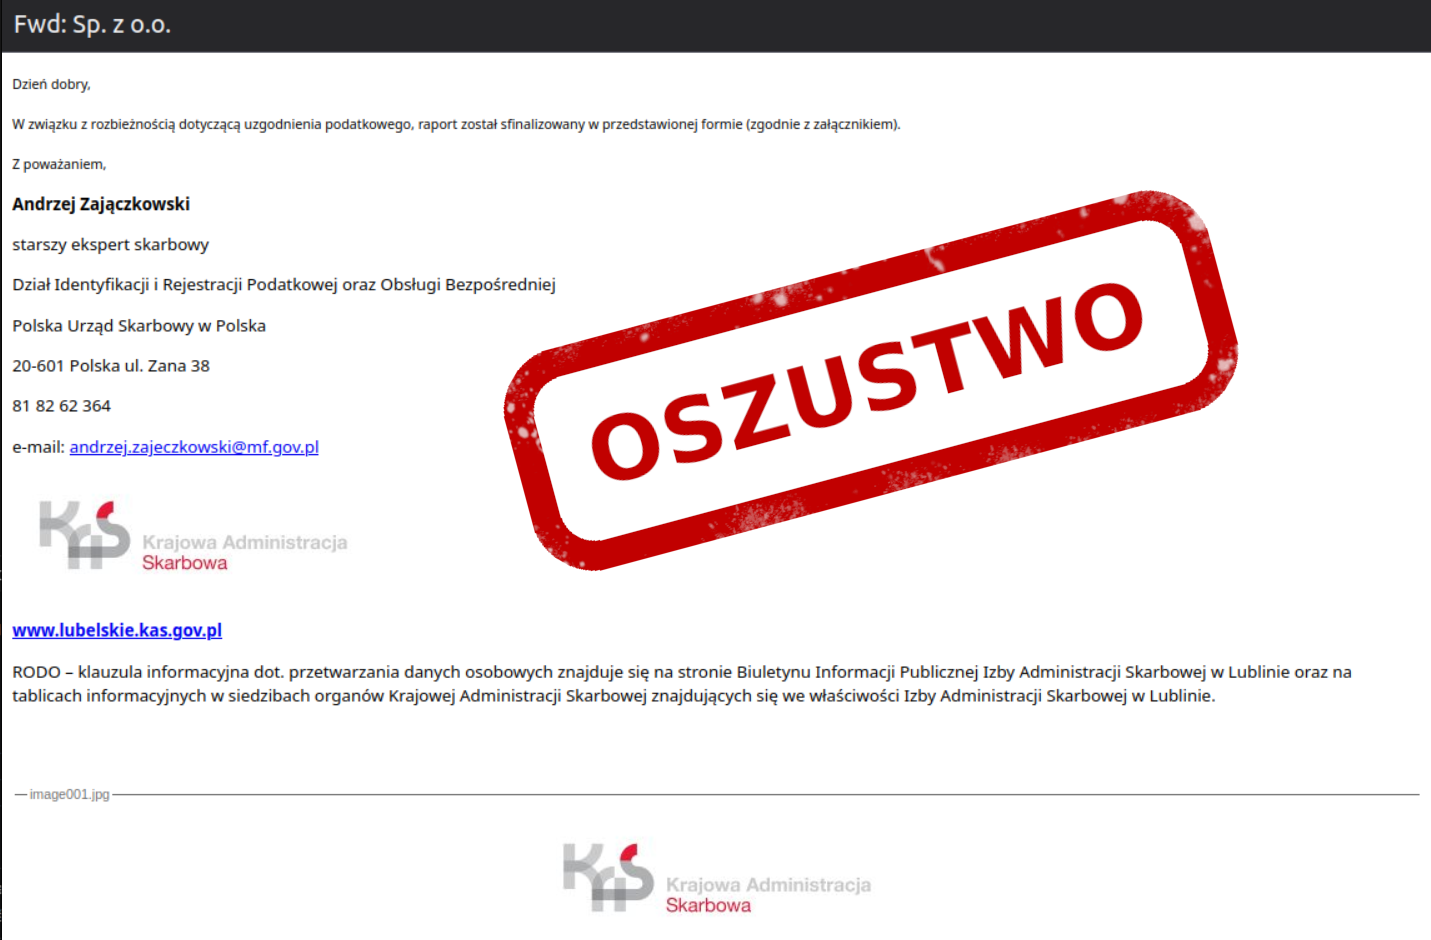
Cyberprzestępcy ponownie podszywają się pod Krajową Administrację Skarbową. Tym razem potencjalna ofiara otrzymuje wiadomość e-mail dotyczącą rzekomych niezgodności w rozliczeniach podatkowych. Nadawca sugeruje, że wykryto rozbieżności wymagające pilnego wyjaśnienia, a szczegóły sprawy mają znajdować się w załączonym „raporcie”. CERT Polska ostrzega 1 października 2026 r., że otwarcie takiego załącznika może doprowadzić do infekcji komputera złośliwym oprogramowaniem z rodziny Remcos.
To szczególnie niebezpieczny wariant oszustwa, ponieważ przestępcy nie próbują jedynie przekierować użytkownika na fałszywą stronę i nakłonić go do wpisania danych. Ich celem jest zainstalowanie na urządzeniu programu umożliwiającego zdalne przejęcie kontroli nad komputerem. Wiadomość o problemach podatkowych jest w tym przypadku jedynie przynętą.
„Wykryliśmy niezgodności w rozliczeniach”. Presja ma skłonić do otwarcia załącznika
Mechanizm ataku wykorzystuje jeden z najskuteczniejszych elementów socjotechniki – strach przed konsekwencjami kontaktu z urzędem skarbowym. Informacja o nieprawidłowościach podatkowych, błędach w rozliczeniu albo konieczności pilnego zapoznania się z dokumentacją może sprawić, że odbiorca przestanie dokładnie analizować wiadomość i odruchowo otworzy załącznik.
Właśnie na takiej reakcji zależy oszustom. Fałszywa korespondencja ma wyglądać na oficjalną wiadomość pochodzącą od Krajowej Administracji Skarbowej, a załączony plik przedstawiany jest jako raport dotyczący wykrytych rozbieżności. W rzeczywistości jego uruchomienie rozpoczyna infekcję urządzenia.
Sam schemat podszywania się pod KAS nie jest nowy. W 2026 roku administracja skarbowa i CERT Polska już kilkukrotnie ostrzegały przed kampaniami wykorzystującymi wizerunek fiskusa. W kwietniu przestępcy rozsyłali m.in. wiadomości dotyczące rzekomej nadpłaty podatku i podszywali się pod KAS oraz PUESC. W czerwcu CERT Polska informował natomiast o kolejnej kampanii obiecującej zwrot podatku i prowadzącej do fałszywej strony podatki.gov.pl.
Remcos – po infekcji przestępca może uzyskać zdalny dostęp do komputera
Najważniejszym elementem obecnej kampanii jest wykorzystywane złośliwe oprogramowanie. Remcos należy do kategorii RAT – Remote Access Trojan, czyli programów pozwalających napastnikowi zdalnie kontrolować zainfekowany komputer.
Microsoft opisuje możliwości Remcos jako obejmujące m.in. rejestrowanie naciskanych klawiszy, wykonywanie zrzutów ekranu, pozyskiwanie haseł, dostęp do schowka systemowego, przesyłanie i pobieranie plików, wykonywanie poleceń, a w określonych konfiguracjach również dostęp do kamery i mikrofonu. Oznacza to, że skuteczna infekcja może mieć konsekwencje znacznie poważniejsze niż samo otwarcie podejrzanego dokumentu.
W praktyce komputer zainfekowany RAT-em może stać się dla przestępcy źródłem ogromnej ilości informacji. Szczególnie niebezpieczna jest infekcja komputera wykorzystywanego służbowo – mogą znajdować się na nim dokumenty księgowe, korespondencja z kontrahentami, dane klientów, zapisane hasła czy dostęp do wewnętrznych systemów przedsiębiorstwa. W połączeniu z możliwością rejestrowania klawiatury oznacza to również ryzyko przechwytywania danych wpisywanych już po zainfekowaniu urządzenia.
Remcos nie pojawia się zresztą w polskich kampaniach po raz pierwszy. W lipcu 2026 r. CERT Polska ostrzegał przedsiębiorców przed fałszywymi zapytaniami ofertowymi i zamówieniami. Załączniki w takich wiadomościach również zawierały Remcos i po uruchomieniu dawały przestępcom możliwość zdalnego dostępu do komputera.
To nie zawsze będzie adres wyglądający absurdalnie
Jednym z podstawowych sposobów weryfikacji wiadomości nadal pozostaje sprawdzenie pełnego adresu nadawcy. Samo wyświetlane pole z nazwą „Krajowa Administracja Skarbowa”, „Ministerstwo Finansów” czy „Urząd Skarbowy” nie potwierdza jednak autentyczności korespondencji. Nazwę widoczną w programie pocztowym można stosunkowo łatwo ustawić tak, aby sugerowała kontakt z konkretną instytucją.
KAS już wcześniej zwracała uwagę na wiadomości wykorzystujące nazwy przypominające prawdziwe domeny urzędowe. W jednej z kampanii adres zawierał fragment sugerujący związek z PUESC, lecz kończył się zagraniczną domeną „.dk”. Administracja skarbowa podkreślała, że wiadomość dotycząca spraw urzędowych wysłana z domeny innej niż oficjalna powinna znacząco zwiększać czujność odbiorcy.
Jednocześnie sam poprawnie wyglądający adres również nie powinien być jedynym kryterium bezpieczeństwa. Najważniejsza zasada brzmi: jeżeli otrzymujemy niespodziewaną informację o problemie podatkowym, kontroli, zwrocie, zaległości albo konieczności wykonania pilnej czynności, nie powinniśmy korzystać z załączników i linków znajdujących się w tej wiadomości do momentu niezależnego potwierdzenia sprawy.
Jak sprawdzić, czy wiadomość rzeczywiście pochodzi od administracji skarbowej?
Najbezpieczniej potraktować otrzymanego e-maila wyłącznie jako informację, że być może istnieje jakaś sprawa wymagająca wyjaśnienia. Następnie należy samodzielnie wejść na oficjalną stronę administracji skarbowej lub e-Urzędu Skarbowego, wpisując adres w przeglądarce, zamiast przechodzić przez link znajdujący się w wiadomości.
Można również skontaktować się z właściwym urzędem skarbowym, korzystając z numeru telefonu znalezionego samodzielnie w oficjalnych źródłach. Nie należy dzwonić na numery podane w podejrzanej wiadomości. Podobną zasadę warto stosować wobec banków, firm kurierskich, operatorów telekomunikacyjnych i innych instytucji często wykorzystywanych jako przynęta przez cyberprzestępców.
Ministerstwo Finansów i KAS w swoich wcześniejszych ostrzeżeniach również zalecały, aby nie otwierać podejrzanych linków i załączników oraz weryfikować informacje bezpośrednio w oficjalnych kanałach instytucji.
Szczególna ostrożność przy ZIP, RAR i plikach wykonywalnych
Podejrzane powinny być zwłaszcza wiadomości zawierające niespodziewane archiwa ZIP lub RAR, pliki wykonywalne oraz skrypty. CERT Polska zwracał już uwagę na formaty takie jak .rar, .zip, .exe, .msi, .bat, .cmd czy .scr, szczególnie gdy są przesyłane przez nieznanego nadawcę albo pojawiają się w korespondencji, której odbiorca się nie spodziewał.
Nie oznacza to oczywiście, że każdy dokument PDF albo plik programu Office jest bezpieczny. Złośliwe kampanie mogą wykorzystywać wieloetapowy mechanizm infekcji, w którym pozornie zwykły dokument inicjuje pobieranie kolejnych elementów ataku. W styczniu 2026 r. FortiGuard Labs analizował kampanię Remcos rozpoczynającą się od wiadomości phishingowej i załączonego dokumentu Word, który uruchamiał kolejne etapy infekcji.
Dlatego zamiast próbować zapamiętywać listę „bezpiecznych” i „niebezpiecznych” rozszerzeń, lepiej stosować prostszą zasadę: nie uruchamiać nieoczekiwanego załącznika tylko dlatego, że treść wiadomości wygląda oficjalnie.
Otworzyłeś załącznik? Nie ignoruj sytuacji
Jeżeli podejrzany załącznik został jedynie zapisany na dysku, ale nie został uruchomiony, nie musi to jeszcze oznaczać infekcji. Jeżeli jednak plik został otwarty lub uruchomiony, a szczególnie jeśli pojawiło się nietypowe okno, komunikat systemowy albo na chwilę uruchomiła się konsola lub inne nieznane narzędzie, warto potraktować sytuację poważnie.
W pierwszej kolejności można odłączyć urządzenie od sieci, aby ograniczyć jego możliwość komunikowania się z infrastrukturą przestępców. Na komputerze firmowym należy jak najszybciej powiadomić administratora lub dział IT. Urządzenie powinno zostać przeskanowane aktualnym oprogramowaniem zabezpieczającym. Microsoft w przypadku wykrycia Remcos zaleca m.in. aktualizację zabezpieczeń i wykonanie pełnego skanowania systemu.
Jeżeli istnieje podejrzenie, że po infekcji na komputerze wpisywane były hasła do poczty, bankowości, serwisów firmowych lub innych ważnych usług, warto zmienić je z innego, zaufanego urządzenia. Samo wpisanie nowego hasła na potencjalnie przejętym komputerze może nie rozwiązać problemu, jeśli działa na nim program rejestrujący klawiaturę.
Podszywanie się pod urząd działa, bo odbiorca boi się konsekwencji
Kampanie wykorzystujące wizerunek KAS są szczególnie skuteczne właśnie dlatego, że kontakt z administracją skarbową kojarzy się z koniecznością szybkiej reakcji. Informacja o kontroli, niezgodności w rozliczeniach, zaległości podatkowej czy problemie z deklaracją może skłonić nawet ostrożnego użytkownika do działania pod wpływem emocji.
Dlatego najważniejszym zabezpieczeniem nie jest rozpoznanie konkretnego szablonu fałszywej wiadomości. Oszuści mogą go zmienić nawet następnego dnia. Znacznie skuteczniejsze jest wyrobienie sobie nawyku niezależnego potwierdzania niespodziewanych informacji dotyczących pieniędzy, podatków, rachunków, bezpieczeństwa konta albo konieczności wykonania pilnej czynności.
Jeżeli wiadomość jest prawdziwa, kilkuminutowe sprawdzenie jej autentyczności niczego nie zepsuje. Jeżeli jest fałszywa, może uchronić komputer przed zainstalowaniem oprogramowania zapewniającego przestępcy dostęp do danych, haseł i całego urządzenia.
Podejrzane e-maile i strony internetowe można zgłaszać do CERT Polska przez incydent.cert.pl albo za pomocą usługi „Bezpiecznie w sieci” w aplikacji mObywatel.