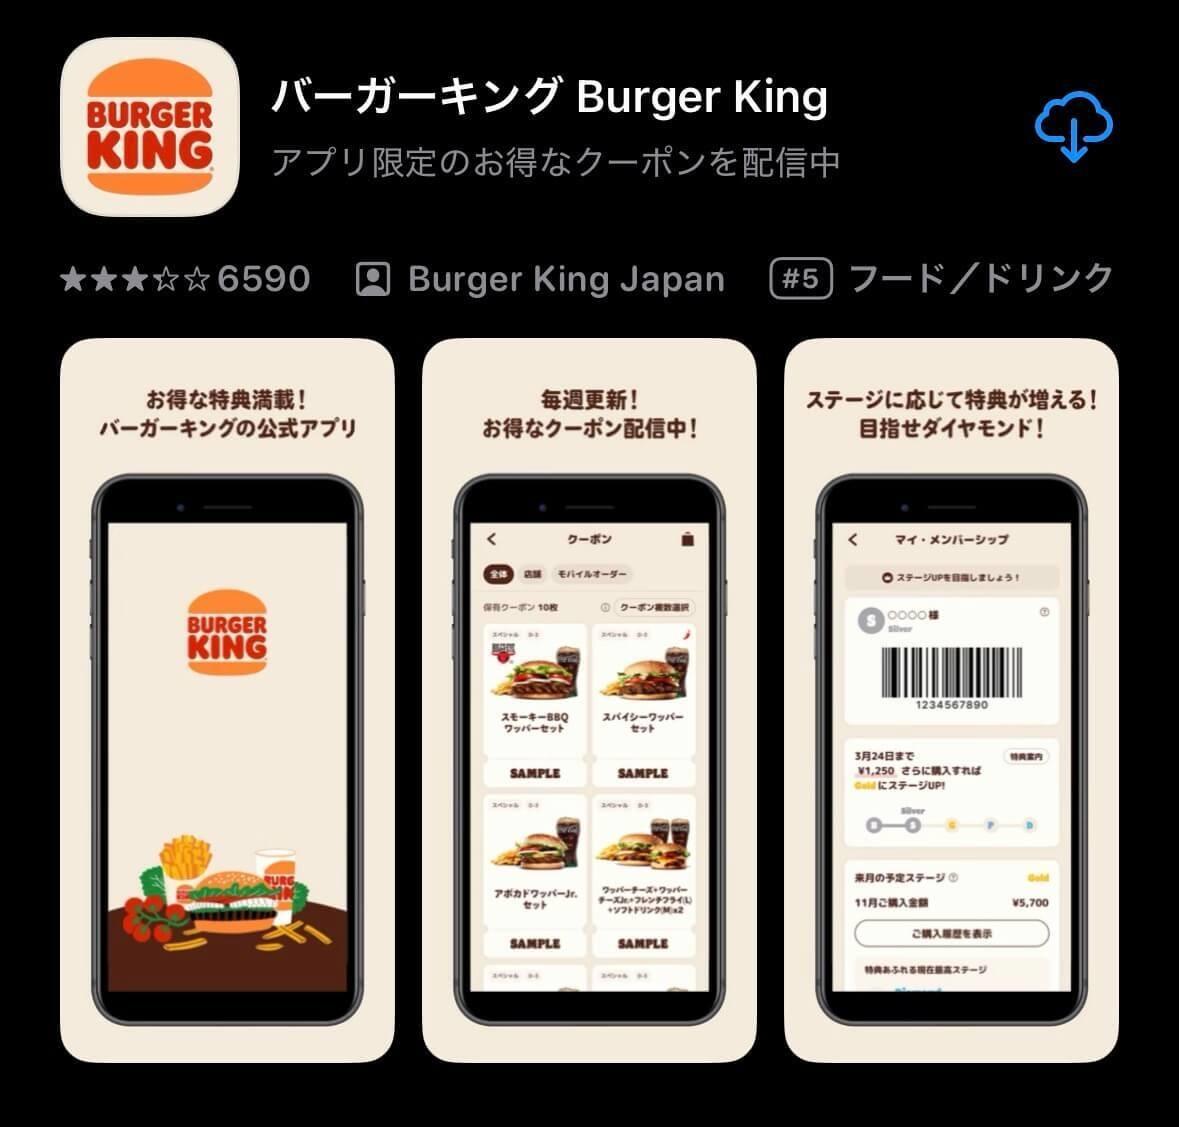
Burger King Japan potwierdził jeden z największych ostatnich wycieków danych w branży gastronomicznej. Cyberprzestępcy uzyskali dostęp do systemu obsługującego oficjalną aplikację sieci i wyprowadzili około 11,18 mln rekordów użytkowników. Wśród przejętych informacji znalazły się nazwiska, adresy e-mail, numery telefonów oraz daty urodzenia. Firma podkreśla, że numery kart płatniczych nie były przechowywane w zaatakowanym systemie, a dotychczas nie potwierdzono wycieku haseł.
O incydencie japoński operator Burger Kinga poinformował 15 października 2026 roku. Nieuprawniony dostęp do systemu zarządzającego danymi członków oficjalnej aplikacji trwał jednak wcześniej – według informacji przekazanych przez firmę od 2 do 7 października. Dopiero 13 października potwierdzono, że dane rzeczywiście zostały wyprowadzone poza system, a dwa dni później przedsiębiorstwo poinformowało klientów o naruszeniu.
Wyciekło około 11,18 mln rekordów
Skala incydentu jest ogromna. Burger King Japan mówi o około 11,18 mln rekordów członkowskich związanych z oficjalną aplikacją. Nie należy jednak automatycznie utożsamiać tej liczby z 11,18 mln różnych osób – firma posługuje się liczbą rekordów znajdujących się w systemie.
Zakres wykradzionych informacji jest szeroki. Według opublikowanych danych napastnicy mogli uzyskać identyfikatory użytkowników, adresy e-mail, imiona i nazwiska, numery telefonów, daty urodzenia, płeć oraz informacje o prefekturze zamieszkania. W systemie znajdowały się również dane dotyczące rodzaju rejestracji konta, potwierdzenia adresu e-mail oraz informacja o tym, czy użytkownik korzystał wcześniej z mobilnych zamówień.
Ważne jest przy tym rozróżnienie dotyczące zamówień. Nie ma informacji, że hakerzy otrzymali kompletną historię zakupów wraz z produktami, godzinami czy konkretnymi restauracjami. Wśród opisanych pól znajdowała się informacja o samym fakcie korzystania z funkcji mobilnego zamawiania.
Dane kart płatniczych nie były przechowywane w zaatakowanym systemie
Dobra wiadomość dla klientów jest taka, że według Burger King Japan system objęty incydentem nie przechowywał numerów kart kredytowych. Firma informuje również, że na obecnym etapie dochodzenia nie potwierdzono wycieku haseł używanych do logowania do aplikacji.
Nie oznacza to jednak, że przejęte informacje są bezwartościowe dla przestępców. Wręcz przeciwnie. Połączenie prawdziwego nazwiska, adresu e-mail, numeru telefonu i daty urodzenia może zostać wykorzystane do przygotowania bardzo wiarygodnych wiadomości phishingowych i prób podszywania się pod Burger Kinga lub inne firmy.
Atakujący nie musi znać numeru karty, aby spróbować go zdobyć później. Może wysłać wiadomość o rzekomej konieczności ponownego potwierdzenia płatności, problemie z kontem, zwrocie pieniędzy, kuponie promocyjnym czy przyznanej nagrodzie i dopiero na przygotowanej stronie wyłudzić dane finansowe.
Burger King wykrył włamanie dopiero po zakończeniu nieuprawnionego dostępu
Z opublikowanej chronologii wynika, że cyberprzestępcy mieli dostęp do systemu między 2 a 7 października. Informację o faktycznym wyprowadzeniu danych firma potwierdziła 13 października, czyli kilka dni po zakończeniu obserwowanego okresu nieuprawnionej aktywności.
Po wykryciu problemu operator Burger Kinga miał zablokować źródło nieautoryzowanej komunikacji, utworzyć zespół reagowania na incydent i rozpocząć dochodzenie z udziałem zewnętrznych specjalistów. Sprawa została również zgłoszona japońskiemu organowi zajmującemu się ochroną danych osobowych.
Na razie firma nie ujawniła dokładnego sposobu włamania. Nie wiadomo więc publicznie, czy wykorzystano podatność aplikacji, skradzione dane uwierzytelniające, błąd konfiguracji czy inną metodę. Ustalanie przyczyn ataku nadal trwa.
To wyciek z Burger King Japan, a nie globalnej bazy sieci
W przypadku tak dużej liczby rekordów łatwo o błędne wrażenie, że naruszenie objęło wszystkich klientów Burger Kinga na świecie. Nie ma na to dowodów.
Incydent dotyczy systemu obsługującego oficjalną aplikację Burger King w Japonii i został ujawniony przez japońskiego operatora marki. Dotychczasowe komunikaty nie wskazują, aby wyciek obejmował bazy użytkowników aplikacji Burger King w Polsce, Stanach Zjednoczonych czy innych państwach.
Dla polskiego użytkownika oznacza to, że samo posiadanie aplikacji Burger King używanej w Polsce nie jest podstawą do uznania swoich danych za objęte tym konkretnym wyciekiem.
Dlaczego te dane nadal są niebezpieczne?
Największym ryzykiem po tego typu incydencie nie musi być bezpośrednia kradzież pieniędzy. Przejęte dane mogą zostać użyte jako punkt wyjścia do kolejnych oszustw. Wiadomość zawierająca prawdziwe imię, numer telefonu albo informacje wskazujące na korzystanie z aplikacji konkretnej marki jest znacznie bardziej przekonująca niż przypadkowy spam wysyłany do milionów osób.
Przestępcy mogą przykładowo przygotować wiadomości o rzekomym zwrocie pieniędzy za zamówienie, wygaśnięciu punktów lojalnościowych, konieczności ponownej autoryzacji konta, wyjątkowym kuponie lub problemie z płatnością. Link prowadzi następnie do strony imitującej prawdziwy serwis, na której użytkownik proszony jest o podanie hasła, danych karty albo innych informacji.
Szczególną ostrożność należy zachować wobec wiadomości, które pojawią się bezpośrednio po medialnym nagłośnieniu wycieku. Cyberprzestępcy często wykorzystują prawdziwe incydenty jako pretekst: informują odbiorcę, że „z powodu niedawnego naruszenia bezpieczeństwa” musi on pilnie zalogować się na konto, zmienić hasło albo potwierdzić dane.
Uważaj na fałszywe wiadomości od Burger Kinga
Jeśli ktoś posiada konto w japońskiej aplikacji Burger Kinga, powinien przede wszystkim nie klikać w linki otrzymywane w niespodziewanych wiadomościach SMS lub e-mailach. Jeżeli komunikat informuje o problemie z kontem, najlepiej samodzielnie otworzyć oficjalną aplikację lub ręcznie wejść na stronę firmy.
Szczególnie podejrzane powinny być wiadomości wymagające podania numeru karty płatniczej, kodu bezpieczeństwa CVV, hasła do bankowości internetowej albo kodu przesłanego SMS-em. Fakt, że nadawca zna prawdziwe nazwisko, numer telefonu czy adres e-mail, nie jest dowodem jego autentyczności. Po wycieku właśnie takie informacje mogą znajdować się w rękach oszustów.
Choć Burger King Japan nie potwierdził kradzieży haseł, użytkownicy stosujący to samo hasło w wielu serwisach powinni potraktować incydent jako dobry moment na uporządkowanie zabezpieczeń. Unikalne hasła dla poszczególnych usług znacząco ograniczają skutki ewentualnego przejęcia danych logowania w przyszłości.
Firma nie potwierdziła jeszcze wtórnego wykorzystania danych
Na moment publikacji komunikatu Burger King Japan informował, że nie stwierdził potwierdzonych przypadków wtórnego wykorzystania wykradzionych informacji. Nie oznacza to jednak, że ryzyko już minęło.
Dane osobowe mogą być przechowywane i wykorzystywane przez przestępców miesiące lub nawet lata po pierwotnym incydencie. W przeciwieństwie do hasła czy numeru karty wielu informacji nie można po prostu zmienić. Data urodzenia czy historyczne dane kontaktowe mogą nadal służyć do weryfikowania tożsamości i budowania wiarygodnych scenariuszy socjotechnicznych.
Dlatego najważniejszą konsekwencją wycieku Burger King Japan może być nie natychmiastowa fala kradzieży pieniędzy, lecz długoterminowe zwiększenie skuteczności prób phishingu skierowanych do użytkowników aplikacji.
Kolejny ogromny wyciek danych klientów popularnej marki
Incydent pokazuje również, jak cennym celem stały się programy lojalnościowe i aplikacje dużych sieci handlowych oraz gastronomicznych. Nie trzeba prowadzić banku ani placówki medycznej, aby zgromadzić miliony rekordów pozwalających szczegółowo identyfikować klientów.
W tym przypadku atakujący nie zdobyli – według obecnych ustaleń – numerów kart płatniczych czy haseł. Pozyskali jednak zestaw informacji wystarczający do przygotowania wielu kolejnych prób oszustwa. 11,18 mln rekordów oznacza ogromną bazę potencjalnych celów dla phishingu, fałszywych promocji i podszywania się pod znaną markę.
Burger King Japan nadal bada dokładną przyczynę włamania. Dopiero kolejne komunikaty mogą odpowiedzieć na najważniejsze pytanie: w jaki sposób przestępcom udało się dostać do systemu przechowującego dane milionów użytkowników i dlaczego nieuprawniony dostęp trwał przez kilka dni.