Binance mierzy się z atakiem, którego skalę szacuje na około 6,3 mld dolarów. Z portfeli giełdy wyprowadzono kryptowaluty na wielu blockchainach, a firma deklaruje pokrycie strat z funduszu SAFU i własnych środków. Wypłaty pozostają wstrzymane, choć według nowszego komunikatu wpłaty działają normalnie. Trwa zabezpieczanie aktywów i ustalanie, jak napastnik uzyskał dostęp do infrastruktury obsługującej transfery. Wstępne ustalenia wskazują na przejęty komputer pracownika, ale pełny przebieg włamania nie został jeszcze wyjaśniony.
Największa kradzież kryptowalut według obecnych szacunków
Do ataku doszło wieczorem 29 października 2026 r. Analitycy Bitquery opisują wypływ aktywów z 17 gorących portfeli Binance w przedziale od 20:04 do 23:56 UTC, czyli od 21:04 w czwartek do 00:56 w piątek czasu polskiego. Operacje obejmowały kilka różnych ekosystemów, w tym Bitcoin, Ethereum i TRON. Gorące portfele służą do bieżącej obsługi transferów i pozostają dostępne dla infrastruktury połączonej z internetem. Przejęcie możliwości dysponowania nimi daje napastnikowi szansę na szybkie wyprowadzenie dużych kwot, zanim operator odetnie nieuprawniony dostęp i zatrzyma kolejne transakcje.
TRM Labs określa ten incydent jako największą kradzież kryptowalut w historii, szacując wartość transferów na około 6,36 mld dolarów. Firma ocenia, że większość środków odpłynęła w ciągu około 20 minut. Te informacje nie muszą być sprzeczne z dłuższym przedziałem opisanym przez Bitquery: największe operacje mogły nastąpić na początku, a kolejne transfery trwać przez następne godziny. Dla porównania, w ataku na Bybit z lutego 2025 r. skradziono aktywa warte około 1,5 mld dolarów. Obecny szacunek dla Binance jest ponad czterokrotnie większy. Porównanie dotyczy wartości wyprowadzonych aktywów, a końcowy rachunek szkód będzie zależał między innymi od skuteczności odzyskiwania środków.
Przejęty laptop mógł otworzyć drogę do systemu wypłat
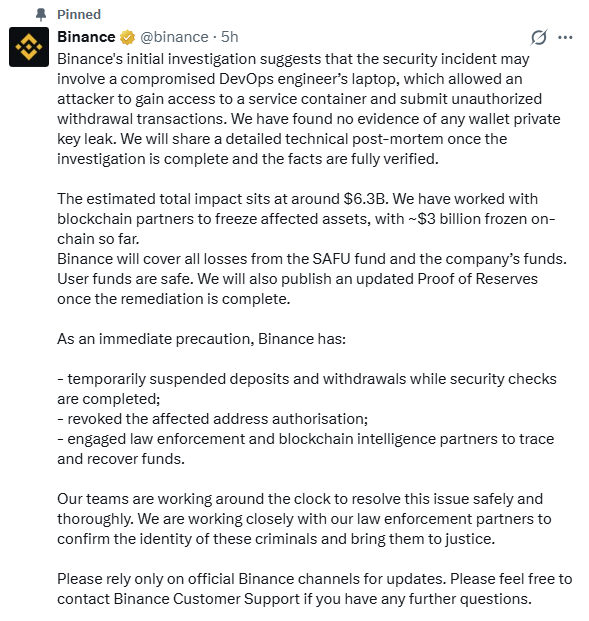
Według wstępnego komunikatu Binance napastnik mógł przejąć laptop inżyniera DevOps, uzyskać dostęp do kontenera usługowego i za jego pośrednictwem składać nieautoryzowane zlecenia wypłat. DevOps to obszar obejmujący między innymi wdrażanie oprogramowania i utrzymywanie infrastruktury, natomiast kontener jest wydzielonym środowiskiem uruchamiania konkretnej usługi. W tym przypadku znaczenie ma to, do jakich funkcji pozwalał dotrzeć przejęty dostęp i jakie zabezpieczenia powinny ograniczać jego wykorzystanie. Samo wskazanie komputera pracownika nie wyjaśnia jeszcze, dlaczego możliwe stało się uruchomienie transferów na taką skalę.
W nowszej aktualizacji Binance zaznacza, że incydent wynikał z kilku czynników, a zespół nadal odtwarza pełną ścieżkę ataku. Nie ma podstaw, aby sprowadzać tę sprawę do opowieści o jednym pracowniku, który kliknął zły link. Publiczne ustalenia nie rozstrzygają, w jaki sposób przejęto komputer, jakie uprawnienia uzyskał sprawca ani jak pokonał kolejne ograniczenia dostępu. To właśnie te odpowiedzi pozwolą ocenić, czy zawiodła izolacja usług, kontrola uprawnień, zatwierdzanie operacji, monitoring, czy kilka mechanizmów jednocześnie. Są to pytania do zapowiedzianego raportu technicznego, a nie ustalone przyczyny włamania.
Jak można wyprowadzić środki bez ujawnienia klucza prywatnego
Binance informuje, że dotychczas nie znalazło dowodów na wyciek kluczy prywatnych portfeli. Nie ma tu sprzeczności z informacją o nieautoryzowanych transferach. Klucz prywatny pozwala podpisywać operacje, ale napastnik nie zawsze musi zdobyć jego kopię. Może uzyskać dostęp do systemu, który posługuje się kluczem, i doprowadzić do zatwierdzenia własnych zleceń. W takim scenariuszu podpis będzie poprawny z punktu widzenia blockchaina, mimo że operacja nie odzwierciedla woli właściciela środków. Sieć sprawdza ważność podpisu i zgodność transakcji z regułami protokołu; nie potrafi samodzielnie ustalić, czy firmowa procedura akceptacji została nadużyta.
W analizach transakcji na Ethereum pojawia się EIP-7702, czyli mechanizm pozwalający zwykłemu kontu powierzyć wykonywanie operacji wskazanemu kodowi. Bitquery opisuje wykorzystanie takiej delegacji do uruchomienia programu kontrolowanego przez napastnika, który wyprowadzał aktywa portfela Binance. Delegacja może pozostawać aktywna do jej zmiany lub cofnięcia, więc skutki podpisanej zgody mogą wykraczać poza pojedynczy przelew. Dokumentacja Ethereum podkreśla, że delegowany kod ma rozległy dostęp do konta i wymaga starannej weryfikacji. Ten element wyjaśnia część operacji w sieci Ethereum; transfery bitcoinów i aktywów na innych blockchainach trzeba analizować według ich odrębnych mechanizmów. Na podstawie obecnych informacji nie można ogłaszać złamania kryptografii Bitcoina czy Ethereum.
Wypłaty są wstrzymane, wpłaty działają
Pierwszy komunikat Binance mówił o czasowym zawieszeniu zarówno wpłat, jak i wypłat. Nowsza aktualizacja z 30 października podaje już, że wpłaty działają normalnie, natomiast wypłaty pozostają zablokowane na czas prac nad bezpieczeństwem usługi i powiązanych adresów. Giełda zakłada rozpoczęcie przywracania wypłat w ciągu kolejnych 48 godzin. Jest to zapowiedź, której realizacja zależy od przebiegu prac, a nie potwierdzenie ponownego uruchomienia usług. Osoby korzystające z platformy powinny sprawdzać aktualny status konkretnego aktywa i sieci w oficjalnej aplikacji lub serwisie. Samo przyjmowanie wpłat nie oznacza, że wpłacone środki można od razu przesłać z powrotem na zewnętrzny portfel.
Ograniczenia objęły również funkcje handlowe Binance Alpha, w tym zakupy z wykorzystaniem środków z portfela spot i handel natychmiastowy w ramach Alpha. Nie należy na tej podstawie ogłaszać zatrzymania całego handlu na Binance. Handel, wpłaty i wypłaty to różne funkcje, które mogą mieć różny status podczas incydentu. Dla klienta szczególnie istotna jest możliwość wykonania transferu poza platformę: saldo widoczne w aplikacji oraz dostęp do wymiany aktywów nie zapewniają automatycznie takiej możliwości. Z tego powodu komunikaty o przywracaniu poszczególnych usług trzeba czytać dokładnie, zamiast uznawać każde częściowe wznowienie za zakończenie problemu.
Co oznacza zamrożenie miliardów dolarów
Binance podało, że wspólnie z partnerami udało się zamrozić aktywa o wartości około 3 mld dolarów. W działania zaangażowali się między innymi emitenci stablecoinów: Tether i Circle. W pierwszych publicznych informacjach Tether mówił o ponad 1,567 mld USDT, natomiast Circle o ponad 800 mln USDC. Są to komunikaty z określonych etapów reakcji, więc nie należy traktować ich jako niezmiennego, kompletnego bilansu. Analitycy publikują własne zestawienia, które mogą obejmować inny moment i zakres operacji. Tych wartości nie wolno dodawać do sumy przedstawionej przez giełdę, ponieważ w znacznej części opisują te same środki.
Zamrożenie tokenów nie oznacza cofnięcia kradzieży ani zwrotu pieniędzy poszkodowanemu. Circle wyjaśnia, że blokada adresu może uniemożliwiać przesyłanie USDC, ale nie odwraca już wykonanej transakcji. Aktywa mogą pozostać na zablokowanym adresie, a ich dalszy los zależy od procedur właściwych dla danej sprawy. Dla Binance jest to istotne zabezpieczenie przed dalszym przemieszczaniem części łupu, jednak pojęcia „wyśledzone”, „zamrożone” i „odzyskane” opisują różne etapy. Nie ma również podstaw do prostego odjęcia 3 mld od 6,3 mld dolarów i przedstawienia wyniku jako ostatecznej straty. Zmieniają się wyceny, zakres blokad i szanse odzyskania pozostałych aktywów.
Dlaczego sprawcy zamieniają stablecoiny na inne kryptowaluty
USDT i USDC mają emitentów dysponujących określonymi uprawnieniami do blokowania tokenów. Natywne BTC w sieci Bitcoin i ETH w głównej sieci Ethereum nie mają analogicznego emitenta, który mógłby zablokować konkretny adres jednym poleceniem administracyjnym. Wyjaśnia to, dlaczego po dużej kradzieży napastnikom zależy na szybkiej zamianie aktywów podatnych na blokadę na inne kryptowaluty. Bitquery opisuje takie konwersje również w tej sprawie. Dla podmiotów reagujących na atak liczy się czas: im wcześniej rozpoznają adresy i przekażą właściwe informacje partnerom, tym większa szansa na ograniczenie dalszego obrotu skradzionymi tokenami.
Przeniesienie aktywów lub ich wymiana nie oznaczają jednak automatycznego zniknięcia śladów. Publiczne blockchainy pozwalają obserwować transakcje, choć przypisanie adresu do konkretnej osoby może wymagać informacji spoza sieci. Dalsze kroki mogą prowadzić przez usługi wymiany, pośredników i kolejne jurysdykcje, co komplikuje odzyskiwanie środków. Jednocześnie sam fakt, że analitycy widzą kryptowaluty na określonym adresie, nie daje im prawa ani technicznej możliwości swobodnego ich odebrania. Widoczność pieniędzy w blockchainie jest narzędziem dochodzeniowym, a nie gwarancją ich zwrotu. To różnica istotna zarówno dla dużej giełdy, jak i dla pojedynczej ofiary oszustwa.
Binance obiecuje pokrycie strat. Co daje fundusz SAFU
Firma deklaruje pokrycie strat z SAFU oraz własnych środków. SAFU, czyli Secure Asset Fund for Users, to utworzona w 2018 r. rezerwa awaryjna przeznaczona między innymi na poważne incydenty bezpieczeństwa. W oficjalnej publikacji z 7 października 2026 r. Binance opisywało jej wartość jako około 1 mld dolarów. Sama ta kwota jest znacznie mniejsza od obecnego szacunku wyprowadzonych aktywów. Dlatego istotna jest część deklaracji dotycząca finansowania przez spółkę, a także to, jaka część skradzionych środków zostanie skutecznie odzyskana. Nie można zakładać, że całe 6,3 mld dolarów zostanie wypłacone z jednego funduszu awaryjnego.
SAFU nie jest nieograniczonym zasobem pieniędzy. Oficjalne zasady pozostawiają Binance decyzję o kwalifikowaniu strat i zarządzaniu funduszem, natomiast w tej sprawie giełda złożyła odrębną deklarację pokrycia szkód. Klienci mają więc podstawę oczekiwać realizacji tej obietnicy, ale komunikat nie zastępuje informacji o wykonanych rozliczeniach. Zapewnienie o bezpieczeństwie środków trzeba czytać razem z aktualnym stanem usług i przedstawianymi danymi finansowymi. Deklaracja pokrycia strat oraz możliwość wypłaty pieniędzy to dwa odrębne elementy, a dla użytkownika znaczenie ma ostatecznie spełnienie obu tych warunków.
Co pokaże nowe potwierdzenie rezerw
Binance zapowiedziało publikację zaktualizowanego Proof of Reserves po zakończeniu działań naprawczych. Taki raport ma pomóc ocenić, jak przedstawiają się aktywa objęte weryfikacją i salda na platformie. Regularne zestawienia Binance opierają się na migawkach wykonywanych na początku miesiąca, dlatego raport sprzed włamania nie rozstrzyga sytuacji po nim. W analizie znaczenie mają zarówno aktualna data danych, jak i zakres uwzględnionych aktywów oraz sposób liczenia sald. Dopiero zestawienie informacji dotyczących tego samego momentu pozwala sensownie oceniać pokrycie po incydencie; odejmowanie dzisiejszych transferów od starego raportu może prowadzić do mylących wniosków.
Proof of Reserves nie jest pełnym audytem finansowym spółki. Weryfikacja określonych aktywów i sald nie musi obejmować wszystkich zobowiązań, ograniczeń w dysponowaniu majątkiem czy innych elementów decydujących o kondycji przedsiębiorstwa. Na ograniczenia tego rodzaju raportów zwracało uwagę biuro rzecznika inwestorów przy amerykańskim PCAOB. Nie oznacza to, że raporty rezerw są bezużyteczne: dostarczają danych, które można zestawiać z deklaracjami operatora. Trzeba jednak oceniać je zgodnie z tym, co rzeczywiście sprawdzają. W przypadku Binance szczególnie istotne będzie, czy nowe dane potwierdzą uzupełnienie dotkniętych atakiem zasobów i jak zostanie wyjaśnione ich pokrycie po zakończeniu prac.
TRM Labs wskazuje na Koreę Północną
TRM Labs przypisuje atak grupie TraderTraitor, związanej z Koreą Północną, deklarując wysoki poziom pewności. Firma powołuje się na analizę operacji w blockchainach oraz informacje spoza nich. To istotna ocena specjalistów, ale należy ją odróżnić od potwierdzenia organów ścigania lub zakończonego dochodzenia Binance. W opublikowanym komunikacie giełda nie wskazała sprawców. Rzetelny opis na tym etapie brzmi więc: analitycy TRM wiążą włamanie z Koreą Północną; pełna atrybucja wymaga dalszych ustaleń. Samo podobieństwo sposobu działania nie byłoby wystarczające do przypisania odpowiedzialności.
Kontekst dla tej oceny stanowi wcześniejszy atak na Bybit. W lutym 2025 r. FBI oficjalnie przypisało kradzież około 1,5 mld dolarów Korei Północnej, posługując się oznaczeniem TraderTraitor. To potwierdzony historyczny przypadek, pokazujący zdolność takich sprawców do przeprowadzania operacji o ogromnej skali. Nie wolno jednak traktować tamtego komunikatu FBI jako dowodu dotyczącego obecnego włamania na Binance. Przy tak poważnym incydencie łatwo połączyć prawdziwe informacje o poprzednich atakach z nowymi hipotezami i stworzyć wrażenie, że wszystkie szczegóły zostały już rozstrzygnięte. Obecny materiał dowodowy trzeba oceniać osobno.
Binance było już okradzione, ale skala była inna
7 maja 2019 r. Binance informowało o kradzieży 7000 BTC z gorącego portfela. W ówczesnym komunikacie opisywało między innymi przejęcie kluczy API i kodów uwierzytelniania oraz wykorzystanie phishingu i złośliwego oprogramowania. Także wtedy zapowiedziano pokrycie incydentu z SAFU i wprowadzono ograniczenia operacyjne na czas przeglądu bezpieczeństwa. To ważny punkt odniesienia w historii giełdy, ale mechanizmu tamtej kradzieży nie można automatycznie przenosić na październik 2026 r. Siedem lat później mowa o innej infrastrukturze, wielu sieciach i znacznie większym nominalnym rozmiarze operacji. Odpowiedź na pytanie, co konkretnie zawiodło tym razem, musi wynikać z aktualnego dochodzenia.
Co powinien sprawdzić użytkownik Binance
Dla klienta pierwszym krokiem jest wejście do znanej aplikacji lub samodzielnie otwartej oficjalnej strony, a następnie sprawdzenie komunikatów, salda i historii operacji. Warto przejrzeć ostatnie logowania, aktywne urządzenia oraz ustawienia zabezpieczeń. Jeśli pojawiły się nieznane transakcje, nowe urządzenia lub zmiany, których użytkownik nie zlecał, trzeba skontaktować się z pomocą przez oficjalny kanał i zastosować procedurę zabezpieczenia konta. Binance zaleca możliwość natychmiastowego wyłączenia konta w przypadku podejrzanej aktywności. Dobrze zachować potwierdzenia transakcji i korespondencję, aby ewentualne zgłoszenie opierało się na konkretnych danych, a nie wyłącznie na zapamiętanym stanie salda.
Opisywany incydent dotyczy infrastruktury giełdy. Publiczne komunikaty nie potwierdzają, że przy tej okazji skradziono hasła wszystkich użytkowników lub ich dokumenty tożsamości. Atak na portfele giełdy nie jest sam w sobie potwierdzeniem wycieku danych klientów. Uwierzytelnianie wieloskładnikowe, klucze dostępu i silne hasło pozostają ważne dla ochrony własnego konta, ale nie naprawiają naruszenia systemu operatora. Zmiana hasła nie odblokuje też wypłat zawieszonych dla całej usługi. Warto zachować tę różnicę, aby działania dotyczące osobistego konta wynikały z rzeczywistego ryzyka, a nie z instrukcji krążących w przypadkowych wiadomościach.
Uwaga na fałszywą pomoc i portfele ratunkowe
Wiadomość o wielkim włamaniu może posłużyć innym przestępcom jako pretekst do kontaktu z klientami. Potencjalny scenariusz jest prosty: rzekomy konsultant twierdzi, że trzeba pilnie „zabezpieczyć” kryptowaluty, odebrać rekompensatę albo przejść dodatkową weryfikację. Użytkownik otrzymuje link, kod QR lub instrukcję podłączenia portfela i zatwierdzenia operacji. Nie ma podstaw, by twierdzić, że każda taka kampania już pojawiła się w związku z tym atakiem; są to jednak znane mechanizmy oszustw, przed którymi Binance ostrzegało wcześniej. Każdą niespodziewaną ofertę pomocy należy sprawdzać niezależnie, przez oficjalną aplikację i obsługę klienta.
Szczególnie niebezpieczna jest propozycja przeniesienia środków do „bezpiecznego portfela” z frazą odzyskiwania dostarczoną przez rozmówcę. Oszust zna wtedy tę samą frazę i może dysponować wszystkimi aktywami, które tam trafią. Binance opisywało taki schemat jako share-seed-phrase scam. Frazy odzyskiwania ani klucza prywatnego nie należy przekazywać osobie podającej się za pracownika pomocy technicznej. Nie wolno również instalować na jej polecenie programu do zdalnego dostępu czy zatwierdzać niezrozumiałych podpisów. Publiczna informacja o włamaniu nie nadaje wiarygodności nieznajomemu, który obiecuje uratowanie pieniędzy za pomocą przesłanego linku.
Najważniejsze odpowiedzi dopiero przed Binance
Rozliczenie tego ataku będzie wymagało wyjaśnienia, jak sprawca uzyskał dostęp do krytycznych usług, dlaczego operacje zostały zatwierdzone i co pozwoliło ograniczyć dalsze transfery. Klienci potrzebują również aktualnych danych o odzyskanych aktywach oraz potwierdzenia, w jaki sposób giełda realizuje deklarację pokrycia strat. Sam rozmiar przedsiębiorstwa, historia jego działalności i wcześniejsze zapewnienia o zabezpieczeniach nie odpowiadają na te pytania. Rzetelny raport powinien pokazać zarówno drogę włamania, jak i konkretne zmiany ograniczające możliwość jego powtórzenia, bez przerzucania odpowiedzialności na użytkowników, którzy nie kontrolowali zaatakowanej infrastruktury.
Dla posiadaczy kryptowalut incydent przypomina także o znaczeniu sposobu przechowywania aktywów. Przy korzystaniu z giełdy dostęp do środków zależy od działania operatora i jego systemów. Samodzielny portfel daje większą kontrolę nad transferami, ale przenosi na właściciela odpowiedzialność za klucze, kopie zapasowe i poprawność podpisywanych operacji. Nie istnieje rozwiązanie zwalniające z tych decyzji. Po takiej kradzieży warto ocenić własny model przechowywania środków, jednak przenoszenie ich w pośpiechu do portfela wskazanego przez nieznajomego może skończyć się kolejną stratą. Najbliższym praktycznym sprawdzianem dla Binance będzie bezpieczne przywrócenie wypłat i przedstawienie danych potwierdzających realizację obietnic wobec klientów.
Skala ataku jest tak duża, że z miejsca musi trafić do cyklu „Z Archiwum X StopScam”, choć – co do zasady – cykl ten dotyczy historycznych afer.