Oszuści ponownie podszywają się pod PKO Bank Polski. Do skrzynek pocztowych trafiają wiadomości informujące o konieczności aktualizacji danych osobowych i potwierdzenia tożsamości. Fałszywy e-mail PKO BP wygląda jak oficjalna korespondencja bankowa i zawiera przycisk „Potwierdź dane konta”. Kliknięcie może doprowadzić do kradzieży danych logowania, a w konsekwencji również pieniędzy.
Fałszywy e-mail PKO BP. Jak wygląda oszustwo?
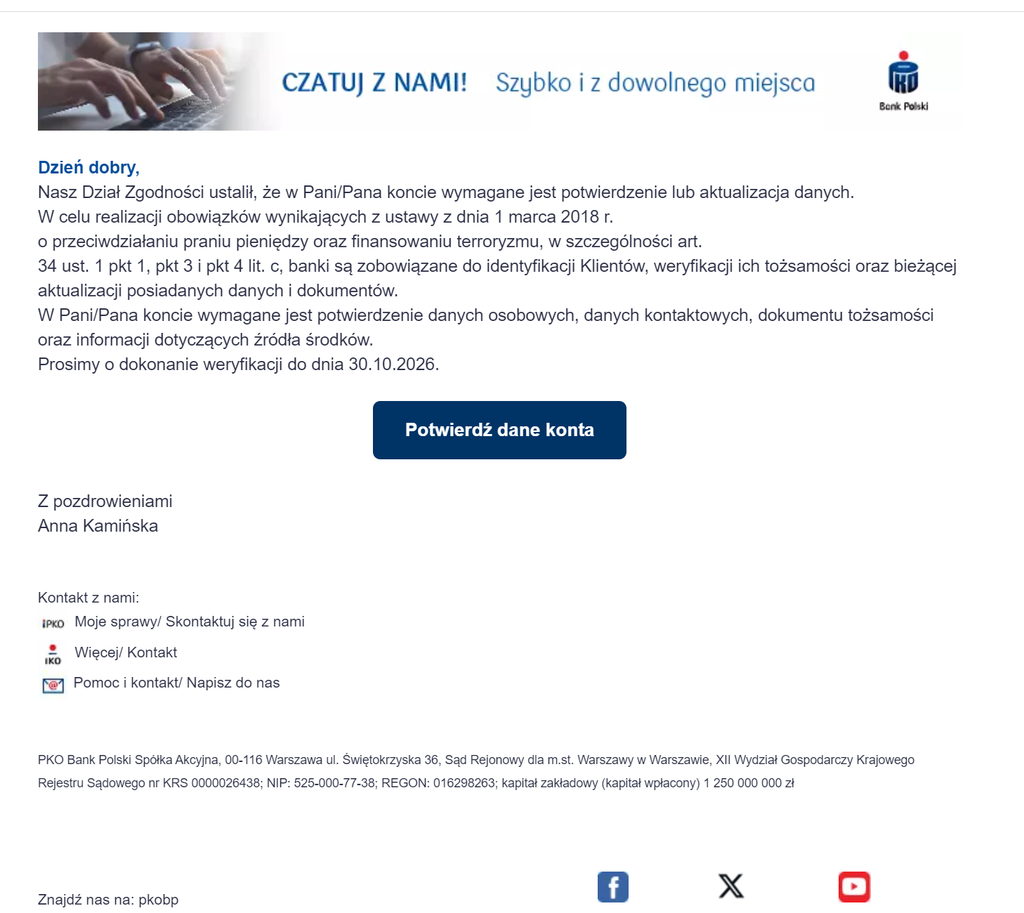
27 października 2026 roku zaobserwowaliśmy wiadomość e-mail, której nadawca przedstawia się jako PKO Bank Polski. W treści oszuści informują, że dział zgodności banku ustalił konieczność potwierdzenia lub aktualizacji danych klienta. Jako uzasadnienie przywołują ustawę z 1 marca 2018 roku o przeciwdziałaniu praniu pieniędzy oraz finansowaniu terroryzmu.
Według wiadomości odbiorca powinien zweryfikować dane osobowe, kontaktowe, dokument tożsamości oraz informacje dotyczące źródła środków. Oszuści wyznaczają również konkretny termin: 30 października 2026 roku. Ma to wywołać presję czasu i skłonić odbiorcę do szybkiego działania, bez sprawdzania autentyczności korespondencji.
Wiadomość wykorzystuje logo PKO Banku Polskiego, elementy graficzne przypominające firmową korespondencję oraz podpis „Anna Kamińska”. Centralnym elementem jest granatowy przycisk „Potwierdź dane konta”. Taka konstrukcja ma wzbudzić zaufanie i przekonać odbiorcę, że wykonuje standardową procedurę bankową.
Dlaczego wiadomość od PKO BP jest podejrzana?
Wykorzystany przez przestępców schemat jest charakterystyczny dla phishingu, czyli oszustwa polegającego na podszywaniu się pod zaufane instytucje w celu wyłudzenia poufnych informacji. W tym przypadku szczególną uwagę zwraca próba przekierowania odbiorcy do weryfikacji danych za pomocą przycisku umieszczonego bezpośrednio w wiadomości.
PKO Bank Polski już 22 października 2026 roku ostrzegał przed fałszywymi e-mailami dotyczącymi aktualizacji danych dokumentu i weryfikacji tożsamości. Bank podkreślił, że nie wysyła wiadomości z prośbą o podawanie danych logowania ani potwierdzanie tożsamości poprzez link przesłany e-mailem.
Warto wiedzieć, że banki rzeczywiście mogą być zobowiązane do aktualizacji informacji o klientach. Sama wzmianka o przepisach dotyczących przeciwdziałania praniu pieniędzy nie oznacza więc oszustwa. Niebezpieczny jest sposób, w jaki nadawca próbuje przeprowadzić weryfikację, szczególnie gdy wymaga kliknięcia w nieznany link i podania poufnych danych.
Jak rozpoznać fałszywego e-maila od PKO Banku Polskiego?
Podejrzana wiadomość może być przygotowana bardzo starannie. Oszuści wykorzystują oryginalne nazwy instytucji, grafiki, oficjalnie brzmiące komunikaty, a nawet prawdziwe przepisy prawa. Istnieje jednak kilka sygnałów ostrzegawczych:
- Link do potwierdzenia danych: wiadomość zachęca do przejścia na stronę weryfikacyjną, której adresu odbiorca nie zna.
- Presja czasu: określony termin ma skłonić do działania bez zastanowienia.
- Nazwa banku jako nadawcy: widoczny napis „PKO Bank Polski” nie potwierdza rzeczywistego pochodzenia wiadomości.
- Prośba o poufne informacje: żądanie loginu, hasła, kodów autoryzacyjnych lub danych karty jest poważnym sygnałem ostrzegawczym.
- Oficjalna oprawa graficzna: logo, podpis i stopka prawna mogą zostać skopiowane z prawdziwych materiałów banku.
Nie należy oceniać wiarygodności e-maila wyłącznie na podstawie jego wyglądu. Nawet poprawnie napisany komunikat, zawierający prawdziwe dane banku, może być elementem oszustwa.
Co zrobić, aby nie dać się oszukać?
Najważniejszą zasadą jest unikanie logowania do bankowości elektronicznej za pomocą linków otrzymanych w wiadomościach. Jeśli bank rzeczywiście wymaga aktualizacji informacji, należy samodzielnie otworzyć aplikację IKO, wejść do serwisu iPKO poprzez ręczne wpisanie adresu lub skontaktować się z bankiem.
Nie klikaj przycisku „Potwierdź dane konta”, nie pobieraj załączników i nie odpowiadaj na podejrzaną wiadomość. Sprawdź pełny adres e-mail nadawcy, pamiętając, że nawet znajomo wyglądający adres nie daje całkowitej pewności. Nie podawaj też nikomu kodów SMS, kodów BLIK ani danych logowania.
Jeżeli masz wątpliwości dotyczące korespondencji, zadzwoń na oficjalną infolinię PKO Banku Polskiego pod numer 800 302 302. Numer warto sprawdzić samodzielnie na stronie banku lub w aplikacji, zamiast korzystać z danych kontaktowych umieszczonych w podejrzanym e-mailu.
Kliknąłeś link w fałszywym e-mailu PKO BP? Co teraz?
Samo kliknięcie podejrzanego odnośnika nie oznacza automatycznie utraty pieniędzy, ale wymaga ostrożności. Jeśli otworzyła się strona przypominająca bankowość elektroniczną, natychmiast ją zamknij i nie wprowadzaj żadnych danych.
Jeżeli podałeś login, hasło, dane karty lub kod autoryzacyjny, niezwłocznie skontaktuj się z PKO Bankiem Polskim. Poinformuj konsultanta o możliwym przejęciu danych i wykonaj zalecone czynności zabezpieczające. Zmień hasło przez oficjalny serwis lub aplikację, o ile możesz to zrobić bezpiecznie. W przypadku ujawnienia danych karty konieczne może być również jej zastrzeżenie.
Sprawdź historię transakcji i powiadomienia bankowe. Jeżeli doszło do nieautoryzowanej operacji, zgłoś ją bankowi i zachowaj dokumentację zdarzenia. Gdy pobrałeś lub uruchomiłeś podejrzany plik, nie korzystaj z tego urządzenia do bankowości do czasu sprawdzenia jego bezpieczeństwa.
Gdzie zgłosić fałszywy e-mail PKO BP?
Podejrzaną wiadomość warto zgłosić do CERT Polska za pośrednictwem formularza dostępnego pod adresem https://incydent.cert.pl/. Zgłoszenie pomaga specjalistom analizować kampanie phishingowe i identyfikować strony wykorzystywane przez cyberprzestępców. O próbie oszustwa można również poinformować PKO Bank Polski.
Do zgłoszenia warto dołączyć oryginalną wiadomość, jej nagłówki techniczne lub podejrzany adres strony, jeśli można go bezpiecznie skopiować bez otwierania linku. W przypadku utraty pieniędzy należy również rozważyć zawiadomienie policji.
PKO Bank Polski ostrzega przed oszustami
Przedstawiona wiadomość wpisuje się w schemat kampanii phishingowych, przed którymi PKO Bank Polski ostrzegał w październiku 2026 roku. Cyberprzestępcy wykorzystują aktualizację danych jako pretekst do przekierowania klientów na niebezpieczne strony.
Pamiętaj, że prawdziwa konieczność aktualizacji danych w banku nie oznacza obowiązku korzystania z linku otrzymanego e-mailem. Jeśli dostaniesz podobną wiadomość, sprawdź jej autentyczność niezależnym kanałem. Kilka minut poświęconych na weryfikację może uchronić Cię przed utratą oszczędności.
Źródła: komunikaty bezpieczeństwa PKO Banku Polskiego z 22 października 2026 roku, materiały CERT Polska oraz wiadomość otrzymana od czytelniczki przez redakcję Stopscam.pl.