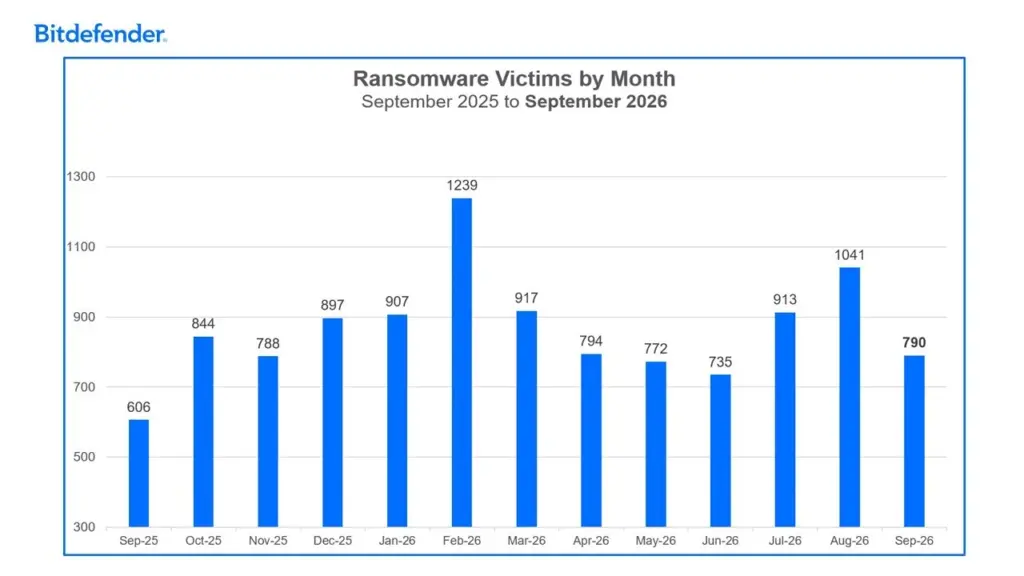
790 organizacji w ciągu jednego miesiąca znalazło się na listach ofiar prowadzonych przez grupy ransomware. To o 30 proc. więcej niż rok wcześniej. Jednocześnie międzynarodowa operacja służb uderzyła w KillSec – grupę wiązaną z około tysiącem ataków na całym świecie, której podejrzewanym głównym operatorem miał być zaledwie 16-latek. Październikowy raport Bitdefendera pokazuje jednak przede wszystkim jedno: mimo kolejnych zatrzymań, przejętych serwerów i rozbijanych grup biznes ransomware nadal działa z zadziwiającą skutecznością.
Bitdefender opublikował październikową edycję cyklicznego Threat Debrief, analizującą sytuację na rynku ransomware we wrześniu 2026 roku. Dane nie pokazują wszystkich rzeczywistych ataków. Firma opiera zestawienie przede wszystkim na tzw. data leak sites, czyli stronach prowadzonych przez grupy ransomware, na których przestępcy publikują nazwy firm i instytucji, od których próbują wymusić okup. Oznacza to, że mówimy o ofiarach deklarowanych przez samych napastników, a części przypadków nie da się niezależnie zweryfikować. Mimo tego dane pozwalają bardzo dobrze obserwować skalę i kierunek zmian na cyberprzestępczym rynku.
We wrześniu takich deklarowanych ofiar było 790. Dla porównania rok wcześniej było ich 606, co oznacza wzrost o około 30 proc. Jeszcze większe liczby obserwowaliśmy jednak w niektórych wcześniejszych miesiącach 2026 roku. W lutym liczba zgłoszonych ofiar sięgnęła aż 1239, w sierpniu 1041, a w marcu 917. Ransomware nie rośnie więc w sposób liniowy, ale pozostaje zjawiskiem występującym na ogromną skalę.
Ransomware już dawno przestało oznaczać tylko zaszyfrowany dysk
Jeszcze kilka lat temu atak ransomware kojarzył się przede wszystkim z jednym scenariuszem: złośliwe oprogramowanie szyfrowało pliki na komputerach i serwerach, na ekranie pojawiała się informacja o okupie, a firma stawała przed wyborem pomiędzy zapłatą przestępcom a próbą odtworzenia infrastruktury z kopii zapasowych. Ten model nie zniknął, ale współczesne grupy znacznie częściej stosują wielowarstwowy szantaż.
Najpierw wykradają dane. Dopiero później mogą szyfrować systemy. Jeśli firma posiada dobre kopie zapasowe i nie zamierza płacić za możliwość odzyskania plików, pozostaje drugi argument: „zapłać, albo opublikujemy dane klientów, pracowników, dokumentację wewnętrzną, umowy czy korespondencję”.
W części przypadków przestępcy w ogóle rezygnują z szyfrowania. Kradną informacje i wykorzystują samą groźbę ich publikacji. To właśnie między innymi ten model stosował KillSec. Grupa wykorzystywała podatności i niewłaściwie zabezpieczone punkty dostępu, w tym środowiska chmurowe, aby dostać się do infrastruktury organizacji i wynieść z niej wartościowe dane.
To ważna zmiana z punktu widzenia przedsiębiorców. Kopia zapasowa może uratować firmę przed utratą danych, ale nie cofnie ich wcześniejszej kradzieży.
Operacja KillSwitch. Służby uderzają w KillSec
Jednym z najważniejszych wydarzeń opisanych w najnowszym raporcie była Operation KillSwitch, przeprowadzona 30 września 2026 roku przeciwko grupie KillSec. Była to duża, międzynarodowa operacja koordynowana przez niemieckie organy ścigania przy udziale Europolu, Eurojustu oraz służb z wielu państw.
KillSec działał od około 2024 roku. Grupa funkcjonowała między innymi w modelu Ransomware-as-a-Service, czyli RaaS. W uproszczeniu oznacza to cyberprzestępczy odpowiednik modelu SaaS: twórcy dostarczają infrastrukturę, oprogramowanie i zaplecze potrzebne do prowadzenia ataków, a współpracujący z nimi przestępcy mogą korzystać z tych narzędzi przeciwko własnym celom. Dzięki temu do prowadzenia profesjonalnych kampanii ransomware nie trzeba samodzielnie budować całego zaplecza technicznego.
KillSec jest łączony z około tysiącem prób ataków na całym świecie, z których około 500 miało zakończyć się powodzeniem. Wśród celów znajdowały się instytucje publiczne oraz małe i średnie przedsiębiorstwa. Szczególnie interesujący jest wiek osoby podejrzewanej o kierowanie grupą: według Europolu głównym operatorem KillSec miał być 16-latek.
W wyniku operacji przeprowadzono osiem przeszukań w czterech państwach europejskich, trzy osoby zostały tymczasowo zatrzymane, a służby przejęły pięć kluczowych serwerów i kontrolę nad domenami wykorzystywanymi przez grupę. Zabezpieczono również ogromną ilość skradzionych danych.
Warto przy tym zwrócić uwagę na rozbieżność pomiędzy źródłami. Bitdefender w swoim podsumowaniu mówi o ponad 10 TB danych znajdujących się w przejętej infrastrukturze. Europol poinformował natomiast o co najmniej 110 TB danych zabezpieczonych przed dalszym nieautoryzowanym dostępem. Niezależnie od tej różnicy mówimy o gigantycznym zbiorze informacji pochodzących od ofiar.
Rozbicie grupy ransomware nie oznacza, że problem znika
Nagłówki o „rozbiciu grupy hakerskiej” mogą sugerować definitywny koniec działalności organizacji. W praktyce rynek cyberprzestępczy działa znacznie bardziej elastycznie. Infrastrukturę można odbudować, domeny zmienić, serwery przenieść, a członkowie rozbitej grupy mogą pojawić się kilka tygodni później pod zupełnie nową nazwą.
To jeden z powodów, dla których ransomware przypomina obecnie bardziej rynek usług przestępczych niż pojedyncze grupy hakerów działające przez wiele lat pod jednym szyldem. Programiści tworzą malware, brokerzy sprzedają dostęp do zaatakowanych sieci, inne osoby zajmują się negocjacjami z ofiarami, a jeszcze inne praniem pieniędzy lub prowadzeniem infrastruktury.
Usunięcie jednego elementu tego ekosystemu jest bolesne dla przestępców, ale rzadko likwiduje cały problem.
Sama historia KillSec doskonale to pokazuje. Nawet jeżeli grupa przestanie istnieć pod obecną nazwą, pozostają jej byli współpracownicy, narzędzia, doświadczenie i potencjalnie zapasowa infrastruktura. Nie ma również gwarancji, że osoby niezatrzymane podczas operacji nie przeniosą się do innych grup.
The Gentlemen na pierwszym miejscu. 105 ofiar w miesiąc
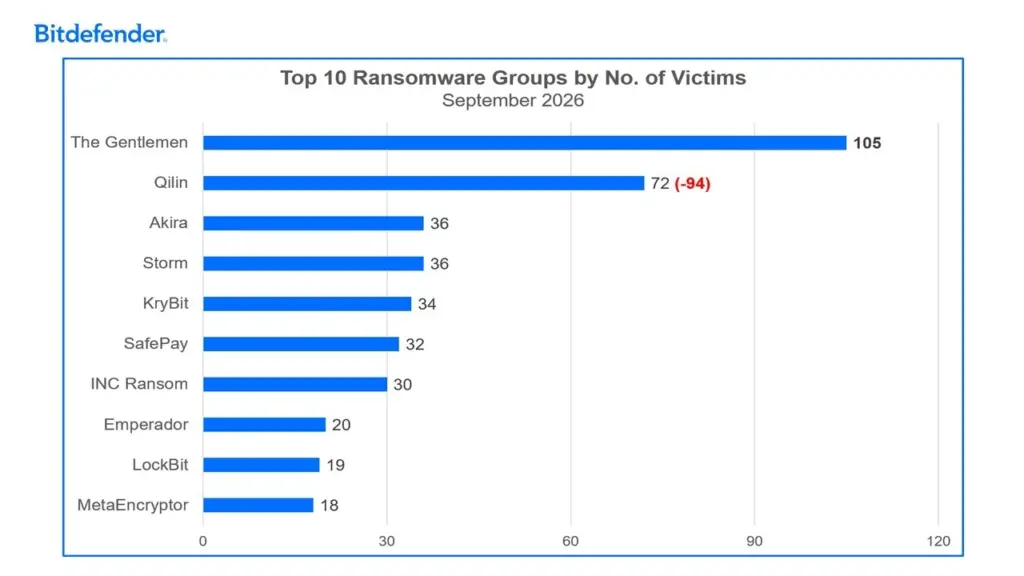
KillSec było najgłośniejszym bohaterem raportu, ale nie najbardziej aktywną grupą ransomware we wrześniu. Ranking Bitdefendera otwiera The Gentlemen, która przypisała sobie 105 ofiar. Grupa znajdowała się na pierwszym miejscu pod względem liczby atakowanych organizacji już w dwóch z trzech poprzednich miesięcy.
Na drugim miejscu znalazł się Qilin z 72 deklarowanymi ofiarami. W tym przypadku widać jednak bardzo wyraźny spadek aktywności – miesiąc wcześniej grupa zgłaszała ich o 94 więcej. Kolejne miejsca zajęły Akira i Storm z wynikiem po 36 ofiar, KryBit z 34 oraz SafePay z 32.
Pierwszą dziesiątkę zamykają INC Ransom, Emperador, LockBit oraz MetaEncryptor.
Szczególnie interesująca pozostaje obecność LockBit. Nazwa tej grupy przewija się w świecie ransomware od lat mimo kolejnych operacji policyjnych wymierzonych w jej infrastrukturę. To dobry przykład tego, dlaczego samo przejęcie serwerów nie zawsze wystarcza do trwałego usunięcia przestępczej marki z rynku.
Hakerzy zaczęli szantażować… innych hakerów
Jednym z najbardziej absurdalnych, a jednocześnie fascynujących elementów raportu jest konflikt pomiędzy grupami ShinyHunters i Clop. Cyberprzestępcy z ShinyHunters mieli uzyskać dostęp do witryny służącej Clop do publikowania danych ofiar.
Wykorzystano podatność umożliwiającą pozyskanie logów serwera oraz prywatnych kluczy związanych z usługą Tor. Efekt? Jedna grupa cyberprzestępcza zaczęła szantażować drugą grupę cyberprzestępczą.
ShinyHunters mieli zażądać od Clop wielomilionowej płatności w bitcoinach, odsetek oraz publicznych przeprosin. Konflikt wiązał się między innymi z oskarżeniami o wykorzystanie należącego do ShinyHunters proof of concept w kampaniach związanych z podatnościami Oracle E-Business Suite.
To historia niemal groteskowa, ale dobrze pokazuje profesjonalizację całego podziemia. Grupy ransomware utrzymują własną infrastrukturę, serwisy internetowe, platformy negocjacyjne i systemy pozwalające zarządzać ofiarami. A skoro istnieje infrastruktura IT, można ją również zaatakować.
Cyberprzestępcy nie są przy tym objęci żadną szczególną zasadą solidarności zawodowej. Jeśli cudzy serwer da się przejąć i można na tym zarobić, okazuje się równie atrakcyjnym celem jak infrastruktura zwykłego przedsiębiorstwa.
Cała infrastruktura ransomware za 1500 dolarów
Jeszcze ciekawszy obraz tego rynku daje przypadek grupy CRPx0, która ogłosiła zakończenie działalności ransomware i wystawiła swoje zaplecze na sprzedaż. W pakiecie znalazły się między innymi kod źródłowy, blog, infrastruktura command and control oraz platforma służąca do negocjacji z ofiarami.
Cena? 1500 dolarów.
To kwota zaskakująco niewielka jak na gotowe zaplecze umożliwiające rozpoczęcie działalności w modelu ransomware. Dobrze pokazuje jednak, jak bardzo obniżyła się bariera wejścia do cyberprzestępczego biznesu. Potencjalny napastnik nie musi już być wybitnym programistą potrafiącym napisać własny malware, stworzyć panel zarządzania, stronę do publikacji wykradzionych danych i infrastrukturę komunikacyjną.
Może kupić gotowe narzędzia, wynająć infrastrukturę, kupić dostęp do wcześniej zaatakowanej firmy i rozpocząć działalność przy pomocy elementów dostarczonych przez innych przestępców.
To dokładnie ta sama specjalizacja, którą znamy z legalnego rynku usług internetowych – tyle że przeniesiona do cyberprzestępczości.
Produkcja nadal najczęściej trafia na listy ransomware
Raport Bitdefendera pokazuje również, jakie branże najczęściej pojawiały się na stronach grup ransomware. We wrześniu liderem pozostawał sektor produkcyjny – 101 deklarowanych ofiar, mimo że jego wynik spadł aż o 67 przypadków względem poprzedniego miesiąca.
Na drugim miejscu znalazły się firmy technologiczne z 87 ofiarami, a na trzecim ochrona zdrowia z 78. Dalej mamy budownictwo, usługi finansowe, handel detaliczny, kancelarie prawne oraz edukację i badania naukowe. Do pierwszej dziesiątki weszła również branża transportowa.
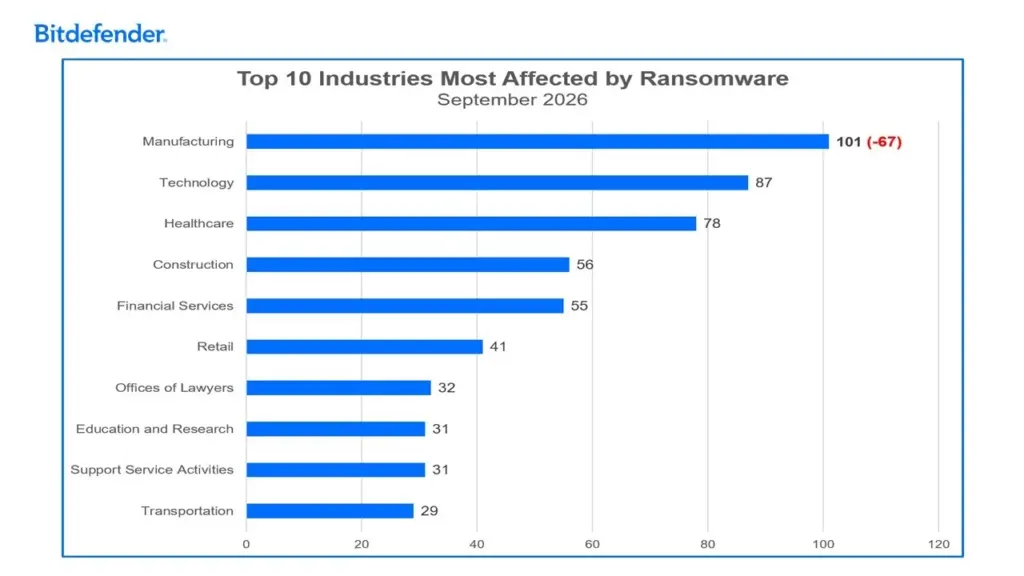
Produkcja jest dla ransomware szczególnie atrakcyjnym celem z prostego powodu: przestój kosztuje. Jeżeli cyberatak zatrzymuje linię produkcyjną, magazyn, logistykę albo systemy odpowiedzialne za obsługę zamówień, każda kolejna godzina zwiększa straty. Presja na szybkie przywrócenie działania może skłaniać ofiarę do rozpoczęcia negocjacji.
Podobny problem dotyczy ochrony zdrowia, transportu czy usług finansowych. Im większa zależność organizacji od ciągłej dostępności infrastruktury informatycznej, tym większą dźwignię negocjacyjną otrzymuje napastnik.
Podatność w Citrixie pokazuje, jak zaczyna się część ataków
Październikowy raport zwraca również uwagę na podatność CVE-2026-88779 dotyczącą urządzeń Citrix NetScaler ADC i Gateway. Luka została dodana do katalogu znanych, aktywnie wykorzystywanych podatności.
W określonych konfiguracjach wykorzystanie błędu może doprowadzić do awarii urządzenia. Problem dotyczy środowisk korzystających z logowania SAML i jest kolejnym przypomnieniem, że cyberatak nie zawsze zaczyna się od niezwykle wyszukanej kampanii prowadzonej przez elitarną grupę hakerów.
Czasami organizacja po prostu pozostawiła w internecie urządzenie z niezałataną podatnością.
Dlatego jednym z najważniejszych elementów ochrony przed ransomware pozostaje coś niezwykle mało widowiskowego: regularne aktualizacje i szybkie instalowanie poprawek bezpieczeństwa. Jeżeli informacja o wykorzystywanej luce jest publiczna, a producent wydał poprawkę, pozostawienie podatnego systemu w sieci może z czasem przypominać wystawienie otwartych drzwi.
790 ofiar nie oznacza 790 wszystkich ataków
Przy analizie takich raportów trzeba pamiętać o bardzo ważnym zastrzeżeniu. Liczba 790 nie oznacza, że we wrześniu na świecie przeprowadzono dokładnie 790 skutecznych ataków ransomware.
To liczba organizacji, które grupy przestępcze same wymieniły na swoich stronach wyciekowych. Część incydentów nigdy nie trafia na takie strony. Niektóre organizacje mogą dojść do porozumienia z napastnikami wcześniej. Nie każdą deklarację przestępców można też niezależnie zweryfikować.
Z drugiej strony cyberprzestępcy mogą mieć interes w zawyżaniu własnych sukcesów. Reputacja grupy również jest częścią przestępczego biznesu – pomaga przyciągać współpracowników i zwiększać presję na kolejne ofiary.
Dlatego danych Bitdefendera nie należy czytać jak policyjnego rejestru wszystkich ataków. Są jednak bardzo cennym wskaźnikiem aktywności rynku. Jeżeli przez wiele miesięcy obserwujemy setki kolejnych organizacji publikowanych na stronach przestępców, wniosek trudno uznać za optymistyczny.
Jak firmy mogą przygotować się na ransomware?
Nie istnieje jedna aplikacja ani jedno zabezpieczenie, które rozwiązuje problem ransomware. Skuteczna ochrona wymaga kilku niezależnych warstw i założenia, że pewnego dnia jedna z nich może zawieść.
Pierwszym fundamentem pozostają aktualizacje systemów, aplikacji oraz urządzeń sieciowych. Drugim jest ograniczanie uprawnień – konto zwykłego pracownika nie powinno posiadać dostępu do wszystkiego tylko dlatego, że tak jest wygodniej. Ważne są również uwierzytelnianie wieloskładnikowe, segmentacja sieci, monitorowanie nietypowych zachowań oraz kontrolowanie zdalnego dostępu do infrastruktury.
Konieczne są także kopie zapasowe, których napastnik nie może łatwo usunąć razem z oryginalnymi danymi. Backup podłączony stale do tej samej infrastruktury może zostać zaszyfrowany lub skasowany podczas dokładnie tego samego ataku.
Firmy powinny mieć również plan na dzień, w którym zabezpieczenia zawiodą. Kto podejmuje decyzje? Kto kontaktuje się ze służbami? Jak izolujemy zaatakowane urządzenia? Jak ustalamy, czy dane zostały wykradzione? Z jakiego systemu przywracamy działanie? Kogo trzeba poinformować o naruszeniu?
Takich pytań nie powinno zadawać się pierwszy raz dopiero wtedy, gdy na ekranach komputerów pojawia się żądanie okupu.
Ransomware to dziś przemysł, a nie pojedynczy „haker w piwnicy”
Październikowy raport Bitdefendera daje ciekawy obraz współczesnego cyberprzestępczego rynku. Z jednej strony widzimy ogromną międzynarodową operację służb, przejęte serwery, zatrzymanych podejrzanych oraz 16-latka podejrzewanego o kierowanie dużą grupą ransomware. Z drugiej – w tym samym miesiącu przestępcy publikują dane kolejnych setek organizacji, sprzedają gotową infrastrukturę ransomware za 1500 dolarów i… zaczynają wymuszać okup nawet od innych cyberprzestępców.
To nie jest już świat pojedynczych „wirusów komputerowych”.
Ransomware stało się rozbudowanym ekosystemem usług, specjalizacji i dostawców, w którym jedno narzędzie może stworzyć ktoś inny, dostęp do firmy sprzedać ktoś inny, atak wykonać kolejna osoba, a negocjacje z ofiarą prowadzić jeszcze ktoś inny.
Operacje takie jak KillSwitch mają ogromne znaczenie, bo zwiększają koszt działalności przestępców, odbierają im infrastrukturę i – co najważniejsze – pozwalają identyfikować oraz zatrzymywać ludzi stojących za atakami. Nie należy jednak traktować ich jak sygnału, że ransomware właśnie znika.
790 deklarowanych ofiar w ciągu jednego miesiąca mówi coś dokładnie odwrotnego.
Artykuł powstał w oparciu o komunikat Europolu oraz raport Bitdefendera. Jeżeli rozważasz zakup tego antywirusa, sprawdź możliwość cashbacku dla Bitdefendera od Rabatex.