Cyberprzestępcy przejmują podłączone do internetu serwery NAS, rejestratory monitoringu i inne urządzenia, a następnie wykorzystują ich łącza jako komercyjne serwery proxy. Właściciel sprzętu może przez długi czas nie zauważyć problemu, podczas gdy cudzy ruch internetowy wychodzi z jego adresu IP. Badacze GreyNoise potwierdzili co najmniej 143 przejęte urządzenia w 34 państwach. Kampania pokazuje, że celem włamania nie zawsze są dane czy pieniądze – czasami przestępcy chcą po prostu ukraść nasz internet i reputację naszego adresu IP.
Technika nazywana proxyjackingiem jest szczególnie podstępna, ponieważ zainfekowane urządzenie może nadal pozornie działać prawidłowo. Dysk sieciowy nadal przechowuje pliki, rejestrator nadal nagrywa obraz z kamer, a firma korzysta ze swoich systemów. W tle urządzenie wykonuje jednak dodatkowe zadanie: przekazuje ruch internetowy należący do zupełnie obcych osób.
W najnowszej kampanii opisanej przez GreyNoise atakujący wykorzystywał znane podatności w urządzeniach wystawionych do internetu, po czym instalował na nich oprogramowanie Pawns.app. Sam Pawns.app jest legalną usługą pozwalającą użytkownikom dobrowolnie udostępniać własne łącze w zamian za wynagrodzenie. Problem polegał na tym, że przestępca instalował program na cudzych urządzeniach bez wiedzy i zgody ich właścicieli, a wynagrodzenie za wykorzystywanie ich internetu trafiało na konto napastnika.
Czym jest proxyjacking?
Najprościej można to porównać do sytuacji, w której ktoś potajemnie podłącza się do naszego internetu, ale zamiast korzystać z Wi-Fi do oglądania filmów, wynajmuje nasze połączenie innym osobom.
Usługi residential proxy, czyli proxy wykorzystujące zwykłe domowe i firmowe adresy IP, mają również legalne zastosowania. Mogą służyć między innymi do testowania stron z różnych lokalizacji, analizy reklam, monitorowania cen czy automatyzacji określonych procesów. Problem zaczyna się wtedy, gdy urządzenia tworzące taką sieć zostały podłączone bez zgody swoich właścicieli.
Przestępca może przejąć setki urządzeń, zainstalować na nich odpowiednie oprogramowanie i przekształcić je w sieć węzłów proxy. Klient kupujący dostęp do takiej sieci nie łączy się ze stroną internetową bezpośrednio. Jego ruch przechodzi najpierw przez urządzenie ofiary, przez co dla docelowego serwisu wygląda tak, jakby połączenie pochodziło właśnie z domu lub firmy poszkodowanego.
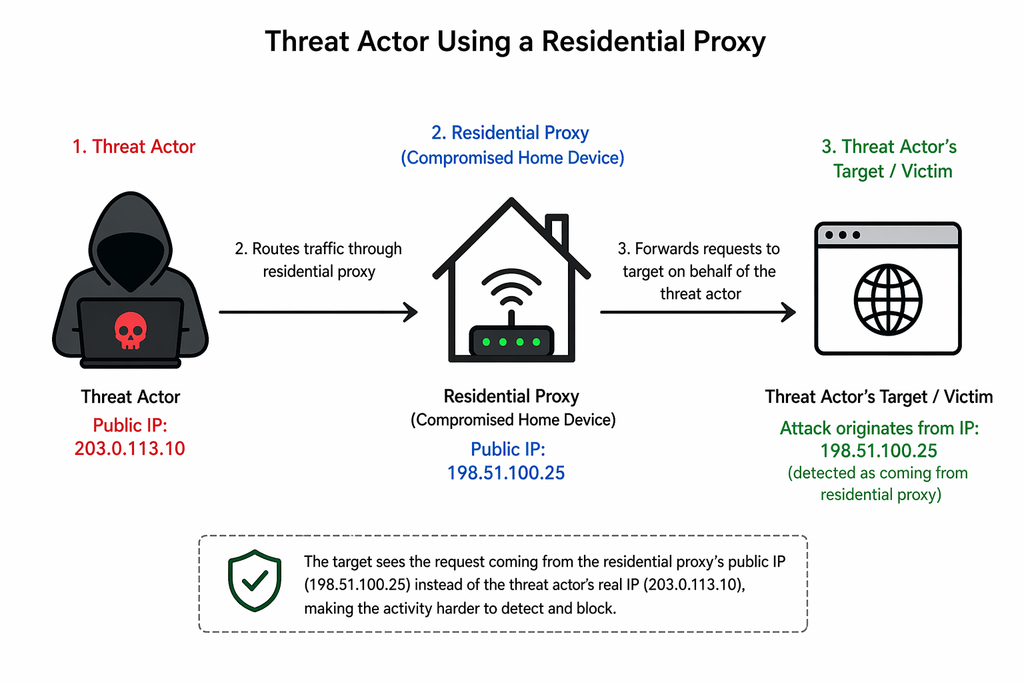
To bardzo wartościowe dla przestępców. Zwykły adres IP operatora internetowego często wygląda znacznie mniej podejrzanie niż adres należący do centrum danych, serwera VPN czy znanego dostawcy usług hostingowych. GreyNoise zwraca uwagę, że wykorzystywanie residential proxy może utrudniać systemom bezpieczeństwa rozpoznawanie nietypowych logowań i innych podejrzanych operacji.
Co może zrobić ktoś korzystający z naszego adresu IP?
Samo przejęcie łącza nie oznacza automatycznie, że przestępca otrzyma dostęp do wszystkich plików na komputerach w domu. Ryzyko jest inne. Nasz publiczny adres IP zaczyna być używany przez kogoś, nad kim nie mamy żadnej kontroli.
Taki adres może służyć do automatycznego zakładania kont, masowego pobierania danych, prób logowania, obchodzenia ograniczeń geograficznych czy ukrywania prawdziwego położenia użytkownika. Sieci residential proxy są atrakcyjne także dlatego, że działalność pochodząca ze zwykłego łącza domowego może być trudniejsza do odróżnienia od zachowania prawdziwego użytkownika.
GreyNoise w osobnym badaniu przeanalizował 4 miliardy sesji sieciowych i zwrócił uwagę, że znaczna część adresów wykorzystywanych do atakowania urządzeń brzegowych pochodziła ze zwykłych łączy domowych. Problem polega na tym, że taki adres może dla systemu bezpieczeństwa wyglądać dokładnie tak samo jak adres prawdziwego klienta, pracownika czy partnera biznesowego.
W skrajnym przypadku właściciel łącza może więc zauważyć, że jego adres IP trafił na listy blokad, niektóre strony zaczęły wyświetlać dodatkowe CAPTCHA albo usługi uznają jego połączenie za podejrzane. Może także pojawić się zwiększone zużycie transferu lub nietypowa aktywność sieciowa.
Nie oznacza to jednak, że każdy przypadek proxyjackingu prowadzi do popełniania przestępstw z adresu ofiary. Usługi proxy mają również legalnych klientów. Najważniejszym problemem pozostaje to, że właściciel urządzenia nie wie, kto korzysta z jego połączenia i w jakim celu.
Hakerzy przejęli co najmniej 143 urządzenia
GreyNoise poinformował o potwierdzeniu co najmniej 143 skutecznie przejętych urządzeń w 34 państwach. To minimalna liczba zaobserwowana przez badaczy, a nie szacunek pełnej globalnej skali kampanii.
Napastnik wykorzystywał kilka dobrze znanych podatności. Wśród potwierdzonych celów znalazły się D-Link ShareCenter NAS, Ubiquiti UniFi Video NVR oraz SAP NetWeaver Visual Composer. W urządzeniach D-Link wykorzystywano CVE-2024-3272 i CVE-2024-3273, w Ubiquiti znaną podatność Log4Shell CVE-2021-44228, a w systemach SAP lukę CVE-2025-31324. GreyNoise zauważył również próby wymierzone w inne urządzenia DVR i NVR, między innymi marki Hikvision i Dahua.
Trzeba przy tym zachować precyzję. Zaobserwowanie prób ataku na urządzenia konkretnego producenta nie oznacza, że wszystkie zostały skutecznie przejęte. Liczba 143 odnosi się do urządzeń, których kompromitację GreyNoise był w stanie potwierdzić.
Stare D-Linki są szczególnie niebezpiecznym przypadkiem
W przypadku D-Linka problem jest poważniejszy niż samo odkrycie kolejnej luki. Podatności CVE-2024-3272 i CVE-2024-3273 dotyczą starszych modeli NAS, które osiągnęły już koniec cyklu wsparcia producenta.
D-Link oficjalnie informuje, że urządzenia objęte komunikatem nie otrzymują nowych aktualizacji oprogramowania ani poprawek bezpieczeństwa. Rekomendacja producenta jest jednoznaczna: stary sprzęt należy wycofać i zastąpić nowszym urządzeniem.
Amerykańska CISA umieściła obie podatności w katalogu Known Exploited Vulnerabilities, czyli luk, których wykorzystywanie w rzeczywistych atakach zostało potwierdzone. Agencja również wskazuje, że stare urządzenia D-Link powinny zostać wycofane zgodnie z zaleceniem producenta.
To bardzo ważne z punktu widzenia zwykłego użytkownika. Urządzenie może działać bezawaryjnie, a mimo to nie być już bezpieczne. NAS, router czy rejestrator kamer może przez wiele lat wykonywać swoje podstawowe zadania, ale brak nowych aktualizacji oznacza, że każda odkryta później podatność może pozostać w nim na zawsze.
Przestępca nie zawsze znika po instalacji proxy
Szczególnie ważny szczegół dotyczy sposobu utrzymywania dostępu do urządzeń. GreyNoise zauważył, że w części przypadków napastnik dodawał własny klucz SSH, dzięki czemu mógł ponownie połączyć się z urządzeniem później.
To oznacza, że samo usunięcie programu odpowiedzialnego za udostępnianie internetu może nie wystarczyć. Jeżeli atakujący pozostawił dodatkowy mechanizm dostępu, może wrócić i ponownie zmodyfikować system.
Dlatego przy podejrzeniu przejęcia urządzenia konieczne jest traktowanie go jako całościowo skompromitowanego, a nie ograniczanie działań do usunięcia jednego podejrzanego procesu.
Dlaczego stare urządzenia są tak dużym problemem?
NAS, rejestrator kamer czy inne urządzenie sieciowe może działać technicznie przez wiele lat. To tworzy złudne poczucie bezpieczeństwa: skoro sprzęt działa, nie ma powodu go wymieniać.
Z punktu widzenia cyberbezpieczeństwa sytuacja wygląda inaczej. Urządzenie, którego producent już nie aktualizuje, może nadal działać, ale każda nowa odkryta podatność może pozostać w nim na zawsze.
Szczególnie groźne są urządzenia wystawione bezpośrednio do internetu. Jeśli cyberprzestępca zna konkretną podatność, może automatycznie skanować ogromne zakresy adresów IP i szukać sprzętu odpowiadającego na określonym porcie. Ofiara nie musi kliknąć linku, otworzyć załącznika ani zainstalować programu. Wystarczy podatne urządzenie dostępne z sieci.
Jak rozpoznać, że ktoś może wykorzystywać nasze łącze?
Proxyjacking może być trudny do zauważenia, ale istnieje kilka sygnałów, które powinny wzbudzić podejrzenia. Nagły wzrost transferu danych bez wyraźnego powodu jest jednym z nich. Jeżeli NAS czy rejestrator kamer przez całą dobę wysyła znaczne ilości danych do internetu, mimo że nie powinien tego robić, warto sprawdzić przyczynę.
Kolejnym sygnałem są nieznane procesy i usługi, których administrator urządzenia nie instalował. W środowisku firmowym warto również analizować nietypowe połączenia wychodzące do dużej liczby różnych adresów oraz zmiany w konfiguracji urządzenia.
Administratorzy systemów Linux i urządzeń umożliwiających dostęp SSH powinni sprawdzić, czy w konfiguracji nie pojawiły się nieznane klucze w authorized_keys. Właśnie taką metodę utrzymania dostępu obserwował GreyNoise w analizowanej kampanii.
Podejrzane może być również pogorszenie działania internetu, zwiększone użycie procesora urządzenia albo sytuacja, w której serwisy internetowe zaczynają częściej wymagać CAPTCHA lub blokować nasz adres IP. Żaden z tych objawów samodzielnie nie potwierdza proxyjackingu, ale ich nagłe pojawienie się powinno skłonić do sprawdzenia urządzeń.
Jak sprawdzić, czy sprzęt jest wystawiony do internetu?
Pierwszym krokiem powinno być ustalenie, jakie urządzenia w ogóle posiadają możliwość komunikowania się bezpośrednio z internetem. W domu będą to najczęściej router, NAS, rejestrator kamer, kamery IP, system inteligentnego domu lub domowy serwer. W firmie lista może być znacznie dłuższa.
Warto wejść do panelu administracyjnego routera i sprawdzić konfigurację przekierowania portów, zdalnego zarządzania oraz funkcji automatycznie otwierających usługi na świat. Jeżeli panel NAS-a lub rejestratora jest dostępny bezpośrednio z internetu, należy zadać sobie podstawowe pytanie: czy rzeczywiście jest to konieczne?
Jeżeli odpowiedź brzmi „nie”, dostęp z internetu powinien zostać wyłączony. Jeżeli zdalne zarządzanie jest potrzebne, bezpieczniejszym rozwiązaniem jest zwykle korzystanie z odpowiednio zabezpieczonego VPN lub ograniczenie dostępu do zaufanych adresów zamiast publicznego wystawiania panelu administracyjnego.
Jak chronić się przed proxyjackingiem?
Najważniejszą zasadą jest regularna aktualizacja urządzeń sieciowych. Router, NAS czy rejestrator kamer nie powinien być traktowany jak sprzęt, który podłącza się raz i zapomina o nim na dziesięć lat. To niewielki komputer posiadający własny system operacyjny, usługi sieciowe i potencjalne podatności.
Trzeba również sprawdzić, czy urządzenie nadal znajduje się na liście produktów wspieranych przez producenta. Jeżeli sprzęt osiągnął EOL lub EOS i nie otrzymuje już poprawek, jego dalsze wystawianie do internetu jest szczególnie ryzykowne. W przypadku modeli D-Link objętych CVE-2024-3272 i CVE-2024-3273 producent oraz CISA rekomendują ich wycofanie.
Kolejna zasada to ograniczenie dostępności usług. Panel administracyjny urządzenia nie powinien być dostępny z całego internetu tylko dlatego, że producent umożliwił taką funkcję. Wyłącz nieużywane usługi i zdalne zarządzanie, usuń zbędne przekierowania portów i nie wystawiaj na świat SSH, panelu NAS-a czy rejestratora, jeśli nie ma ku temu rzeczywistej potrzeby.
Warto również stosować unikalne hasła, a jeżeli sprzęt pozwala na uwierzytelnianie wieloskładnikowe – uruchomić je. Trzeba jednak pamiętać, że w opisywanej kampanii przestępcy wykorzystywali luki programistyczne. Nawet bardzo silne hasło nie pomoże, jeśli podatność pozwala całkowicie ominąć logowanie. Dlatego hasła nie zastępują aktualizacji.
Siedem rzeczy, które warto zrobić jeszcze dziś
Jeżeli w domu lub firmie masz NAS, rejestrator kamer, starszy router albo inne urządzenie dostępne z internetu, warto wykonać prosty przegląd bezpieczeństwa:
- Sprawdź dokładny model i wersję oprogramowania urządzenia.
- Zainstaluj wszystkie dostępne aktualizacje bezpieczeństwa.
- Sprawdź, czy producent nadal wspiera Twój model.
- Wyłącz zdalne zarządzanie, jeśli go nie potrzebujesz.
- Usuń niepotrzebne przekierowania portów na routerze.
- Zmień domyślne lub stare hasła administracyjne i włącz MFA, jeśli jest dostępne.
- Jeśli sprzęt osiągnął koniec wsparcia i ma znane aktywnie wykorzystywane luki – wymień go lub całkowicie odizoluj od internetu.
Szczególnie ostatni punkt jest ważny. W przypadku urządzenia bez poprawek nie istnieje magiczne ustawienie, które naprawi podatność znajdującą się w samym oprogramowaniu urządzenia.
Co zrobić, jeśli podejrzewasz przejęcie urządzenia?
Jeżeli pojawią się realne przesłanki wskazujące na włamanie, nie ograniczaj się do restartu urządzenia. Restart może zatrzymać część procesów, ale nie musi usunąć backdoora, zmodyfikowanej konfiguracji czy dodanego klucza SSH.
Urządzenie należy w pierwszej kolejności odizolować od internetu i sprawdzić jego konfigurację. Następnie trzeba zainstalować najnowsze dostępne oprogramowanie, a jeżeli producent nie zapewnia już aktualizacji – rozważyć wymianę sprzętu. W poważniejszych przypadkach najlepszym rozwiązaniem może być przywrócenie urządzenia do stanu fabrycznego lub ponowna instalacja systemu zgodnie z instrukcją producenta.
Po takim incydencie należy także zmienić hasła administracyjne z czystego, zaufanego urządzenia, usunąć wszystkie nieznane konta i klucze SSH oraz sprawdzić inne urządzenia znajdujące się w tej samej sieci. Jeżeli atakujący uzyskał możliwość wykonywania poleceń z wysokimi uprawnieniami, nie można zakładać, że interesował go wyłącznie proxyjacking.
W firmie incydent powinien zostać potraktowany jak normalne naruszenie bezpieczeństwa: z analizą logów, ustaleniem czasu włamania, sprawdzeniem ruchu wychodzącego i oceną, czy napastnik próbował dostać się dalej do infrastruktury.
Sama aplikacja Pawns.app nie jest wirusem
W tej historii ważne jest jeszcze jedno rozróżnienie. Pawns.app nie jest automatycznie złośliwym oprogramowaniem. Usługa została stworzona po to, by użytkownik mógł dobrowolnie udostępnić swoje połączenie internetowe i otrzymywać za to wynagrodzenie.
GreyNoise podkreśla jednak, że analizowany napastnik instalował oprogramowanie na urządzeniach, których nie był właścicielem i bez zgody ich użytkowników. Legalne narzędzie stało się więc elementem przestępczego procederu.
Podobny mechanizm występuje w wielu cyberatakach. Programy do zdalnego pulpitu, koparki kryptowalut, narzędzia administracyjne czy oprogramowanie proxy mogą być całkowicie legalne. O charakterze incydentu decyduje sposób ich instalacji i wykorzystania.
Dlaczego przestępcy chcą właśnie zwykłych adresów IP?
Adresy należące do dużych centrów danych, usług VPN i serwerów hostingowych są relatywnie łatwe do sklasyfikowania. System bezpieczeństwa może zauważyć, że klient banku mieszkający w Polsce nagle próbuje zalogować się z serwera znajdującego się w centrum danych w innym państwie.
Residential proxy usuwa część tego sygnału ostrzegawczego. Ruch może pochodzić ze zwykłego łącza należącego do operatora, z którego korzystają miliony normalnych klientów.
GreyNoise wskazuje, że takie sieci mogą podważać prostą zasadę „zaufany kraj i zwykły dostawca internetu oznaczają mniejsze ryzyko”. W ich badaniu 39 proc. unikalnych adresów IP atakujących urządzenia brzegowe pochodziło z przestrzeni adresowej zwykłych połączeń domowych.
To właśnie dlatego przejęty NAS stojący w zwykłym domu może być dla cyberprzestępcy atrakcyjniejszy niż tani serwer wynajęty w centrum danych.
Najważniejsze zasady ochrony
Aktualizuj routery, NAS-y, kamery, NVR-y i wszystkie inne urządzenia posiadające dostęp do internetu. Sprawdzaj, czy producent nadal je wspiera. Wyłącz niepotrzebne usługi dostępne z zewnątrz i nie wystawiaj paneli administracyjnych bezpośrednio do internetu.
Jeżeli urządzenie jest stare i producent nie publikuje już poprawek, warto poważnie rozważyć jego wymianę. Szczególnie jeśli przechowuje ono ważne dane, obsługuje monitoring albo znajduje się w sieci firmowej.
Proxyjacking pokazuje też, że skutkiem cyberataku nie zawsze musi być zaszyfrowany dysk lub skradzione hasło. Czasami urządzenie działa dokładnie tak jak wcześniej – tyle że w tle ktoś zarabia na naszym łączu i używa naszego adresu IP do własnych celów.
To właśnie sprawia, że takie ataki są wyjątkowo łatwe do przeoczenia.