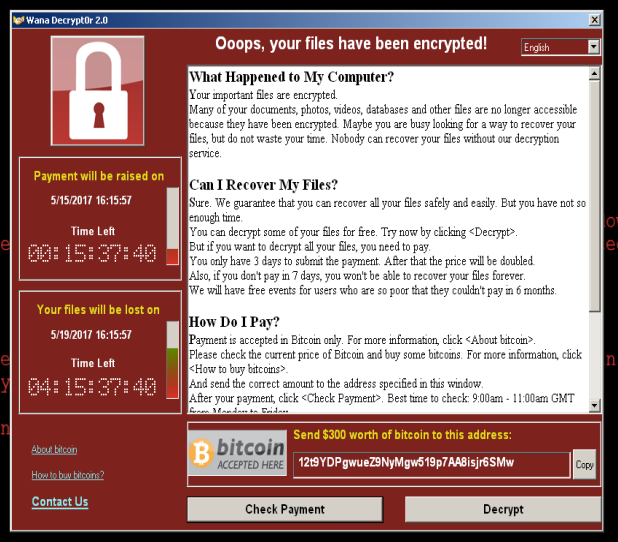
12 maja 2017 roku na ekranach komputerów na całym świecie zaczęło pojawiać się czerwone okno z wielką białą kłódką i komunikatem: „Ooops, your files have been encrypted!”. Użytkownik dowiadywał się, że jego dokumenty, zdjęcia, filmy i inne pliki zostały zaszyfrowane. Jeśli chciał je odzyskać, miał zapłacić 300 dolarów w Bitcoinie. Z boku działały dwa zegary odliczające czas. Pierwszy ostrzegał, że za trzy dni okup zostanie podwojony. Drugi zapowiadał, że po siedmiu dniach odzyskanie plików stanie się niemożliwe.
Brzmiało jak typowy ransomware, jakich w tamtym okresie było już wiele. Tyle że WannaCry posiadał coś, co zmieniło zwykłą kampanię wymuszającą okup w globalną epidemię: po dostaniu się na jeden podatny komputer potrafił samodzielnie wyszukiwać następne i infekować je przez sieć.
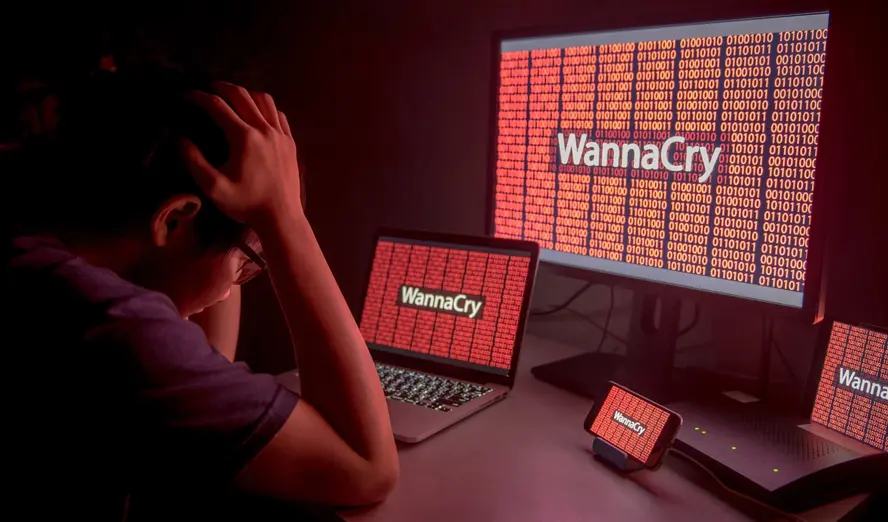
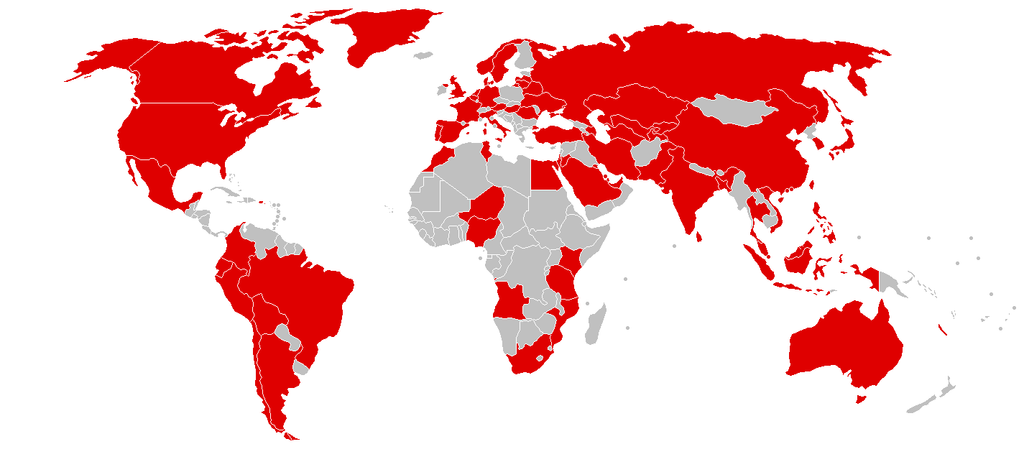
W ciągu kilkunastu godzin problemy zgłaszały przedsiębiorstwa, urzędy, banki, fabryki, uczelnie, operatorzy telekomunikacyjni i szpitale. Samochody przestawały zjeżdżać z linii produkcyjnych, na ekranach informacyjnych niemieckiej kolei pojawiał się komunikat ransomware, a brytyjska służba zdrowia odwoływała wizyty i operacje. Ostatecznie WannaCry dotknął około 300 tys. komputerów w 150 państwach. Jeszcze bardziej niezwykłe było jednak to, że ogromnej części katastrofy można było uniknąć. Microsoft załatał wykorzystywaną lukę prawie dwa miesiące wcześniej. Problemem nie była więc nieznana wcześniej „magiczna” podatność. Problemem były tysiące systemów, których nikt na czas nie zaktualizował.
Ransomware istniało wcześniej. WannaCry dodał do niego robaka
Sam pomysł ransomware był w 2017 roku daleki od nowości. Przestępcy od lat infekowali komputery, szyfrowali dane i żądali pieniędzy za klucz umożliwiający ich odzyskanie. Zazwyczaj potrzebowali jednak sposobu, aby ofiara sama wpuściła malware do środka: złośliwego załącznika, pobranego programu, exploita na stronie internetowej albo udanej kampanii phishingowej. WannaCry połączył ransomware z mechanizmem charakterystycznym dla robaków sieciowych. Jeżeli znalazł się na komputerze posiadającym odpowiednią podatność, zaczynał automatycznie szukać kolejnych dostępnych maszyn i próbował je infekować. Człowiek nie musiał klikać następnego załącznika i nie musiał sam uruchamiać programu na każdym komputerze w firmie.
To właśnie dlatego skala rosła tak szybko. Wyobraźmy sobie przedsiębiorstwo posiadające kilkaset komputerów spiętych w jedną sieć. W klasycznej kampanii ransomware przestępcy musieliby przekonać kolejnych pracowników do uruchomienia malware albo wcześniej uzyskać szeroki dostęp administracyjny. WannaCry potrzebował wejścia do środowiska i odpowiedniej liczby niezałatanych maszyn. Każda kolejna infekcja stawała się punktem startowym do poszukiwania następnych ofiar. Ransomware zyskał własny mechanizm dystrybucji.
EternalBlue. Narzędzie wywiadu wypływa do internetu
Kluczem do całej historii był protokół SMBv1, używany w Windows między innymi do udostępniania plików i zasobów w sieci. Luka pozwalała na zdalne wykonanie kodu poprzez odpowiednio przygotowane komunikaty wysyłane do podatnego systemu. Exploit wykorzystujący tę klasę błędów stał się znany jako EternalBlue. Nie został jednak pierwotnie napisany przez zwykłych cyberprzestępców. Narzędzie wiązano z amerykańską National Security Agency, która przez lata rozwijała własny arsenał exploitów przeznaczonych do operacji wywiadowczych.
W 2016 i 2017 roku tajemnicza grupa określająca się jako Shadow Brokers zaczęła publikować narzędzia przypisywane Equation Group, czyli strukturze wiązanej przez badaczy bezpieczeństwa z NSA. W kwietniu 2017 roku do internetu trafiła kolejna część arsenału, obejmująca między innymi EternalBlue. Nagle technika opracowana dla jednej z najpotężniejszych agencji wywiadowczych świata znalazła się w zasięgu każdego, kto potrafił wykorzystać opublikowany kod.
Ironia polegała na tym, że Microsoft wydał odpowiednią aktualizację MS17-010 już 14 marca 2017 roku, czyli przed publicznym wyciekiem narzędzi Shadow Brokers i niemal dwa miesiące przed wybuchem WannaCry. Firma określiła podatności jako krytyczne. Komputer z aktualnym, wspieranym Windowsem i zainstalowanymi poprawkami miał więc ochronę przed podstawowym mechanizmem rozprzestrzeniania się WannaCry. W praktyce świat posiadał lekarstwo przed epidemią. Miliony komputerów po prostu go nie dostały.
12 maja 2017 roku. Epidemia rusza
Pierwsze głośne doniesienia pojawiły się w Hiszpanii, gdzie problemy zgłosiła Telefónica. Bardzo szybko okazało się jednak, że nie jest to lokalny incydent. Kolejne infekcje pojawiały się w Wielkiej Brytanii, Rosji, Francji, Niemczech, Indiach, Chinach i dziesiątkach innych państw. Wśród znanych ofiar znajdowały się m.in. FedEx, Renault, Nissan, rosyjskie instytucje państwowe i Deutsche Bahn. Renault zdecydował się czasowo zatrzymywać produkcję w części zakładów, aby ograniczyć rozprzestrzenianie zagrożenia. Na niektórych elektronicznych tablicach niemieckiej kolei zamiast informacji dla pasażerów pojawiał się czerwony ekran WannaCry.
Nie był to atak przygotowany specjalnie przeciwko jednej konkretnej firmie. Robak wyszukiwał podatne systemy i atakował je automatycznie. To sprawiało, że obok wielkiego koncernu samochodowego ofiarą mógł stać się niewielki urząd, uczelnia albo komputer w przychodni. Internet po raz kolejny pokazał swoją najbardziej niebezpieczną właściwość: pozwala przesłać informację na drugi koniec świata w ułamku sekundy, ale dokładnie to samo potrafi zrobić złośliwe oprogramowanie.
Najbardziej spektakularną ofiarą stał się NHS
Żaden obraz WannaCry nie zapisał się jednak w zbiorowej pamięci tak mocno jak chaos w brytyjskiej służbie zdrowia. National Health Service opierał się na ogromnej i bardzo zróżnicowanej infrastrukturze informatycznej. W jednej organizacji mogły działać nowoczesne systemy, a kilka pomieszczeń dalej komputery i urządzenia korzystające z oprogramowania mającego wiele lat. W medycynie wymiana systemu nie zawsze oznacza też proste postawienie nowego laptopa na biurku. Komputery bywają połączone ze specjalistycznym sprzętem, aplikacjami diagnostycznymi i oprogramowaniem, którego aktualizacja wymaga testów albo współpracy z producentem urządzenia.
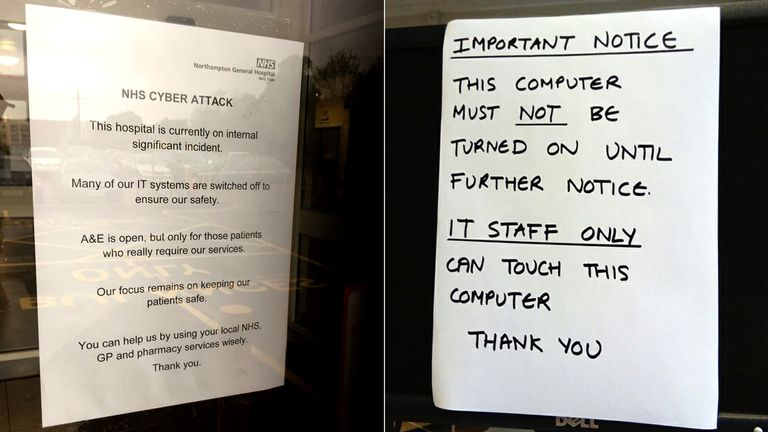
12 maja część placówek zaczęła tracić dostęp do komputerów, dokumentacji i systemów potrzebnych do normalnej pracy. Telefony zastępowały pocztę, pracownicy wracali do papierowych procedur, pacjenci byli kierowani do innych placówek, a część wizyt i zabiegów odwoływano. Według późniejszej analizy National Audit Office skutki odczuło co najmniej 81 z 236 trustów NHS w Anglii, a WannaCry zainfekował również setki innych organizacji związanych z ochroną zdrowia, w tym 595 przychodni GP. NHS zidentyfikował 6912 odwołanych wizyt, a późniejszy szacunek mówił o ponad 19 tys. odwołanych wizytach i operacjach.
Co ważne, według NHS Digital nie stwierdzono kradzieży danych pacjentów. WannaCry nie był przede wszystkim narzędziem do wyprowadzania dokumentacji medycznej. Szyfrował systemy i odbierał personelowi możliwość korzystania z nich. Dla pacjenta różnica techniczna była jednak niewielkim pocieszeniem. Jeżeli lekarz nie może dostać się do potrzebnego systemu, cyberatak przestaje być problemem informatyków i zaczyna wpływać na prawdziwe leczenie ludzi.
To nie był przede wszystkim „problem Windows XP”
W pierwszych godzinach i dniach po ataku powstało przekonanie, że katastrofa NHS była przede wszystkim skutkiem używania starego Windows XP. Rzeczywiście przestarzałe i niewspierane systemy były istotnym problemem infrastruktury, a sam Microsoft wykonał później nietypowy ruch, publikując poprawki również dla niektórych niewspieranych już wersji Windows. Obraz „WannaCry = Windows XP” jest jednak zbyt prosty. Duża część zainfekowanych komputerów na świecie korzystała z Windows 7, czyli systemu, dla którego aktualizacja zabezpieczająca przed wykorzystywaną podatnością była normalnie dostępna.
Późniejszy raport dotyczący NHS sformułował sprawę wyjątkowo brutalnie: zaatakowane organizacje posiadały niezałatane albo niewspierane systemy, a stosunkowo podstawowe działania z zakresu bezpieczeństwa mogły znacząco ograniczyć skutki incydentu. NHS Digital wcześniej ostrzegał organizacje o konieczności instalowania krytycznych poprawek. Problemem nie był więc wyłącznie brak technologii. Problemem była ogromna różnica pomiędzy wydaniem poprawki a faktycznym wdrożeniem jej na każdym istotnym komputerze.
I właśnie dlatego WannaCry stał się jednym z najczęściej przywoływanych argumentów za sprawnym zarządzaniem aktualizacjami. Przycisk „przypomnij mi później” wydaje się nieistotny na jednym domowym komputerze. W organizacji posiadającej tysiące urządzeń zaległe aktualizacje zaczynają tworzyć ogromną powierzchnię ataku.
300 dolarów w Bitcoinie i ransomware, które nawet nie było szczególnie dobrym biznesem
Po zaszyfrowaniu danych WannaCry żądał początkowo równowartości około 300 dolarów w Bitcoinie. Po trzech dniach kwota miała wzrosnąć do 600 dolarów, a po siedmiu dniach pliki miały stać się niemożliwe do odzyskania. Interfejs zaprojektowano bardzo skutecznie psychologicznie: czerwone tło, wielkie zegary, zmniejszający się czas i jasna instrukcja zakupu kryptowaluty. Ofiara miała mieć poczucie, że każda minuta zwłoki pogarsza jej sytuację.
Sam system pobierania okupów został jednak zaprojektowany zaskakująco nieporadnie jak na skalę całej operacji. Kampania korzystała z niewielkiej liczby adresów Bitcoin, co utrudniało automatyczne identyfikowanie konkretnych płatności i przypisywanie ich do poszczególnych ofiar. Pojawiły się również poważne wątpliwości, czy zapłacenie faktycznie gwarantuje odzyskanie danych. W pierwszych dniach amerykańska administracja informowała, że nie zna potwierdzonego przypadku, w którym zapłacenie żądanego okupu rzeczywiście doprowadziło do odzyskania danych. Mimo ogromnego rozgłosu WannaCry nie przyniósł więc jego twórcom finansowego rezultatu proporcjonalnego do gigantycznych szkód spowodowanych na świecie.
To jeden z powodów, dla których WannaCry wygląda bardziej jak operacja mająca powodować zakłócenia, przy której ransomware było jednym z elementów, niż perfekcyjnie zaprojektowany biznes przestępczy. Późniejsze przypisanie ataku grupie działającej na rzecz Korei Północnej dodatkowo zmieniło sposób patrzenia na całe wydarzenie.
Człowiek, który przypadkiem znalazł wyłącznik epidemii
W samym kodzie WannaCry znajdował się niezwykły mechanizm. Przed rozpoczęciem szyfrowania program próbował połączyć się z bardzo długą, absurdalnie wyglądającą domeną internetową. Jeśli domena nie odpowiadała, malware kontynuował działanie. Jeśli odpowiadała – kończył proces. Najprawdopodobniej mechanizm miał służyć jako sposób wykrywania środowisk analitycznych albo jako swoisty kill switch.
Brytyjski badacz bezpieczeństwa Marcus Hutchins, znany wówczas w internecie jako MalwareTech, zauważył tę domenę podczas analizowania próbki WannaCry. Sprawdził ją i odkrył, że… nikt jej nie zarejestrował. Kupił więc domenę za kilka dolarów, licząc przede wszystkim na możliwość obserwowania połączeń wykonywanych przez malware. Niemal natychmiast stało się jasne, że wydarzyło się coś znacznie większego. Ponieważ domena zaczęła odpowiadać, główna wersja WannaCry przestawała uruchamiać proces szyfrowania na kolejnych komputerach.
Człowiek siedzący przed komputerem i rejestrujący dziwnie wyglądającą domenę w ogromnym stopniu zahamował globalną epidemię. Nie oznaczało to usunięcia WannaCry z już zainfekowanych komputerów i nie zabezpieczało przed zmodyfikowanymi wariantami, w których mechanizm wyłączono. Dało jednak administratorom na całym świecie bezcenne godziny na instalowanie poprawek, blokowanie ruchu i izolowanie kolejnych systemów.
Cała historia brzmi jak scenariusz filmu, ale właśnie tak zakończyła się najbardziej gwałtowna faza jednego z największych cyberataków dekady.
Microsoft zrobił coś, czego normalnie już nie robił
Skala sytuacji była na tyle poważna, że Microsoft podjął nadzwyczajną decyzję i udostępnił poprawki bezpieczeństwa także dla części systemów, które oficjalnie nie otrzymywały już normalnego wsparcia, między innymi Windows XP i Windows Server 2003. To nie oznaczało oczywiście, że użytkownicy starych systemów nagle odzyskali pełne wsparcie. Firma próbowała po prostu ograniczyć globalne zagrożenie, które mogło nadal wykorzystywać miliony niezałatanych urządzeń jako kolejnych gospodarzy.
Jednocześnie Microsoft bardzo ostro skomentował fakt, że exploit bazował na narzędziu opracowanym przez agencję rządową, które później wydostało się poza jej kontrolę. Brad Smith porównał utratę tego rodzaju cyberbroni do sytuacji, w której skradziono pociski Tomahawk. Argument był prosty: państwa znajdujące podatności w popularnym oprogramowaniu stoją przed wyborem, czy poinformować producenta i umożliwić naprawienie błędu, czy zachować wiedzę dla własnych operacji. Jeżeli wybierają drugą możliwość, istnieje ryzyko, że narzędzie pewnego dnia wycieknie i zostanie wykorzystane przeciwko zwykłym użytkownikom.
WannaCry stał się jednym z najmocniejszych argumentów w tej debacie, bo konsekwencje można było zobaczyć nie w tajnym raporcie wywiadu, ale na komputerze w przychodni, dworcu i fabryce.
Czy za WannaCry stała Korea Północna?
Już krótko po ataku badacze zaczęli zwracać uwagę na podobieństwa pomiędzy fragmentami kodu WannaCry a wcześniejszym malware wiązanym z Lazarus Group, grupą hakerską kojarzoną z Koreą Północną. Z czasem pojawiały się kolejne elementy techniczne i operacyjne wskazujące na ten kierunek. W grudniu 2017 roku Stany Zjednoczone oficjalnie przypisały WannaCry Korei Północnej, a stanowisko poparły między innymi Wielka Brytania i kolejne państwa.
W 2018 roku amerykański Departament Sprawiedliwości ujawnił zarzuty wobec Parka Jin Hyoka, północnokoreańskiego programisty łączonego z Lazarus Group. Według śledczych grupa odpowiadała nie tylko za rozwój WannaCry, ale również za włamanie do Sony Pictures oraz próbę kradzieży ogromnych pieniędzy z Bangladesh Bank. Park miał pracować dla organizacji powiązanej z północnokoreańskim wywiadem wojskowym. Oczywiście postawienie zarzutów przez amerykańskich prokuratorów nie oznaczało, że podejrzany pojawi się przed sądem w Los Angeles. Miało jednak znaczenie polityczne i pozwalało pokazać, jak szeroką działalność przypisywano tej samej strukturze.
To sprawia, że WannaCry jest szczególnym przypadkiem ransomware. Na ekranie wyglądał jak zwykła próba wymuszenia kilkuset dolarów. W tle znajdowały się jednak narzędzia wywiadowcze stworzone w USA, ich wyciek dokonany przez Shadow Brokers oraz malware przypisywany grupie wspieranej przez północnokoreańskie państwo. Wszystko to spotkało się na komputerach zwykłych pracowników, lekarzy i pacjentów.
Największą kompromitacją WannaCry było to, że świat dostał łatkę przed atakiem
Wiele spektakularnych cyberataków można tłumaczyć nieznaną podatnością zero-day. Administratorzy nie mogli zainstalować poprawki, ponieważ producent jeszcze nie wiedział, że błąd istnieje. WannaCry jest znacznie bardziej niewygodną historią. Poprawka była dostępna od 14 marca. Atak rozpoczął się 12 maja.
Pomiędzy tymi datami minęło niemal dwa miesiące.
Oczywiście instalowanie aktualizacji w wielkich organizacjach jest trudniejsze niż aktualizacja prywatnego laptopa. Poprawka może powodować problemy ze starym oprogramowaniem, systemy krytyczne trzeba wcześniej przetestować, część komputerów działa w nietypowych konfiguracjach, a infrastruktura medyczna czy przemysłowa może wymagać współpracy z producentami urządzeń. Wszystko to jest prawdą. WannaCry pokazał jednak drugą stronę tego równania: niezainstalowanie krytycznej poprawki również jest decyzją techniczną, która posiada konkretną cenę.
W przypadku NHS ceną nie było jedynie kilka godzin pracy informatyków. Były nią tysiące odwołanych wizyt, przestoje, przekierowywanie pacjentów i chaos w placówkach. W innych firmach skutkiem były zatrzymane linie produkcyjne i pracownicy bez dostępu do komputerów.
Co zmienił WannaCry?
Po maju 2017 roku trudno było już traktować ransomware jako problem dotyczący głównie prywatnych użytkowników, którzy otwierają podejrzane załączniki. WannaCry pokazał, że złośliwe oprogramowanie może zakłócić funkcjonowanie szpitala bez fizycznego atakowania budynku, zatrzymać produkcję bez uszkodzenia maszyny i utrudnić działanie transportu bez dotykania torów. Komputer przestał być tylko urządzeniem stojącym na biurku. Stał się elementem infrastruktury świata fizycznego.
Atak przypomniał też o znaczeniu segmentacji sieci. Jeśli wszystkie urządzenia mogą swobodnie komunikować się ze sobą, pojedyncza infekcja otrzymuje ogromne pole do działania. Sieć podzielona na odpowiednio kontrolowane segmenty może sprawić, że kompromitacja jednego obszaru nie oznacza natychmiastowego rozprzestrzenienia zagrożenia na całe przedsiębiorstwo. Ta sama zasada dotyczy kopii zapasowych: backup nie powinien być tylko kolejnym dyskiem stale dostępnym z zainfekowanego komputera, bo ransomware może zaszyfrować również jego.
Najważniejsze jest jednak zarządzanie poprawkami. Nie wystarczy powiedzieć pracownikom „aktualizujcie Windows”. Organizacja musi wiedzieć, jakie urządzenia posiada, jakie wersje oprogramowania na nich działają, które z nich mają krytyczne podatności i jak szybko można je załatać. WannaCry był przede wszystkim katastrofalnym pokazem tego, co dzieje się wtedy, kiedy luka jest znana, poprawka istnieje, ale pomiędzy jednym a drugim nadal stoją tysiące niezaktualizowanych komputerów.
Największa cyberbroń może zostać pokonana przez zwykłą aktualizację
WannaCry łączy niemal wszystkie elementy potrzebne do stworzenia idealnego historycznego przypadku cyberbezpieczeństwa. Mamy narzędzie wiązane z NSA, tajemniczą grupę Shadow Brokers, wyciek exploitów, północnokoreańskich hakerów, Bitcoina, ransomware, setki tysięcy komputerów, szpitale sparaliżowane przez malware i młodego badacza, który przypadkowo znajduje ukryty wyłącznik całej epidemii.
Za tą filmową historią znajduje się jednak bardzo mało filmowy morał.
Instaluj aktualizacje.
Właśnie dlatego WannaCry pozostaje tak ważnym wydarzeniem. Nie pokazał tylko tego, jak potężnym narzędziem może być dobrze napisany robak. Pokazał, jak gigantyczne konsekwencje może mieć zwyczajne zaniedbanie podstaw bezpieczeństwa. Microsoft przygotował poprawkę w marcu. W maju świat zobaczył na czerwonym ekranie, ile kosztuje jej brak.
Liczby dotyczące globalnej skali ataku i NHS oraz datę wydania MS17-010 zweryfikowane w materiałach NCSC, National Audit Office i Microsoftu; przypisanie operacji Lazarus Group opiera się na stanowisku władz USA i Wielkiej Brytanii.