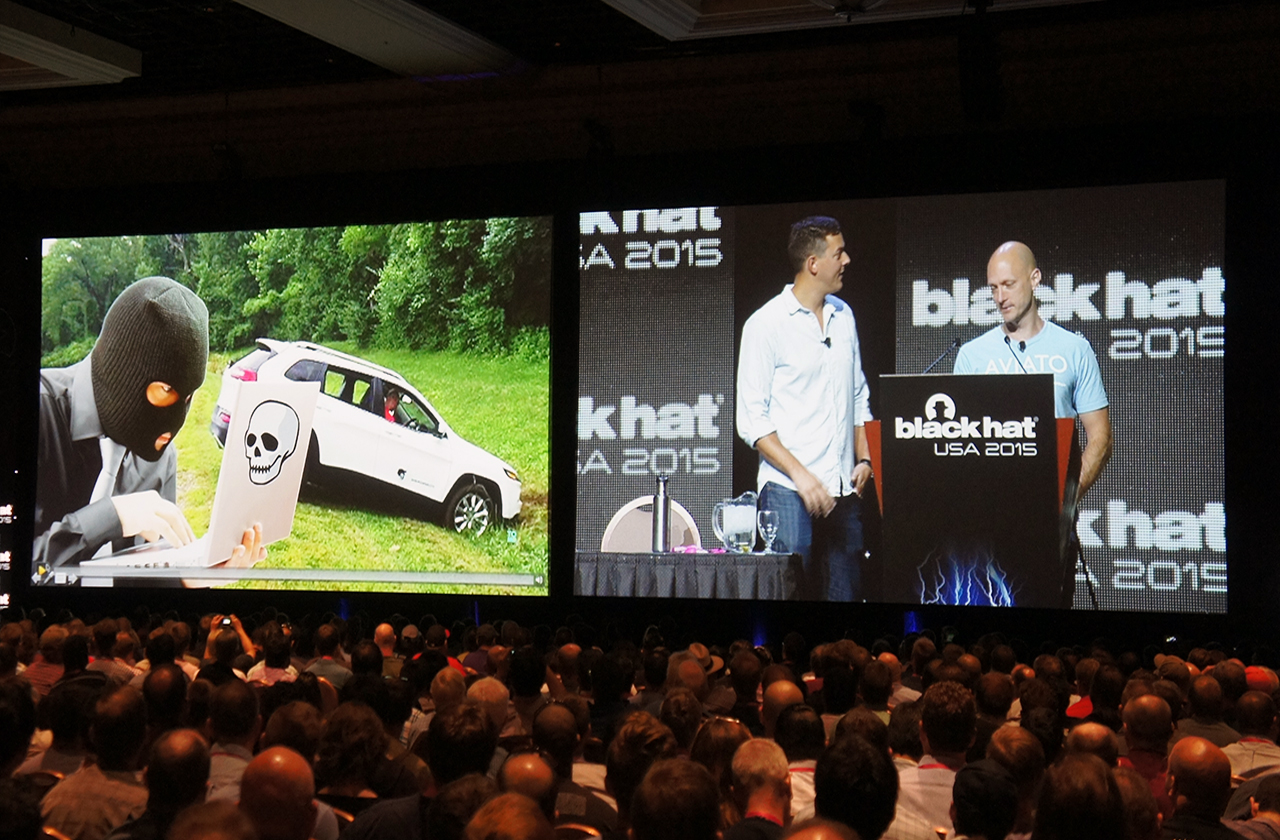
Latem 2015 roku dziennikarz magazynu „WIRED” Andy Greenberg wsiadł do białego Jeepa Cherokee z 2014 roku i wyjechał na drogę w okolicach St. Louis. Samochód nie był specjalnie przerobiony, pod deską rozdzielczą nie wisiały żadne tajemnicze urządzenia, a na tylnej kanapie nie siedzieli hakerzy z laptopami. Charlie Miller i Chris Valasek znajdowali się kilka kilometrów dalej. Greenberg wiedział, że bierze udział w kontrolowanym eksperymencie, ale badacze celowo nie powiedzieli mu dokładnie, co zrobią. Gdy Jeep jechał drogą szybkiego ruchu, nagle nawiew ustawił się na maksymalną moc. Radio samo zmieniło stację i zaczęło grać na pełnej głośności. Włączyły się wycieraczki i spryskiwacze, a kierowca nie był w stanie nad nimi zapanować. Chwilę później przestało być zabawnie. Miller i Valasek zdalnie wyłączyli możliwość przyspieszania, a samochód zaczął zwalniać pośród normalnego ruchu.
To nie była scena z filmu, spreparowany samochód ani laboratoryjna demonstracja wymagająca podłączenia kabla do złącza diagnostycznego. Badacze dostali się do systemu Uconnect przez połączenie komórkowe samochodu, a następnie wykorzystali drogę prowadzącą z systemu multimedialnego do wewnętrznej sieci pojazdu. W kontrolowanych warunkach pokazali również możliwość ingerowania w pracę silnika, skrzyni biegów i hamulców, a także śledzenia pozycji oraz prędkości samochodu. Trzy dni po publikacji materiału Chrysler ogłosił akcję obejmującą około 1,4 miliona pojazdów wyposażonych w podatne systemy Uconnect. NHTSA po latach określała tę sprawę jako pierwszą akcję bezpieczeństwa samochodów wywołaną podatnością cybernetyczną.
Samochód przestał być tylko samochodem
Przez większą część XX wieku bezpieczeństwo samochodu kojarzyło się z hamulcami, oponami, pasami, poduszkami powietrznymi i konstrukcją nadwozia. Nawet gdy do pojazdów trafiało coraz więcej elektroniki, poszczególne sterowniki były przede wszystkim lokalnymi urządzeniami komunikującymi się wewnątrz auta. Potem producenci zaczęli zamieniać samochody w jeżdżące komputery. Pojawiły się duże ekrany, nawigacja, Bluetooth, dostęp do internetu, aplikacje, zdalna diagnostyka, automatyczne połączenia alarmowe i funkcje sterowane z telefonu. Każda z tych możliwości zwiększała wygodę kierowcy, ale jednocześnie tworzyła kolejne miejsce, przez które świat zewnętrzny mógł spróbować dostać się do samochodu.
Jeep Cherokee wykorzystany przez badaczy miał system Uconnect, czyli centrum multimedialne i telematyczne Chryslera. Obsługiwało ono m.in. radio, nawigację, zestaw głośnomówiący i usługi internetowe, korzystając z połączenia z siecią komórkową Sprint. Samo istnienie takiego systemu nie było oczywiście problemem – podobne rozwiązania rozwijała praktycznie cała branża. Problem pojawił się dlatego, że komponent dostępny z zewnątrz nie został wystarczająco odseparowany od sieci pojazdu odpowiadającej za znacznie poważniejsze funkcje. Miller i Valasek udowodnili, że włamanie do „komputera od radia” może być początkiem drogi prowadzącej znacznie głębiej.
Miller i Valasek ostrzegali wcześniej. Tyle że wcześniej potrzebowali kabla
Charlie Miller nie był przypadkowym nastolatkiem testującym samochody w garażu. To uznany specjalista od bezpieczeństwa, wcześniej związany m.in. z NSA i Twitterem. Chris Valasek zajmował się profesjonalnie bezpieczeństwem produktów i pojazdów. Już w 2013 roku obaj zaprezentowali badania nad Toyotą Prius i Fordem Escape, podczas których potrafili wpływać na wybrane funkcje samochodów – m.in. hamowanie czy kierowanie. Ówczesny eksperyment miał jednak bardzo ważne ograniczenie: komputer atakującego musiał być fizycznie podłączony do samochodu.
Dla branży motoryzacyjnej był to wygodny argument. Jeśli napastnik najpierw musi dostać się do kabiny, podłączyć laptopa do złącza diagnostycznego i dopiero później zacząć wysyłać komendy, scenariusz wydaje się bardziej laboratoryjną ciekawostką niż realnym problemem bezpieczeństwa. Miller i Valasek postanowili więc odpowiedzieć na najważniejsze pytanie: co będzie, jeśli ten kabel uda się zastąpić internetem? Przez kolejne lata analizowali architekturę różnych samochodów, ich połączenia bezprzewodowe oraz sposób, w jaki systemy multimedialne komunikują się z resztą pojazdu. Jeep Cherokee zwrócił ich uwagę właśnie dlatego, że jego konfiguracja łączyła połączenie komórkowe z dostępem do sieci prowadzącej w kierunku krytycznych sterowników.
Najpierw radio i klimatyzacja. Potem kierowca wciska gaz i nic się nie dzieje
Eksperyment z Greenbergiem został zaplanowany w taki sposób, aby najpierw pokazać funkcje, które są irytujące, ale niekoniecznie niebezpieczne. Kierowca jechał normalnie, gdy badacze zdalnie uruchomili klimatyzację na pełną moc. Następnie zmienili ustawienia radia i podkręcili głośność. Kiedy Greenberg próbował wyłączyć urządzenie fizycznym przyciskiem, jego polecenia nie pomagały. Wycieraczki zaczęły pracować, na szybę trafił płyn ze spryskiwaczy, a na ekranie multimedialnym badacze byli w stanie umieścić własny obraz. To już samo w sobie robiło wrażenie: kierowca siedział we własnym samochodzie, ale część urządzeń zachowywała się tak, jakby kontrolował je niewidzialny pasażer.
Później Miller i Valasek wykonali znacznie mocniejszą demonstrację. Zdalnie wpłynęli na skrzynię biegów w taki sposób, że Jeep przestał reagować na pedał przyspieszenia. Greenberg wciskał gaz, obroty silnika rosły, ale samochód tracił prędkość. Działo się to na drodze, po której normalnie poruszały się ciężarówki i inne samochody. Jeep zaczął zwalniać, za nim pojawiły się kolejne pojazdy, a reporter po raz pierwszy naprawdę odczuł różnicę pomiędzy zhakowanym laptopem a zhakowanym dwutonowym SUV-em. Komputer po przejęciu można wyłączyć albo odłączyć od internetu. W samochodzie jadącym kilkadziesiąt kilometrów na godzinę konsekwencje utraty kontroli mają zupełnie inny wymiar.
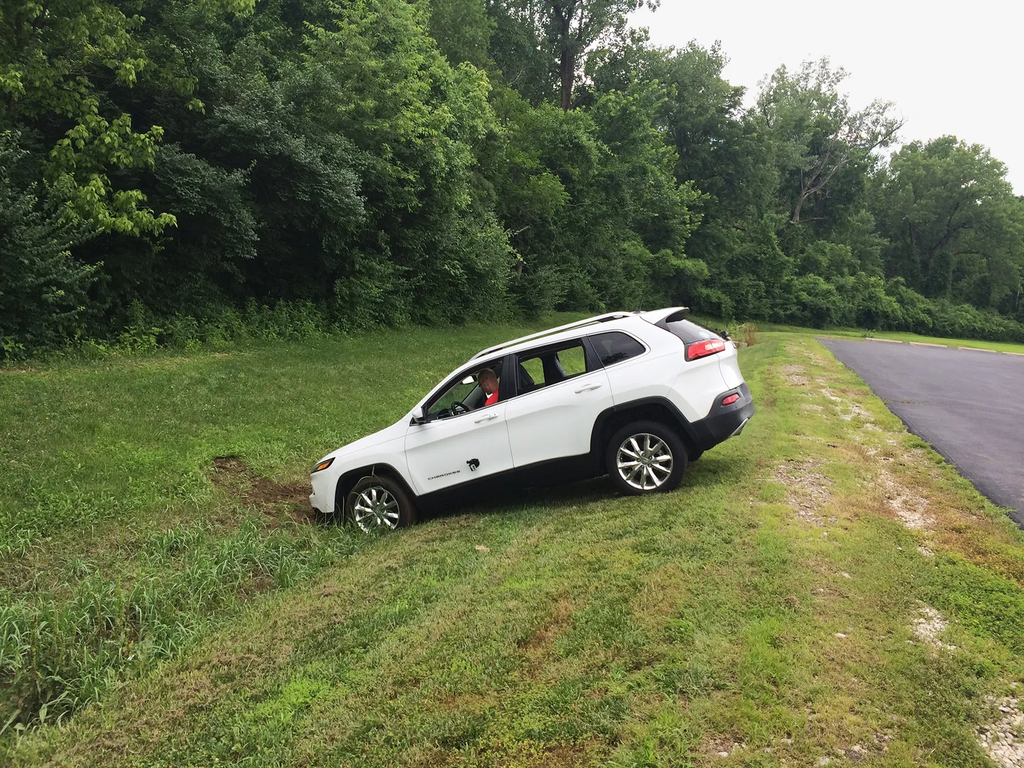
Po opuszczeniu ruchliwej drogi eksperyment kontynuowano w bezpieczniejszym miejscu. Przy małych prędkościach badacze mogli ingerować w działanie hamulców, a podczas jednej z prób Jeep stoczył się do rowu. W 2015 roku możliwości nie były jednak nieograniczone – przykładowo zdalne sterowanie kierownicą było możliwe jedynie w określonych warunkach, m.in. podczas jazdy wstecz. W kolejnych badaniach Miller i Valasek pokazali jeszcze bardziej zaawansowane scenariusze, ale najważniejsze wydarzyło się już wtedy: udowodnili, że droga od internetu do fizycznego zachowania samochodu naprawdę istnieje.
Jak przez ekran z radiem można dostać się do hamulców?
Nowoczesny samochód posiada dziesiątki elektronicznych sterowników. Jeden odpowiada za silnik, inny za skrzynię biegów, kolejny za systemy bezpieczeństwa, jeszcze inne obsługują klimatyzację, drzwi, światła czy multimedia. Sterowniki muszą wymieniać informacje, dlatego komunikują się przez wewnętrzne magistrale, z których najbardziej znaną jest CAN – Controller Area Network. System powstał w czasach, gdy głównym problemem nie był anonimowy człowiek próbujący wysyłać złośliwe komunikaty przez internet. Skoro urządzenia znajdowały się wewnątrz samochodu, długo zakładano, że wiadomość pojawiająca się w wewnętrznej sieci prawdopodobnie pochodzi od elementu, któremu można ufać.
Miller i Valasek znaleźli podatność w Uconnect, która pozwalała im dostać się do systemu multimedialnego przez połączenie komórkowe. Następnie potrafili zmodyfikować oprogramowanie urządzenia tak, żeby z uzyskanego przyczółka wysyłać odpowiednio przygotowane komunikaty do sieci samochodu. To właśnie brak wystarczająco mocnej bariery pomiędzy światem zewnętrznym, systemem rozrywki i siecią sterującą fizycznymi funkcjami auta był sednem problemu. Z perspektywy kierowcy radio i hamulce są zupełnie różnymi urządzeniami. Z perspektywy komputera są elementami większego ekosystemu elektronicznego. Jeśli jego architektura pozwala napastnikowi przejść z jednego obszaru do drugiego, ekran w konsoli środkowej staje się potencjalną bramą do całego samochodu.
To jedna z najważniejszych lekcji tamtego eksperymentu. Problemem nie było wyłącznie to, że Uconnect miał lukę. Każde skomplikowane oprogramowanie wcześniej czy później będzie miało błędy. Znacznie poważniejsze pytanie brzmi: co stanie się po wykorzystaniu jednej z nich? Jeśli przejęcie systemu multimedialnego kończy się tylko możliwością zrestartowania radia, konsekwencje są ograniczone. Jeśli ten sam system prowadzi do elementów związanych z ruchem pojazdu, jedna luka może zmienić kategorię z „problemu informatycznego” na „problem bezpieczeństwa drogowego”.
Hakerzy potrafili odnajdywać samochody jeżdżące po Stanach
Jeszcze bardziej niepokojąca była możliwość wyszukiwania podatnych systemów. Uconnect korzystał z sieci komórkowej Sprint, a Miller i Valasek odkryli, że mogą skanować dostępne urządzenia i identyfikować pojazdy wystawione na atak. Na ekranach pojawiały się informacje pozwalające rozpoznać samochód, jego adres w sieci i lokalizację. Badacze znajdowali m.in. Jeepy, Dodge’e i pickupy Ram poruszające się po różnych częściach Stanów Zjednoczonych. Nie atakowali przypadkowych kierowców – demonstrację przeprowadzali na kontrolowanym samochodzie – ale sam fakt, że mogli odnaleźć realne pojazdy jadące setki czy tysiące kilometrów od nich, był momentem, w którym skala problemu stała się oczywista.
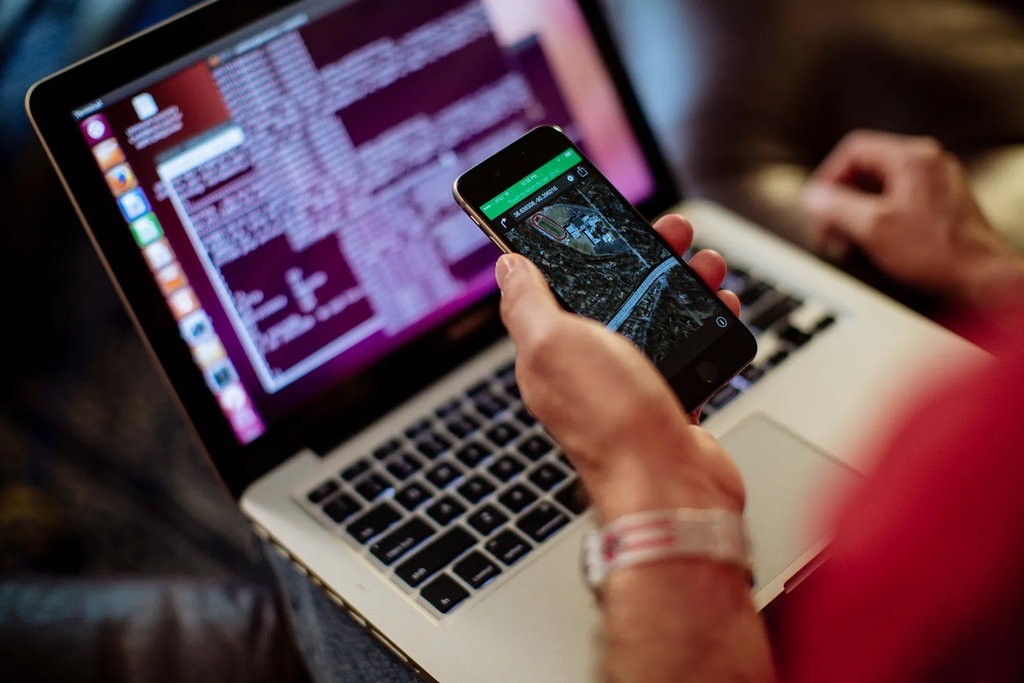
Badacze początkowo sądzili, że możliwość ataku będzie ograniczona geograficznie – być może do samochodów znajdujących się w zasięgu tej samej infrastruktury komórkowej. Kiedy okazało się, że problem ma znacznie szerszy zasięg, zmieniło to charakter odkrycia. Potencjalny atakujący nie musiał już stać na parkingu obok ofiary z anteną i laptopem. Samochód posiadający własne połączenie z siecią stawał się urządzeniem osiągalnym zdalnie. Właśnie wtedy pojęcie „Internet of Things” nabierało dość nieprzyjemnego znaczenia: do internetu podłączony był nie czujnik temperatury ani inteligentna żarówka, ale maszyna ważąca około dwóch ton.
Reporter prowadził, a hakerzy siedzieli w domu z laptopami
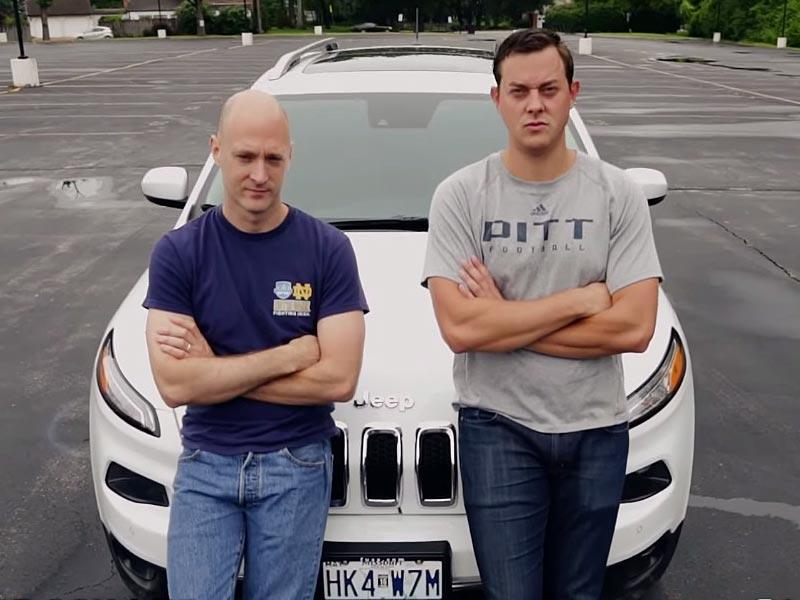
Jedno z najbardziej charakterystycznych zdjęć z całej historii przedstawia Millera i Valaska siedzących obok siebie z komputerami. Nie ma przy nich kierownicy, przewodów prowadzących do samochodu ani urządzenia diagnostycznego podłączonego do Jeepa. I właśnie dlatego fotografia robi tak duże wrażenie.
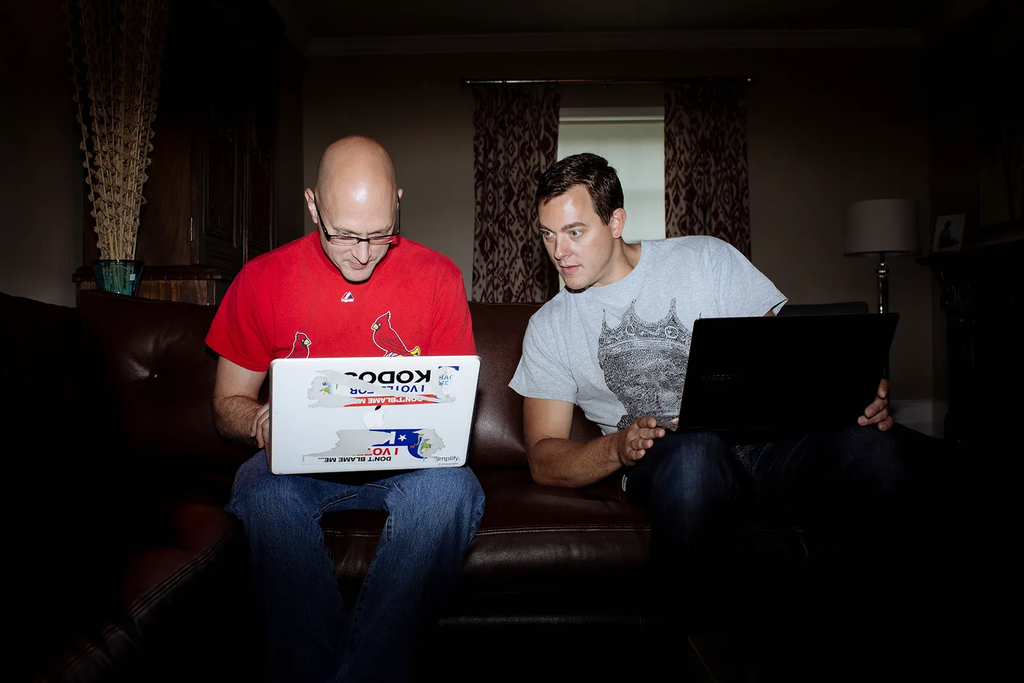
Ten obraz dobrze symbolizuje zmianę, która nastąpiła w motoryzacji. Mechaniczne zabezpieczenia zakładają fizyczną obecność przestępcy. Żeby ukraść tradycyjny samochód, trzeba przynajmniej znaleźć się w jego pobliżu. W świecie połączonych pojazdów część powierzchni ataku może znajdować się setki kilometrów dalej. Przestępca nie musi dotknąć samochodu, jeśli producent sam wyposażył go w system umożliwiający komunikację ze światem zewnętrznym.
Z 471 tysięcy potencjalnie podatnych samochodów zrobiła się akcja na 1,4 miliona
Przed publikacją Miller szacował, że po drogach może poruszać się około 471 tys. samochodów z konfiguracją Uconnect potencjalnie narażoną na opisywany sposób zdalnego dostępu. Gdy sprawa stała się publiczna, producent przyjął jednak znacznie szersze podejście. 24 lipca 2015 roku FCA US ogłosiło dobrowolną akcję bezpieczeństwa obejmującą około 1,4 mln samochodów wyposażonych w 8,4-calowe systemy multimedialne. Wśród nich znajdowały się wybrane roczniki nie tylko Jeepa Cherokee i Grand Cherokee, ale również Dodge Durango, Challenger i Charger, Chrysler 200 i 300, Dodge Viper oraz pickupy Ram.
Właściciele otrzymywali możliwość instalacji nowego oprogramowania Uconnect, między innymi za pomocą pamięci USB, lub wykonania aktualizacji w serwisie. Jednocześnie FCA współpracowało z operatorem sieci komórkowej i 23 lipca wdrożyło zabezpieczenia na poziomie sieci, które miały blokować sposób zdalnego dostępu wykorzystany podczas demonstracji. To niezwykle ważna część historii, ponieważ problemu nie pozostawiono wyłącznie właścicielom samochodów z instrukcją „proszę kiedyś zaktualizować”. Blokada po stronie infrastruktury komórkowej miała natychmiast przerwać konkretną drogę ataku również dla pojazdów, których właściciele jeszcze nie zdążyli zainstalować poprawki.
Jeżeli chcesz pokazać w artykule również oryginalny dokument akcji R40, tutaj masz bezpośrednio oficjalny PDF znajdujący się w archiwum NHTSA: Otwórz oficjalny dokument Recall R40 – Uconnect Software Update
Czy naprawdę ktoś mógł wtedy z ulicy przejmować Jeepy i powodować wypadki?
Tutaj trzeba oddzielić spektakularny eksperyment od tego, co rzeczywiście wydarzyło się poza nim. Miller i Valasek byli badaczami, wcześniej informowali producenta o problemie i przeprowadzili demonstrację w kontrolowanych warunkach. FCA podkreślało, że nie zna przypadków obrażeń, wypadków, reklamacji czy realnych przestępstw wynikających z wykorzystania opisanej podatności poza medialnym eksperymentem. Sam atak wymagał również dużej wiedzy, badań nad konkretnym samochodem i przygotowania odpowiedniego kodu. Nie oznaczało to, że każdy posiadacz laptopa mógł następnego dnia wpisywać numery rejestracyjne Jeepów i wyłączać im hamulce.
Nie zmniejszało to jednak znaczenia odkrycia. Cyberbezpieczeństwo nie polega na czekaniu, aż pierwszy przestępca spowoduje śmiertelny wypadek. Jeżeli badacze potrafią pokazać realną drogę prowadzącą od zdalnego połączenia internetowego do systemów wpływających na poruszanie się samochodu, producent musi założyć, że ktoś mniej życzliwy może w przyszłości spróbować zrobić to samo. W tym sensie Miller i Valasek wykonali dokładnie tę pracę, którą powinni wykonywać badacze bezpieczeństwa: pokazali problem, zanim wykorzystanie go przez prawdziwego napastnika przyniosło rzeczywistą tragedię.
Chrysler zareagował, ale problem był większy niż Chrysler
Najłatwiej byłoby zakończyć tę historię stwierdzeniem, że Jeep Cherokee miał źle zabezpieczony Uconnect, producent wypuścił łatkę i temat został zamknięty. Znaczenie eksperymentu było jednak znacznie większe. Miller i Valasek nie udowodnili tylko, że można zhakować konkretny model samochodu. Pokazali całej branży, że cyberbezpieczeństwo stało się elementem bezpieczeństwa pojazdu dokładnie tak samo jak hamulce, układ kierowniczy czy poduszki powietrzne.
Samochody różnych producentów otrzymywały wtedy coraz więcej interfejsów bezprzewodowych: sieci komórkowe, Bluetooth, Wi-Fi, systemy zdalnego otwierania, telematykę i aplikacje mobilne. Równolegle producenci rozwijali elektronicznie sterowane układy kierownicze, hamulce, skrzynie biegów i systemy wspomagania jazdy. Im więcej funkcji samochodu kontrolował software, tym bardziej istotne stawało się założenie, że ktoś może spróbować zmusić ten software do działania w sposób, którego producent nie przewidział.
Właśnie dlatego po 2015 roku badania nad bezpieczeństwem samochodów gwałtownie zyskały na znaczeniu. Producenci zaczęli budować wyspecjalizowane zespoły cyberbezpieczeństwa, rozwijać programy zgłaszania podatności i dokładniej segmentować sieci pojazdów. Coraz ważniejsze stawały się podpisy kryptograficzne aktualizacji, zabezpieczenia gatewayów pomiędzy sieciami, mechanizmy wykrywania nietypowych komunikatów oraz możliwość szybkiego dostarczania nowych wersji oprogramowania.
Samochód dostał własną powierzchnię ataku
W komputerze sprawa jest intuicyjna. Przeglądarka może mieć lukę. System operacyjny może mieć lukę. Router może mieć lukę. W 2015 roku przeciętny kierowca dopiero zaczynał przyzwyczajać się do myśli, że dokładnie to samo dotyczy jego samochodu. Ekran na desce rozdzielczej nie jest tylko wyświetlaczem. Za nim działa system operacyjny, stos sieciowy, aplikacje, biblioteki i sterowniki. Każdy z tych elementów jest kodem, a kod może zawierać błędy.
Różnica polega na konsekwencjach. Błąd w aplikacji muzycznej na telefonie może ją zawiesić. Błąd w systemie samochodowym może potencjalnie wpływać na urządzenie znajdujące się właśnie na autostradzie. Dlatego klasyczne myślenie o bezpieczeństwie IT okazało się niewystarczające. W motoryzacji cybersecurity i safety zaczęły stawać się jedną dziedziną.
Jeep Hack był jednym z wydarzeń, które uświadomiły to opinii publicznej w najbardziej obrazowy możliwy sposób. Nie trzeba było tłumaczyć przeciętnemu człowiekowi, czym jest privilege escalation, segmentacja sieci czy magistrala CAN. Wystarczyło pokazać kierowcę wciskającego pedał gazu i samochód, który przestał go słuchać.
Dlaczego właśnie ten eksperyment przeszedł do historii?
Badania nad hakowaniem samochodów istniały wcześniej. Już kilka lat przed eksperymentem z Jeepem zespoły akademickie pokazywały, że elektroniczne systemy pojazdów mają poważne słabości. Miller i Valasek sami przejmowali samochody w 2013 roku. To demonstracja z 2015 roku stała się jednak przełomowa, bo usunęła największy psychologiczny bezpiecznik: napastnik nie musiał już siedzieć w samochodzie.
W dodatku wszystko zostało pokazane w niezwykle czytelnej formie. Nie był to slajd na konferencji bezpieczeństwa. Reporter faktycznie prowadził prawdziwego Jeepa. Radio samo się włączało. Wycieraczki zasłaniały widok. Pedał gazu przestawał działać. Samochód zjeżdżał do rowu. Kilka dni później producent rozpoczynał akcję dotyczącą 1,4 mln pojazdów. Trudno było odpowiedzieć na taki materiał stwierdzeniem, że cyberbezpieczeństwo samochodów jest jedynie hipotetycznym problemem interesującym garstkę informatyków.
Dzisiejsze auta są jeszcze bardziej komputerami niż Jeep z 2014 roku
Paradoksalnie problem nie zmalał wraz z upływem czasu. Współczesny samochód ma jeszcze więcej kodu, połączeń sieciowych, aplikacji, kamer, radarów, czujników i systemów sterowanych elektronicznie. Aktualizacje wykonywane przez internet, cyfrowe kluczyki, aplikacje pozwalające zdalnie otwierać samochód czy uruchamiać klimatyzację są dziś normalnością. W samochodach elektrycznych oraz nowych konstrukcjach spora część funkcjonalności pojazdu jest jeszcze mocniej związana z software’em.
Różnica polega na tym, że producenci znacznie poważniej traktują dziś cyberbezpieczeństwo pojazdów. Stosuje się mocniejszą segmentację, bezpieczne gatewaye pomiędzy poszczególnymi domenami samochodu, szyfrowanie, podpisywanie aktualizacji i specjalistyczne testy penetracyjne. Powstały również regulacje wymagające od producentów zarządzania ryzykiem cybernetycznym w całym cyklu życia pojazdu. Nie oznacza to, że współczesnego samochodu nie da się zhakować. Oznacza, że sytuacja z 2015 roku pomogła przekonać branżę, że projektowanie samochodu bez traktowania cyberbezpieczeństwa jako podstawowego elementu konstrukcji nie jest już możliwe.
Najważniejsza lekcja z Jeep Hack: internet nie kończy się na ekranie
Jeep Cherokee Millera i Valaska pozostaje jednym z najbardziej obrazowych przykładów problemu Internetu Rzeczy. Podłączenie urządzenia do internetu nigdy nie oznacza tylko dodania wygodnej funkcji. Tworzy również nową drogę, którą ktoś może spróbować wykorzystać w przeciwnym kierunku. Jeżeli za ekranem znajduje się żarówka, potencjalnym skutkiem będzie dziwnie migające światło. Jeżeli za ekranem znajduje się samochód, stawka jest zupełnie inna.
Druga lekcja dotyczy segmentacji. System, który potrzebuje dostępu do internetu, powinien mieć możliwie mało możliwości oddziaływania na elementy krytyczne. Nawet jeśli zostanie przejęty, architektura urządzenia powinna powstrzymać napastnika przed przejściem dalej. Cyberbezpieczeństwo nie polega na wierze, że pierwszy mur nigdy nie zostanie sforsowany, ale na budowaniu kolejnych murów za nim.
Trzecia lekcja jest być może najważniejsza: badacz pokazujący podatność nie jest tym samym co przestępca wykorzystujący podatność. Miller i Valasek mogli zachować swoje odkrycie dla siebie albo sprzedać je komuś, kto wykorzystałby je bez wiedzy producenta i kierowców. Zamiast tego współpracowali z Chryslerem, dali firmie czas na przygotowanie poprawki i przeprowadzili publiczną demonstrację, która wymusiła zmianę podejścia całej branży. Efektem nie był wypadek czy okup za odblokowanie samochodu, lecz aktualizacja, blokada na poziomie sieci i akcja bezpieczeństwa obejmująca 1,4 mln pojazdów.
Dziesięć lat później sam film z białym Jeepem może wyglądać jak technologiczna ciekawostka z czasów, gdy duży ekran w samochodzie dopiero stawał się standardem. W rzeczywistości był ostrzeżeniem przed światem, w którym dziś już żyjemy. Samochód stał się komputerem na kołach. A komputer podłączony do internetu trzeba zabezpieczać także wtedy, gdy waży dwie tony i właśnie jedzie autostradą.